목차
안녕하세요 IT몽상가 입니다.
SK 사건에 대해서 이야기 하고 있는데요.
이번에는 다른 해외 사건과 비교 해보도록 하겠습니다.
1. 대표 해외 통신사 해킹 사례
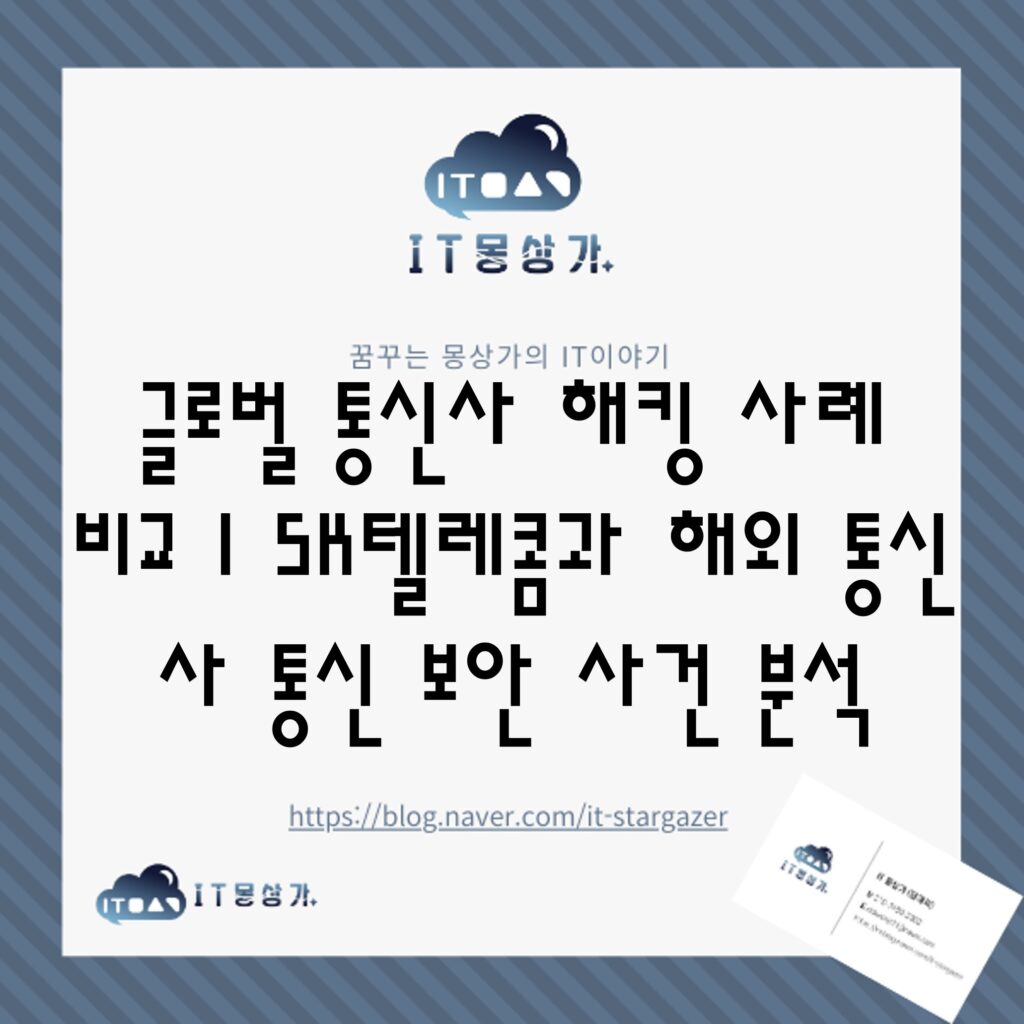
2023~2024년 사이 전 세계 주요 통신사들이 Salt Typhoon이라는 중국계 APT 그룹의 광범위 침투 공격에 노출되었고, 미국과 유럽, 아시아 통신 인프라 전체가 영향을 받았습니다.
2022년 호주의 Optus 통신사에서는 고객 1,000만 명 이상이 이름, 생년월일, 전화번호, 여권번호 등 민감 정보 유출 사고가 발생했고, 정부 규제 및 이미지 타격이 상당했습니다.
2. 미국 사례: Salt Typhoon 공격 및 피해 규모
Salt Typhoon은 2023년 말부터 2024년 초까지 AT&T, Verizon, T-Mobile 등 미국 내 최소 8개 통신사의 네트워크에 침투해 수백만 통화 데이터, SMS 메타데이터, 일부 통화 녹취까지 탈취한 것으로 알려져 있습니다.
FBI 요원까지 연관된 통화 로그 유출도 확인되며, 미국 정부는 이를 “미 역사상 최악의 통신 인프라 공격”이라고 규정했습니다.
고급 정보 탈취 목적의 공격이며, 보안 패치되지 않은 Cisco와 Fortinet 장비를 주요 경로로 활용했죠.
3. 호주 사례: Optus 데이터 유출
2022년 Optus는 고객 1,000만 명 이상의 정보 유출 사고를 겪었습니다.
유출된 데이터 항목에는 이름, 생년월일, 운전면허 번호, 여권 번호 등이 포함되었으며, 내부 API 취약점과 인적 실수가 복합적으로 작용했습니다.
Optus는 유출된 사용자 패스포트 교체 비용, 신용 모니터링 무료 제공, 외부 보안 감사를 실시했지만, 고객 응대의 혼란과 정부 비판이 함께 발생했습니다.
4. SK텔레콤 사건과의 비교 분석
| 항목 | SK텔레콤 | 미국 Salt Typhoon | 호주 Optus |
| 피해 규모 | 약 2,700만 IMSI/Ki (9.8GB) 유출 | 수백만 사용자 메타데이터, 일부 통화 내용 포함 | 약 1,000만 명 이상 개인정보 유출 |
| 공격 수법 | BPFDoor 백도어, VPN 취약점, 리눅스 서버 은폐형 악성코드 | 라우터, 네트워크 장비 취약점, 글로벌 ISP 침투 | API 취약점 + 내부 직원 오류 |
| 유출 대상 정보 | IMSI, Ki, 전화번호 중심의 인증 정보 | 통화·문자 메타데이터, 일부 녹취 파일 | 이름, 주소, 여권·운전면허 번호 등 |
| 탐지 지연 | 2년 이상 정상 작동 후 탐지 | 일부는 6~18개월 작동 후 감지됨 | 즉각 탐지되었지만 대응 혼선 발생 |
| 대응 조치 | 무료 유심 교체, 보호 서비스, 보안 투자 | 정부 경고, 민간 보안 기관 협력+CISA 권고 | 패스포트 교체·감사 보고·법 개정 추진 |
| 고객 신뢰 회복 | 요금 할인, 보상책, 조직 개편 | 통신사 소송 및 규제 강화 | 정부 리펀드, 보안 강화 법안 추진 |
5. 공통 취약점과 대비 전략 비교
– 공통 취약 요소
- 장비 취약점 방치 (VPN 장비, 라우터, API 등)
- 탐지 회피형 백도어 사용
- 로그 미보존 또는 삭제
- 데이터 암호화 정책 미흡
- 보안 거버넌스 책임 체계 부재
– 주요 대응 전략
- 패치 자동화 시스템 구축
- Red Team 및 모의침투 테스트 기반 보안 검증
- 민감 정보 암호화 및 접근 로그 확실히 보존
- CISO→CEO 직속 보안 조직 도입
- 사용자에게 직관적이고 즉각적 대응 정보 제공 (SMS, 앱 푸시)
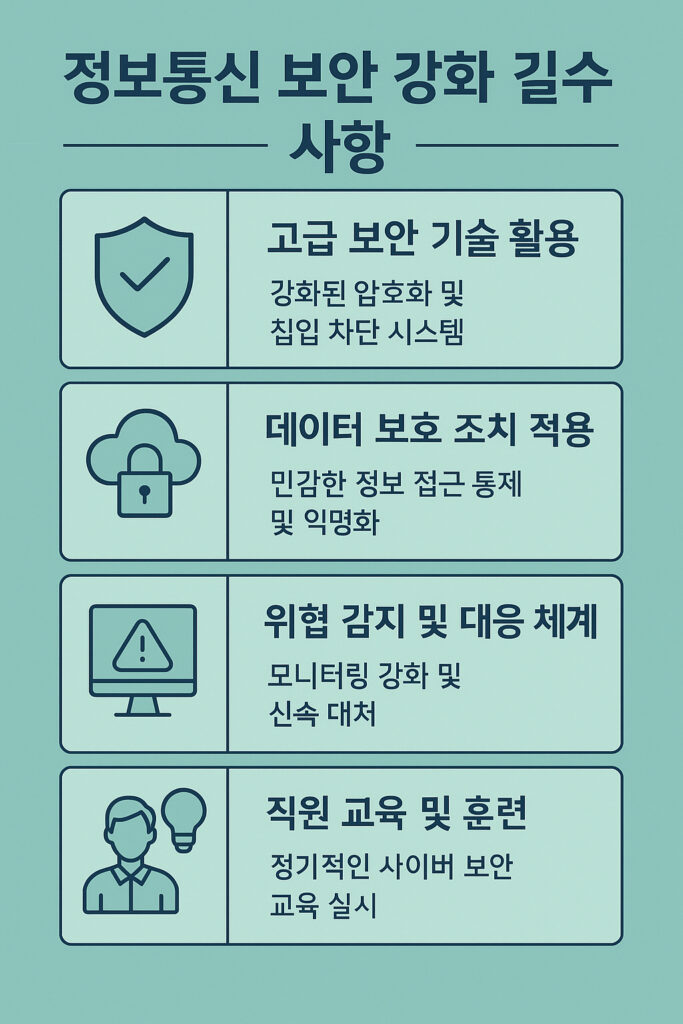
6. 글로벌 수준의 보안 베스트 프랙티스
- 통신사 핵심 인프라 분리 및 보호 계층 강화
- 보안 사고 시 대응 매뉴얼 자동화 및 보고 체계 확립
- 외부 보안 감사, 고객 대응 가이드, 보상 투명성 확보
- 글로벌 보안 인증(e.g., ISO/IEC 27001, SOC2) 및 규제 준수 강화
- 고객 대상 보안 인식 강화 캠페인 및 교육 제공