
목차
안녕하세요 IT몽상가 입니다.
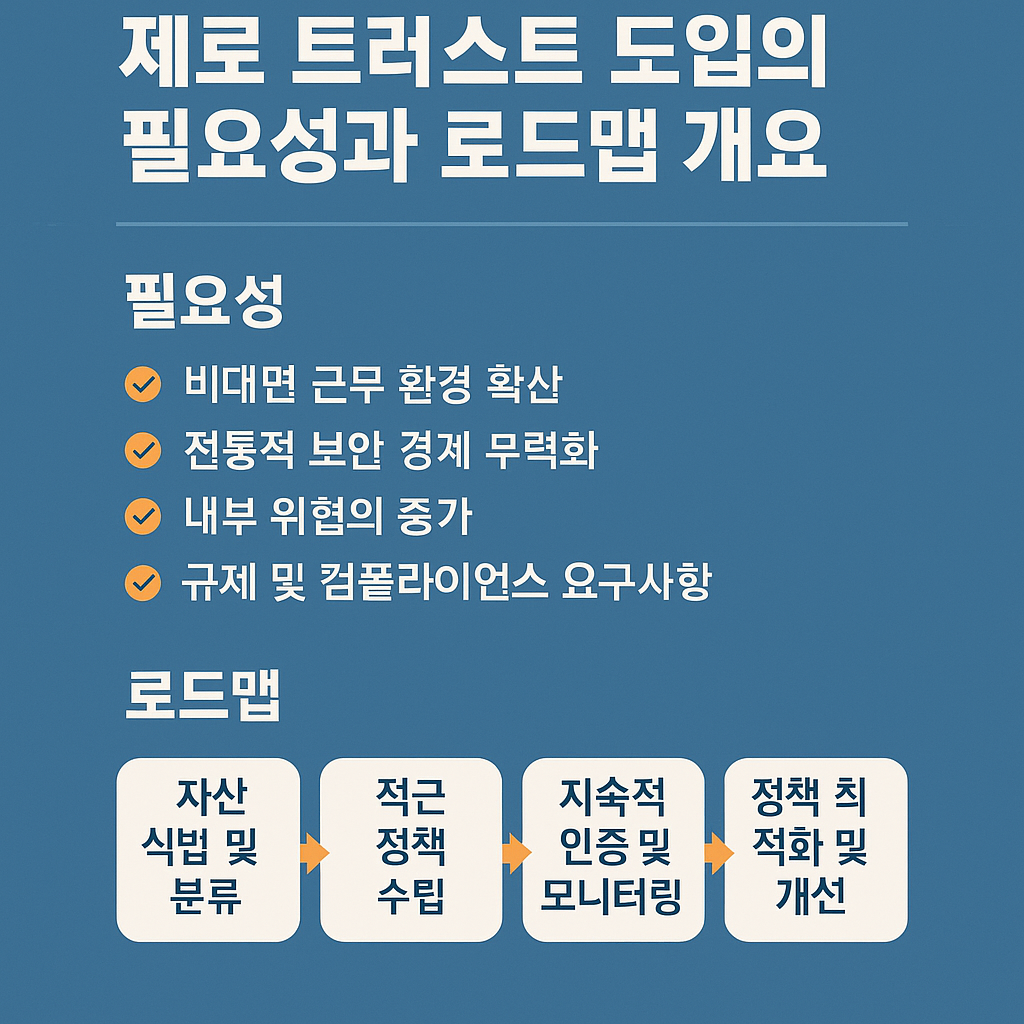
제로 트러스트(Zero Trust)는 “아무도 믿지 않는다(Trust No One)”는 원칙을 기반으로, 사용자의 신원·기기·행동을 지속적으로 검증하는 보안 모델입니다.
많은 조직이 제로 트러스트의 필요성을 인식하지만, 실제 구현 과정에서 어떤 단계를 거쳐야 하는지에 대한 청사진이 부족한 경우가 많습니다.
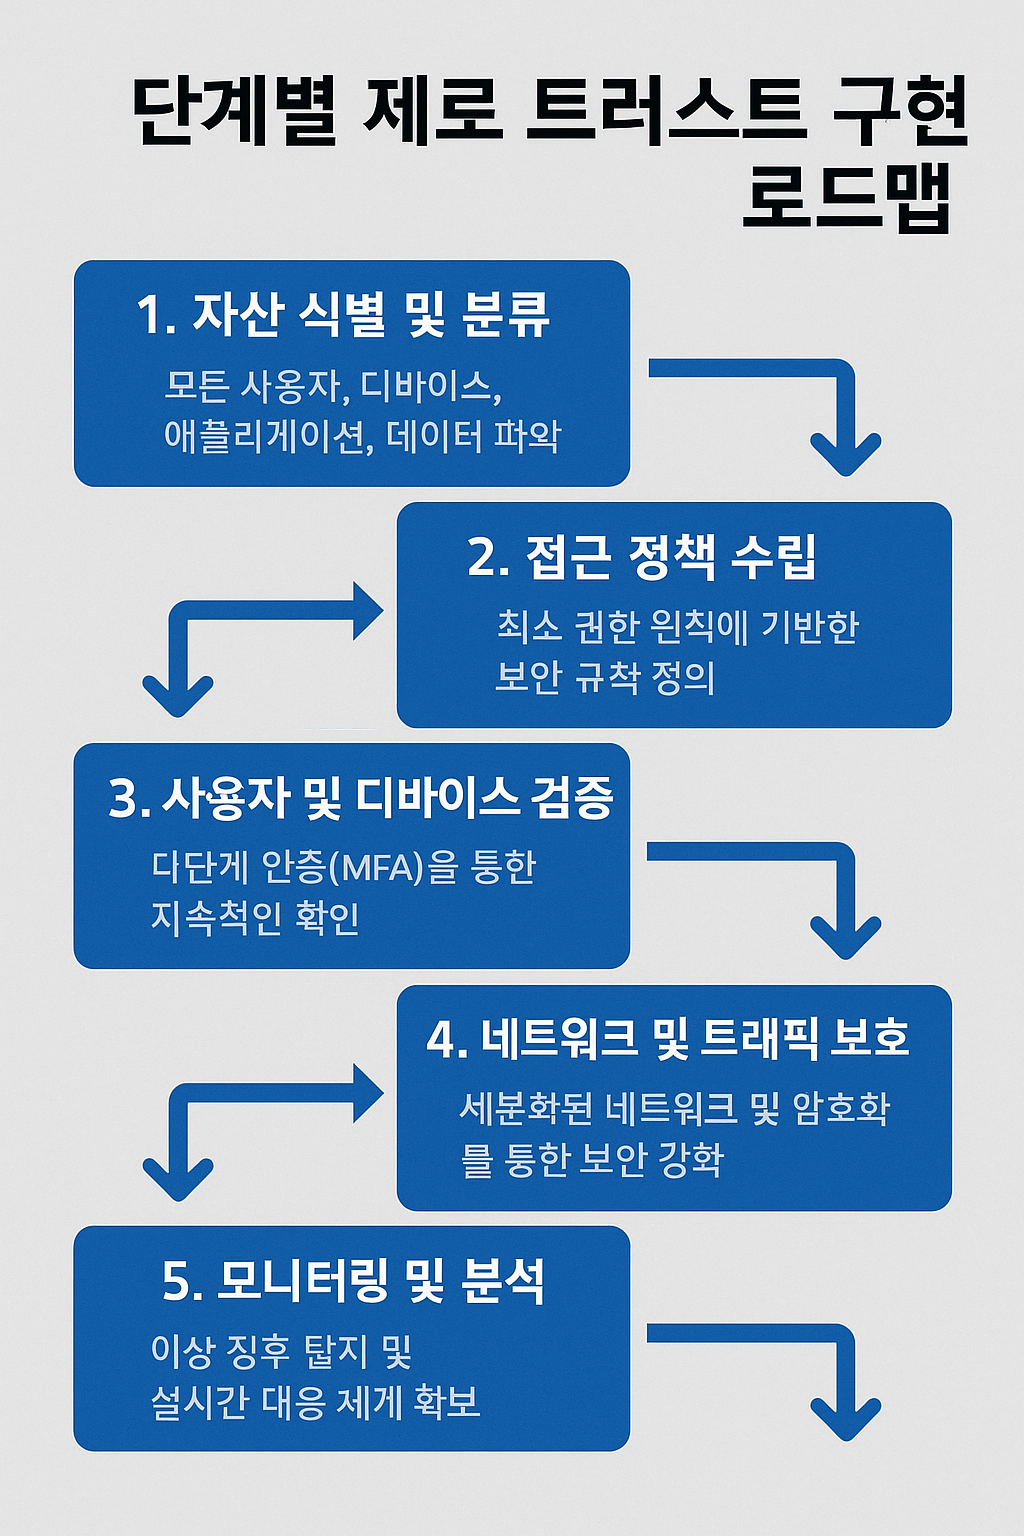
이 글에서는 제로 트러스트 구현을 5단계 로드맵으로 나누어 설명합니다.
1. 단계별 제로 트러스트 구현 로드맵
1단계 : 자산 식별과 현재 보안 수준 평가
– 주요 작업
- 모든 사용자, 기기, 애플리케이션, 데이터 흐름 인벤토리 작성
- 네트워크 맵과 권한 구조 분석
- 기존 보안 솔루션 및 정책의 취약점 파악
– 도구 및 방법
- 자산 관리 시스템(CMDB)
- 네트워크 트래픽 분석 도구(NTA)
- TIP : 이 단계에서 데이터 민감도 분류를 해두면 이후 접근 제어 정책 설계가 수월해집니다.
2단계 : 아이덴티티 및 접근 관리 강화
– 주요 작업
- 다중 인증(MFA) 전사 적용
- 최소 권한 원칙(Principle of Least Privilege) 적용
- 권한 부여 시 ‘역할 기반 접근 제어(RBAC)’ 도입
– 도구 및 방법
- IDaaS(Identity as a Service) 솔루션
- SSO(Single Sign-On) 플랫폼
* TIP : 권한 검토 주기를 3~6개월로 설정해 권한 과다 부여를 방지하세요.
3단계 : 네트워크 마이크로 세그멘테이션
– 주요 작업
- 네트워크를 세분화해 특정 세그먼트 침해 시 확산 방지
- 중요한 서버·데이터베이스를 별도의 보안 영역으로 격리
– 도구 및 방법
- SDN(Software-Defined Networking)
- 방화벽 ACL(Access Control List) 세분화
* TIP : OT(운영기술) 네트워크와 IT 네트워크를 반드시 분리하세요.
4단계 : 지속적 모니터링과 행위 기반 위협 탐지
– 주요 작업
- 모든 사용자·기기의 실시간 활동 모니터링
- AI/ML 기반 이상 행위 탐지 시스템 구축
– 도구 및 방법
- SIEM(Security Information and Event Management)
- UEBA(User and Entity Behavior Analytics)
* TIP : 로그는 최소 1년 이상 저장해 장기 분석이 가능하도록 합니다.
5단계: 자동화된 보안 대응과 운영 고도화
– 주요 작업
- SOAR(Security Orchestration, Automation and Response)로 보안 이벤트 대응 자동화
- 정책 기반 접근 제어(PBAC)로 동적 정책 적용
– 도구 및 방법
- 보안 플레이북(Playbook) 설계
- 정책 자동화 엔진
* TIP : 정기적으로 보안 정책을 시뮬레이션하여 새로운 위협에도 대응 가능한지 검증하세요.
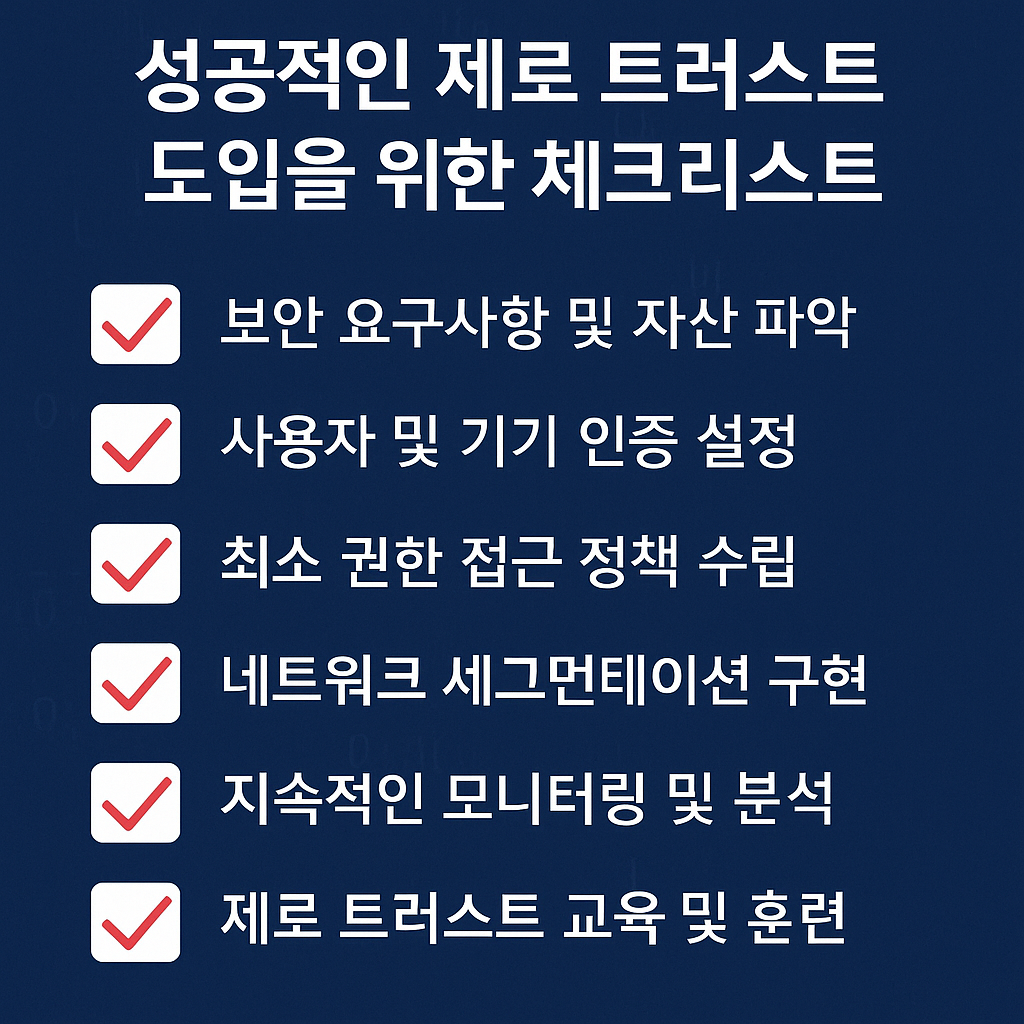
3. 성공적인 제로 트러스트 도입을 위한 체크리스트
- 전사적 경영진 지원 확보
- 데이터 민감도 분류 완료
- MFA 및 SSO 전사 적용
- 네트워크 마이크로 세그멘테이션 설계
- AI 기반 위협 탐지 도입
- SOAR 플랫폼 운영
- 정책 주기적 검토 및 업데이트
– 마무리 : 로드맵은 지속적 개선의 출발점
제로 트러스트는 한 번 구축하고 끝나는 보안 모델이 아닙니다.
보안 환경 변화와 새로운 위협에 맞춰 로드맵을 주기적으로 재점검하고, 기술과 정책을 업데이트하는 지속적 개선 프로세스가 필수입니다.
