
목차
안녕하세요 IT몽상가 입니다.
IT 환경은 클라우드, 원격 근무, IoT, BYOD(Bring Your Own Device) 확산 등으로 과거보다 훨씬 복잡해졌습니다.
기존의 경계 기반 보안 모델(Perimeter Security) 은 ‘내부는 안전하다’는 전제에 의존하지만, 오늘날의 네트워크 환경에서는 이 전제가 무너졌습니다.
이 변화 속에서 제로 트러스트(Zero Trust) 모델이 주목받고 있습니다.
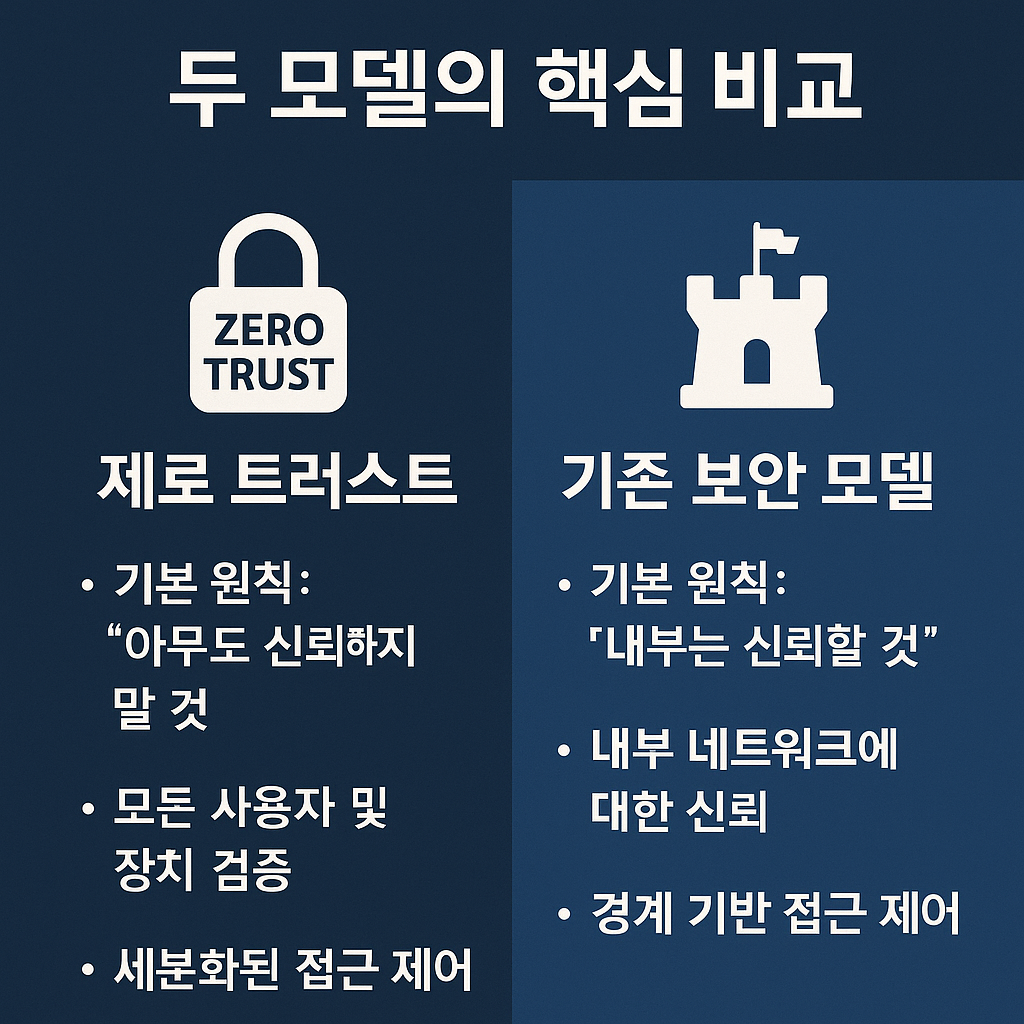
제로 트러스트는 “아무도 믿지 않고, 항상 검증한다” 는 원칙으로, 내부·외부를 구분하지 않고 모든 접근 요청을 검증합니다.
1. 기존 보안 모델 : 경계 기반 보안(Perimeter Security)
1. 개념
- 네트워크 경계(방화벽, IDS/IPS)를 중심으로 외부 공격을 차단
- 내부 사용자는 기본적으로 신뢰하는 구조
2. 장점
- 초기 구축 비용이 비교적 낮음
- 내부 사용자에 대한 접근 속도와 편의성 높음
3. 한계
- 내부 침입 발생 시 탐지와 대응이 늦음
- VPN, 원격 접속 등에서 인증 취약점 존재
- 클라우드·모바일 환경에서 경계 설정이 어려움
2. 제로 트러스트 보안 모델 : 신뢰하지 않고 항상 검증
1. 개념
- 모든 접근 요청에 대해 인증·인가·검증 수행
- 위치, 기기, 사용자 권한, 행위 분석을 종합적으로 판단
- 최소 권한 원칙(Least Privilege) 적용
2. 장점
- 내부자 위협과 계정 탈취에 강함
- 원격 근무, 클라우드 환경에 최적화
- 지속적 모니터링으로 이상 행위 조기 탐지 가능
3. 한계
- 초기 도입 비용 및 운영 복잡성 증가
- 기존 인프라와 통합 시 추가 작업 필요
3. 두 모델의 핵심 비교
| 구분 | 기존 경계 기반 보안 | 제로 트러스트 보안 |
| 신뢰 기준 | 내부 네트워크 자동 신뢰 | 모든 요청 검증 |
| 접근 제어 | 네트워크 경계 중심 | 사용자·기기·앱·데이터 중심 |
| 위협 대응 | 침입 후 대응 | 침입 전·중·후 전 과정 대응 |
| 적합 환경 | 온프레미스, 내부 네트워크 중심 | 클라우드, 원격 근무, 하이브리드 환경 |
| 보안 철학 | “안에 있으면 안전” | “아무도 믿지 않는다” |
4. 변화의 배경 : 왜 제로 트러스트가 필요한가?
- 원격 근무 확대 : 외부에서 접속하는 사용자가 증가
- 클라우드 확산 : 경계 개념이 모호해짐
- 내부자 위협 증가 : 내부 직원 또는 계정 탈취로 인한 공격
- 고도화된 공격 기법 : 피싱, 랜섬웨어, 공급망 공격
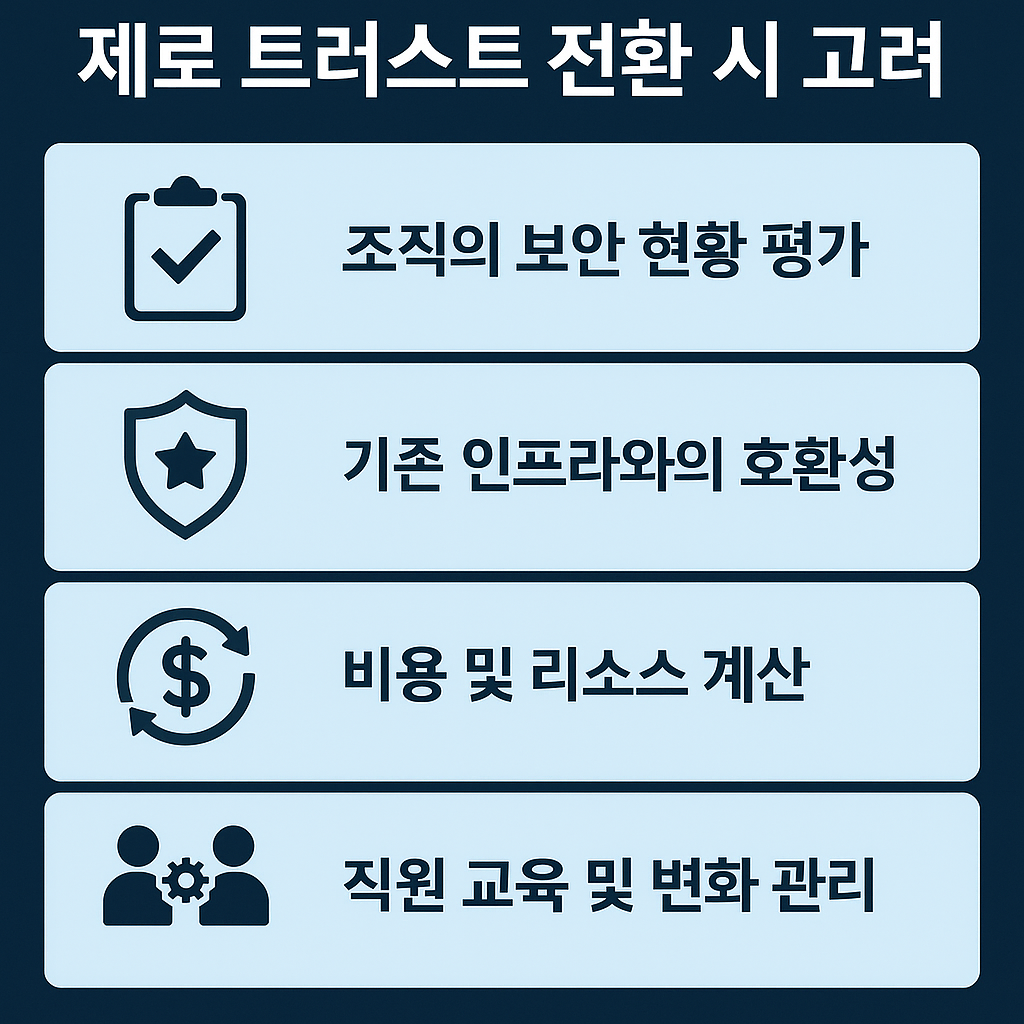
5. 제로 트러스트 전환 시 고려사항
- 현황 분석 : 기존 네트워크·애플리케이션·데이터 흐름 파악
- 우선순위 결정 : 보호 가치가 높은 자산부터 적용
- 인증 체계 강화 : MFA, IDaaS, 기기 신뢰도 검증
- 정책 기반 접근 제어 : RBAC, ABAC 적용
- 모니터링 체계 구축 : 실시간 로그 분석, 이상 행위 탐지
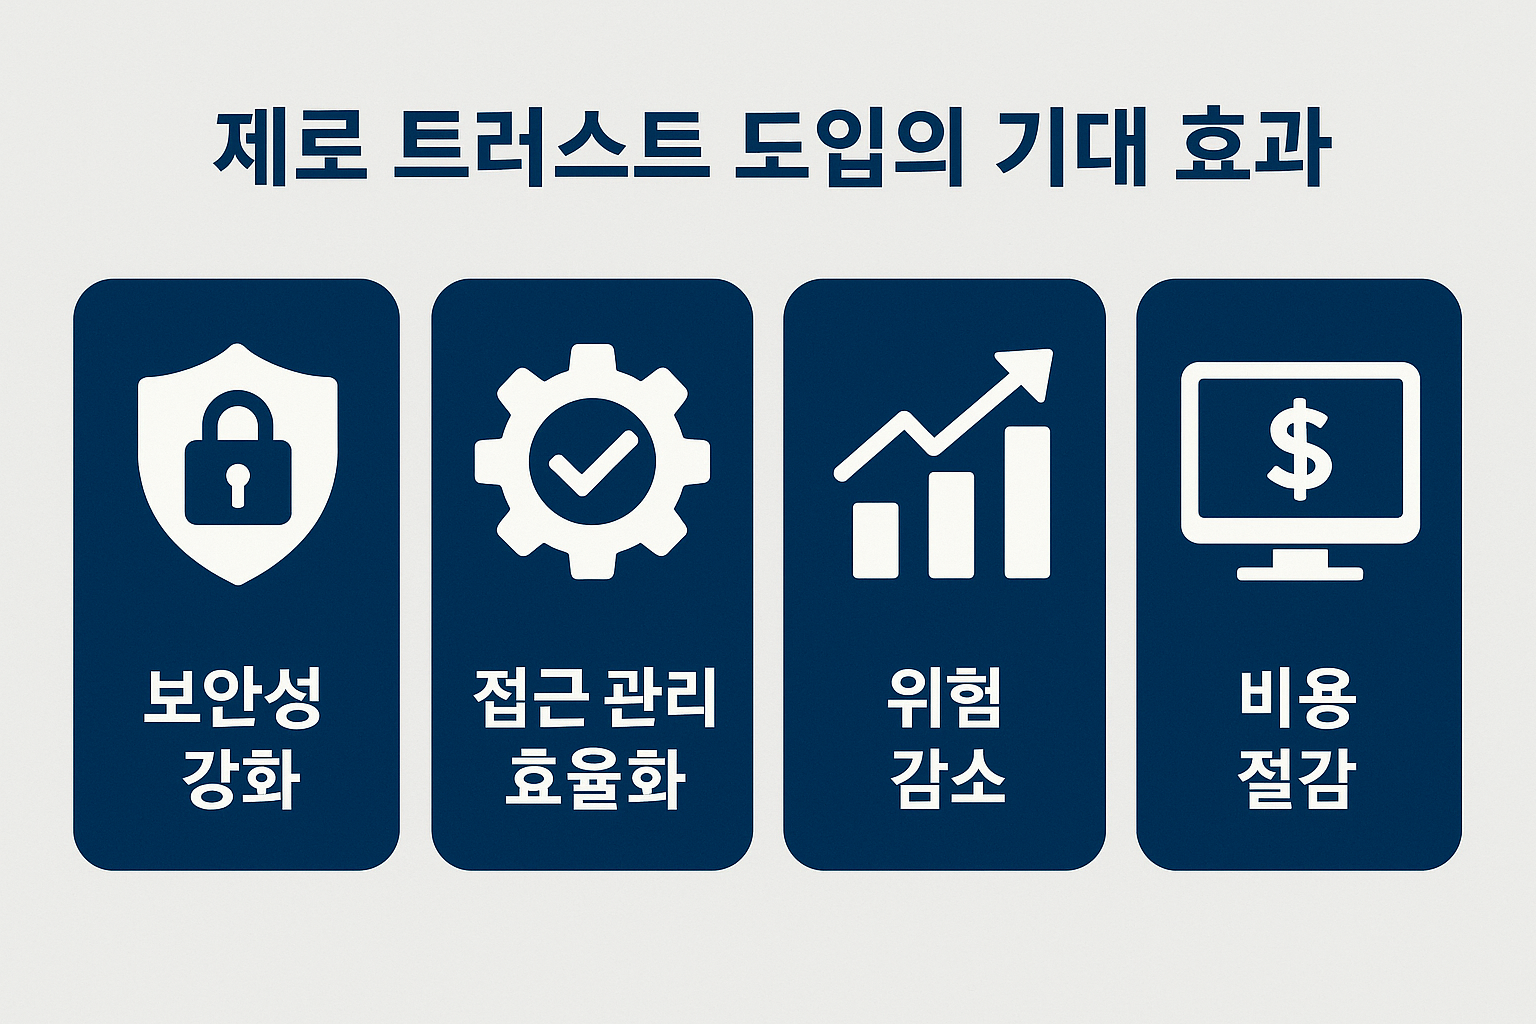
6. 제로 트러스트 도입의 기대 효과
- 보안 리스크 감소 : 내부자 위협 및 계정 탈취 피해 최소화
- 규제 준수 용이 : 개인정보보호법, ISO27001, NIST 등 대응
- 운영 효율성 향상 : 중앙집중적 접근 제어 정책 관리 가능
– 마무리 : 보안의 패러다임 전환
기존 보안 모델은 여전히 특정 환경에서 유효하지만, 현대의 복잡한 IT 환경에서는 한계가 명확합니다.
제로 트러스트는 단순한 기술 변화가 아니라, 보안 철학 자체의 변화입니다.
기업과 기관은 현재 환경과 보안 리스크를 면밀히 분석한 뒤, 점진적으로 제로 트러스트로의 전환을 준비해야 합니다.
