
목차
안녕하세요 IT몽상가 입니다.
Ransomware-as-a-Service(RaaS)는 단순한 해킹 도구 제공을 넘어, 지속적인 기술적 혁신을 통해 보안 업계를 위협하는 수준으로 발전했습니다.
초기 랜섬웨어가 단순히 파일을 암호화하는 수준이었다면, 오늘날의 RaaS는 다단계 갈취, 자동화, AI 활용, 탐지 회피 기능까지 포함하는 고도화된 사이버 범죄 패키지로 진화했습니다.
이번 글에서는 RaaS가 어떤 기술적 진화를 거쳐왔는지, 그리고 이러한 발전이 기업 보안 환경에 어떤 의미를 가지는지 살펴보겠습니다.
1. 파일 암호화에서 다단계 갈취로
초기 랜섬웨어는 단순히 피해자의 파일을 암호화한 뒤 돈을 요구하는 방식이었습니다.
그러나 보안 업계가 백업 복구 솔루션을 강화하면서 공격자들은 새로운 전략을 도입했습니다.
- 이중 갈취(Double Extortion) : 파일 암호화 + 데이터 유출 협박을 동시에 수행. 피해자가 복구를 거부하더라도, 민감 데이터를 공개하겠다는 위협으로 압박.
- 삼중 갈취(Triple Extortion) : 피해 기업의 고객, 파트너, 직원에게도 협박 메시지를 전송하여 2차·3차 피해를 유발.
- 영향 : 단순 복구만으로는 대응할 수 없게 되어, 피해자의 지불 확률을 극대화하는 구조로 진화했습니다.
2. 자동화와 서비스화
RaaS는 기술적 운영 효율성을 위해 자동화 기능을 대거 도입했습니다.
- 자동 배포(Automated Distribution) : 피싱 메일, 익스플로잇 키트, 취약한 RDP(Remote Desktop Protocol) 접속 자동 스캐닝.
- 자동화된 결제 추적 시스템 : 피해자가 암호화폐를 지불했는지 실시간 추적.
- 관리 패널 : 감염 현황, 수익 리포트, 지불 현황을 SaaS처럼 시각화.
이러한 자동화는 공격 규모를 빠르게 확장시키고, 운영자와 파트너의 효율을 극대화합니다.
3. 탐지 회피 기술의 고도화
보안 솔루션이 발전할수록 RaaS는 그보다 한발 앞서 탐지 회피 기법을 개발했습니다.
- 폴리모픽 코드(Polymorphic Code) : 실행할 때마다 코드가 변경되어, 시그니처 기반 백신을 무력화.
- 파일리스(Fileless) 공격 : 악성 파일을 저장하지 않고, 메모리 기반으로 실행하여 흔적 최소화.
- 안티-VM/안티-디버깅 기술 : 보안 연구자가 가상환경에서 분석하지 못하도록 방해.
- 암호화 통신 채널 : C2(Command and Control) 서버와의 연결을 TLS, Tor 네트워크로 보호.
-> 결과적으로 기존 보안 솔루션만으로는 RaaS 탐지가 갈수록 어려워지고 있습니다.
4. AI와 머신러닝 활용
최근 일부 RaaS 그룹은 AI와 머신러닝을 활용해 공격의 성공률을 높이고 있습니다.
- AI 기반 피싱 : 자연스러운 언어 생성을 통해 탐지하기 어려운 스피어 피싱 메일 제작.
- 자동화된 취약점 탐색 : 머신러닝을 활용해 방대한 취약점 데이터베이스에서 최적의 공격 경로 식별.
- 보안 솔루션 회피 학습 : AI 모델이 보안 시스템의 탐지 로직을 학습하여 우회 전략 개발.
이는 사이버 보안이 단순한 툴 중심 대응에서 벗어나, AI 대 AI의 전쟁으로 발전하고 있음을 의미합니다.
5. 공급망 공격으로 확장
RaaS는 더 이상 개별 기업만 공격하지 않습니다.
최근에는 공급망 공격(Supply Chain Attack) 전략을 통해 더 큰 피해를 유발합니다.
- 사례 : REvil이 Kaseya VSA(IT 관리 소프트웨어)를 통해 수천 개 기업을 동시에 감염.
- 의미 : 한 번의 공격으로 다수의 조직을 동시에 타격할 수 있어, ROI(투자 대비 수익)가 극대화됩니다.
6. 데이터 유출·협상 플랫폼화
RaaS 그룹은 단순 협박을 넘어 데이터 유출 사이트(Leak Site)를 운영합니다.
- 피해 기업이 지불을 거부하면 데이터를 다크웹에 공개.
- 일부 그룹은 언론사에 직접 제보하거나, 유출 데이터를 암시장에 판매.
- 운영자는 피해자와 협상할 수 있는 챗봇, 이메일, 심지어 전화 상담 채널을 제공하기도 합니다.
-> 이는 RaaS가 단순 범죄에서 기업형 조직 범죄로 변모했음을 보여줍니다.
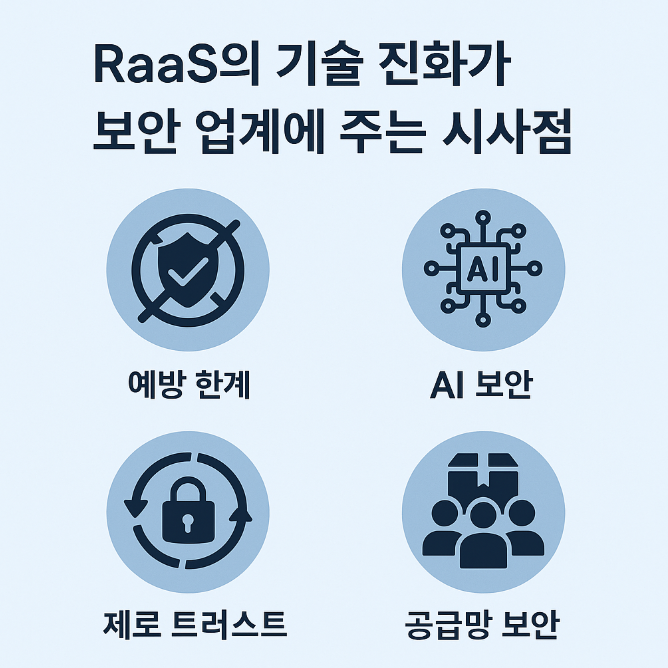
7. RaaS의 기술 진화가 보안 업계에 주는 시사점
RaaS의 기술적 진화는 보안 업계 전반에 심각한 도전을 던지고 있습니다.
1. 예방 중심 보안의 한계 : 탐지 회피 기술로 인해 백신, 방화벽만으로는 불충분.
2. AI 기반 보안 필요성 : 공격자가 AI를 쓰는 만큼, 방어자도 AI 기반 위협 탐지를 강화해야 함.
3. 제로 트러스트 보안 모델 : 내부·외부를 불문하고 지속적 검증이 필요.
4. 공급망 보안 강화 : 협력사, 벤더, IT 솔루션 제공업체까지 관리해야 함.
– 마무리 : 미래형 범죄 산업으로 진화한 RaaS
Ransomware-as-a-Service는 기술적 진화를 멈추지 않는 범죄 산업입니다.
단순 파일 암호화에서 시작된 공격은, 오늘날 다단계 갈취·AI 기반 자동화·공급망 침투까지 확장되며, 합법적인 IT 기업 수준의 운영 체계를 갖추고 있습니다.
따라서 보안 업계는 기존 대응책에 머무르지 않고, AI 기반 위협 탐지, 제로 트러스트 보안, 글로벌 협력 체계를 강화해야 합니다.
다음 4편에서는 실제 RaaS 공격 사례와 피해 분석을 다루며, 보안 담당자가 참고할 수 있는 구체적 인사이트를 제공할 예정입니다.
