
목차
안녕하세요 IT몽상가 입니다.
Ransomware-as-a-Service(RaaS)는 이제 단순한 개념적 위협이 아니라, 이미 수많은 피해 사례를 만들어낸 현실적인 사이버 보안 위험입니다.
특히 유명 RaaS 그룹들은 전 세계 주요 기업과 기관을 공격하여 경제적·사회적·안보적 파장을 일으켰습니다.
이번 글에서는 대표적인 RaaS 그룹 REvil, DarkSide, LockBit을 중심으로 그들의 공격 방식, 실제 사례, 그리고 보안 업계가 얻을 수 있는 교훈을 분석합니다.
1. REvil (Sodinokibi) – 공급망 공격의 선구자
– 개요
- 출현 : 2019년경 등장
- 특징 : 협상 전문가와 개발자가 협력하는 조직적 운영
- 전략 : 이중 갈취(Double Extortion) 전술 활용
– 주요 공격 사례
- Kaseya VSA 공격 (2021년)
REvil은 IT 관리 소프트웨어인 Kaseya의 취약점을 악용해 전 세계 수천 개 기업을 동시에 감염시켰습니다.
이는 전형적인 공급망 공격(Supply Chain Attack) 사례로 기록됩니다.
피해 기업은 파일이 암호화되었을 뿐만 아니라, 고객 데이터까지 유출당했습니다.
– 영향
- 공급망 전체가 위험에 노출될 수 있다는 점을 입증하며, 글로벌 기업과 중소기업 모두에게 공급망 보안 강화 필요성을 각인시켰습니다.
- REvil은 몸값으로 최대 7천만 달러(약 800억 원)를 요구한 바 있으며, 이는 당시 최대 규모 중 하나였습니다.
2. DarkSide – 국가 안보를 흔든 공격
– 개요
- 출현 : 2020년경 활동 시작
- 특징 : 목표 선정 시 “비윤리적 대상”(병원, 비영리기관 등)은 배제한다는 식의 가짜 윤리적 가이드라인을 내세움.
- 전략 : 주로 중요 인프라를 겨냥해 대규모 혼란 유발.
– 주요 공격 사례
- Colonial Pipeline 공격 (2021년)
DarkSide는 미국 최대 송유관 운영사 Colonial Pipeline을 공격하여 연료 공급망을 마비시켰습니다.
미국 동부 연안의 휘발유와 항공유 공급이 중단되면서 경제적 혼란과 사회적 불안이 동시에 발생했습니다.
– 영향
- 미국 정부가 사이버 공격을 국가 안보 위협으로 공식 선언하는 계기가 되었으며, 이후 국제 사이버 보안 협력이 강화되었습니다.
- DarkSide의 공격은 단순 기업 피해를 넘어 국가 기반 시설 전체를 마비시킬 수 있음을 보여준 사례였습니다.
3. LockBit – 가장 활발한 RaaS 그룹
– 개요
- 출현 : 2019년경 활동 시작
- 특징 : 끊임없는 버전 업그레이드(2.0, 3.0 등)와 파트너십 모델을 통해 공격 규모를 확장.
- 전략 : 이중·삼중 갈취 전술, 데이터 유출 사이트 운영, 자동화된 배포 시스템.
– 주요 공격 사례
- 글로벌 기업·지방정부 공격 다수
LockBit은 전 세계 수많은 대기업, 중소기업, 공공기관을 공격했습니다.
피해자는 몸값을 지불하지 않으면 데이터가 LockBit의 유출 사이트(Leak Site)에 공개되는 방식으로 압박받았습니다.
– 영향
- LockBit은 현재도 활동 중인 가장 위협적인 RaaS 그룹으로 평가됩니다.
- 지속적 기술 진화와 파트너 관리 시스템을 통해, 사이버 범죄 생태계 내에서 사실상 하나의 “플랫폼 기업”처럼 자리 잡았습니다.
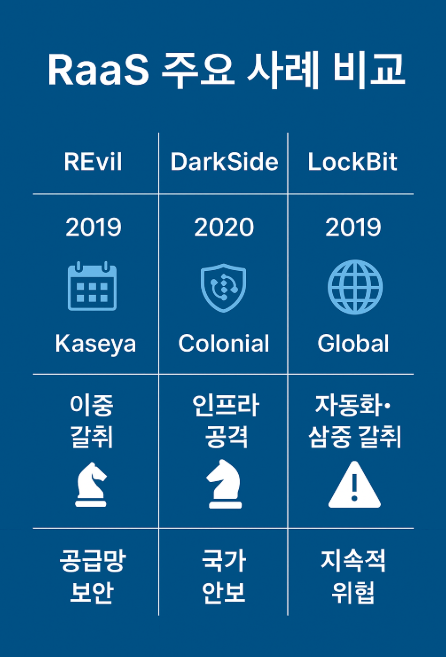
4. 주요 사례 비교
| 그룹 | 등장 시기 | 대표 공격 | 전략 특징 | 주요 영향 |
| REvil | 2019년 | Kaseya VSA 공급망 공격 | 이중 갈취, 공급망 침투 | 자동화, 삼중 갈취, Leak Site |
| DarkSide | 2020년 | Colonial Pipeline 공격 | 이중 갈취, 공급망 침투 | 국가 안보 위협 경고 |
| LockBit | 2019년 | 글로벌 기업·정부 대상 공격 | 자동화, 삼중 갈취, Leak Site | 가장 활발하고 지속적인 위협 |
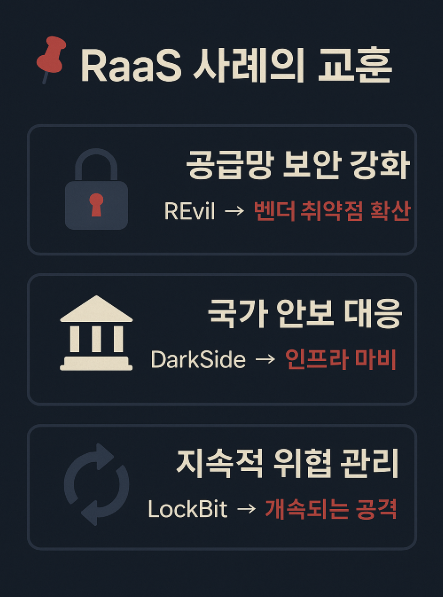
5. RaaS 사례에서 얻을 수 있는 교훈
1. 공급망 보안 강화 필요성 : REvil 사례에서 보듯, 한 벤더의 취약점이 수천 개 기업으로 확산될 수 있습니다.
2. 국가 안보 차원의 대응 필요성 : DarkSide 사건처럼, 랜섬웨어는 이제 경제·사회 전체를 흔드는 국가 위협으로 발전했습니다.
3. 지속적 위협 관리 필요성 : LockBit은 현재진행형 위협으로, 기업은 단순 일회성 대응이 아니라 지속적인 보안 체계 개선이 필수적입니다.
– 마무리 : 실존하는 RaaS의 위협
주요 RaaS 그룹의 사례는 이 위협이 단순한 이론적 위험이 아니라, 현실적이고 치명적인 사이버 범죄 산업임을 보여줍니다.
기업과 기관은 RaaS의 다양한 공격 방식을 이해하고, 사전 대비 + 위협 탐지 + 신속한 대응 체계를 동시에 강화해야 합니다.
다음 5편에서는 이러한 실제 사례를 바탕으로 RaaS 방어 전략과 대응 방법을 구체적으로 다루겠습니다.
