
목차
안녕하세요 IT몽상가 입니다.
21세기 들어 사이버 공간은 단순한 기술적 영역을 넘어, 국제 정치와 경제 질서를 뒤흔드는 새로운 전장으로 자리잡고 있습니다.
이제 사이버 위협은 개인적 범죄를 넘어서 국가 안보와 글로벌 경제를 흔드는 수준으로 진화했습니다.
특히 러시아, 중국, 북한, 이란 등 국가 주도 해킹 그룹들은 기존의 군사 작전과 병행해 사이버 공격을 전략적 무기로 활용하고 있습니다.
그렇다면 미래의 사이버 전쟁은 어떤 양상으로 전개될까요? 이번 6부에서는 앞으로 우리가 직면할 사이버 위협의 주요 전망과 시나리오를 구체적으로 살펴보고, 이에 대응하기 위한 전략적 방향을 정리합니다.
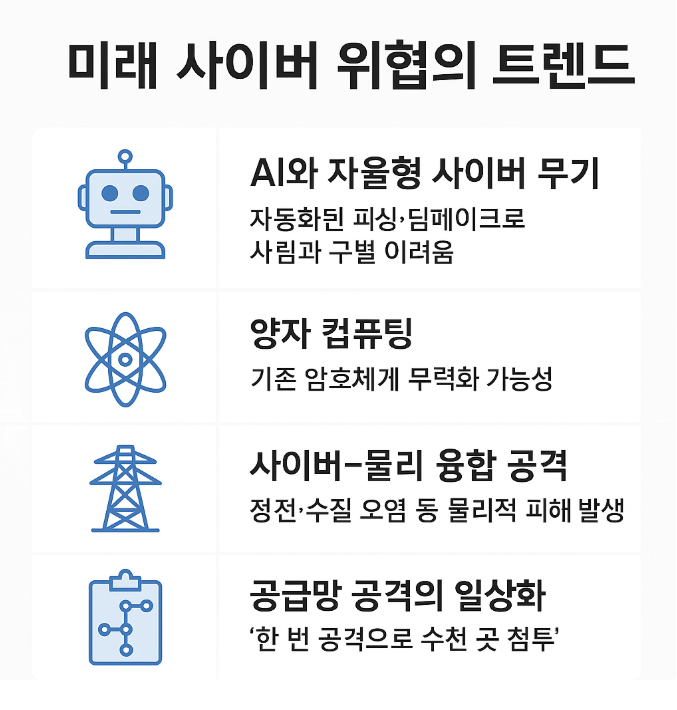
1. 미래 사이버 위협의 주요 트렌드
1) AI와 자율형 사이버 무기의 확산
인공지능(AI)은 이미 사이버 보안의 핵심 키워드로 자리잡았습니다.
- 공격 측면 :
- 자동화된 피싱 메일 작성 → 사람의 문체와 구분하기 어려움.
- 딥페이크 음성과 영상 → CEO·정치인 사칭을 통한 사회공학적 공격.
- 적대적 머신러닝(Adversarial ML) 기법 → 보안 시스템을 속여 탐지를 무력화.
- 미래 전망 :
- AI가 스스로 침투 경로를 찾고, 보안 시스템의 반응을 분석해 실시간으로 변종을 만들어내는 자율형 사이버 무기로 발전할 가능성이 큽니다. 이는 사실상 인간이 개입하지 않아도 되는 “자동 전쟁”의 서막을 의미합니다.
2) 양자 컴퓨팅의 도전
양자컴퓨터의 발전은 사이버 보안 역사에서 가장 큰 전환점이 될 수 있습니다.
- 기존 RSA, ECC 암호화는 수십 년 동안 인터넷 보안의 표준이었지만, 양자컴퓨터는 이를 짧은 시간 내 해독할 잠재력을 가지고 있습니다.
- 미국 NIST는 이미 양자 내성 암호(PQC) 표준화를 추진 중이며, 한국·EU·일본도 발맞추어 연구 개발을 확대하고 있습니다.
- 그러나 PQC 전환 과정은 수년 이상 걸릴 것으로 예상되며, 이 과도기 동안 발생할 보안 공백이 최대 위험 요인으로 꼽힙니다.
3) 사이버-물리 융합 공격
사이버 공격이 현실 세계의 물리적 피해로 이어지는 사이버-물리 융합(Cyber-Physical Systems, CPS) 공격도 점차 현실화되고 있습니다.
- 전력망 해킹 → 국가 전체 정전 발생.
- 정수장 공격 → 수질 오염 및 대규모 피해.
- 항공·철도 교통망 마비 → 사회 전반 혼란.
이는 단순한 데이터 유출이 아닌, 국민 생존과 직결되는 안보 문제로 확대되고 있습니다.
4) 공급망(Supply Chain) 공격의 일상화
SolarWinds(2020), Kaseya(2021) 사건처럼 공급망을 겨냥한 공격은 “한 번의 공격으로 수천 곳 침투”가 가능한 고효율 전략입니다.
- 글로벌 IT 기업의 업데이트 파일에 악성 코드 삽입 → 고객사 동시 감염.
- 클라우드 관리 계정 탈취 → 국가 기관까지 침투 가능.
앞으로 공급망 공격은 국가 기반 시설 무력화에 활용될 가능성이 높습니다.
2. 미래 시나리오별 전망
– 시나리오 A : 사이버 냉전 (Cyber Cold War)
- 미국, EU, 일본 등 서방 진영 vs 중국, 러시아, 북한, 이란 진영으로 사이버 블록화 심화.
- 기술 표준, 데이터 거버넌스, 보안 규정이 진영별로 분리되면서 글로벌 인터넷이 분절화(Splinternet) 되는 현상 가속.
- 기업 입장에서는 특정 진영의 규정을 충족하지 않으면 국제 비즈니스 불가능해지는 리스크 발생.
– 시나리오 B : 사이버 대규모 테러
- 비국가 행위자(테러 단체, 범죄 조직)가 국가 수준 공격을 수행.
- 금융 시스템, 항공·철도 시스템, 병원망 등이 마비되면 그 피해는 군사 충돌에 준하는 규모로 확대.
- 국제 사회는 사이버 테러를 전쟁 행위로 규정할 수 있으며, 실제 군사적 보복 가능성도 존재.
– 시나리오 C : 글로벌 협력과 규범 정립
- UN, NATO, ASEAN, EU 등을 중심으로 국제 사이버 규범 제정.
- 사이버 공격 발생 시 국제 공동 대응 매커니즘이 작동.
- GDPR, NIS2 같은 국제 규제 강화 → 개인정보 보호·인프라 보안이 강화되지만, 지정학적 갈등 때문에 합의에는 시간이 필요.
3. 방어 및 대응 전략
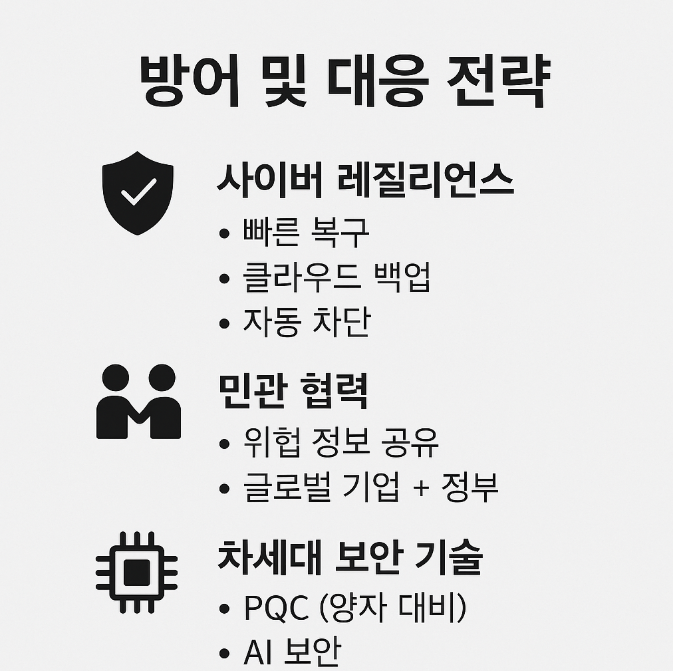
1) 사이버 레질리언스(Cyber Resilience) 확보
- 예방 중심이 아니라, 공격 이후 신속한 복구 능력이 핵심.
- 클라우드 기반 백업, 위협 헌팅, 자동화된 위협 차단이 필요.
- “공격을 피할 수 없다면, 최소한 신속히 회복할 수 있어야 한다”는 전략.
2) 민관 협력 강화
- SolarWinds 사건 이후 미국은 CISA를 중심으로 민관 위협 정보 공유 체계 구축.
- 구글, 마이크로소프트, AWS 같은 글로벌 기업들은 각국 정부와 실시간 위협 인텔리전스 공유를 확대.
3) 차세대 보안 기술의 도입
- PQC : 양자 시대 대비.’
- AI 기반 보안 솔루션 : 이상 행동 실시간 탐지.
- 제로 트러스트 보안 : 내부·외부를 구분하지 않고 항상 검증.
4. 기업과 개인이 준비해야 할 전략
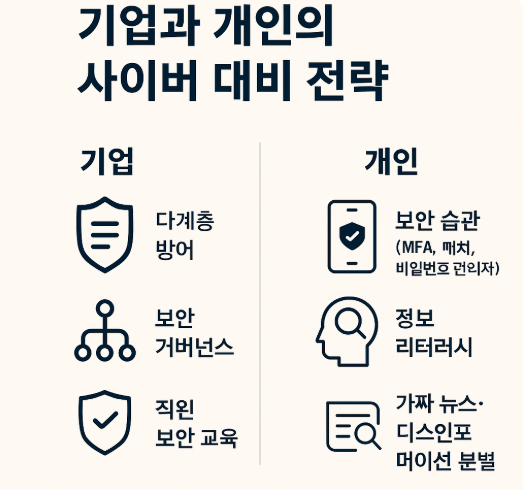
– 기업
- 다계층 방어(Multi-layered Defense) : 네트워크, 엔드포인트, 애플리케이션 보안 통합.
- 보안 거버넌스 체계 : CISO 권한 강화, 보드레벨 보고 체계 구축.
- 직원 보안 교육 : 피싱·사회공학적 공격 대응 능력 강화.
– 개인
- 보안 기본 습관: MFA(다중 인증), 주기적 패치, 비밀번호 관리자 활용.
- 가짜 뉴스·디스인포메이션 분별 능력: 개인의 정보 리터러시가 사이버 심리전에 대한 첫 번째 방어선.
– 마무리
사이버 전장은 이제 현대 전쟁의 제5 전장으로 불리고 있습니다.
미래의 사이버 전쟁은 단순한 해킹이나 금전 갈취를 넘어, 국가 안보·경제 질서·국민 생존까지 위협할 가능성이 큽니다.
따라서 개별 국가, 기업, 개인 모두가 예방-대응-복구 전 과정을 아우르는 사이버 전략을 수립해야 하며, 국제 사회는 협력을 통해 사이버 패러다임 전환을 준비해야 합니다.
