목차
왜 중요한가
API는 제품의 “혈관”입니다.
한 지점의 누수가 전체 서비스로 번집니다.
오늘 문서는 점검 기준→도구→운영 체계 순으로 정리합니다.
– 실행 한 줄: “가장 많이 호출되는 3개 엔드포인트에 인증·쿼터를 즉시 강제하라.”
- 인증·권한·검증·로깅·속도 제한을 5축으로 묶습니다.
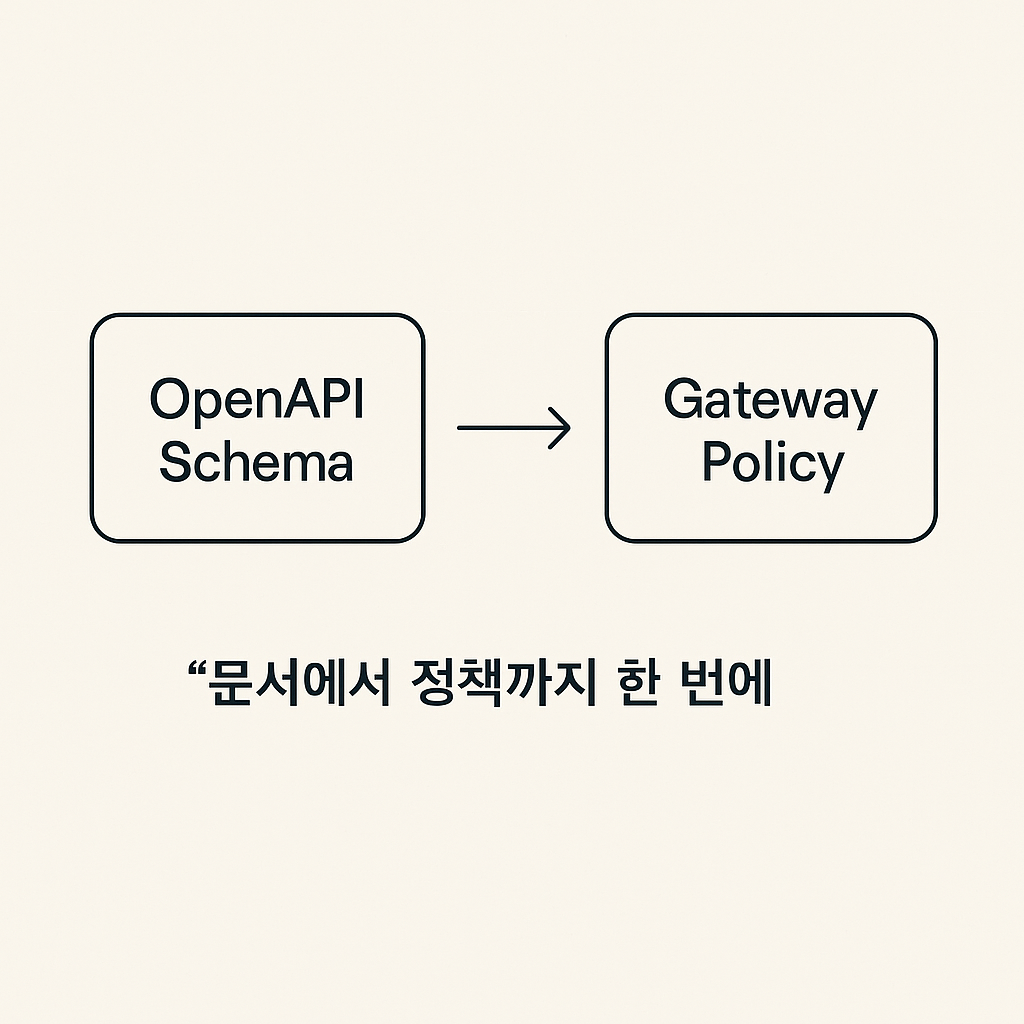
- Swagger(OpenAPI)와 게이트웨이 정책으로 자동화합니다.
- DevOps 파이프라인에서 DevSecOps로 전환하는 체크포인트를 제공합니다.
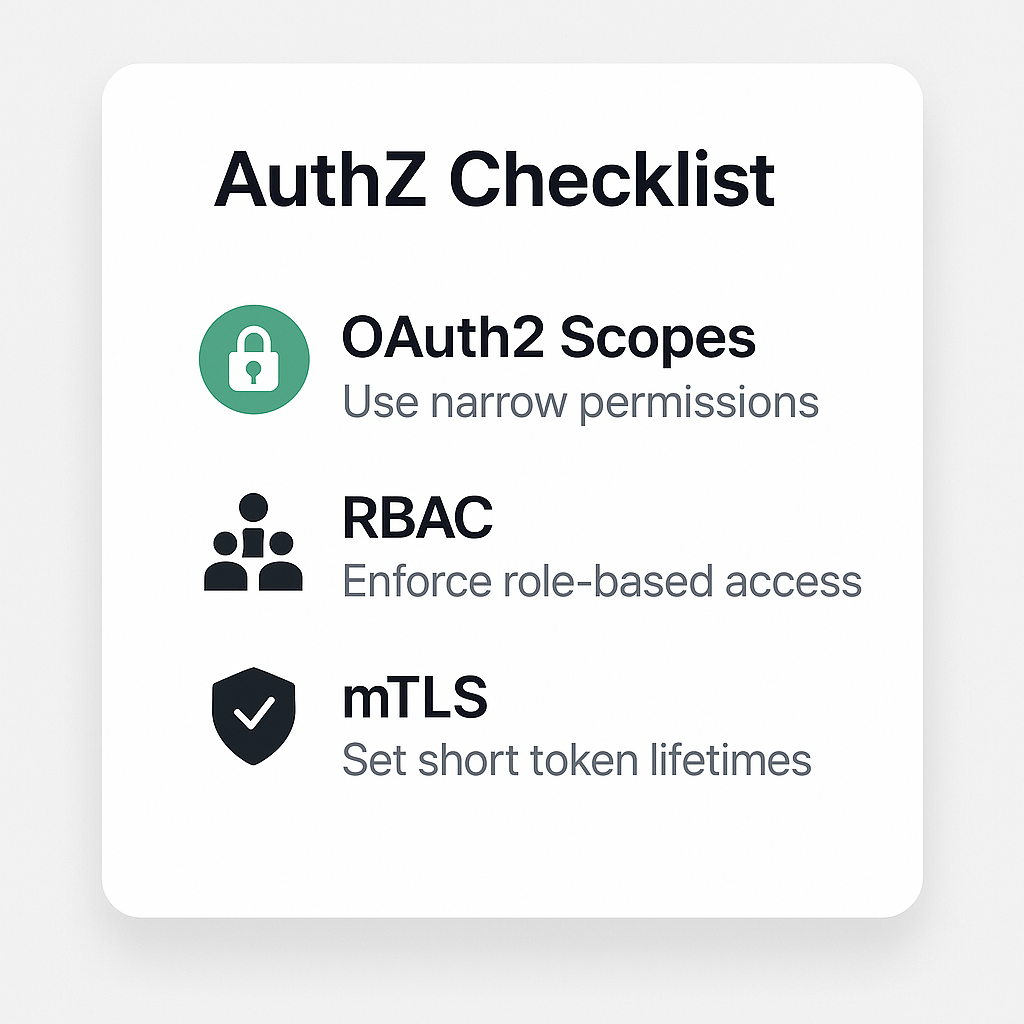
API 보안 체크리스트는 설계·개발·배포·운영 전 단계에서 인증, 권한, 입력 검증, 속도 제한, 로깅, 버전 관리를 체계화해 위험을 줄이는 실행 가이드입니다.
OAuth2/JWT, mTLS, WAF, API Gateway, OpenAPI 기반 자동화가 핵심입니다.
오늘 얻을 것/목표 :
보안 기준을 코드화하고, 배포 전·후 자동 검사를 파이프라인에 고정합니다.
바로 적용 :
핵심 실행 한 줄 /login, /password/reset, /orders에 Rate Limit + Bot 보호 + 실패 로깅을 켜세요.
읽고 나면 달라지는 점 :
보안이 “추가 업무”가 아니라 배포 품질의 기본 항목이 됩니다.
– 인증 및 권한 관리 점검 : OAuth2, API Key 분리
- OAuth2 스코프, PKCE, 짧은 만료의 JWT 사용. 키 롤테이션 고정.
- 서비스 간 통신은 mTLS + 서비스 계정(Role)로 제한.
- 관리자·머신 계정 키는 API Key와 분리·권한 최소화.
- 인라인 예시 : aud, iss, exp 검증 실패 시 즉시 401.
– 입력값 검증 : SQLi, XSS 등 필터링
- 서버·클라이언트 양단에서 길이·형식·정규식 화이트리스트.
- 파일·이미지 업로드는 AV 스캔·크기 제한·MIME 검증.
- 에러 메시지는 내부 정보 노출 금지(추적 ID만 제공).
- 실행/주의 : JSON 스키마 검증을 OpenAPI에서 강제.
– 로깅 및 모니터링 활성화
- 요청 ID, 주체, 스코프, 결과 코드, 지연 시간, 거부 이유.
- PII 마스킹, 보존 기간·접근 통제 명시.
- SIEM/UEBA에 연동, 이상 탐지 알람을 5분 내 수신
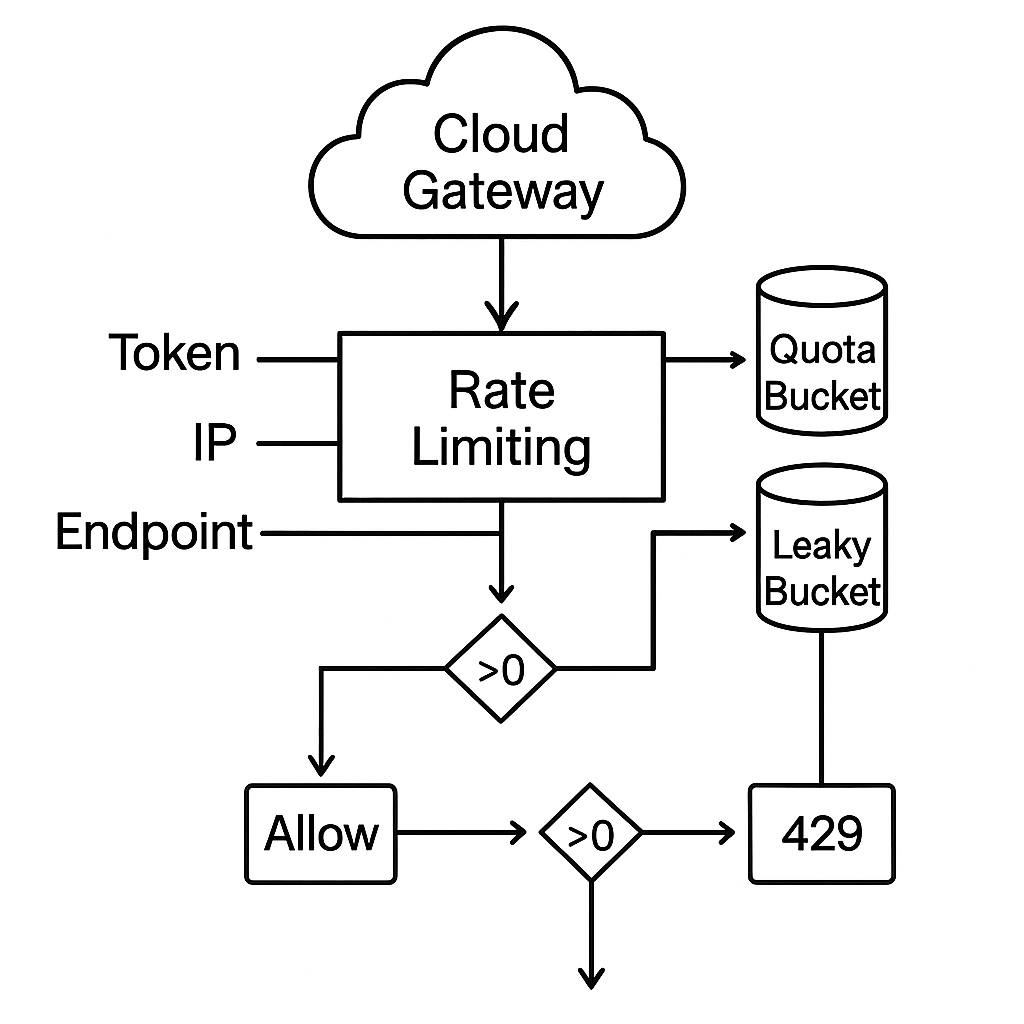
– 속도 제한(Rate Limit) 설정
- IP·토큰·사용자·엔드포인트별 다차원 제한.
- 폭주 시 서킷 브레이커·리트라이-백오프와 결합.
- CAPTCHA/Device fingerprint로 크리덴셜 스터핑 완화.
– 버전 관리 및 폐기 주기 설정
- v1 유지 기간 공지, 테스트 샌드박스 제공.
- EOL 이후 410 Gone 응답, 개발자 포털에 마이그레이션 가이드.
- 계약·파트너 API는 토큰 범위로 권한 분리.
– 마무리
API 보안은 문서가 아니라 운영 체계입니다.
이번 스프린트부터 “가장 위험한 3개 엔드포인트”를 먼저 강화하세요.
*요약(핵심 요약 3줄)*
- 인증·권한·검증·로깅·속도 제한을 코드와 게이트웨이로 강제.
- Swagger 문서→정책 생성→CI 테스트로 자동화.
- 수명주기(EOL)와 키 롤테이션을 운영 표준으로 고정.
*FAQ(3문항)*
Q1. JWT가 커서 네트워크 비용이 커져요.
A. 토큰 클레임을 최소화하고, 세션 상태가 필요한 경우 게이트웨이 캐시를 고려하세요.
Q2. 내부 파트너 API는 어떻게 노출하죠?
A. 전용 게이트웨이에서 mTLS·IP 제한·서명 검증을 결합하세요.
Q3. GraphQL도 동일한가요?
A. 네, 필드별 권한·쿼리 복잡도 제한(쿼리 코스트)을 추가하세요.