목차
사고의 상당수가 내부 계정·실수와 연관됩니다.
해결의 출발점은 “사람+기술+절차”를 한 프레임으로 묶는 것.
– 실행 한 줄 : “권한 최소화·가시성·교육”을 표준 프로세스로 고정하세요.
- 전사 인식 교육부터 거버넌스까지 계단식 로드맵 제시.
- IAM·DLP·UEBA·PAM을 업무 흐름에 녹이는 법.
- IT와 HR가 함께 움직이는 운영 모델을 제안.
IAM 재설계·DLP 구축 프로젝트를 이끌며 계정 오남용과 데이터 유출 리스크를 낮춘 경험이 있습니다.
내부자 위협 관리는 최소 권한·업무 분리(SoD)·행동 기반 탐지(UEBA)·데이터 보호(DLP)·특권 계정 관리(PAM)·감사 로그를 하나의 거버넌스로 통합해, 교육과 절차로 반복 가능하게 운영하는 기업 보안 프레임입니다.
*오늘 얻을 것/목표*
교육→접근 통제→모니터링→거버넌스의 실행 순서를 확보합니다.
*바로 적용*
핵심 실행 한 줄 고위험 리소스에 Just-in-Time 접근과 자동 만료를 적용하세요.
*읽고 나면 달라지는 점*
도구 나열이 아닌 운영 체계로 전환됩니다.
– 리스크 인식 교육 강화 – 전직원 시나리오 훈련
– 실제 사례형 퀴즈와 신고 보상 제도.
– 피싱·공유오류·대량복사 방지를 생활화.
– 성과 평가지표에 보안 참여를 반영.
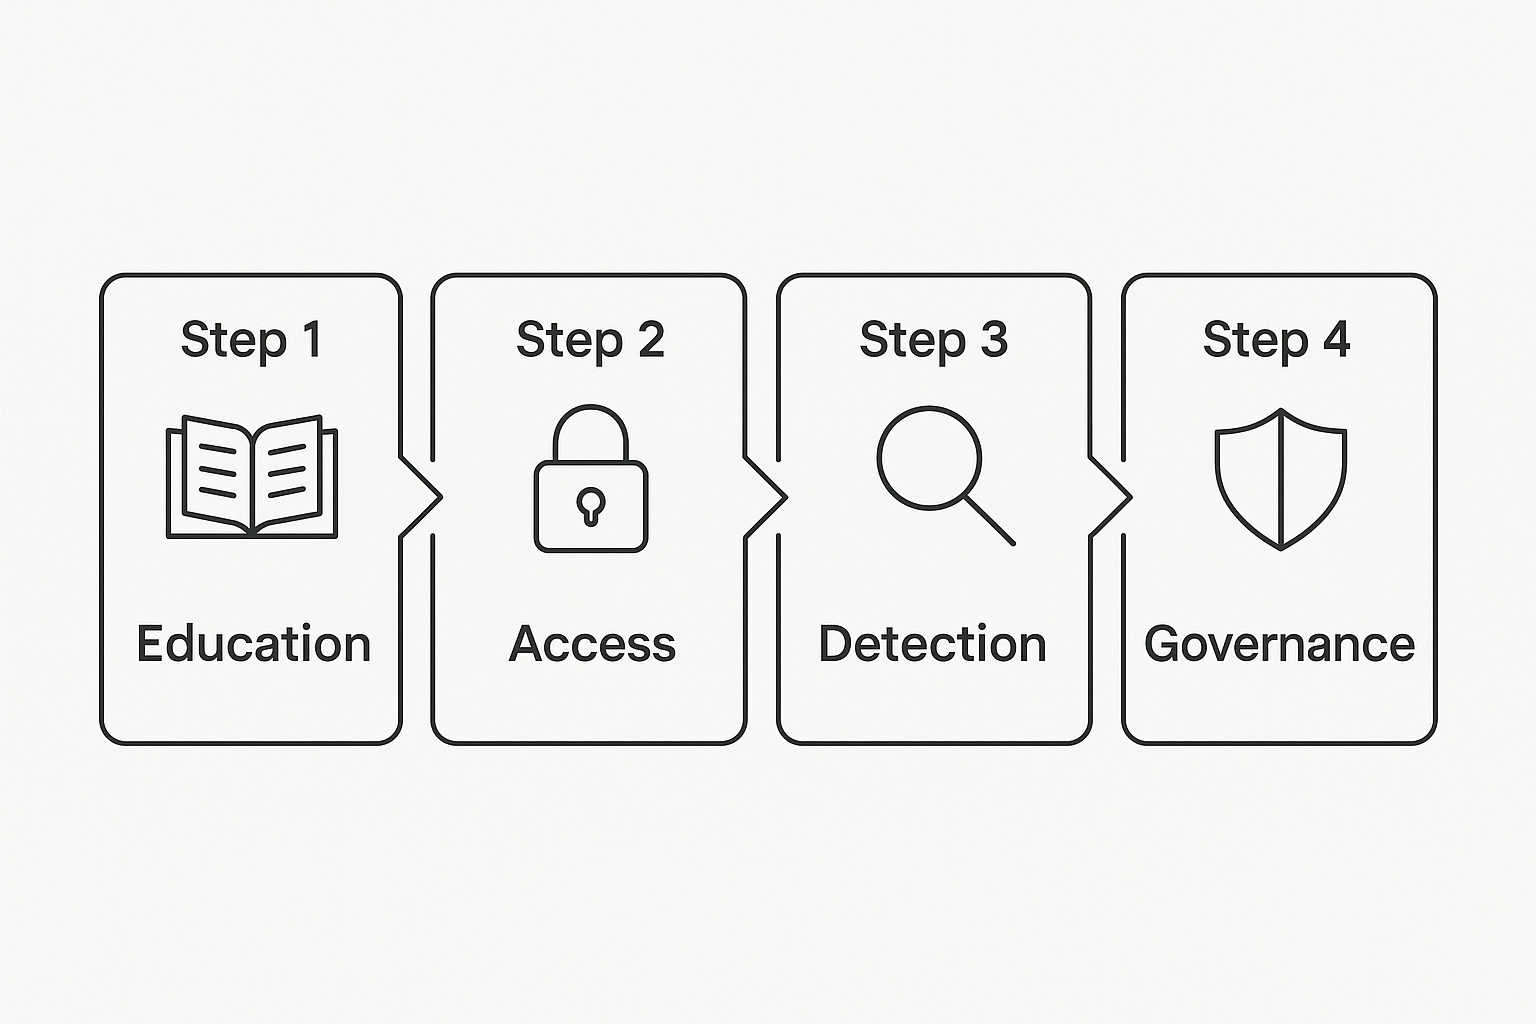
– 접근 통제 및 최소 권한 설정
– RBAC/ABAC, SoD, 정기 재인증(Access Review).
– JIT·PAM으로 특권 상승을 요청형으로 전환.
– 인라인 예시 : role=finance-read 외 쓰기 권한 금지.
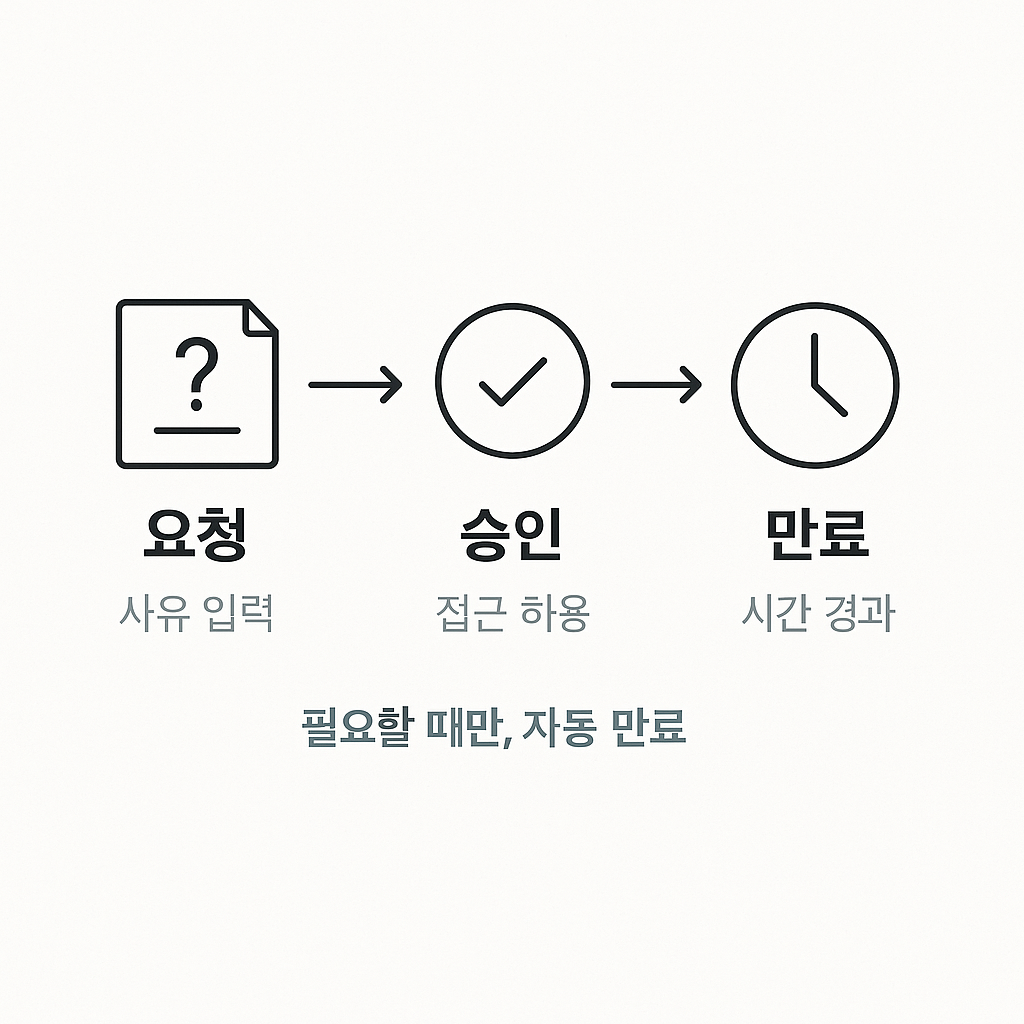
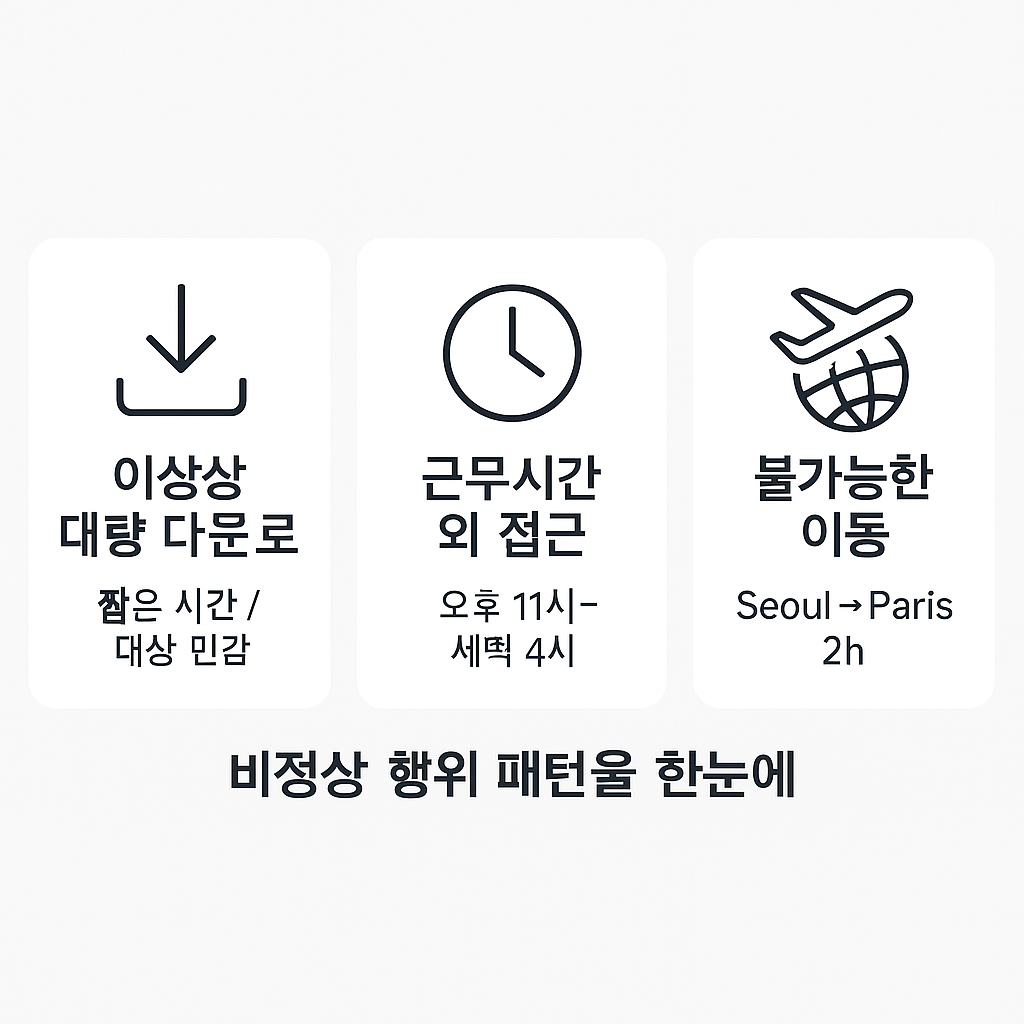
– 행동 기반 이상 탐지 시스템 적용
– UEBA로 비정상 시간/양/경로 접근 탐지.
– SIEM 룰과 결합해 티켓·격리 자동화.
– 개인정보는 마스킹·보존 기간 준수.
– 협력사 및 외부자 관리 방안
– 계약서에 보안 의무·감사 권한·폐기 절차 명시.
– 외부 계정에 네트워크·데이터 경계 분리.
– 만료·접속 위치 제한·기록 의무 고정.
– 보안 거버넌스 통합 – IT + HR 공동 대응
– 입·퇴사·이동 이벤트와 권한을 자동 연계.
– 사고 조사 프로세스: 사실 기록→조치 표준화.
– 분기별 이사회 보고로 책임 체계 강화.
– 마무리
내부자 위협 대응은 선택이 아닌 기본 운영체계입니다.
이번 분기, 고위험 데이터에 JIT·만료·감사 로그를 우선 적용하세요.
*요약(핵심 요약 3줄)*
- 교육·권한·탐지를 한 체계로 통합해야 효과가 납니다.
- JIT·PAM·UEBA·DLP로 예방과 탐지를 모두 강화.
- HR·IT 공동 거버넌스가 실행력을 만듭니다.
*FAQ(3문항)*
Q1. 생산성 저하가 걱정됩니다.
A. JIT·템플릿 승인으로 지연 시간을 최소화하세요.
Q2. 어떤 로그가 필수인가요?
A. 요청자·승인자·사유·리소스·행위·결과 코드를 기록하세요.
Q3. 원격근무 환경에도 통하나요?
A. CASB·ZTNA와 연계해 경계를 사용자·앱 단위로 세분화하세요.