목차
국가 간 갈등이 물리적 충돌 전 단계에서 사이버전으로 표출되고 있습니다.
이 변화는 공공과 민간 모두에 영향을 미치며, 거버넌스–기술–레질리언스가 함께 움직여야 합니다.
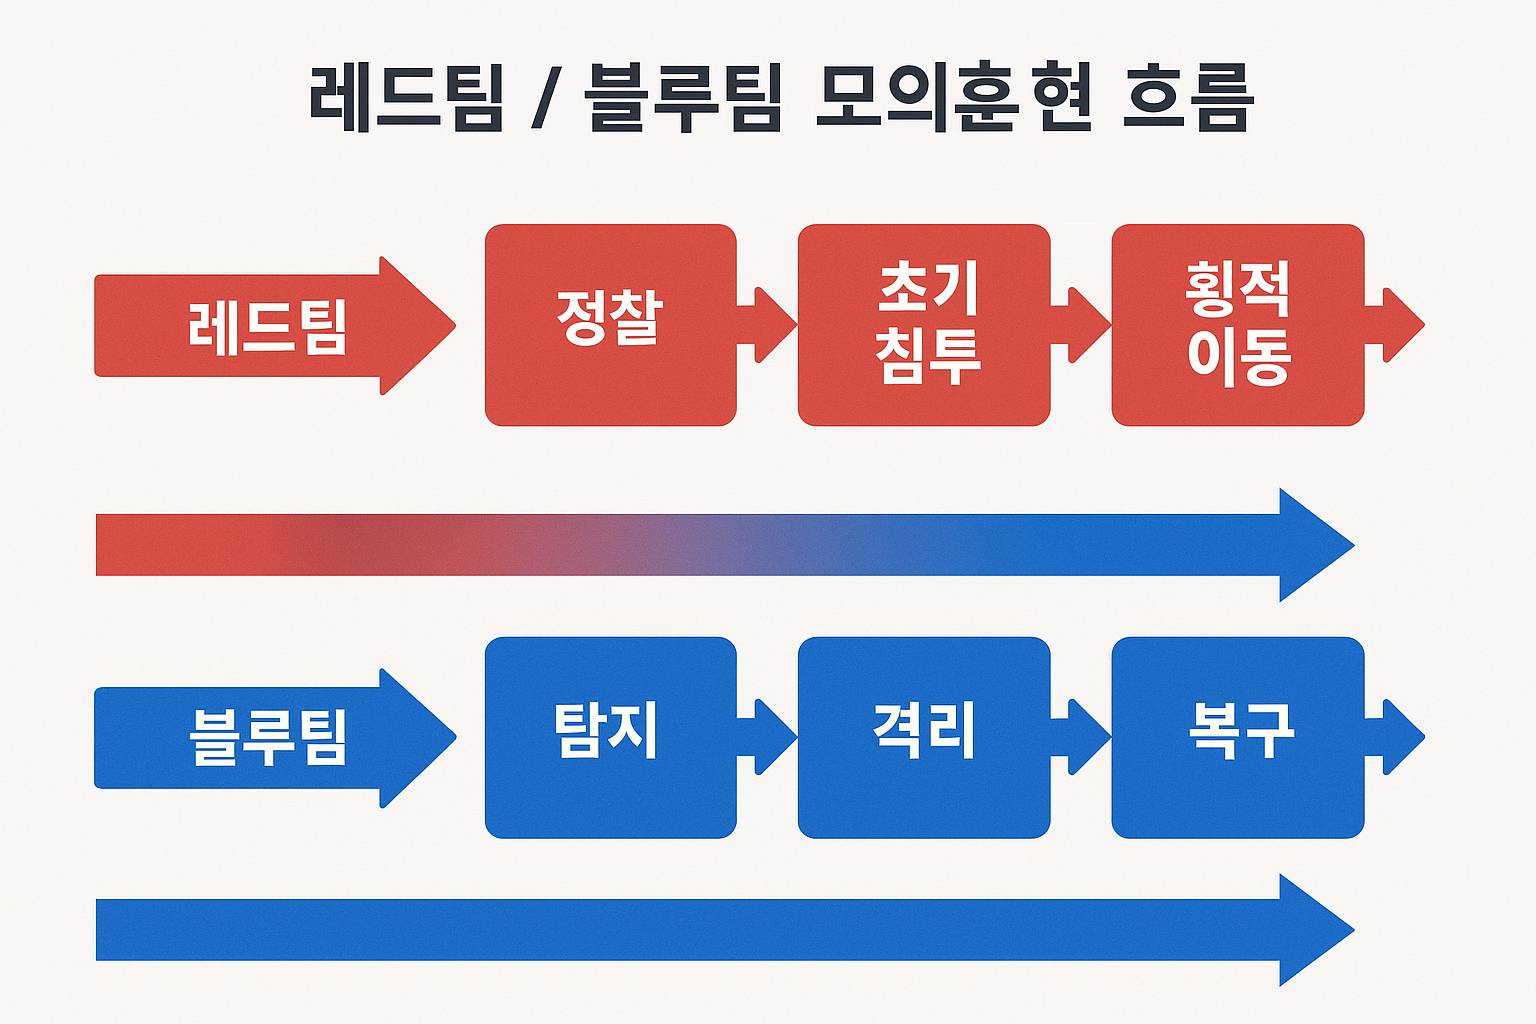
– 한 줄 실행 : 핵심 인프라와 공급망에 대해 레드팀 모의훈련+백업 복원 드릴을 분기마다 수행하세요.
실무 관점으로 현황→공격 유형→사례→전략→트렌드 순으로 정리했습니다.
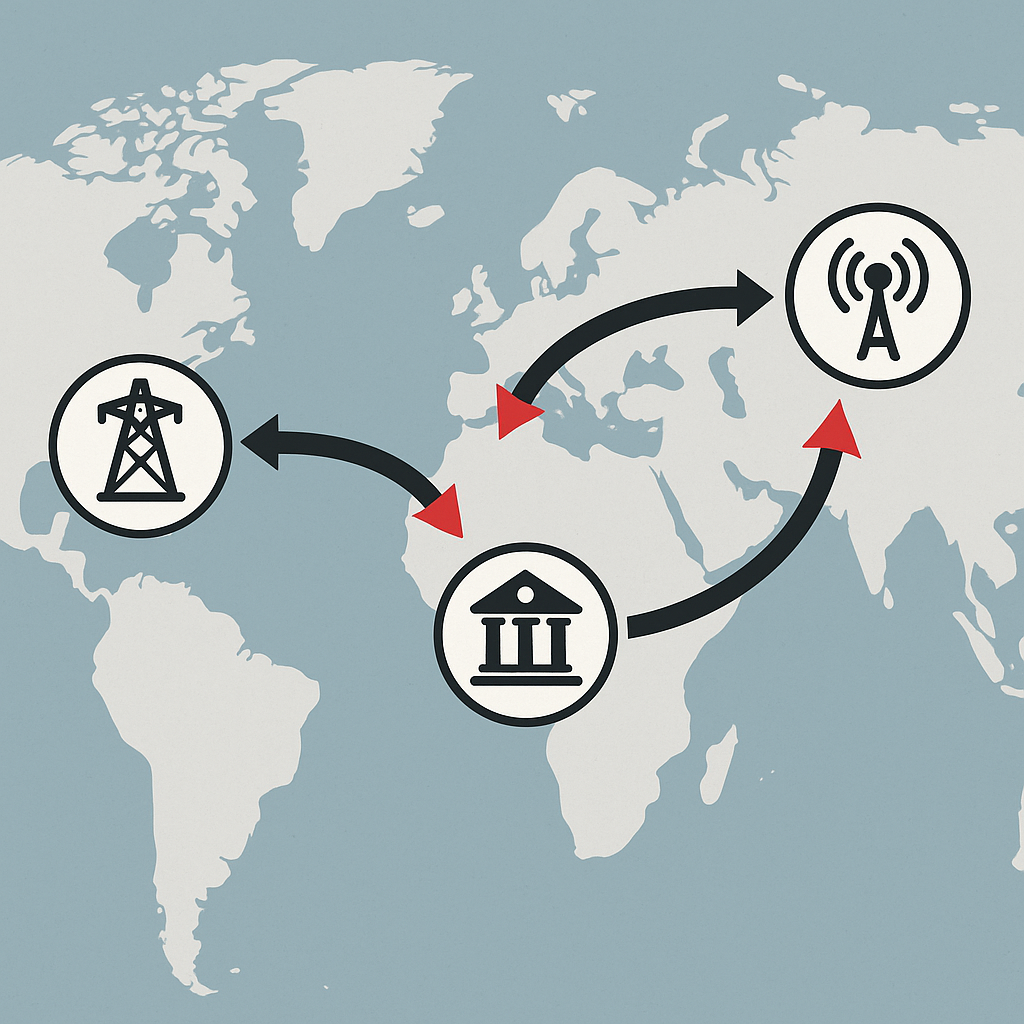
글로벌 사이버전 위협 증가는 인프라 교란, 공급망 침투, 여론 조작이 결합된 장기전 양상입니다.
기업·기관은 사이버 레질리언스, 위협 인텔리전스 공유, 레드팀 훈련, 비상 커뮤니케이션과
복구 체계를 통합해 영향 최소화 전략을 수립해야 합니다.
*오늘 얻을 것/목표*
위협 지형 요약, 대표 공격, 대응 전략과 12개월 실행 로드맵.
– 현황 요약
– 다수 국가가 사이버 능력을 공개·비공개로 확장 중.
– 민간 클라우드·통신사가 전장의 일부가 되는 추세.
– 실행/주의 : 공급망에 대한 서드파티 리스크가 핵심입니다.
– 공격 유형 분류
– 인프라 공격 : 전력·교통 ICS/SCADA 교란.
– DDoS : 서비스 가용성 타격, 정치·사회 이벤트에 동시다발 발생.
– 정보 조작 : 봇·딥페이크 기반 여론전.
– 랜섬웨어 : 데이터 암호화+협박, 이중 갈취 모델.
– 인라인 예시 : impact = (scope * dwell_time) – detection_speed
– 사례 분석(요약)
– Colonial Pipeline : 연료 유통 차질로 실물경제 파급.
– SolarWinds 공급망 : 다수 기관·기업 동시 타격의 전형.
– 교훈 : 가시성·권한·서드파티 평가가 방어의 출발점.
– 기업/기관 전략
– 사이버 레질리언스 : 백업 3-2-1, RTO/RPO 정의, 복구 훈련.
– 위협 인텔리전스 공유 : ISAC·CERT 알림을 정책으로 연결.
– 레드팀 모의훈련 : 피싱→내부 확장→권한 상승 시나리오.
– 비상 커뮤니케이션 : 경영진 브리핑 템플릿과 공지 라인 사전 확정.
– 향후 트렌드
– AI 기반 방어 : 행위 분석·UEBA·LLM 보조 탐지.
– 사이버 조약·규범 논의 확대 : 민간 인프라 보호 원칙 정립 시도.
– 보안·안전 융합 : OT/IT, 물리·사이버 통합 대응.
– 마무리
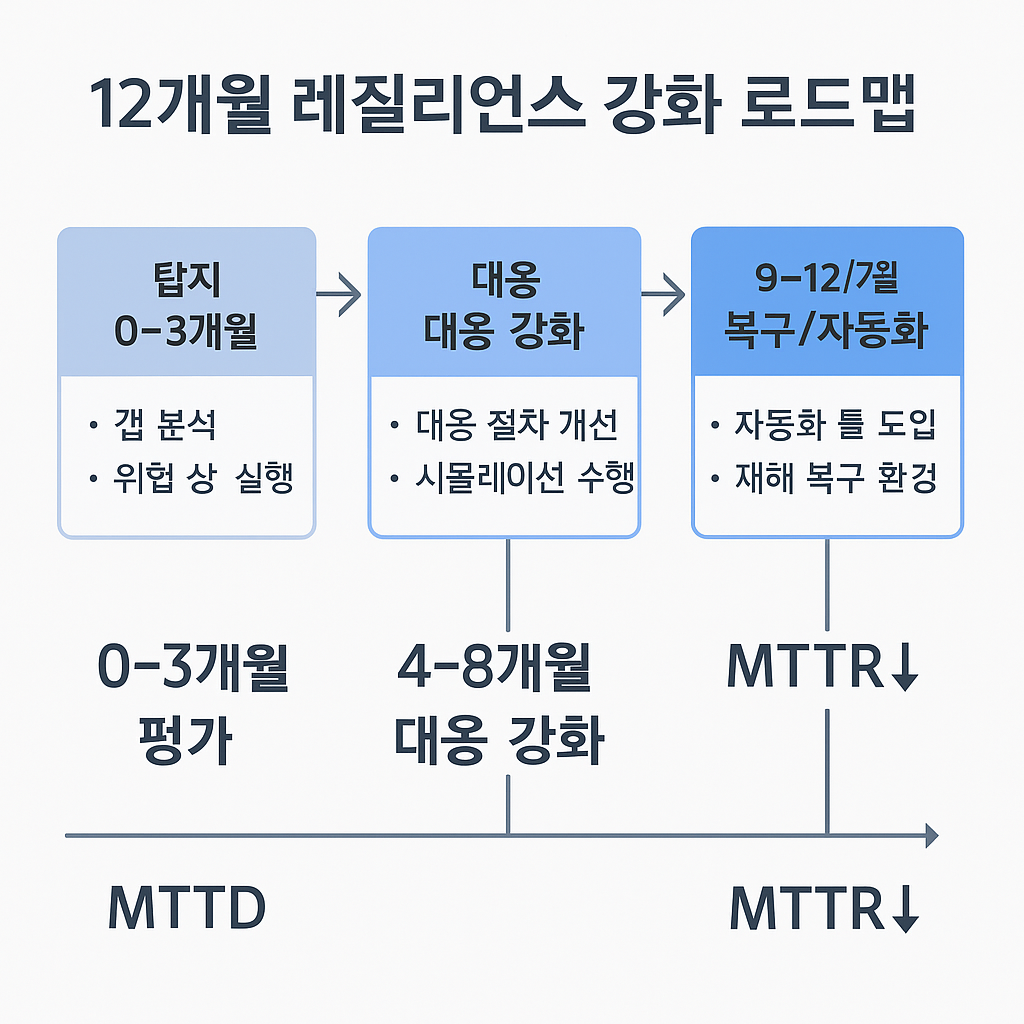
사이버전 대응은 기술 단품보다 정책·거버넌스·훈련 통합이 우선입니다.
12개월 로드맵으로 ‘탐지 속도↑, 복구 시간↓’ 구조를 마련하세요.
*FAQ(3문항)*
Q1. 우리 조직 첫 스텝은?
A. 중요 서비스·데이터를 식별하고 RTO/RPO를 정의한 뒤, 백업 복원 리허설을 일정에 넣으세요.
Q2. 위협 인텔리전스는 어떻게 쓰나요?
A. 알림을 티켓으로 자동 생성해 방화벽/EDR 정책 변경까지 연결합니다.
Q3. 레드팀 주기는?
A. 분기 1회 권장, 고위험 페스티벌·선거·신규런칭 전에는 추가 실행.