목차
룰 기반을 넘어 예방형 보안으로
AI 위협 탐지는 이제 “보조 기능”이 아니라 보안 운영의 핵심 축입니다.
공격 자동화가 빨라질수록, 방어도 탐지·분류·대응을 운영 루프로 묶어야 합니다.
2026년의 포인트는 ‘탐지 정확도’보다 ‘탐지 이후의 자동 의사결정’입니다.
- 예방형 보안(Preventive Security)은 “빠른 탐지 + 빠른 조치”에서 완성됩니다.
- Behavioral Analytics(UEBA)가 오탐/누락 균형을 잡습니다.
- Explainability가 보고·감사·승인을 통과시킵니다.
AI 위협 탐지는 로그·네트워크·엔드포인트 이벤트를 통합해 정상 행동을 모델링하고,
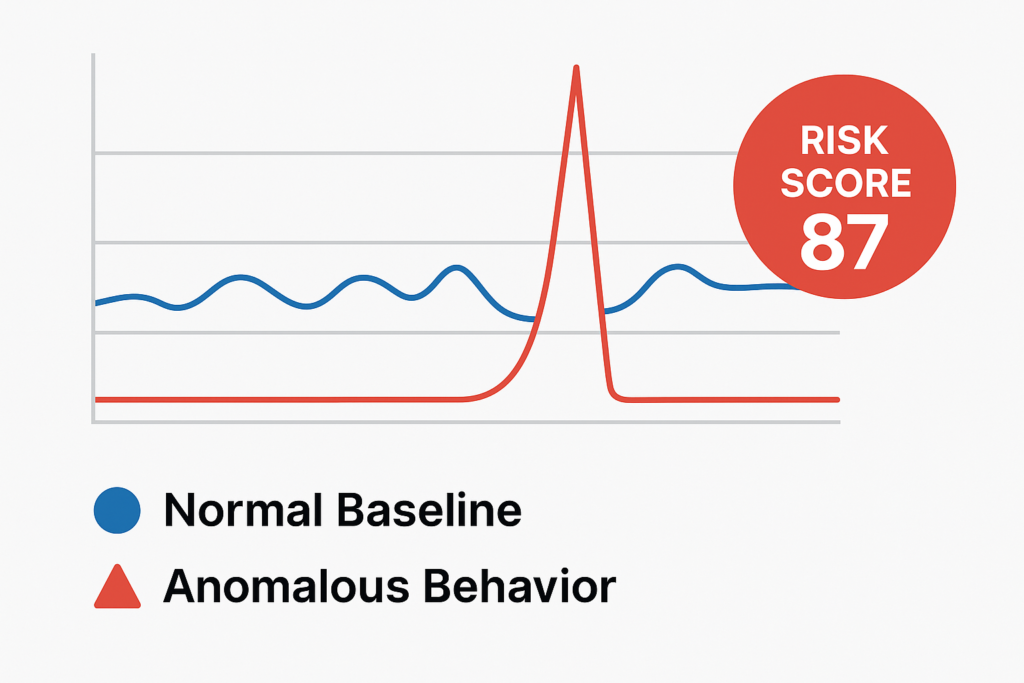
이상 패턴을 실시간 감지해 위험도를 산정한 뒤 SOAR 플레이북으로 대응을 자동화하는 체계입니다.
SIEM 연계를 통해 신호를 묶고, 피드백 학습으로 경보 품질을 지속 개선합니다.
*오늘 얻을 것/목표*
구축 전략 3단계(필터링→행위 감시→자동 학습)를 운영 관점에서 설계하기
*바로 적용: 핵심 실행 한 줄*
“탐지 성능”보다 먼저, 경보를 줄이는 라벨링/피드백 루프를 설계하세요.
*읽고 나면 달라지는 점*
경보의 의미가 선명해지고, 대응 자동화의 안전장치가 생깁니다.
– 머신러닝 기반 로그 필터링은 ‘정확도’보다 ‘정제’가 핵심입니다
첫 단계는 데이터 체력을 만드는 일입니다.
- SIEM에 들어오는 이벤트 스키마를 통일합니다(필드 표준화, 중복 제거).
- 베이스라인(정상 범위)을 만들고, “노이즈”를 먼저 깎아냅니다.
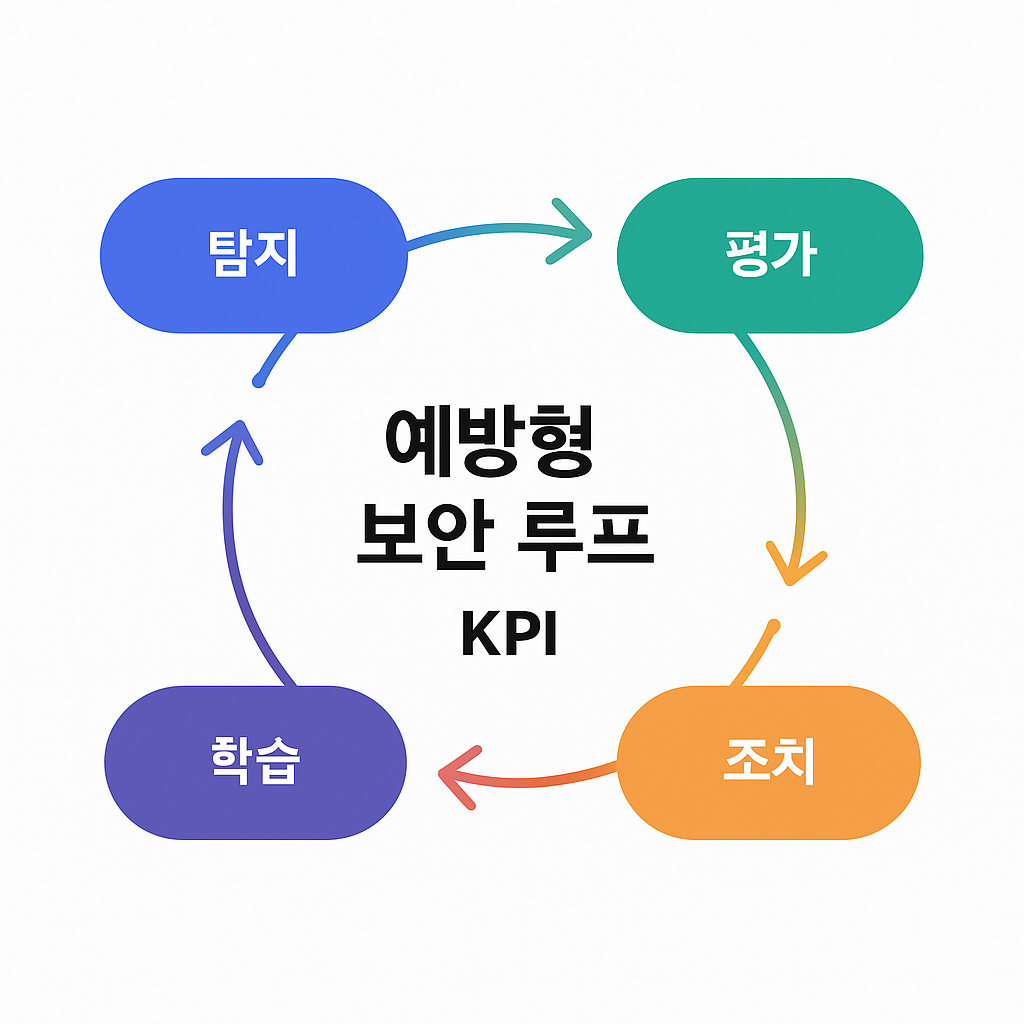
- KPI는 경보 수가 아니라 MTTA/MTTR, 오탐률, 처리량으로 잡습니다.
– 비정상 행위 실시간 감시는 UEBA로 설계합니다
두 번째 단계는 행동 기반 관점입니다.
- UEBA로 사용자/계정/디바이스의 “평소 패턴”을 학습합니다.
- EDR/XDR 신호와 결합하면 공격자의 횡이동·권한상승 단서가 살아납니다.
- MITRE ATT&CK 매핑을 붙이면 SOC 내 공유와 보고가 쉬워집니다.
– 위협 패턴 자동 학습은 ‘피드백’이 없으면 망가집니다
세 번째 단계는 운영 루프의 완성입니다.
- 탐지 결과에 “진짜 위협/오탐/보류” 라벨을 남기는 프로세스를 만듭니다.
- 드리프트(환경 변화) 감지를 두고, 모델 업데이트 주기를 운영 일정에 묶습니다.
- 국내 환경이라면 ISMS-P 관점의 감사 추적, 개인정보 최소수집 원칙을 함께 설계합니다.
| 짧은 코드 스니펫(예시) “`yaml 간단한 경보 조정 규칙(개념 예시) if: risk_score >= 80 and asset_tier == “critical” then: trigger_soar_playbook “isolate_endpoint” guardrail: require_approval == true |
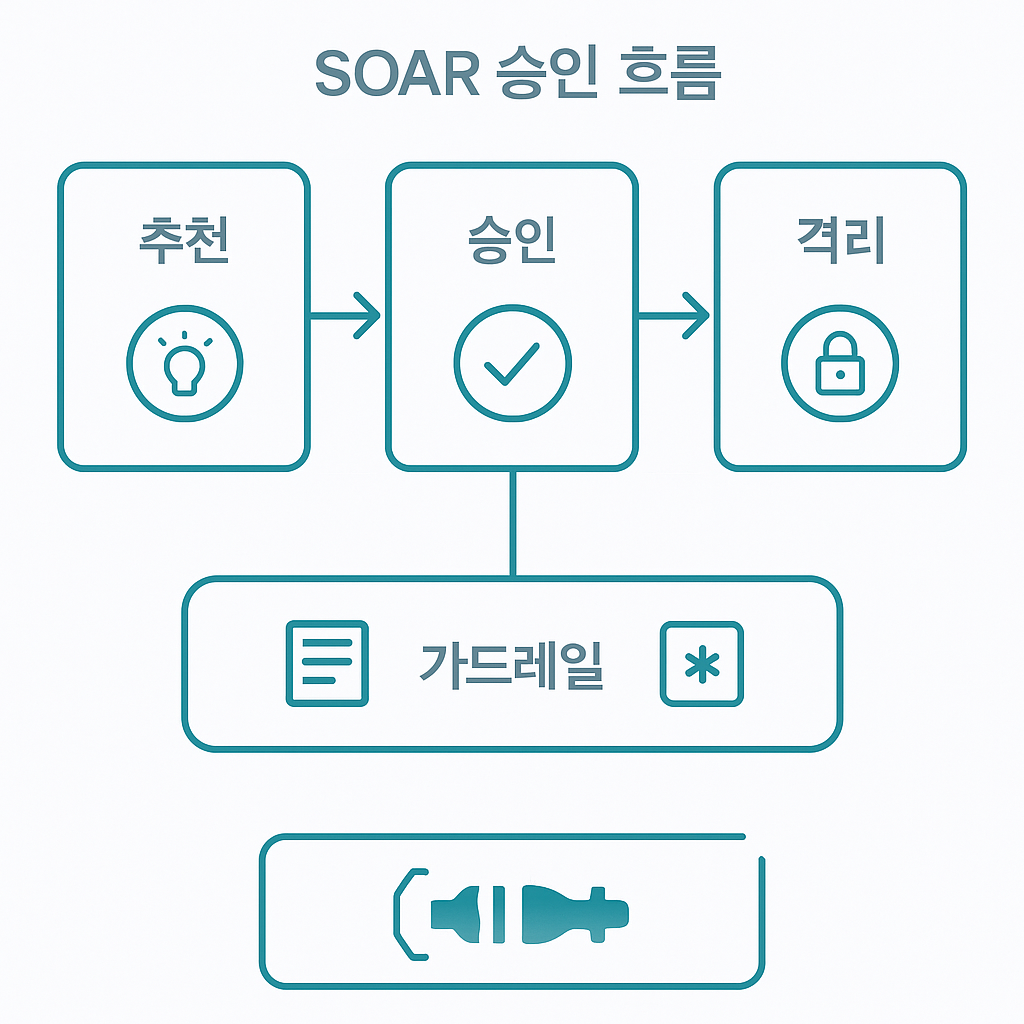
– SOAR 연동은 “자동화”보다 “가드레일”이 먼저입니다
자동 조치가 커질수록 실수 비용도 커집니다.
- 플레이북은 단계형으로: 알림 → 추천 → 반자동 승인 → 완전자동.
- Zero Trust/최소권한으로 접근을 제한해 오동작 피해를 줄입니다.
- 변경·차단은 티켓/승인 로그를 남겨 Explainability를 확보합니다.
– Explainability 확보는 보안 운영의 생존 장치입니다
사람이 믿어야 자동화가 굴러갑니다.
- 경보 근거(연관 이벤트, 특징값, 이상 행동 요약)를 함께 제공합니다.
- “왜 위험한가”를 한 문장으로 요약하면 의사결정이 빨라집니다.
- 규제/감사 대응을 위해 데이터 계보(수집→가공→판단) 기록을 남기세요.
– 마무리
예방형 보안은 “좋은 모델”이 아니라 “좋은 루프”로 만들어집니다.
오늘은 한 가지부터 시작하세요. 오탐 라벨링과 피드백 루프를 고정하고,
SOAR는 승인 기반 반자동부터 붙이면 운영 부담이 확 줄어듭니다.
*요약*
- AI 기반 탐지는 필터링→행동 분석→피드백 학습의 운영 루프로 성능이 결정됩니다.
- SOAR 연동은 자동화 범위보다 가드레일(승인, 최소권한, 감사로그)이 먼저입니다.
- Explainability를 확보하면 SOC 운영과 보고 체계가 함께 단단해집니다.
*FAQ*
Q1. AI 탐지는 SIEM을 대체하나요?
A. 대체라기보다 보완입니다. SIEM은 수집/상관분석 기반이고, AI는 행동 패턴과 변종 탐지를 강화합니다.
Q2. SOAR 자동 조치가 위험하지 않나요?
A. 위험할 수 있습니다. 승인 기반 반자동부터 시작하고, 최소권한·감사로그 가드레일을 두면 안전해집니다.
Q3. Explainability는 어떻게 확보하나요?
A. 경보 근거(연관 이벤트, 위험 점수 요인)를 함께 저장하고, 요약 문장/리포트 형태로 제공하면 됩니다.