목차
2026년의 보안 거버넌스는 더 이상 문서 중심이 아닙니다.
정책, 리스크, 감사, 대응이 연결된
운영 시스템으로 진화하고 있습니다.
보안은 기술 문제가 아니라 경영 관리 구조입니다.
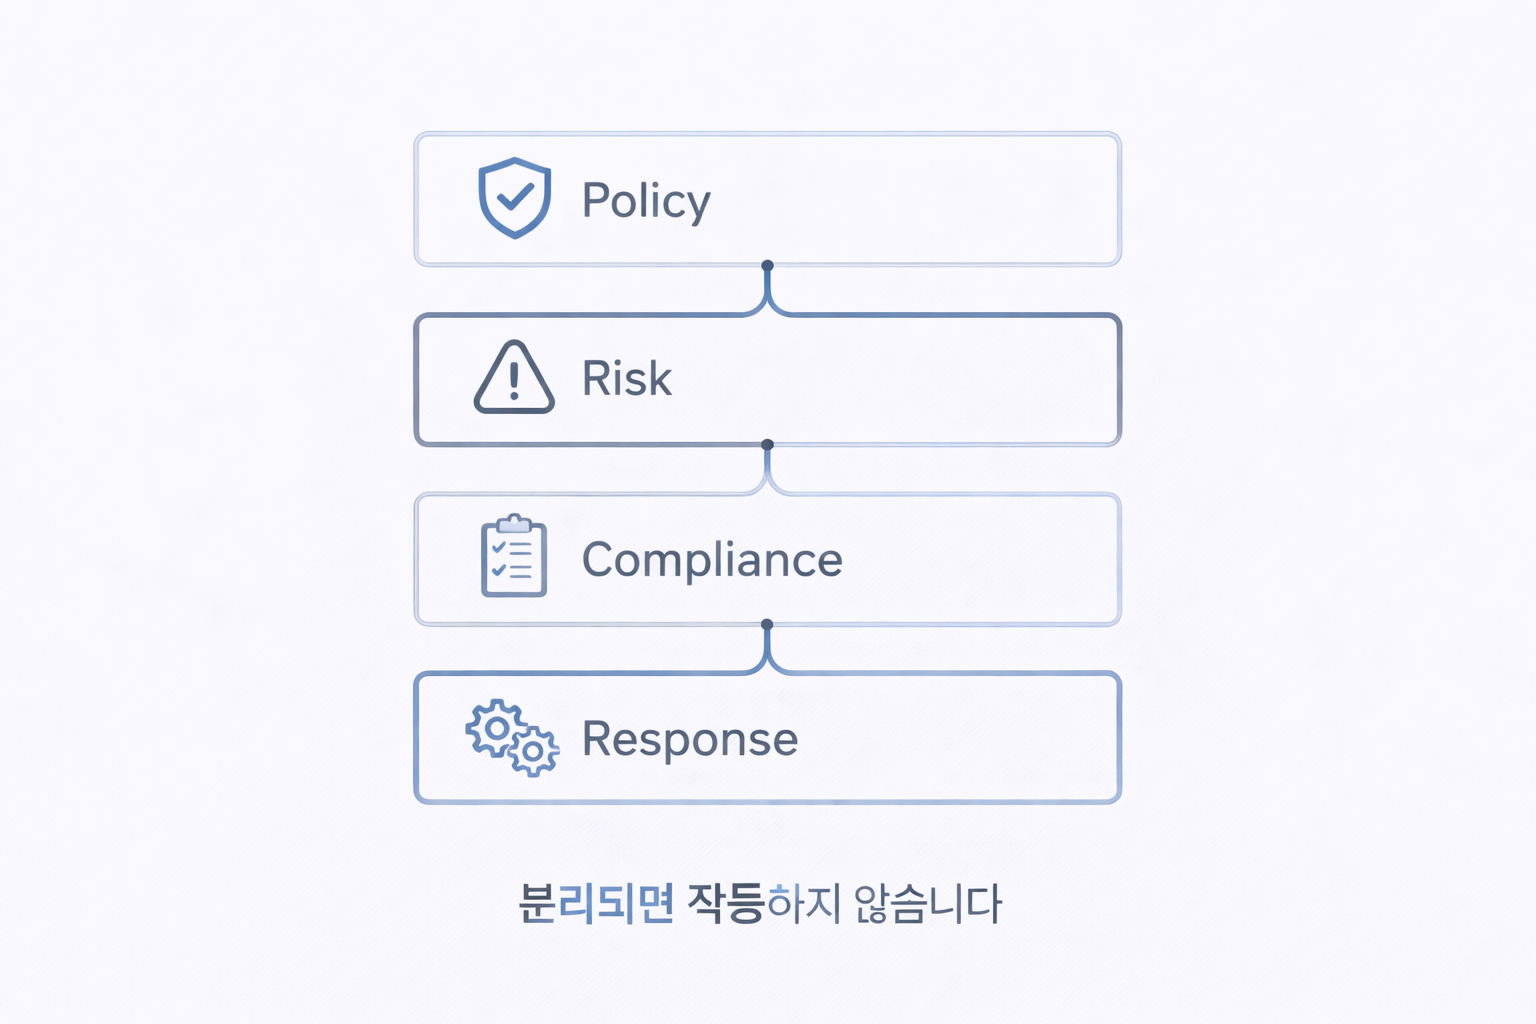
보안 거버넌스 체계란, 조직의 보안 정책·리스크·컴플라이언스를
통합 관리해 경영진이 위험을 인지하고 판단할 수 있도록 지원하는 운영 구조를 의미합니다.
– 왜 보안 거버넌스가 다시 주목받는가
기술은 계속 고도화되지만, 사고의 원인은 반복됩니다.
- 책임 주체 불명확
- 보안 판단의 지연
- 현업과 보안 조직 간 단절
이 문제를 해결하는 핵심이 바로 보안 거버넌스입니다.
– 운영 구조 ① GRC 통합 플랫폼
최근 기업들은 GRC를 하나의 플랫폼으로 묶습니다.
- 정책 관리
- 리스크 평가
- 컴플라이언스 추적
이 구조는 ISO 27001이나 NIST 프레임워크와도 잘 맞습니다.
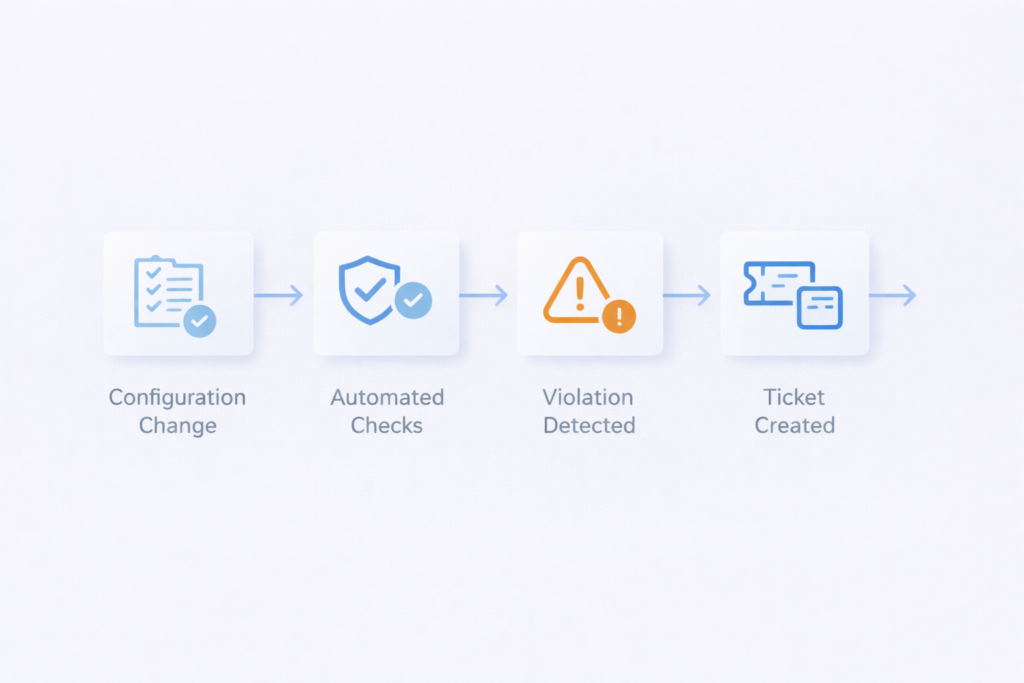
– 운영 구조 ② 자동 정책 감사 시스템
사람이 전부 점검하는 시대는 지났습니다.
- 설정 변경 자동 점검
- 위반 사항 실시간 탐지
- 감사 대응 자료 자동 정리
자동화는 보안팀의 부담을 줄이고 정확도를 높입니다.
– 운영 구조 ③ 보안 인텔리전스 기반 리포팅
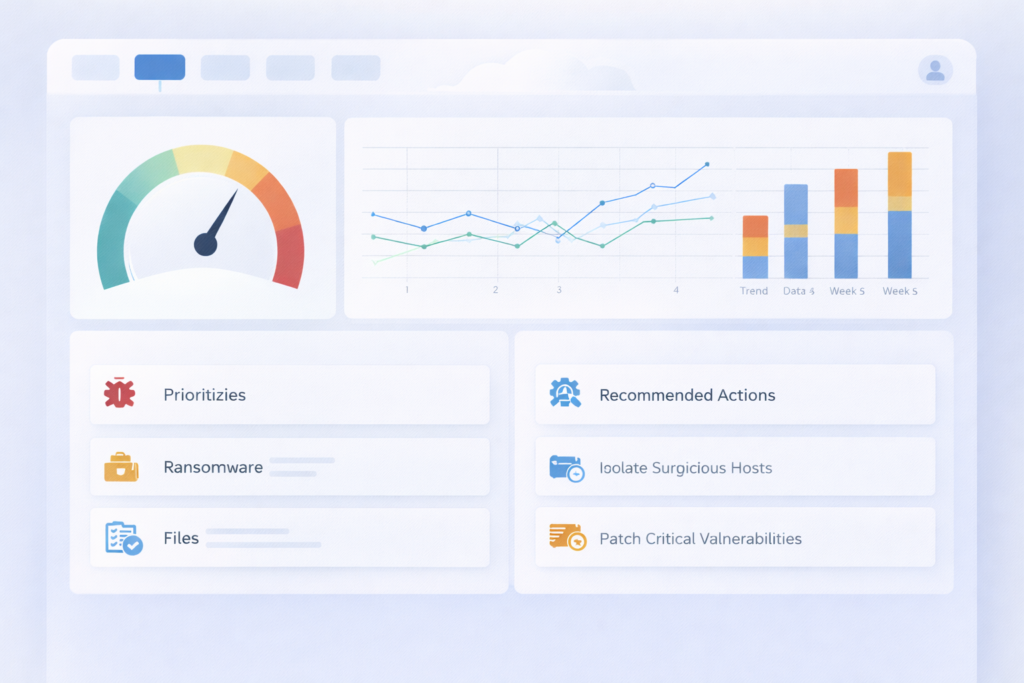
보안 데이터는 많지만, 경영진이 원하는 것은 요약된 판단 자료입니다.
- 위험 수준 요약
- 추세 변화 시각화
- 대응 우선순위 제안
여기서 AI 기반 리포팅이 핵심 역할을 합니다.
– 핵심 전략: 보안을 경영 성과와 연결하라
보안이 비용으로만 보이면, 항상 후순위가 됩니다.
- 보안 KPI를 경영 지표에 연동
- 사고 예방 효과를 수치화
- 조직 문화로 확산
지속 가능한 보안은 문화와 구조에서 시작됩니다.
– 마무리
보안 성숙도가 높은 조직은
사고가 없는 조직이 아니라,
사고를 통제할 수 있는 조직입니다.
그 출발점이 바로 보안 거버넌스입니다.
*요약*
– 보안 거버넌스는 규정이 아닙니다.
– 조직이 위험을 인지하고 판단하는 운영 시스템입니다.
*FAQ*
Q1. GRC와 보안 거버넌스는 같은 개념인가요?
A. GRC는 도구이고, 거버넌스는 운영 철학입니다.
Q2. 전담 조직이 꼭 필요한가요?
A. 최소한 의사결정 책임 구조는 필요합니다.
Q3. 가장 먼저 측정해야 할 지표는 무엇인가요?
A. 주요 리스크의 노출 빈도와 대응 시간입니다.