목차
클라우드 보안의 절반은 권한설계와 접근통제입니다.
권한은 한 번 풀리면 사고 범위가 기하급수로 커집니다.
오늘 문서는 “역할 중심 구조→승격 통제→가시성”으로 정리합니다.
– 실행 한 줄 : 역할·태그·만료를 표준으로 고정하세요.
- 사용자→역할→정책 3단 분리를 기본 구조로 제시.
- 타임바운드 권한과 자동 리뷰·로그 활용 패턴 공유.
- 벤더 접근·침해 대응 모의훈련까지 체크리스트화.
클라우드 권한관리 모범사례는 RBAC와 최소 권한을 바탕으로, 타임바운드 JIT 승격, 자동 권한리뷰, 감사로그와 SIEM 연계를 통해 권한 수명주기를 표준화하는 방법론입니다.
사용자 대신 역할을 관리하며 태그·조건으로 범위를 제한합니다.
*오늘 얻을 것/목표*
즉시 적용 가능한 7가지 패턴과 점검표를 확보합니다.
*바로 적용*
핵심 실행 한 줄 finance-* 태그 리소스에 read-only 역할만 기본 허용하고, 쓰기는 JIT 승격으로 전환하세요.
*읽고 나면 달라지는 점*
권한이 “사람별 예외”가 아니라 “역할별 규칙”으로 바뀝니다.
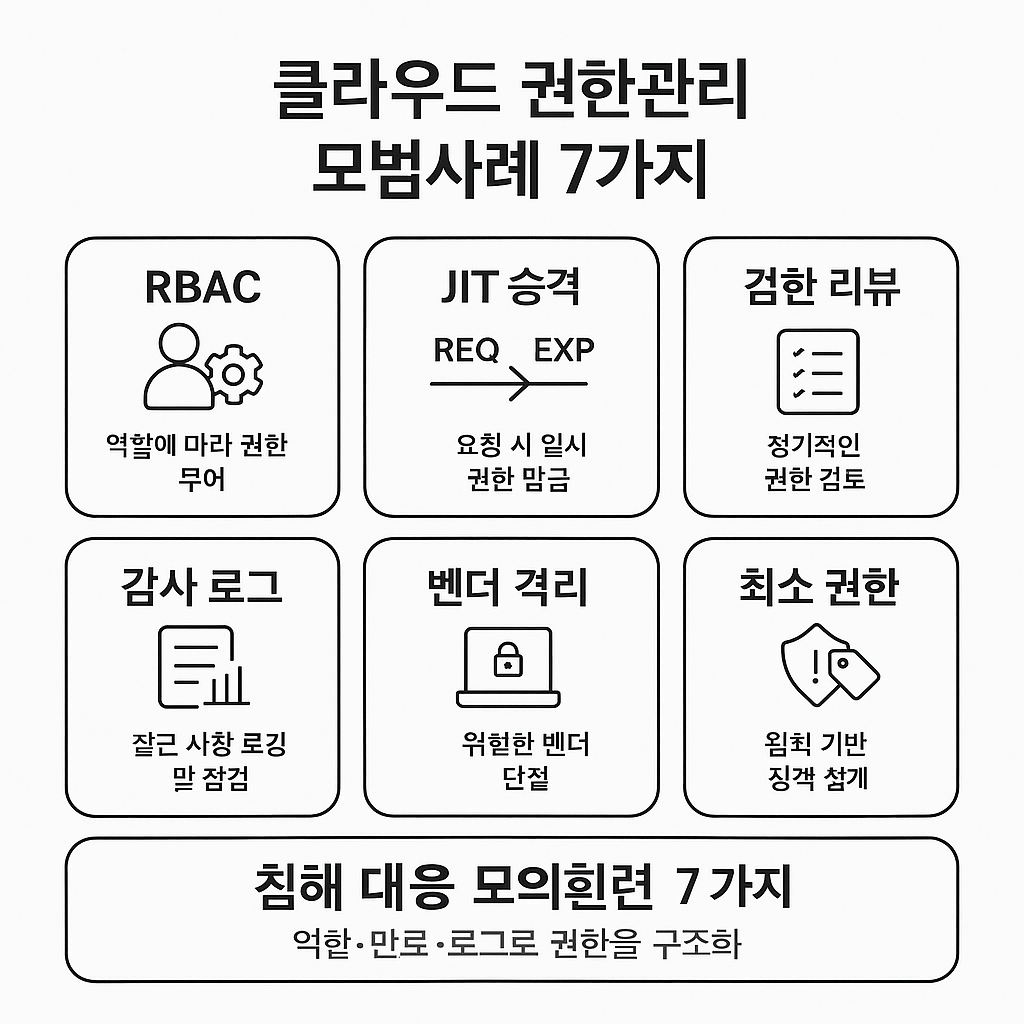
1) RBAC 체계 수립: 사용자→역할→정책 분리
– 정책은 오직 역할에만 부여.
– 환경별(dev/stage/prod) 역할 세트 분리.
– 인라인 예시 : role = “prod-deploy”만 배포 권한.
2) 정적 vs 동적 권한관리: 타임바운드 적용
– 운영 승격은 요청·승인·만료의 JIT 기본.
– 세션 길이와 출처(IP/디바이스) 조건을 병행.
3) IAM 정책 최소화 전략
– 공통 모듈화로 중복 제거.
– 명시 허용 + 조건부 제약을 기본값으로.
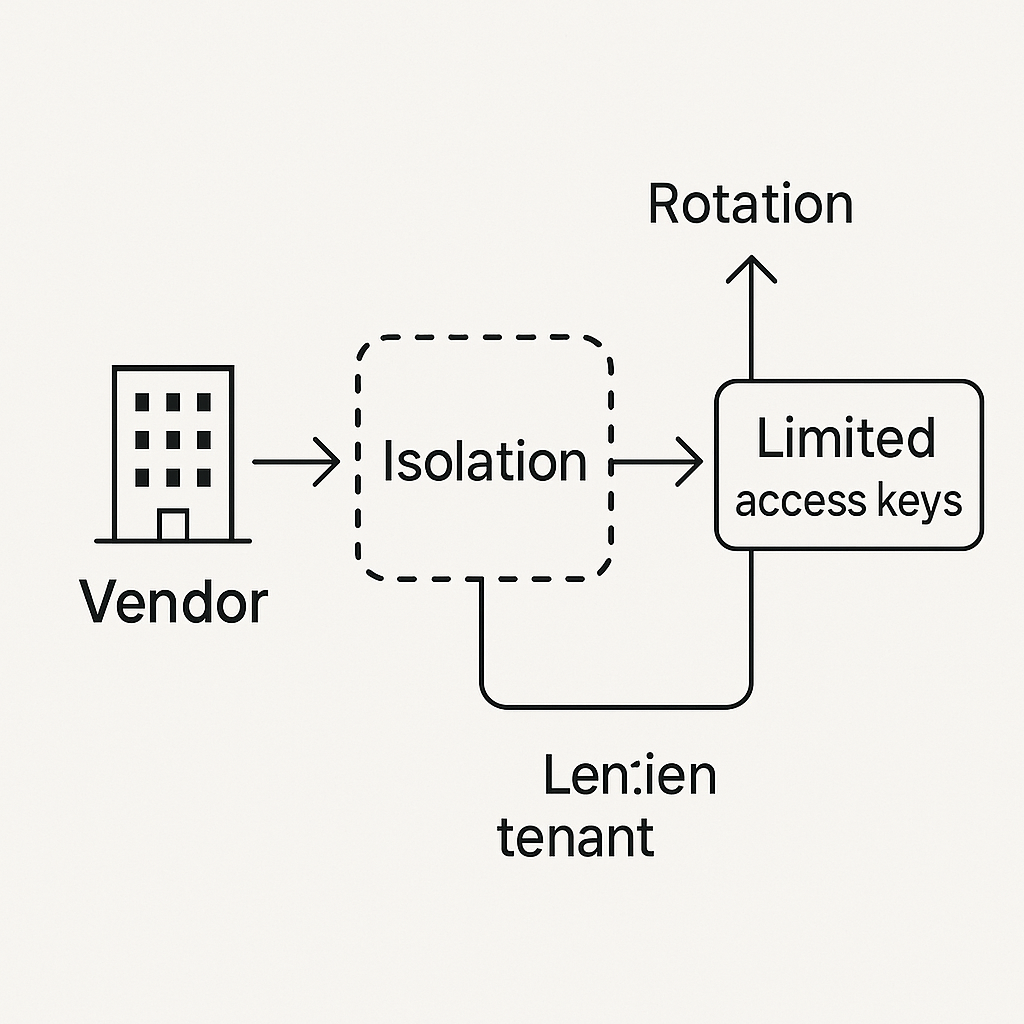
4) 서드파티 접근 제어
– 벤더 계정은 별도 테넌트/프로젝트에 격리.
– API 키는 회전 주기·사용처 제한·로그 필수.
– 만료·접속 위치 제한 적용.
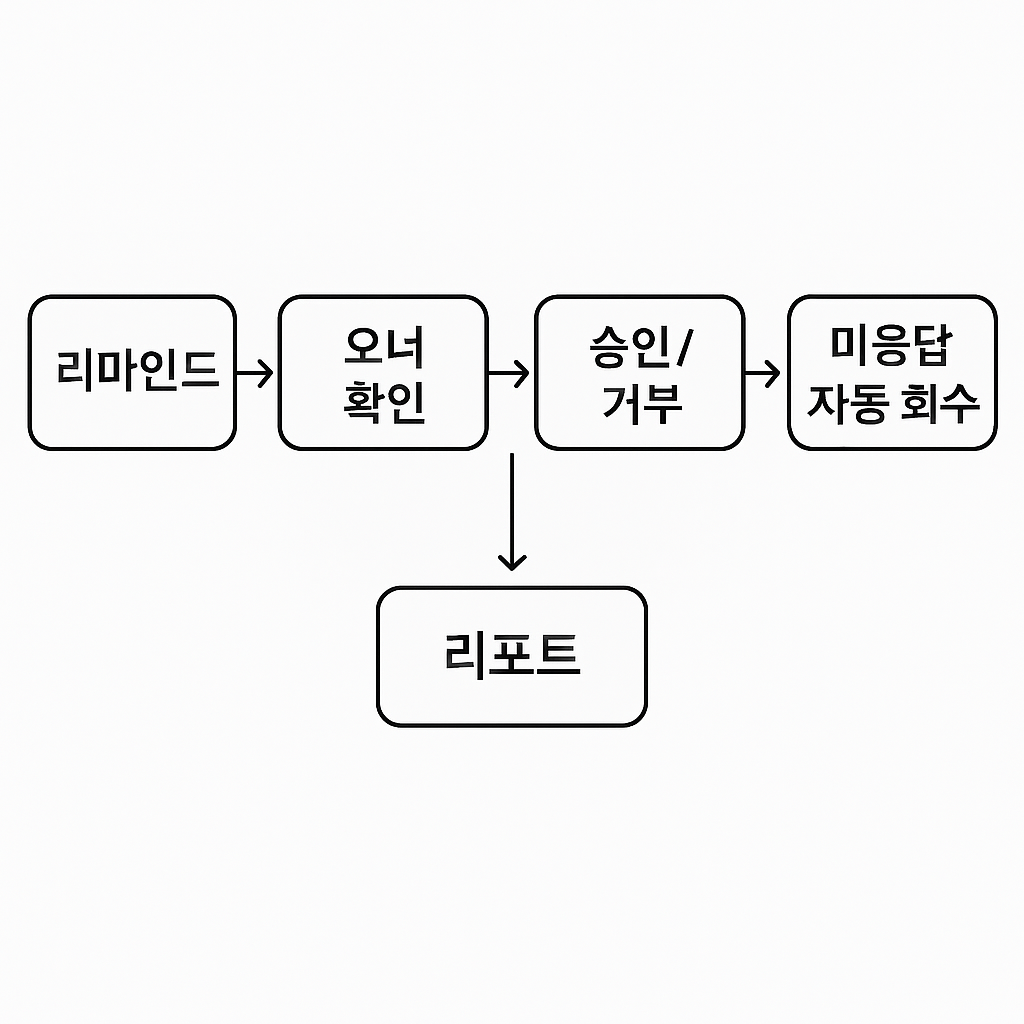
5) 자동 권한 리뷰
– 분기별 오너 확인 자동 리마인드.
– 미응답은 자동 회수. 리포트는 경영진 공유.
6) 로그 활용 : CloudTrail·Azure Monitor 연동
– 주체·리소스·행위·사유·결과 코드를 표준 필드화.
– 이상 탐지 룰로 대량 삭제/권한 변화 감지.
7) 침해사고 대응 모의훈련
– “권한 탈취” 시나리오로 롤백·키 회전을 리허설.
– 4시간 내 복구·보고 타임라인을 목표로.
– 마무리
보안은 기능보다 구조가 우선입니다.
지금 권한맵을 열고 “역할/태그/만료” 3가지만 먼저 고정하세요.
*요약(핵심 요약 3줄)*
– 역할 중심 구조와 JIT 승격으로 과권한을 제거.
– 자동 리뷰·감사로그·태그 조건으로 지속 통제.
– 벤더·침해 대응까지 수명주기로 관리.
FAQ(3문항)
Q1. 멀티클라우드에서 공통 원칙은?
A. 역할 네이밍·태그·만료·로그 필드만 표준화해도 80% 커버됩니다.
Q2. 관리자 불편 최소화는?
A. 템플릿 역할과 JIT 자동 승인을 활용하세요.
Q3. 감사 대비 포인트는?
A. 승인자·사유·기간을 정책과 함께 기록해 추적성을 보장하세요.