목차
“투명성 리포트가 표준이 된다”
데이터 윤리는 AI 거버넌스의 중심축입니다.
2026년에는 Data Transparency Report가 기업의 기본 정책처럼 자리잡을 가능성이 큽니다.
기술 경쟁은 결국 “설명 가능한 신뢰”로 수렴하니까요.
– 데이터 윤리는 ‘원칙’이 아니라 ‘운영 체계’로 구현돼야 합니다.
– 투명성 리포트는 목적·통제·지표를 정례화합니다.
– 익명화·암호화·감사 추적이 실무의 최소 구성입니다.
데이터 윤리는 데이터 활용의 목적과 범위를 명확히 하고,
최소 수집·안전한 보호·투명한 고지·검증 가능한 기록을 요구하는 운영 원칙입니다.
AI 환경에서는 데이터 계보, 모델 영향, 접근 이력, 재식별 위험을
함께 관리해야 지속 가능한 신뢰와 규정 준수를 달성할 수 있습니다.
*오늘 얻을 것/목표*
– 실무형 데이터 윤리 프레임(원칙→통제→증거) 정리
– Data Transparency Report를 정례화하는 방법
– 3가지 실행 전략(목적/보호 표준/리포트) 설계 순서
*바로 적용: 핵심 실행 한 줄*
– “목적이 바뀌면 승인, 데이터가 바뀌면 기록, 모델이 바뀌면 공지”로 규칙을 고정하세요.
*읽고 나면 달라지는 점*
– 윤리가 추상적 구호가 아니라, 운영 체크포인트로 내려옵니다.
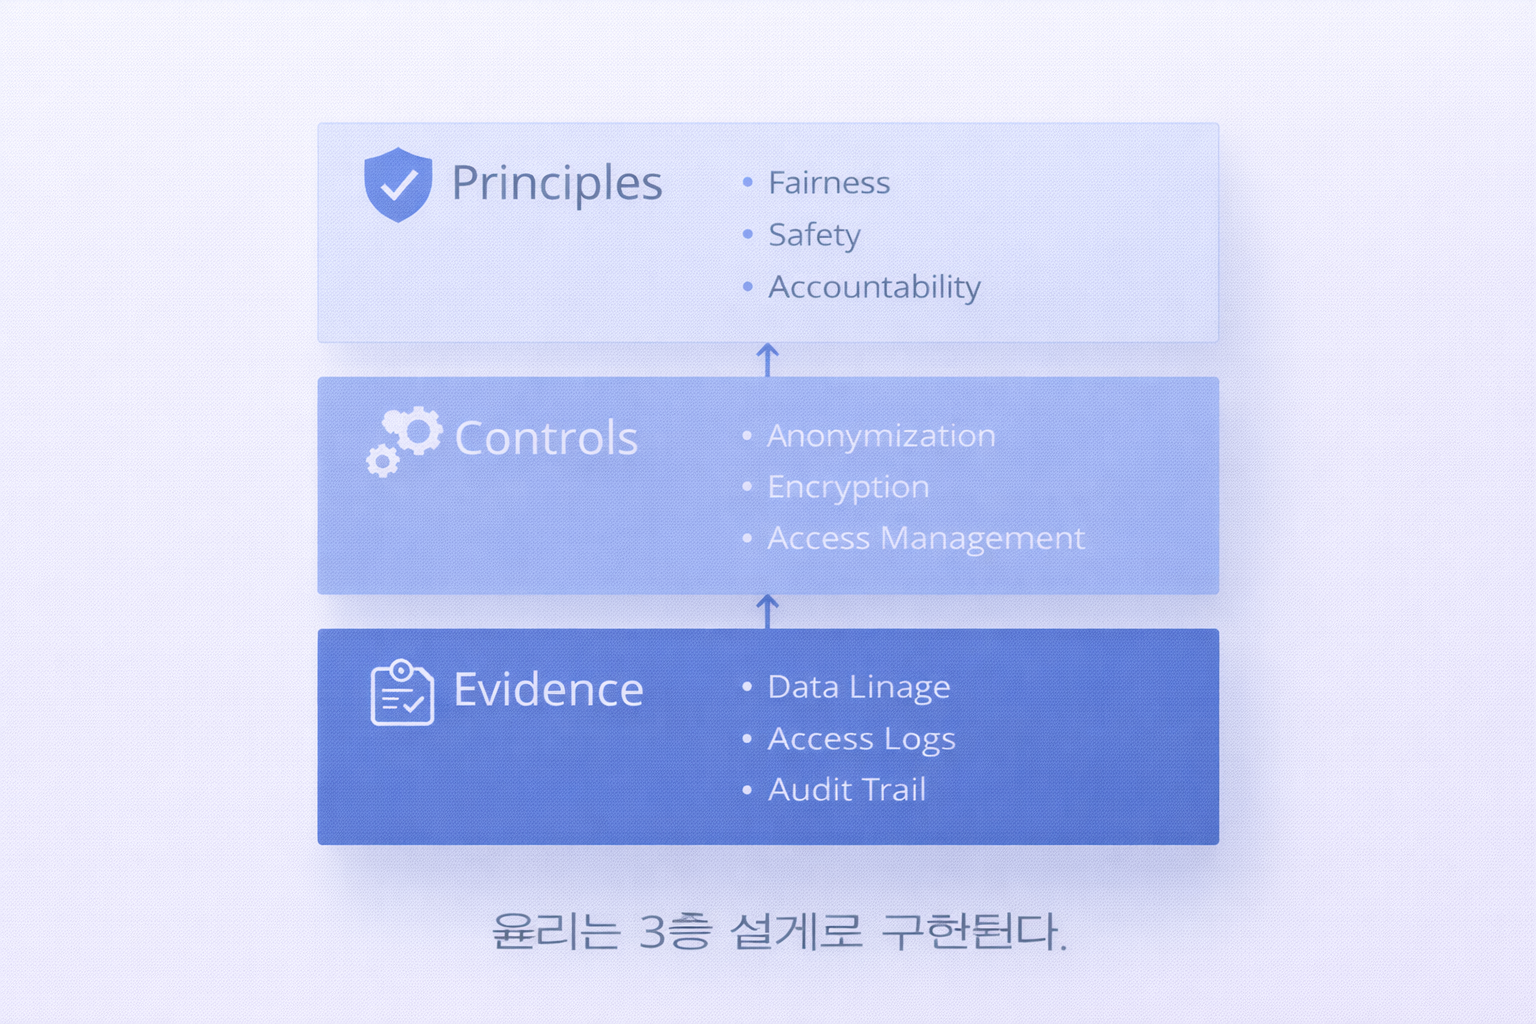
– 데이터 윤리 프레임워크는 ‘원칙-통제-증거’ 3층으로 설계합니다
- 브리지: 선언만 있으면 현장은 안 움직입니다. 시스템 언어로 바꿔야 해요.
- 원칙(Why): 목적 제한, 공정성, 책임, 투명성
- 통제(How): RBAC, 데이터 최소화, 보존/파기, 익명화·암호화
- 증거(Proof): 데이터 계보, 접근 로그, 변경 이력, 감사 리포트
- 한국 환경: 개인정보보호법(PIPA) 대응은 “목적·보관·접근” 증명이 핵심입니다.
– 실무 전략 1: 데이터 활용 목적을 ‘서비스 단위’로 명시합니다
- 브리지: 목적이 흔들리면 모든 판단이 흔들립니다.
- 서비스별로 목적, 입력 데이터, 보관 기간, 공유 범위를 한 줄로 고정하세요.
- 예외는 예외대로 승인 기록을 남기면 분쟁이 줄어듭니다.
- 데이터 계보(Data Lineage)를 붙이면 감사 대응 속도가 빨라집니다.
– 실무 전략 2: 익명화·암호화 표준을 운영에 박아 넣습니다
- 브리지: 보호는 “좋은 의도”가 아니라 “기본값”이어야 합니다.
- 익명화는 재식별 위험을 전제로 관리합니다(차등프라이버시 등 선택 가능).
- 암호화는 저장/전송 구간을 나눠 정책화하고 키 관리를 분리하세요.
- 최소 권한(RBAC)과 접근 로그는 항상 함께 가야 합니다.
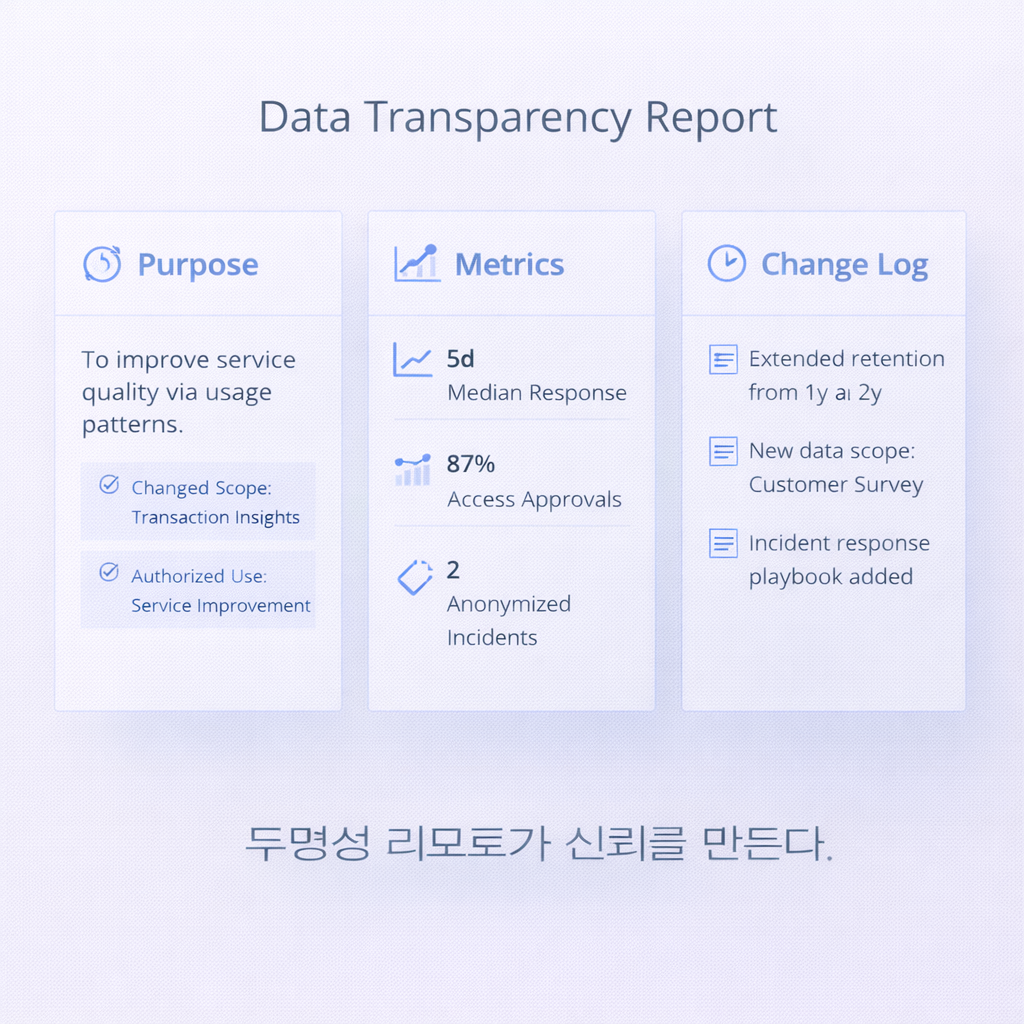
– 실무 전략 3: Data Transparency Report를 정례화합니다
- 브리지: 리포트는 홍보물이 아니라 “변경 이력의 요약본”입니다.
- 포함 항목: 목적 변경, 수집 범위, 제3자 제공, 보관/파기, 보안 사고, 개선 계획
- 지표: 요청/삭제 처리 리드타임, 접근 승인 건수, 예외 승인 비율
- 운영 팁: 월간(지표), 분기(변경/예외), 반기(대외 공개)로 리듬을 고정하면 유지가 됩니다.
- 짧은 인라인 예시(개념 코드)
| if purpose_changed(service) or data_scope_changed(service): require_approval(owner=”DataGovernance”) write_audit_log(service=service, change=”purpose_or_scope”) publish_transparency_report(cadence=”quarterly”) |
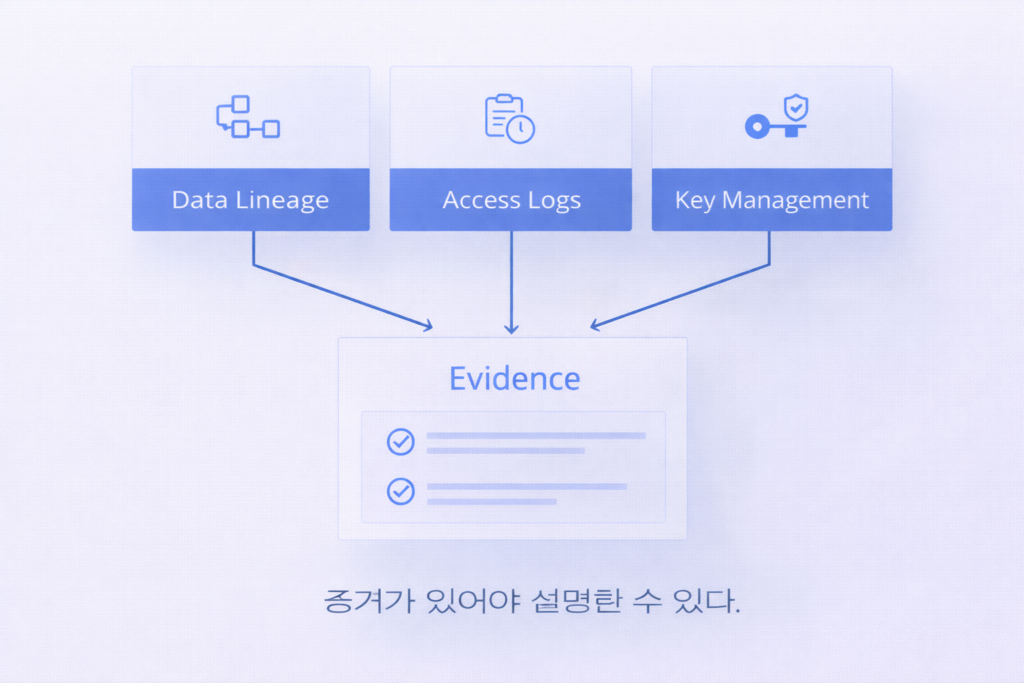
– 기업의 데이터 공개 정책은 ‘무엇을 공개할지’보다 ‘어떻게 증명할지’입니다
- 브리지: 외부는 결론보다 근거와 프로세스를 봅니다.
- 공개 범위는 단계적으로: 정책→지표→사례→원본(가능 시) 순서가 안전해요.
- 보안/개인정보 예외 사유를 미리 정의해두면 커뮤니케이션 비용이 줄어듭니다.
- 결과적으로 신뢰가 쌓이면, 협력/조달/확장 장벽이 낮아집니다.
– 마무리
데이터 윤리는 “멈추자”가 아니라 “올바르게 가자”입니다.
목적을 명시하고, 보호를 표준화하고, 투명성 리포트를 정례화하세요.
이 3가지를 갖춘 조직은 기술 변화가 와도 신뢰를 잃지 않습니다.
*요약*
– 데이터 윤리는 원칙-통제-증거 3층으로 구현해야 지속됩니다.
– 익명화·암호화·감사 추적이 실무의 최소 구성입니다.
– Data Transparency Report 정례화가 신뢰를 운영으로 바꿉니다.
*FAQ*
Q1. 데이터 윤리와 AI 윤리는 같은가요?
A. 겹치지만 다릅니다. 데이터 윤리는 입력과 활용의 책임, AI 윤리는 모델 결과와 영향까지 포함합니다.
Q2. 투명성 리포트는 어디까지 공개해야 하나요?
A. 정책과 지표부터 시작해 단계적으로 확대하는 방식이 안전합니다. 원본 공개는 위험 평가 후 결정하세요.
Q3. 익명화가 되어도 사고가 날 수 있나요?
A. 가능합니다. 재식별 위험, 접근 권한 관리, 로그 미비가 결합되면 문제가 됩니다.