목차
아키텍처로 준수하라
데이터 주권 2.0은 정책과 기술이 만나는 지점입니다.
이제 기업은 “준수 체크리스트”만으로는 부족합니다.
데이터 아키텍처 설계 단계에서부터 저장·접근·이전 통제와 증명을 내장해야 운영이 무너지지 않습니다.
– 규제는 저장 위치뿐 아니라 ‘이전/접근’으로 확장되고
– 현지화(Localization)는 데이터 레지던시 설계로 구체화되며
– 분산 저장은 키관리와 감사 가능성이 성패를 좌우합니다.
데이터 주권 2.0 트렌드는 데이터의 소유가 아니라 저장 위치, 처리 목적, 접근 권한, 국경 간 이전,
제3자 접근 가능성을 누가 어떤 조건으로 통제하고 입증하는지에 초점을 둡니다.
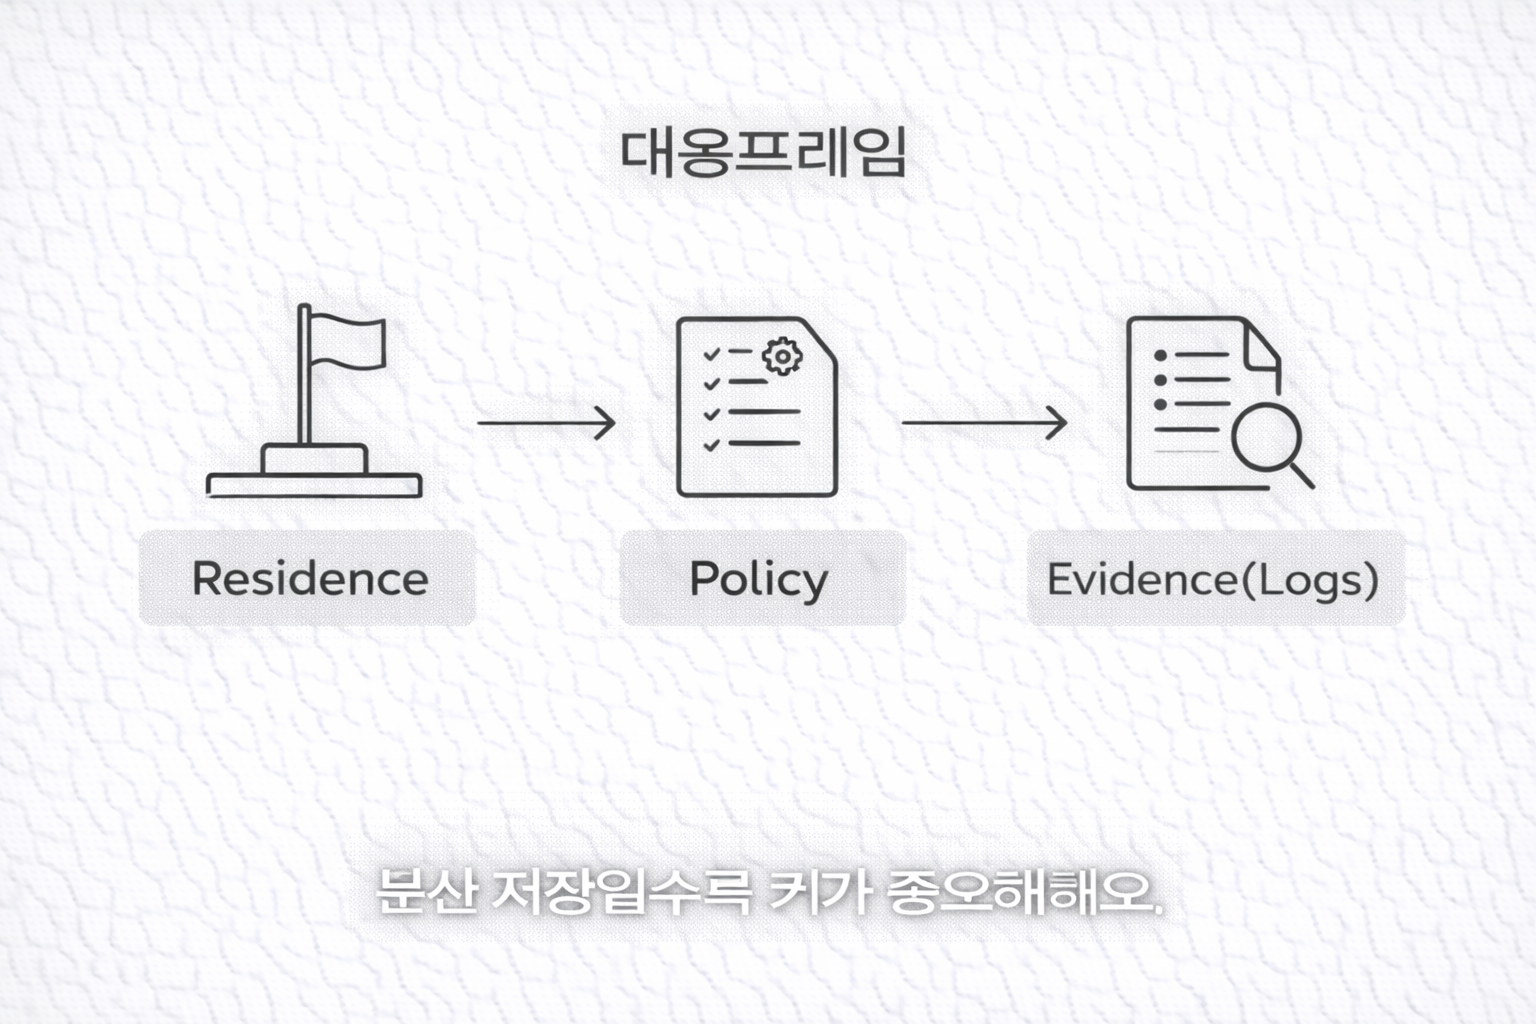
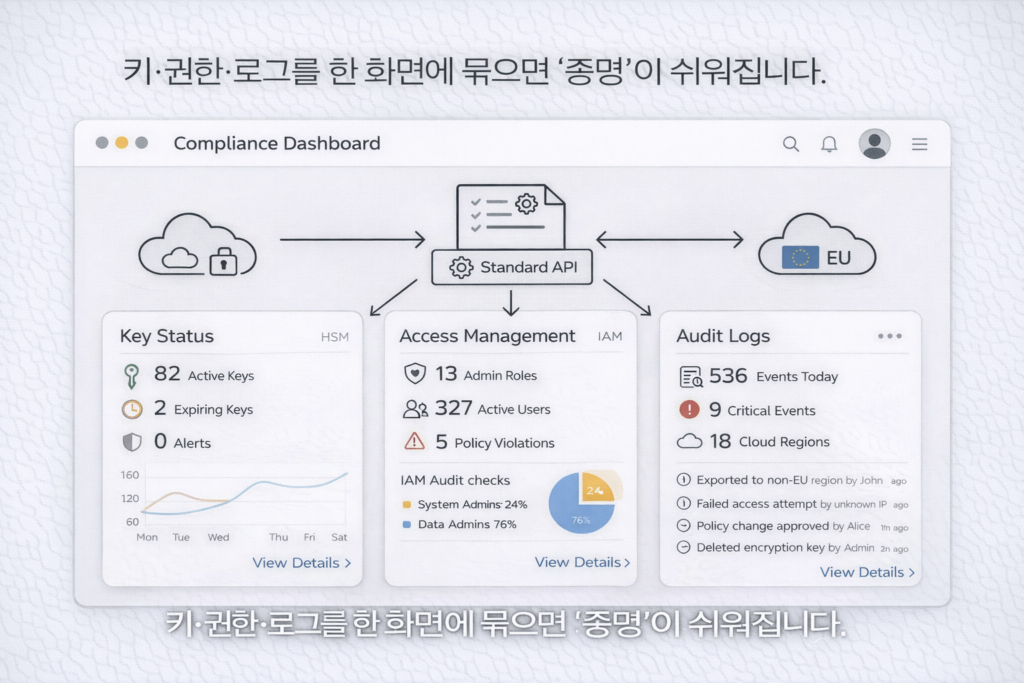
따라서 Data Residency, 암호화 키 분리(HSM), 정책 자동화, 감사로그가 하나의 체계로 설계돼야 합니다.
*오늘 얻을 것/목표*
– 트렌드 3가지(규제 강화/현지화/분산 저장)를 운영 관점으로 해석
– 대응 전략 3가지(레지던시 설계/규제 자동화/분산+암호화 관리) 정리
– 실전 적용 순서(분류→정책→플랫폼) 제시
*바로 적용: 핵심 실행 한 줄*
데이터를 “국가(Residence) × 민감도 × 이전 경로” 매트릭스로 먼저 고정하세요.
*읽고 나면 달라지는 점*
규제 대응이 ‘부서 일’이 아니라 ‘설계 원칙’으로 바뀝니다. 멀티리전/멀티클라우드 선택도 기준이 생깁니다.
– 데이터 레지던시(Residence) 설계가 1순위입니다
브리지는 설계입니다. 저장 위치는 결과이고, 레지던시는 정책입니다.
- 데이터 분류(PII/민감/일반)와 보관 기간을 먼저 고정합니다.
- 국가별 요구사항을 “데이터 타입별”로 매핑합니다(PIPA, GDPR 등).
- Sovereign Cloud 또는 국내 리전은 ‘전체’가 아니라 ‘대상 데이터’ 기준으로 적용 범위를 정합니다.
– 국가별 규제 대응은 자동화하지 않으면 유지가 안 됩니다
브리지는 운영입니다. 규제는 바뀌고 환경도 바뀝니다.
- Policy-as-Code로 변경 이력과 승인(거버넌스)을 남깁니다.
- CSPM으로 설정 위반을 상시 탐지하고, 예외는 기간/사유를 강제합니다.
- SIEM 이벤트를 결합해 “위반→조치→보고” 루프를 만듭니다.
– 분산 저장·암호화 관리 시스템이 2.0의 실전입니다
브리지는 보안입니다. 분산은 곧 접근면(attack surface) 증가입니다.
- 저장을 분산할수록 키관리는 중앙에서, 데이터 접근은 최소 권한(IAM)으로 묶습니다.
- HSM/키관리(KMS) 분리로 “클라우드 사업자 접근” 리스크를 줄입니다.
- Schrems II 같은 이슈는 ‘이전’보다 ‘접근 가능성’에서 터지므로, 권한·로그·키 소유를 함께 설계합니다.
| 코드 스니펫(짧은 인라인 예시 1곳 권장) 예: 데이터 민감도에 따라 저장 리전을 선택(개념 예시) “`python region = “kr” if sensitivity in {“PII”, “Sensitive”} else “global” |
– 멀티클라우드는 표준 API 계층으로 변경 비용을 낮춥니다
브리지는 확장입니다. 공급자 종속이 규제 리스크로 돌아올 수 있어요.
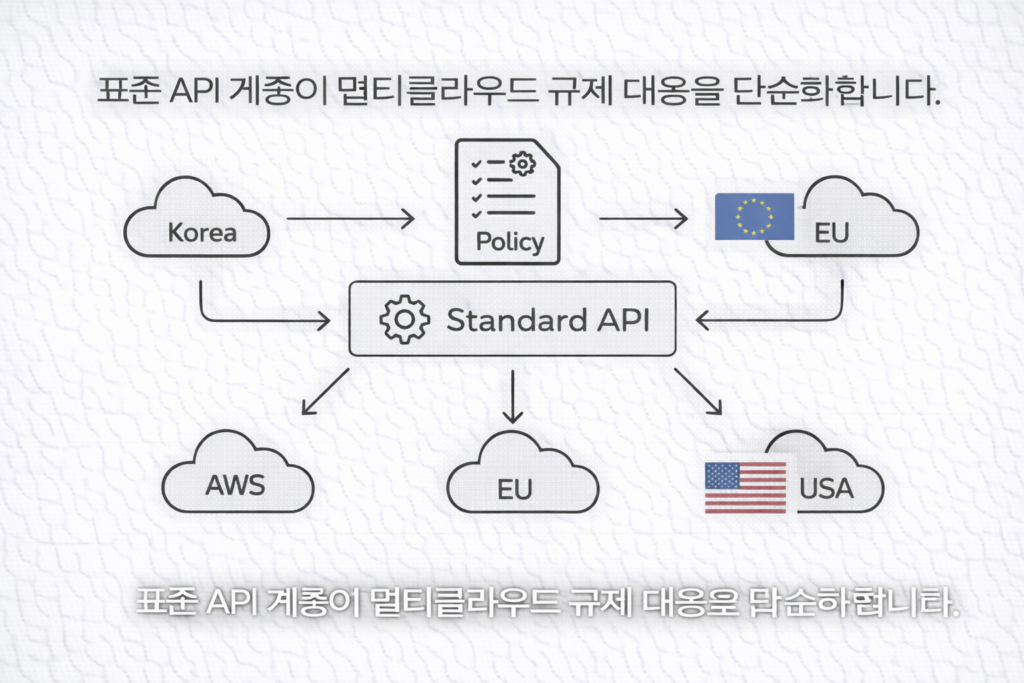
- 표준 API/데이터 서비스 계층을 두면 리전 이동과 정책 적용이 쉬워집니다.
- 암호화·토큰화 같은 보호 기능은 공통 서비스로 올려 재사용합니다.
- CSA 같은 프레임워크를 참고해 통제 항목을 공통 언어로 맞춥니다.
– 마무리
데이터 주권 2.0 대응은 법무의 단독 과제가 아니라,
아키텍처의 기본 요건이 됐습니다.
규제는 계속 바뀌지만, 분류·정책·키·로그라는 뼈대는 오래 갑니다.
작은 범위에서 통제와 증명을 먼저 만들고, 그다음 멀티클라우드로 확장하세요.
*요약*
데이터 주권 2.0은 저장이 아니라 통제와 증명이 핵심입니다.
레지던시 설계와 규제 자동화를 먼저 고정해야 운영이 지속됩니다.
분산 저장은 키관리·IAM·감사로그가 함께 갈 때 안전해집니다.
*FAQ*
Q1. 데이터 주권 2.0의 핵심은 ‘현지 저장’인가요?
A. 일부는 맞지만 전부는 아닙니다. 접근 통제, 이전 조건, 증적(감사로그)까지 포함한 통제권이 핵심입니다.
Q2. 분산 저장을 하면 규제가 더 쉬워지나요?
A. 경우에 따라 쉽지만, 키관리·권한·로그가 약하면 오히려 리스크가 커집니다.
Q3. 첫 PoC는 어디서 시작하는 게 좋나요?
A. 민감 데이터 1종(예: 고객 PII)과 국가 1개(예: 한국)로 레지던시+키관리+감사로그를 묶어 검증하는 것이 안전합니다.