
목차
안녕하세요 IT몽상가 입니다.
클라우드 컴퓨팅은 기업의 디지털 전환(Digital Transformation)과 원격 근무(Remote Work)를 가능하게 한 핵심 인프라입니다.
그러나 클라우드 활용도가 높아질수록 데이터 유출, 계정 탈취, 잘못된 설정(Misconfiguration), 내부자 위협 등 새로운 보안 위험이 빠르게 증가하고 있습니다.
Gartner는 2025년까지 클라우드 보안 사고의 90% 이상이 사용자의 설정 오류나 보안 관리 미흡에서 비롯될 것이라고 전망했습니다.
이는 클라우드 보안의 위협이 단순히 기술적 취약점만이 아니라, 인적 요인과 관리 체계의 미흡에서도 발생한다는 사실을 보여줍니다.
1. 클라우드 데이터 유출(Data Breach)의 급증
클라우드 환경에서 가장 큰 위협 중 하나는 데이터 유출입니다.
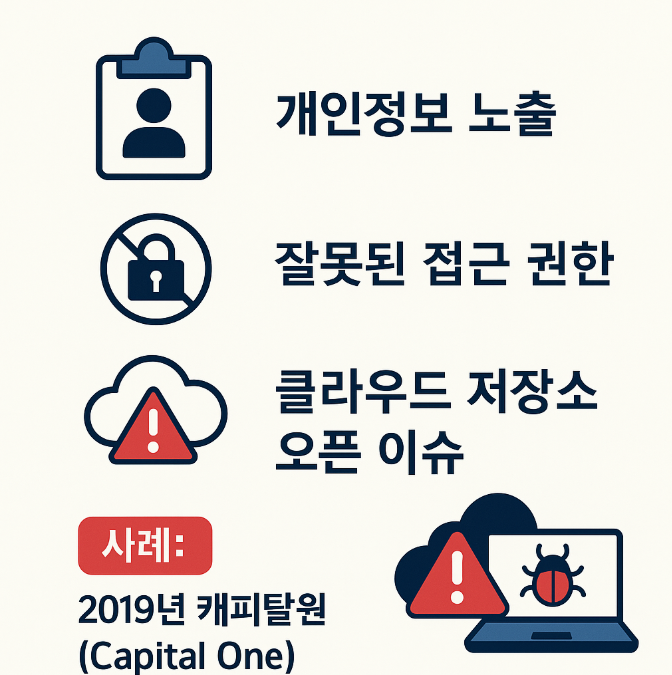
- 개인정보 노출 : 고객 데이터, 의료 기록, 금융 정보가 클라우드 서버에 저장되며, 해킹 시 대규모 유출 가능성.
- 잘못된 접근 권한 : 관리자가 권한을 제대로 설정하지 않으면 누구나 민감 데이터에 접근할 수 있음.
- 클라우드 저장소 오픈 이슈 : AWS S3, Azure Blob Storage 등의 기본 공개 설정 문제로 수많은 기업 데이터가 노출된 사례 존재.
* 실제 사례 : 2019년 캐피탈원(Capital One)은 AWS S3 버킷의 잘못된 설정으로 인해 약 1억 명 이상의 고객 데이터가 유출되었습니다. 이 사건은 클라우드 보안 관리 미흡이 가져올 수 있는 심각성을 단적으로 보여줍니다.
2. 클라우드 계정 탈취(Account Takeover)
1) 계정 보안 취약점
- 피싱(Phishing)을 통한 로그인 정보 유출
- 다중 인증(MFA) 미적용으로 인한 계정 탈취
- 재사용 비밀번호 사용으로 인해 여러 서비스가 동시에 침해
2) 클라우드 계정 탈취 공격 시나리오
- 해커가 관리자 계정 탈취 → 전체 데이터베이스 및 SaaS 도구 접근
- 계정을 통해 랜섬웨어 유포, 내부 정보 조작
- 이메일, 협업 툴 계정을 탈취하여 스피어 피싱(Spear Phishing) 공격
* 최근 보고서에 따르면, 2023년 기준 클라우드 계정 침해 사건은 전년 대비 200% 이상 증가했으며, 기업 보안 사고 중 가장 큰 위협으로 자리잡고 있습니다.
3. 클라우드 설정 오류(Misconfiguration)
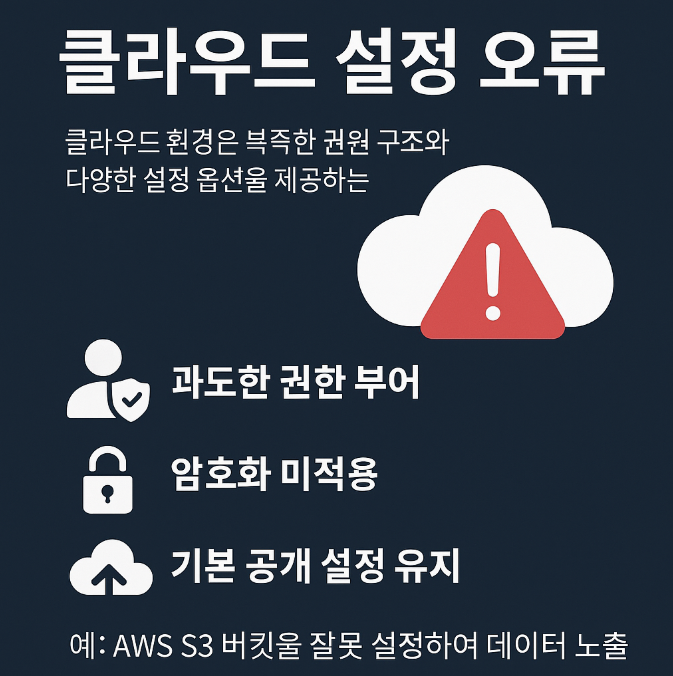
클라우드 환경은 복잡한 권한 구조와 다양한 설정 옵션을 제공합니다.
그러나 관리자가 이를 올바르게 구성하지 않으면 심각한 보안 취약점이 생깁니다.
- 과도한 권한 부여 : 모든 사용자에게 관리자 권한을 주는 경우
- 암호화 미적용 : 저장 데이터·전송 데이터 암호화 부재
- 기본 공개 설정 유지 : 클라우드 스토리지가 인터넷에 그대로 노출
* 예 : 수많은 기업이 AWS S3 버킷을 잘못 설정해 민감한 고객 데이터, 소스코드, 내부 문서가 검색 엔진을 통해 노출된 바 있습니다.
4. 내부자 위협(Insider Threat)
클라우드 보안에서 종종 간과되는 요소는 바로 내부자 위협입니다.
- 악의적 직원이 데이터를 유출하거나 삭제
- 관리자의 계정이 탈취되어 내부자처럼 행동하는 공격자
- 실수로 인한 데이터 삭제 및 권한 변경
내부자 위협은 탐지가 어렵고 피해가 크다는 점에서 클라우드 보안에서 특히 주의해야 합니다.
5. 다계층 사이버 공격의 증가
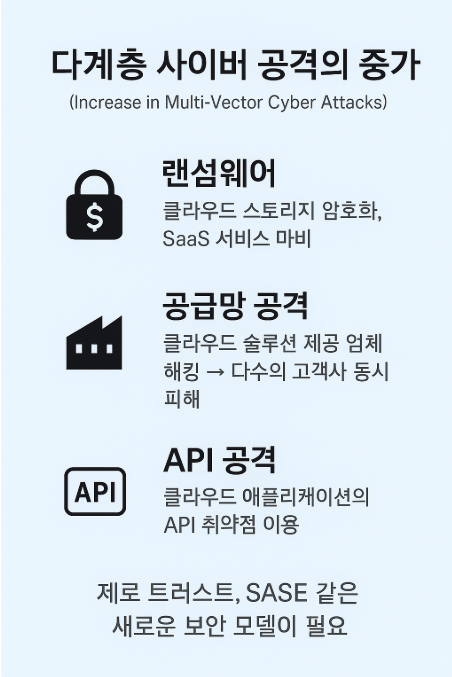
클라우드 환경을 노리는 공격은 점점 더 복합적(Multi-Vector Attack)으로 진화하고 있습니다.
- 랜섬웨어 : 클라우드 스토리지 암호화, SaaS 서비스 마비
- 공급망 공격(Supply Chain Attack) : 클라우드 솔루션 제공 업체 해킹 → 다수의 고객사 동시 피해
- API 공격 : 클라우드 애플리케이션이 제공하는 API 취약점 이용
이러한 공격은 단일 보안 솔루션으로는 막기 어렵고, 제로 트러스트(Zero Trust), SASE(Secure Access Service Edge) 같은 새로운 보안 모델이 필요합니다.
6. 규제 및 컴플라이언스 리스크
클라우드 보안 위협은 단순히 기술적 문제를 넘어 법적·규제적 리스크로도 이어집니다.
- GDPR(유럽 일반 개인정보보호법) 위반 시 최대 글로벌 매출의 4% 벌금
- CCPA(캘리포니아 소비자 보호법) 등 지역별 데이터 보호 규제 강화
- 금융, 의료, 공공 분야 : ISO/IEC 27017, HIPAA, NIST 등 별도의 보안 표준 요구
클라우드 환경에서 컴플라이언스를 충족하지 못하면, 기업은 막대한 벌금과 평판 손실을 감수해야 합니다.
– 마무리 : 클라우드 보안은 더 이상 선택이 아닌 필수
클라우드 환경은 비즈니스 혁신을 가능하게 하지만, 동시에 새로운 위협 벡터를 만들어냈습니다.
데이터 유출, 계정 탈취, 설정 오류, 내부자 위협, 다계층 공격은 기업이 반드시 대비해야 할 현실적 문제입니다.
따라서 기업은 다음과 같은 전략을 실행해야 합니다.
- 제로 트러스트 모델 도입
- MFA, EDR, CASB, CSPM 등 보안 기술 활용
- 보안 교육 및 인식 제고
- 규제 및 컴플라이언스 준수 체계 확립
* 이어지는 시리즈 3에서는 이러한 위협에 대응하기 위한 클라우드 및 원격 근무 환경 보안 전략을 심층적으로 다루겠습니다.
