
목차
안녕하세요 IT몽상가 입니다.
코로나19 팬데믹 이후, 원격 근무(Remote Work)와 하이브리드 근무(Hybrid Work)는 단순한 선택이 아니라 기업의 일상적인 운영 방식으로 자리 잡았습니다.
그러나 원격 근무 환경은 전통적인 사무실 중심의 보안 체계와는 전혀 다른 위험 요소(Security Risks)를 안고 있습니다.
기업은 네트워크 경계 기반 보안 모델에서 벗어나, 언제 어디서든 접속 가능한 분산형 근무 환경을 보호해야 합니다.
이 변화 속에서 원격 근무가 가져오는 보안 리스크를 명확히 이해하는 것이 무엇보다 중요합니다.
1. BYOD(Bring Your Own Device)와 기기 보안 취약점
– 문제점
- 직원들이 개인 소유의 노트북, 스마트폰, 태블릿 등을 업무에 활용하는 경우, 통제되지 않는 기기 환경에서 보안 취약점이 발생합니다.
- 개인 기기는 보안 패치가 늦거나 백신 소프트웨어가 설치되지 않아 악성코드 감염에 취약합니다.
- 해커가 개인 기기를 통해 기업 내부 네트워크에 침투할 가능성이 높습니다.
– 실제 사례
한 글로벌 기업은 직원이 감염된 개인 노트북을 VPN을 통해 사내 시스템에 연결한 결과, 내부 데이터베이스가 랜섬웨어에 감염된 사건을 겪었습니다.
– 대응 전략
- 기업 MDM(Mobile Device Management) 솔루션 도입
- 엔드포인트 보안(EDR/XDR) 적용
- 개인 기기와 업무 시스템의 논리적 분리
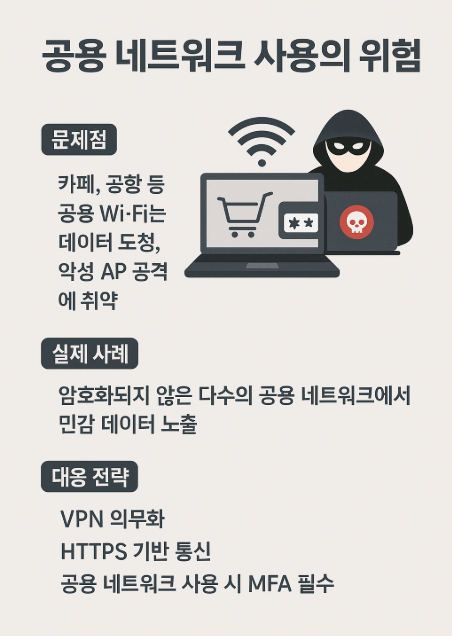
2. 공용 네트워크 사용의 위험성
– 문제점
원격 근무자는 카페, 공항, 호텔 등 공용 Wi-Fi 네트워크를 통해 접속하는 경우가 많습니다.
하지만 이런 환경은 데이터 도청(Man-in-the-Middle Attack), 악성 AP(Access Point) 공격에 취약합니다.
– 실제 사례
보안업체 카스퍼스키(Kaspersky)에 따르면, 전 세계 공용 네트워크 중 상당수가 암호화되지 않은 상태로 운영되어 민감 데이터(로그인 정보, 결제 정보 등)가 쉽게 노출되는 것으로 보고되었습니다.
– 대응 전략
- VPN(Virtual Private Network) 의무화
- HTTPS 기반 통신 강제 적용
- 공용 네트워크 사용 시 MFA(다중 인증) 필수
3. SaaS 애플리케이션 남용과 Shadow IT
– 문제점
원격 근무 확산과 함께 직원들이 Slack, Zoom, Google Workspace, Dropbox 등 다양한 SaaS 도구를 자유롭게 사용합니다.
하지만 기업에서 공식적으로 관리하지 않는 Shadow IT 사용은 다음과 같은 문제를 초래합니다.
- 계정 관리 복잡성 증가
- 데이터 흐름 추적 불가
- 보안 정책 미적용
– 실제 사례
2022년, 한 금융기관 직원이 개인 Dropbox 계정을 통해 고객 데이터를 공유하다가 데이터 유출 사고가 발생했습니다.
기업은 내부 보안 정책을 위반했음에도 이를 탐지하지 못했습니다.
– 대응 전략
- CASB(Cloud Access Security Broker) 솔루션 도입
- SaaS 사용 현황 모니터링
- 기업 승인 애플리케이션만 사용하도록 정책화
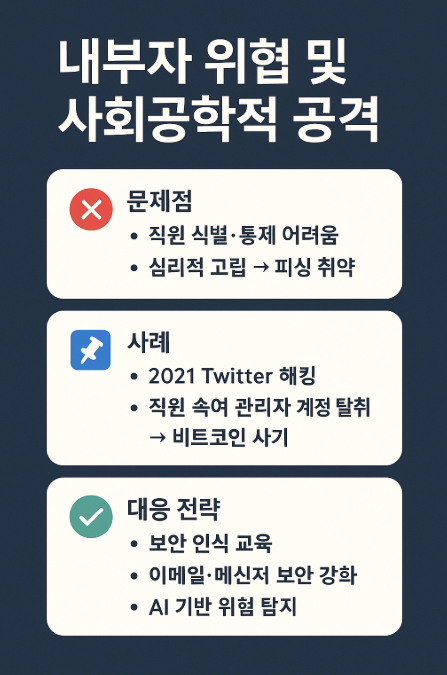
4. 내부자 위협과 사회공학적 공격
– 문제점
원격 근무 환경에서는 직원 식별·통제가 어렵기 때문에 내부자 위협이 증가합니다.
또한 원격 근무자의 심리적 고립은 사회공학적 공격(Phishing, Spear Phishing, Business Email Compromise)에 더 쉽게 노출되게 만듭니다.
– 실제 사례
2021년, 글로벌 IT 기업 Twitter는 원격 근무 중이던 직원들이 소셜 엔지니어링 공격에 속아 관리자 계정을 탈취당하는 사건을 겪었습니다.
그 결과 유명 인사의 계정이 해킹되어 비트코인 사기 메시지가 게시되었습니다.
– 대응 전략
- 정기적인 보안 인식 교육 실시
- 이메일 및 메신저 보안 강화
- 의심스러운 활동 탐지 AI 솔루션 도입
5. 원격 근무 환경에서의 랜섬웨어 위험
– 문제점
랜섬웨어 공격은 원격 근무 환경을 가장 노리는 공격 중 하나입니다.
- 재택 기기를 통해 기업 네트워크 침투
- 클라우드 스토리지 및 협업 툴 암호화
- VPN 취약점 악용
– 실제 사례
2020년 팬데믹 초기, 다수의 글로벌 기업들이 VPN 취약점을 악용한 랜섬웨어 공격으로 피해를 입었습니다.
특히 원격 근무 접속을 위한 VPN 게이트웨이가 패치되지 않은 상태로 방치된 경우 피해가 컸습니다.
– 대응 전략
- VPN 보안 패치 정기적 적용
- 다계층 방어(Multi-layered Defense) 구축
- 랜섬웨어 대응 훈련 및 백업 체계 마련
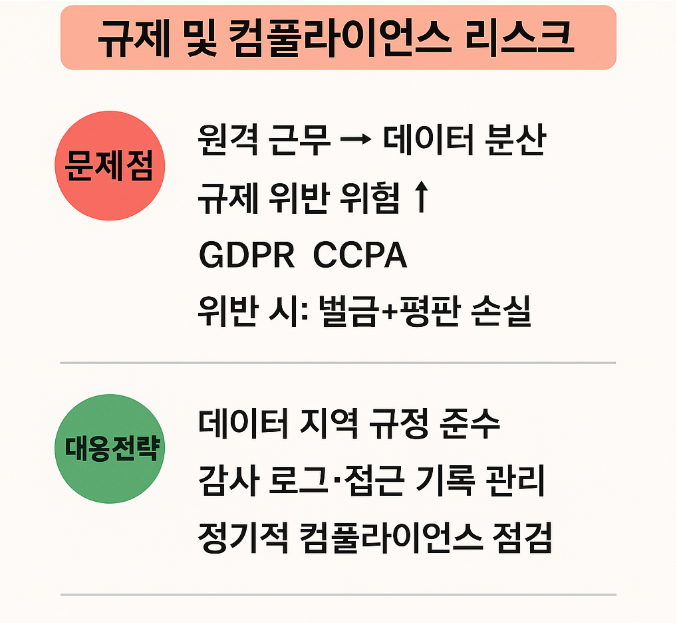
6. 규제 및 컴플라이언스 리스크
– 문제점
원격 근무로 인해 기업 데이터가 여러 기기·위치에서 처리되면서 컴플라이언스 위반 위험이 커졌습니다.
- GDPR(유럽 개인정보보호법)
- CCPA(캘리포니아 소비자 개인정보 보호법)
- 국내 개인정보보호법(PIPA)
위반 시 기업은 막대한 벌금과 브랜드 평판 손실을 감수해야 합니다.
– 대응 전략
- 데이터 지역 규정에 맞는 저장·처리
- 감사 로그 및 접근 기록 관리
- 정기적인 컴플라이언스 점검
– 마무리 : 원격 근무 보안은 개인과 기업의 공동 책임
원격 근무 환경의 보안 리스크는 기술적 취약점 + 사람의 실수에서 동시에 발생합니다.
- 기업은 제로 트러스트 보안 모델, SASE(Secure Access Service Edge), CASB, EDR, CSPM과 같은 보안 체계를 도입해야 합니다.’
- 개인은 MFA 활용, VPN 사용, 보안 인식 강화 등 기본 보안 습관을 생활화해야 합니다.
* 원격 근무는 이제 일시적 현상이 아닌 지속 가능한 근무 방식입니다. 따라서 보안은 선택이 아니라 생존을 위한 필수 조건입니다.
