
목차
안녕하세요 IT몽상가 입니다.
클라우드는 더 이상 선택이 아닌 기업 경쟁력 확보를 위한 필수 인프라가 되었습니다.
글로벌 기업의 90% 이상이 클라우드 서비스를 활용하고 있으며, 원격 근무와 디지털 전환이 가속화되면서 클라우드 보안은 IT 전략의 최우선 과제가 되었습니다.
그러나 클라우드 환경은 전통적인 보안 모델로는 방어하기 어렵고, 공격 표면 확대·데이터 이동성 증가·멀티클라우드 사용 등으로 인해 보안 기술의 진화가 필수적입니다.
이번 글에서는 클라우드 보안 기술이 어떻게 발전해왔고, 어떤 최신 솔루션이 기업과 개인의 데이터를 보호하고 있는지 상세히 살펴보겠습니다.
1. 전통적 보안에서 클라우드 네이티브 보안으로의 전환
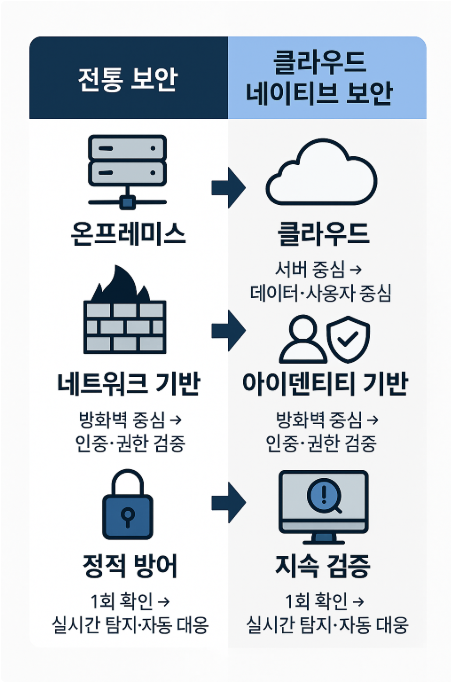
과거 보안 모델은 기업 내부 네트워크 경계에 방화벽을 두고 내부를 신뢰하는 방식이었습니다.
그러나 클라우드 시대에는 경계 없는 보안(Borderless Security)이 필요합니다.
- 온프레미스 → 클라우드 : 서버 중심 보안에서 데이터·사용자 중심 보안으로 변화
- 네트워크 기반 방어 → 아이덴티티 기반 방어 : 사용자의 인증·권한 검증이 핵심
- 정적 보안 → 동적·지속적 검증 : 실시간 위협 탐지 및 자동화 대응
2. 클라우드 보안 기술의 주요 진화 단계
1) CASB(Cloud Access Security Broker)
- SaaS 애플리케이션 보안의 초기 핵심 기술
- 사용자의 클라우드 앱 접근을 모니터링하고, 비인가 앱 사용(Shadow IT)을 탐지
- 데이터 암호화, DLP(Data Loss Prevention), 접근 제어 기능 제공
2) SASE(Secure Access Service Edge)
- 네트워크와 보안을 통합하는 차세대 아키텍처
- VPN의 한계를 극복하고 전 세계 어디서든 안전한 원격 근무 지원
- SD-WAN, SWG(Secure Web Gateway), CASB, ZTNA(Zero Trust Network Access)를 통합 제공
3) CNAPP(Cloud-Native Application Protection Platform)
- 컨테이너·쿠버네티스·서버리스 환경 보안을 위한 통합 플랫폼
- CSPM(Cloud Security Posture Management) + CWPP(Cloud Workload Protection Platform) 기능 결합
- 클라우드 구성 오류, 워크로드 취약점, 런타임 위협까지 전 주기 보호
3. AI와 자동화 기반 클라우드 보안
최근 클라우드 보안은 AI와 머신러닝 기반의 지능형 위협 탐지(Intelligent Threat Detection)로 진화하고 있습니다.
- 이상 탐지(Anomaly Detection) : 사용자 행동을 학습하고 비정상 활동 탐지
- 자동 대응(Automated Response) : 공격 징후 발견 시 즉각적인 계정 차단, 접근 권한 변경
- 위협 인텔리전스와 결합해 알려지지 않은 제로데이 공격에도 대응
* 예 : Microsoft Defender for Cloud, Google Chronicle, AWS GuardDuty는 AI 기반 분석으로 보안팀의 탐지 속도를 크게 향상시키고 있습니다.
4. 클라우드 암호화와 데이터 보호 기술
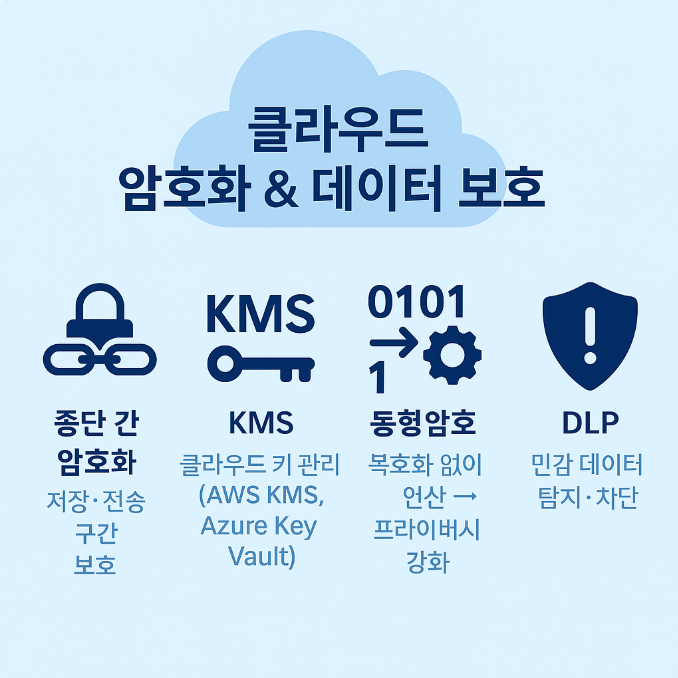
클라우드 환경에서는 데이터가 다양한 위치와 기기에서 오가므로 데이터 중심 보안(Data-Centric Security)이 필수입니다.
- 종단 간 암호화(End-to-End Encryption) : 데이터 저장·전송 구간 모두 암호화
- KMS(Key Management Service) : AWS KMS, Azure Key Vault 등 클라우드 제공 키 관리 솔루션
- 동형암호(Homomorphic Encryption) : 데이터를 복호화하지 않고도 연산 가능 → 프라이버시 강화
- DLP(Data Loss Prevention) : 민감 데이터 식별·차단
5. 멀티클라우드·하이브리드 환경의 보안 통합
기업들은 AWS, Azure, GCP 등 복수의 클라우드를 동시에 활용합니다.
하지만 각각의 보안 규칙과 관리 체계가 달라 통합 보안 관리가 필수적입니다.
- CSPM(Cloud Security Posture Management) : 보안 설정 오류 탐지 및 규제 준수 지원
- SIEM + SOAR 연계 : 로그 수집·분석을 자동화하고 위협 발생 시 대응 절차 자동 실행
- 제로 트러스트 아키텍처를 멀티클라우드 전반에 적용해 동일한 보안 기준 유지
6. 규제 준수와 클라우드 보안
클라우드 보안 기술은 단순히 공격 방어뿐 아니라 컴플라이언스 준수를 보장해야 합니다.
- GDPR, CCPA, PIPA 등 글로벌 개인정보 보호 규제 대응
- 감사 로그 및 접근 기록 관리 자동화
- CSPM·CNAPP를 통한 규제별 보안 정책 매핑
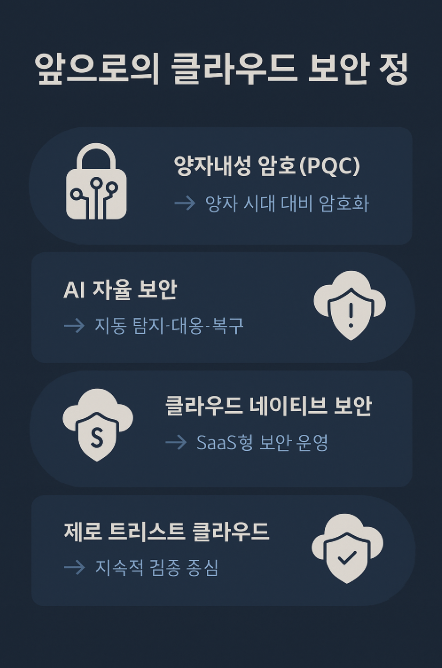
7. 앞으로의 클라우드 보안 기술 전망
- 양자내성 암호(PQC, Post-Quantum Cryptography) 도입 : 양자 컴퓨터 시대를 대비한 암호화 기술
- AI 기반 자율 보안(Self-Defending Cloud) : 자동 탐지·대응·복구 기능이 통합된 클라우드 보안
- 보안 운영의 클라우드 네이티브화 : 보안 툴 자체가 클라우드 SaaS 모델로 제공
- 제로 트러스트 클라우드(Zero Trust Cloud) : 사용자·기기·데이터 모두를 지속적으로 검증
– 마무리
클라우드 보안 기술은 경계 기반 보안 → 아이덴티티·데이터 중심 보안 → AI·자동화 기반 보안으로 끊임없이 진화하고 있습니다.
기업은 CASB, SASE, CNAPP 같은 차세대 솔루션을 통합적으로 도입하고, AI 및 자동화 기술을 활용해야 합니다.
또한 멀티클라우드 환경에 맞는 통합 보안 전략을 마련하고, 컴플라이언스까지 고려해야 지속 가능한 클라우드 보안이 가능합니다.
클라우드 보안은 단순한 IT 이슈가 아니라 비즈니스 생존 전략입니다. 지금이 바로 클라우드 보안 기술 진화를 기업 전략에 반영해야 할 시점입니다.
