
목차
안녕하세요 IT몽상가 입니다.
원격 근무(Remote Work)는 팬데믹을 계기로 전 세계적으로 빠르게 확산되었고, 이제는 기업 운영의 핵심 근무 방식으로 자리 잡았습니다.
하지만 원격 근무는 물리적 경계가 사라지고, 직원들이 다양한 기기와 네트워크에서 접속하는 환경이기 때문에 전통적인 보안 체계만으로는 충분하지 않습니다.
특히 클라우드 기반 협업 도구, 개인 기기(BYOD), 공용 네트워크 사용이 늘어나면서 공격 표면이 크게 확장되었고, 기업은 기존 보안 모델을 넘어 새로운 보안 강화 전략을 수립해야 합니다.
이번 글에서는 원격 근무 환경에서 기업과 개인이 실질적으로 적용할 수 있는 보안 강화 전략을 심층적으로 다루어 보겠습니다.
1. 제로 트러스트(Zero Trust) 기반 접근
– 왜 필요한가?
원격 근무에서는 ‘회사 내부 = 안전’이라는 기존 경계 기반(Perimeter Security) 보안이 더 이상 유효하지 않습니다.
직원은 집, 카페, 해외 출장지 등 다양한 환경에서 접속하며, 이 과정에서 공격자가 내부 네트워크로 침투할 가능성이 커집니다.
– 실행 전략
- MFA(다중 인증) 기본화 : 비밀번호만으로는 부족. OTP, 푸시 알림, 생체 인증 도입.
- 세션 중 지속 검증 : 로그인 시점뿐 아니라 세션 중에도 기기·네트워크 무결성 점검.
- 네트워크 마이크로 세분화(Micro-Segmentation) : 침입이 발생해도 전체 네트워크로 확산되지 않도록 영역 분리.
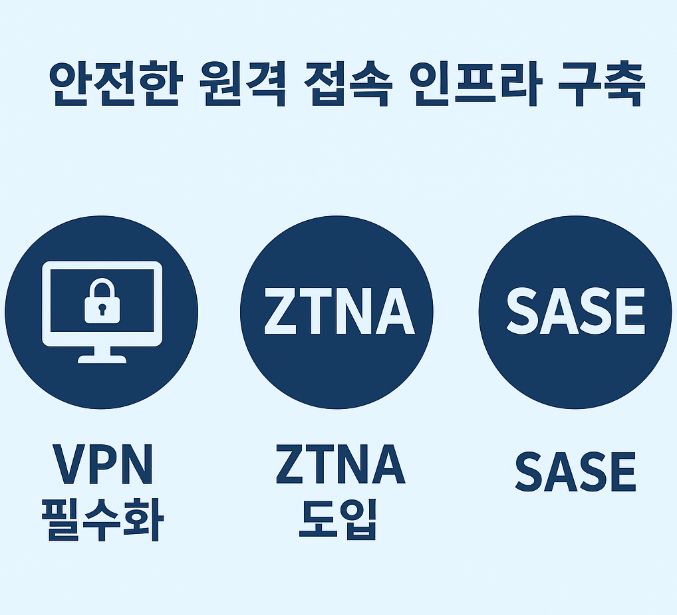
2. 안전한 원격 접속 인프라 구축
원격 근무에서 가장 기본적인 것은 안전한 연결 보장입니다.
특히 공용 네트워크 환경에서 접속하는 직원이 많기 때문에 보안 인프라의 중요성이 커집니다.
– 대응 방안
- VPN(Virtual Private Network) 필수화 : 공용 Wi-Fi 사용 시 데이터 암호화.
- ZTNA(Zero Trust Network Access) 도입 : VPN을 대체하는 차세대 원격 접속 기술.
- SASE(Secure Access Service Edge) : 네트워크와 보안을 통합 제공하는 클라우드 기반 보안 모델.
3. 엔드포인트 보안 강화
원격 근무는 회사 지급 기기뿐만 아니라 BYOD(Bring Your Own Device) 환경도 흔합니다.
이로 인해 엔드포인트 보안이 전체 보안의 핵심이 됩니다.
– 주요 전략
- EDR/XDR(Endpoint/Extended Detection & Response) 도입 : 실시간 위협 탐지 및 자동 대응.
- 기기 보안 표준화 : 최신 보안 패치 적용, 암호화된 저장소 사용, 보안 소프트웨어 설치 의무화.
- 분실/도난 대응 : 원격 데이터 삭제(Selective Wipe) 기능 필수.
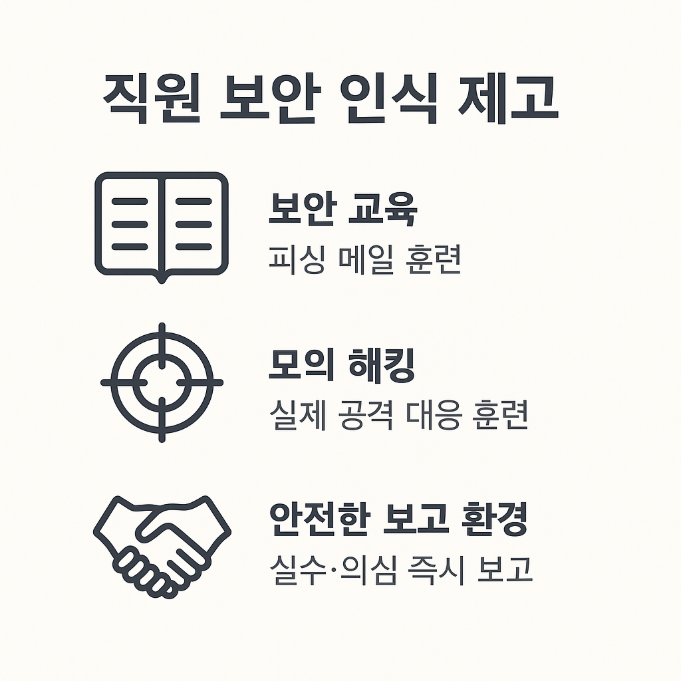
4. 직원 보안 인식 제고
기술적 보안 조치만으로는 한계가 있습니다.
실제 보안 사고의 상당수는 사회공학적 공격(Phishing, BEC, Spear Phishing)으로 발생합니다.
따라서 원격 근무 시대에는 직원 개개인의 보안 리터러시(Security Literacy) 향상이 필수입니다.
– 실행 전략
- 정기적인 보안 교육 : 피싱 이메일 실습 훈련, 의심 링크 식별 교육.
- 모의 해킹 훈련 : 실제 공격 시나리오 기반 대응 훈련.
- 심리적 안전망 제공 : 실수나 의심되는 상황을 즉시 보고할 수 있는 환경 조성.
5. 클라우드 및 SaaS 보안 강화
원격 근무의 핵심은 클라우드 협업 툴(Zoom, Slack, Microsoft Teams, Google Workspace 등)입니다.
하지만 이들 서비스가 공격자의 주요 목표가 되고 있습니다.
– 보안 전략
- CASB(Cloud Access Security Broker) : SaaS 사용을 모니터링하고 위험 활동 차단.
- 데이터 암호화 및 DLP(Data Loss Prevention) 정책 : 민감 데이터 유출 차단.
- 계정 보안 강화 : SaaS 계정에 대해 MFA 적용, 비정상 접속 탐지 시스템 도입.
6. 규제 및 컴플라이언스 준수
원격 근무에서는 데이터가 여러 위치와 기기를 거쳐 처리되므로 규제 위반 리스크가 커집니다.
– 주요 규제
- GDPR : 유럽 개인정보보호법
- CCPA : 미국 캘리포니아 소비자 개인정보 보호법
- PIPA : 대한민국 개인정보보호법
– 대응 전략
- 데이터 저장 지역(Location) 준수 : 지역별 규정에 맞는 데이터 처리.
- 접근 기록 및 감사 로그 관리 : 추적 가능한 로그 보관.
- 정기적인 내부 컴플라이언스 점검 : 규정 준수 상태 확인.
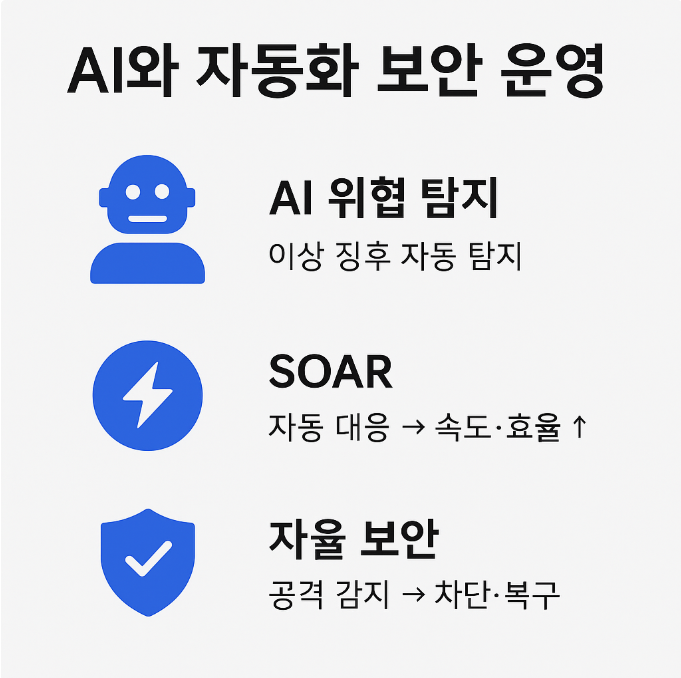
7. AI와 자동화 기반 보안 운영
원격 근무 환경에서 발생하는 보안 로그와 이벤트는 방대합니다.
이를 사람만으로 대응하기에는 한계가 있습니다.
– 보안 혁신
- AI 기반 위협 탐지 : 정상 패턴과 다른 이상 징후를 자동 탐지.
- SOAR(Security Orchestration, Automation, and Response) : 위협 대응을 자동화해 속도와 효율 극대화.
- 자율 보안(Self-Healing Security) : 공격 감지 시 자동 차단 및 복구.
– 마무리 : 원격 근무 보안은 “기술 + 사람 + 프로세스”의 조화
원격 근무 환경에서 보안을 강화하기 위해서는 기술적 방어(제로 트러스트, VPN, AI 보안), 사람 중심의 교육(보안 인식, 훈련), 프로세스 기반 관리(컴플라이언스, 로그 관리)가 모두 필요합니다.
기업은 단순히 보안 솔루션을 도입하는 수준에서 멈추지 말고, 보안 문화를 기업 DNA로 심어야 합니다.
원격 근무는 앞으로도 지속될 근무 방식이기 때문에, 보안 강화 전략은 단기적 대응이 아니라 장기적이고 지속 가능한 투자여야 합니다.
