
목차
안녕하세요 IT몽상가 입니다.
클라우드와 원격 근무 환경이 일상이 되면서 보안 위협뿐만 아니라 규제(Regulation)와 거버넌스(Governance)가 기업 보안 전략의 핵심 요인으로 부상하고 있습니다.
단순히 기술적 방어만으로는 충분하지 않고, 각국의 법규와 산업별 표준을 준수하지 않으면 막대한 벌금과 평판 손실로 이어질 수 있습니다.
이번 글에서는 클라우드 및 원격 근무 환경에서 변화하는 규제 환경과 기업이 마련해야 할 거버넌스 전략을 구체적으로 살펴보겠습니다.
1. 글로벌 규제 환경의 변화
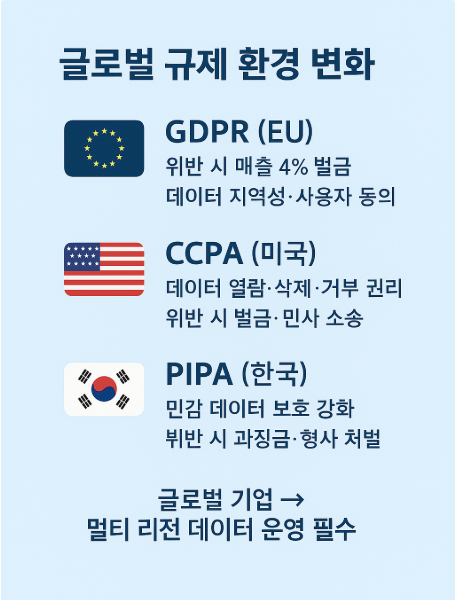
1) GDPR (General Data Protection Regulation, 유럽)
- 개인정보 처리 및 저장에 관한 세계에서 가장 강력한 법규 중 하나
- 위반 시 글로벌 매출의 최대 4% 또는 2천만 유로 벌금 부과
- 데이터 지역성(Data Residency) 및 투명한 사용자 동의 요구
2) CCPA (California Consumer Privacy Act, 미국)
- 캘리포니아 거주자의 개인정보 활용에 대한 권리를 보장
- 소비자는 데이터 열람·삭제·거부 권리를 가짐
- 위반 시 벌금 및 민사 소송 리스크 존재
3) PIPA (개인정보보호법, 대한민국)
- 주민등록번호, 금융정보 등 민감 데이터 보호 강화
- 클라우드 이용 기업도 데이터 보호 책임 명확화
- 위반 시 과징금 및 형사 처벌 가능
* 이처럼 각국의 법규는 점점 강화되고 있으며, 글로벌 기업은 멀티 리전(Multi-Region) 데이터 운영을 통해 각 지역 규제를 모두 충족해야 하는 부담을 안고 있습니다.
2. 산업별 보안·컴플라이언스 표준
- 금융권 : ISO 27001, PCI-DSS (신용카드 결제 데이터 보호)
- 의료 분야 : HIPAA(미국), ISO 27799 (보건 데이터 보호)
- 공공/국방 : NIST SP 800 시리즈, FedRAMP (미국 연방 클라우드 인증)
- 클라우드 분야 전용 표준: ISO/IEC 27017(클라우드 보안), ISO/IEC 27018(개인정보 보호)
* 이러한 표준을 충족하지 못하면 서비스 제공 제한, 사업 기회 상실, 국가 간 데이터 전송 차단 같은 심각한 결과가 발생할 수 있습니다.
3. 거버넌스 변화 : 기업 내부의 새로운 역할
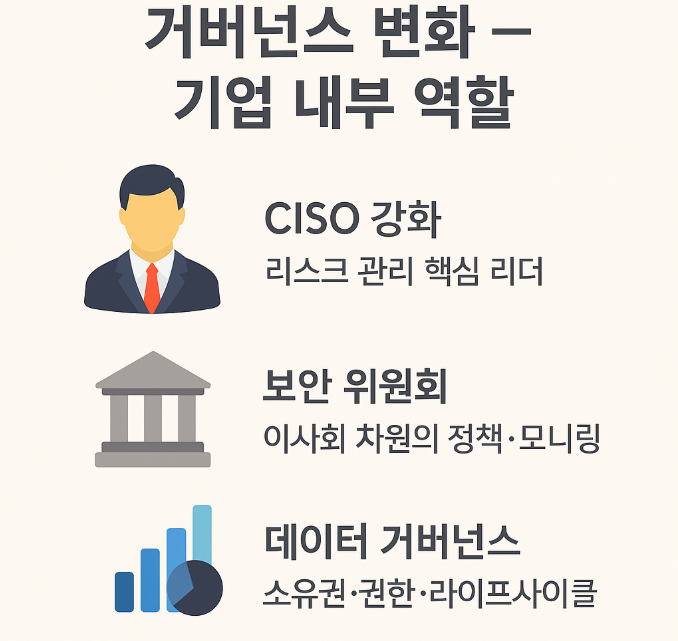
클라우드 및 원격 근무 환경에서 보안 거버넌스는 단순히 IT 부서의 역할이 아니라 전사적 관리 체계로 확대되고 있습니다.
– 주요 변화 포인트
- CISO(Chief Information Security Officer) 역할 강화 : 단순 기술 관리자가 아닌, 기업 리스크 관리의 핵심 리더
- 보안 위원회(Security Committee) 설립 : 이사회 차원에서 보안 정책 수립 및 모니터링
- 데이터 거버넌스(Data Governance) 확대 : 데이터 소유권, 접근 권한, 라이프사이클 관리 체계 확립
4. 기업이 직면하는 주요 리스크
1) 규제 불이행 리스크
- GDPR, CCPA, PIPA 등 위반 시 벌금 + 평판 하락
2) 컴플라이언스 비용 증가
- 다양한 규제를 동시에 충족하기 위해 보안 인력·솔루션 투자 증가
3) 신뢰 상실
- 보안 사고와 규제 위반이 결합되면 고객 신뢰도 급격히 하락
5. 규제 준수를 위한 대응 전략
1) 데이터 지역성(Data Residency) 관리
- 데이터가 어느 국가·지역에 저장되는지 추적 및 제어
- 멀티 클라우드 환경에서는 리전별 규제 차이를 반영해야 함
2) 자동화된 규제 점검 솔루션 도입
- CSPM(Cloud Security Posture Management), CNAPP(Cloud-Native Application Protection Platform)으로 규제 준수 상태 자동 확인
3) 거버넌스 체계 강화
- 직원 보안 인식 제고 프로그램 운영
- 규제·윤리·보안의 삼각 체계를 기반으로 기업 문화에 내재화
4) 보안 교육 및 문화 정착
- 직원 보안 인식 제고 프로그램 운영
- 규제·윤리·보안의 삼각 체계를 기반으로 기업 문화에 내재화
6. 미래 전망 : 규제와 거버넌스의 진화
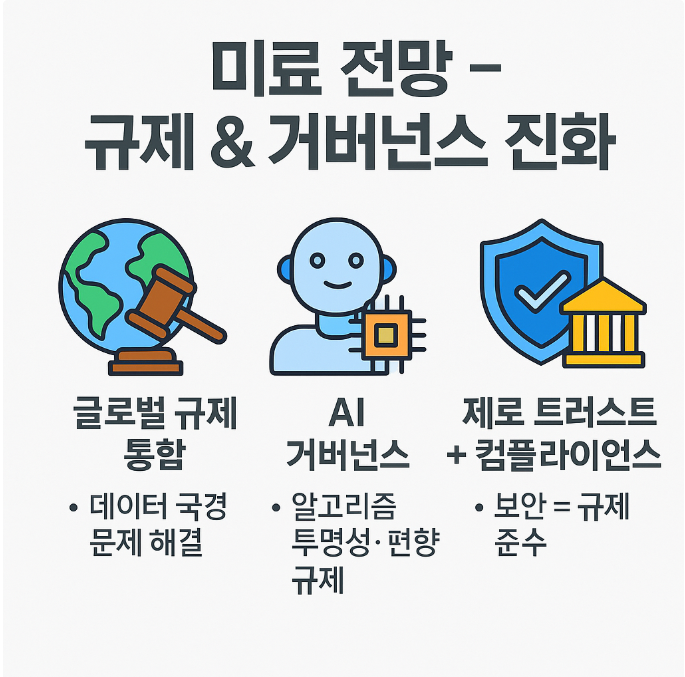
- 글로벌 규제 통합 시도 : 데이터 국경(Data Sovereignty) 문제 해결을 위한 국제 협약 논의 확대
- AI 거버넌스 : AI 활용 확산에 따라 알고리즘 투명성, 데이터 편향성 규제 강화 예상
- 제로 트러스트 + 컴플라이언스 융합 : 보안 모델 자체가 규제 준수와 직결되는 환경으로 발전
– 마무리
클라우드와 원격 근무의 확산은 단순한 기술적 변화가 아니라 규제·거버넌스 체계 전반의 대전환을 촉발했습니다.
기업은 더 이상 “보안을 잘한다”에서 멈출 수 없으며, 규제를 준수하고, 거버넌스를 체계화하는 것이 곧 비즈니스 지속 가능성을 보장하는 핵심 전략입니다.
* 따라서 기업은 기술·규제·거버넌스를 통합적으로 관리해야 하며, 이를 통해 법적 리스크 최소화, 보안 수준 향상, 고객 신뢰 확보라는 세 가지 목표를 달성할 수 있습니다.
