
목차
안녕하세요 IT몽상가 입니다.
2020년대 초반, 클라우드와 원격 근무는 일시적 트렌드가 아니라 기업 운영의 핵심 인프라로 자리잡았습니다.
2030년을 향해 가는 지금, 사이버 보안의 풍경은 더욱 복잡해지고 있습니다.
- 클라우드 서비스가 글로벌 인프라의 중심으로 완전히 자리잡음
- 원격·하이브리드 근무가 표준화
- AI와 자동화가 보안 운영의 핵심 도구로 발전
- 양자 컴퓨터와 신기술이 새로운 위협·기회를 동시에 제공
이 글에서는 2030년을 기준으로 클라우드 & 원격 근무 보안의 미래 전망을 심층 분석합니다.
1. 클라우드 보안 2030 : 완전한 네이티브 전환
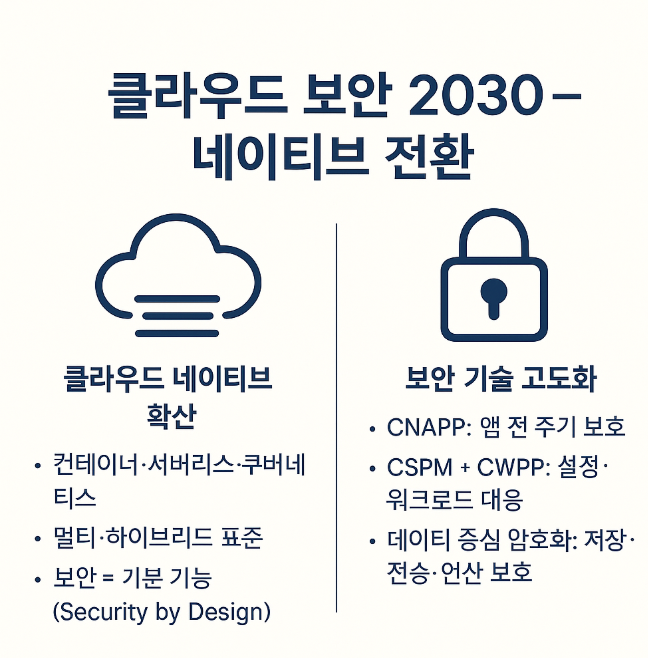
1) 클라우드 네이티브 인프라의 확산
2030년에는 대부분의 기업 IT 인프라가 클라우드 네이티브 아키텍처로 전환됩니다.
- 컨테이너, 서버리스(Serverless), 쿠버네티스 기반 운영이 기본
- 멀티·하이브리드 클라우드 전략이 표준화
- 보안은 더 이상 ‘추가 기능’이 아니라, 내재된 기본 기능(Security by Design)으로 자리잡음
2) 클라우드 보안 기술의 고도화
- CNAPP (Cloud-Native Application Protection Platform) : 앱 개발 실행폐기 전 과정 통합 보안
- CSPM + CWPP 통합 : 설정 오류·워크로드 취약점 동시 대응
- 데이터 중심 암호화 : 저장·전송·연산까지 모두 암호화
2. 원격 근무 보안 2030: 초개인화된 보안
1) 디지털 ID와 분산 인증
2030년에는 패스워드리스(Passwordless) 환경이 보편화됩니다.
- 생체인증, 분산 ID(DID), 블록체인 기반 인증 활용
- 개인이 보안 주체가 되어 데이터와 신원을 직접 관리
2) 맥락 기반 접근 제어
- 접속 위치, 시간, 기기 상태, 사용자 행동 패턴을 종합 분석
- 단순한 로그인 인증이 아닌, 지속적 맥락 검증(Context-Aware Security) 도입
3) 자율 보안 에이전트
- 직원 기기마다 AI 보안 에이전트가 탑재되어 실시간 방어
- 의심스러운 활동 탐지 시 즉시 격리 및 관리자 보고
3. 양자 컴퓨터와 PQC(Post-Quantum Cryptography)의 필수화
2030년까지 양자 컴퓨터가 상용화 단계에 진입할 것으로 예상됩니다. 이는 기존 RSA, ECC 암호체계를 무력화시킬 수 있습니다.
- PQC 표준화 (FIPS-203 등) : 격자 기반 암호(Lattice-based Cryptography) 도입
- 하이브리드 암호화 : 기존 암호와 PQC를 병행 적용해 과도기적 안정성 확보
- 클라우드 서비스 제공업체 : 2030년까지 PQC 지원을 기본화할 전망
* 양자 안전성 확보는 2030 보안의 핵심 전환점이 될 것입니다.
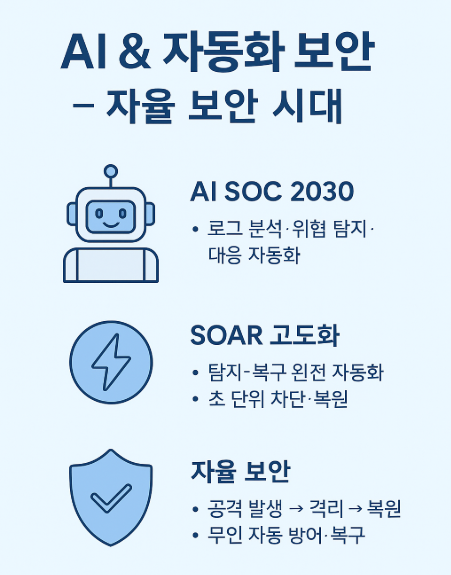
4. AI & 자동화 보안: 자율 보안의 시대
1) AI 보안 운영센터(SOC 2030)
- AI가 보안 로그 분석, 위협 탐지, 대응까지 자동 수행
- 보안팀은 ‘분석가’에서 ‘AI 오케스트레이터’로 역할 전환
2) SOAR 고도화
- 위협 탐지부터 복구까지 완전 자동화
- 공격 발생 시 수 초 내로 자율 차단·복원
3) 자율 보안(Self-Healing Security)
- 네트워크·클라우드 시스템이 스스로 방어·복구
- 공격 발생 → 격리 → 백업 복원 → 정상화, 전 과정 무인 자동화
5. 규제 및 거버넌스의 글로벌 통합
2030년에는 각국의 규제 차이를 줄이고, 국제 협력 체계가 강화됩니다.
- 글로벌 규제 통합 논의 : GDPR, CCPA, PIPA 등을 아우르는 국제 표준 등장 가능
- AI 거버넌스 법제화 : 알고리즘 투명성, 데이터 편향성 규제 강화
- 제로 트러스트 + 컴플라이언스 융합 : 보안 모델 자체가 규제 준수와 직결
* 기업은 단순히 규제를 준수하는 수준을 넘어, 규제 친화적 보안 모델을 비즈니스 전략에 내재화해야 합니다.
6. 2030년 보안 위협 시나리오
- AI 기반 초정교한 피싱 : 사람과 구분 불가능한 합성 음성·영상 활용
- 클라우드 공급망 공격 : 단일 SaaS 업체 해킹 → 수백 개 기업 동시 피해
- IoT·엣지 보안 취약점 : 스마트홈·스마트오피스 장비가 원격 근무 취약점으로 활용
- 양자 공격 시범 사례 : 초기 양자 컴퓨터로 암호 체계 일부 붕괴 가능
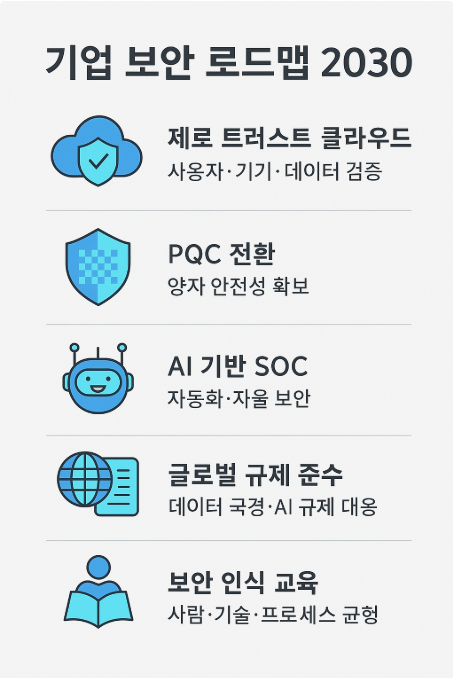
7. 기업의 보안 강화 전략 로드맵 (2030 대비)
1) 제로 트러스트 클라우드 도입 – 모든 사용자·기기·데이터 검증
2) PQC 전환 로드맵 마련 – 양자 안전성 확보
3) AI 기반 SOC 구축 – 자동화·자율 보안 체계
4) 글로벌 규제 준수 체계 확립 – 데이터 국경·AI 규제 대응
5) 보안 인식 교육 강화 – 사람·기술·프로세스의 균형
– 마무리 : 2030, 보안은 기업 생존의 핵심
2030년 클라우드와 원격 근무 환경에서 보안은 단순 IT 지원이 아니라 비즈니스 지속 가능성의 핵심 요소가 됩니다.
- 클라우드 네이티브 전환
- 양자내성 암호 도입
- AI·자동화 기반 자율 보안
- 규제와 거버넌스의 글로벌 통합
* 기업은 지금부터 2030년을 대비한 장기 로드맵을 마련해야 하며, 이는 경쟁력이자 생존 전략이 될 것입니다.
