목차
AI로 생성된 피싱 메일은 문장·맞춤법·브랜드 톤까지 흉내 냅니다.
조직은 기술·사람·프로세스를 엮어 탐지(Detect)–격리(Contain)–복구(Recover) 시간을 줄여야 합니다.
한 줄 실행: 오늘 DMARC 정책을 p=quarantine 이상으로 설정하고, 원클릭 신고 버튼을 전사 배포하세요.
실무 기준으로 트렌드→피해→조직 방안→개인 체크리스트를 흐름형으로 정리했습니다.
이메일 피싱 최신 기법은 GPT류 생성, 고해상도 로고 위조, 발신자 위장,
PDF/Excel 첨부 악용, QR·클라우드 링크 우회 등을 결합합니다.
대응은 DMARC/SPF/DKIM 정합성, 시뮬레이션 교육, 신고 루트 단순화, 모바일 알림 피싱 차단으로 구성합니다.
*오늘 얻을 것/목표*
정교해진 공격 패턴 이해, 조직·개인 체크리스트, 90일 실행 로드맵.
– 최신 트렌드
– GPT 기반 작성 : 자연스러운 문체·부서명·서명 복제.
– 브랜드 위장 : 픽셀급 로고, CSS 복사로 로그인 페이지 위조.
– PDF/Excel 위장 : 매크로·외부 링크 삽입, 클라우드 미러 경유.
– 실행/주의 : QR 피싱(큐어싱)과 단축링크 체인 점검.
– 피해 유형
– 계정·계좌 탈취 : 로그인·MFA 우회, 송금 지시 위조(BEC).
– 내부 침입 : 초기 계정 장악 후 권한 상승·메일 룰 변조.
– 인라인 예시 : risk = click_rate * credential_capture * mfa_bypass
– 조직 대응 방안
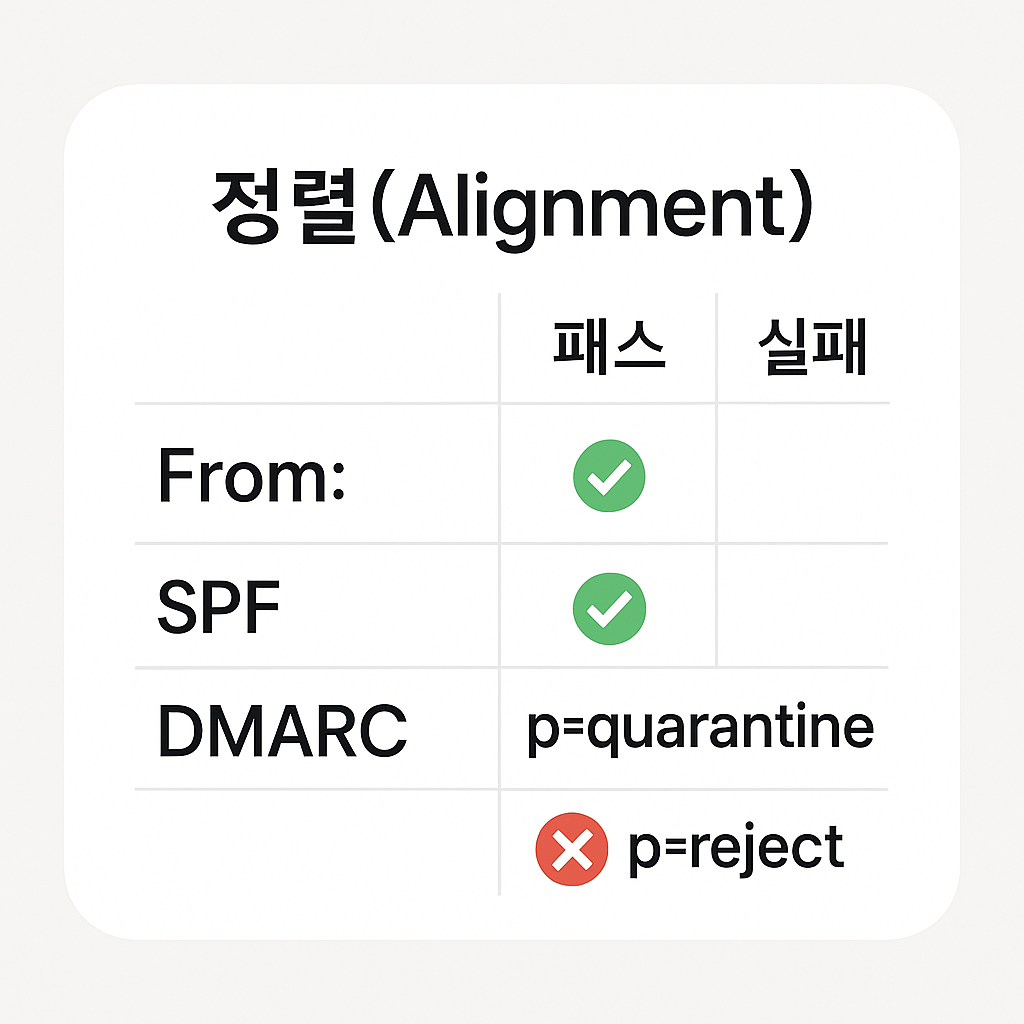
– DMARC/SPF/DKIM : 정렬(Alignment) 확인, p=reject 목표.
– 시뮬레이션 교육 : 분기 1회, 부서별 테마(세금·인사·결제).
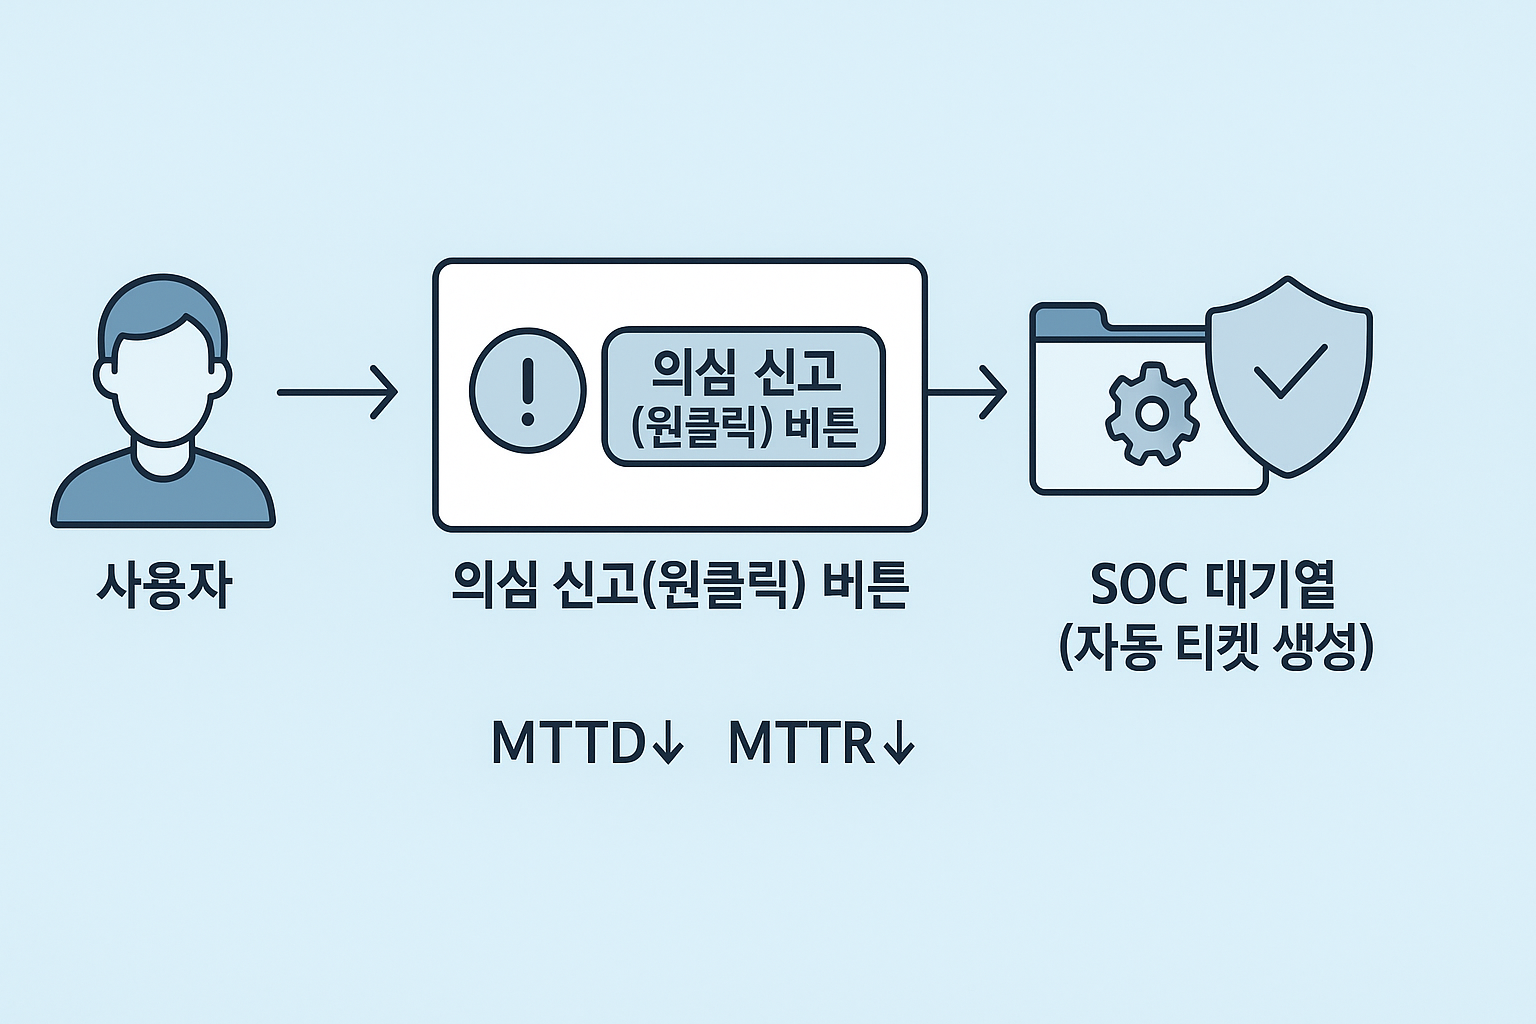
– 신고 루트 간소화 : 메일 클라이언트 리본에 “의심 신고” 단추 추가.
– 운영 : URL 차단, 첨부 샌드박스, 자동 티켓 생성, MFA 기본값.
– 실행/주의 : 외부 발신 자동 라벨, 공급망 도메인 화이트리스트.
– 개인 대응 체크리스트(모바일 포함)
– 보낸사람 도메인과 리플라이-투 일치 확인.
– 링크 미리보기, 단축링크는 브라우저 격리(컨테이너)에서 열기.
– 첨부 확장자 확인(.exe, .scr, 매크로 문서 금지), 클라우드 미러도 주의.
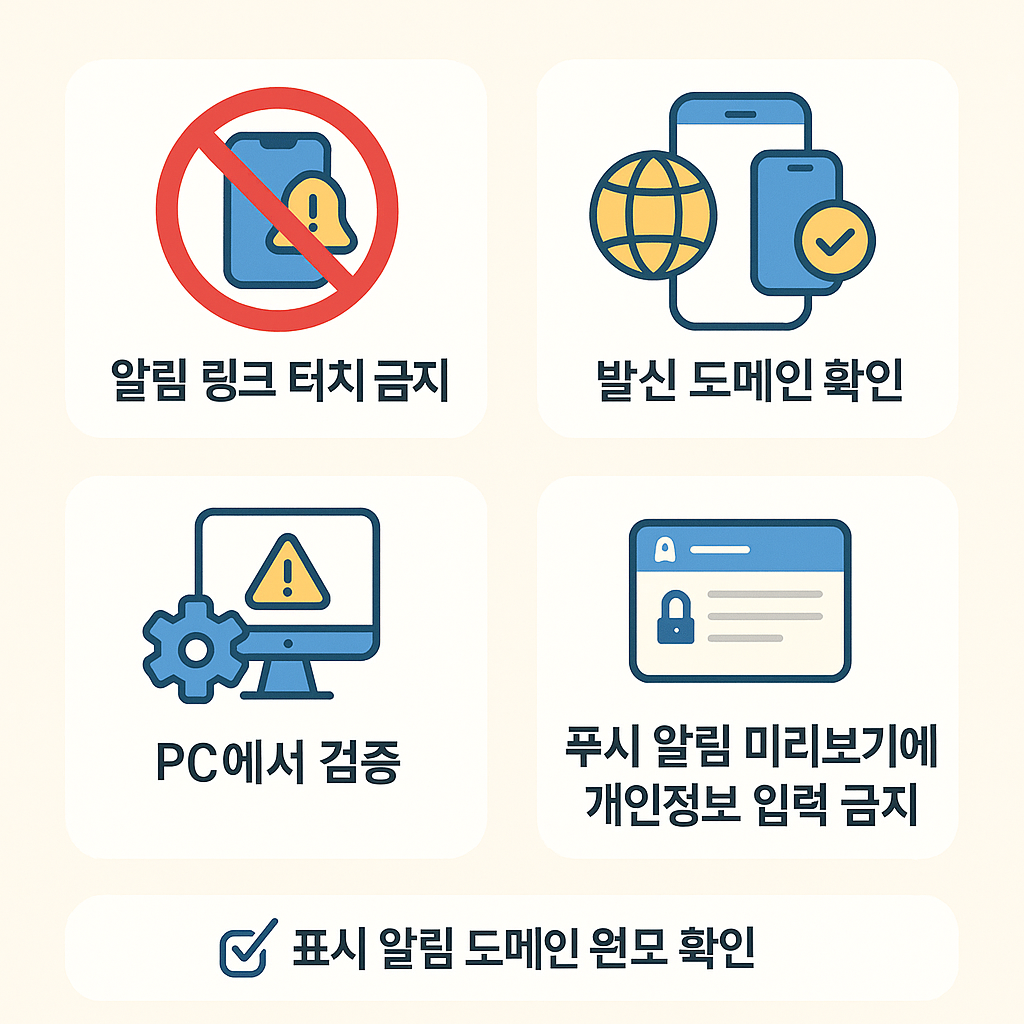
– 스마트폰 알림 : 링크 터치 대신 PC에서 검증, 모바일 MDM로 메일 분리.
– 90일 로드맵(요약)
– 0–30일 : DMARC quarantine, 외부 발신 라벨, 신고 버튼 배포.
– 31–60일 : 시뮬레이션 교육, 샌드박스·URL 필터 정책 강화.
– 61–90일 : DMARC reject, KPI(신고→대응 시간) 측정·개선.
– 마무리
피싱 대응은 기술·사람·문화의 삼각 방어입니다.
DMARC 정책화와 신고 자동화로 시간을 줄이면 피해 규모가 급감합니다.
FAQ(3문항)
Q1. DMARC를 바로 reject로 두면 문제 없나요?
A. 초기엔 none→quarantine→reject 단계로 전환하며 리포트로 오탐을 조정하세요.
Q2. 교육 효과는 어떻게 측정합니까?
A. 클릭률↓·신고시간↓·오탐률을 KPI로 추적합니다.
Q3. 모바일만 쓰는 팀은?
A. MDM·앱 분리, 모바일용 신고 버튼, 링크 격리 브라우저를 적용하세요.