목차
제로데이는 기존 체계를 우회합니다.
대응의 승패는 탐지 속도×격리 자동화×복구 민첩성에서 갈립니다.
오늘은 한계→AI 탐지→TI 연계→자동화→훈련의 흐름으로 정리합니다.
– 실행 한 줄 : “행위 기반 탐지 + 즉시 격리”를 표준으로 고정하세요.
- 시그니처·정책 기반 한계를 짚고 보완 축을 제시.
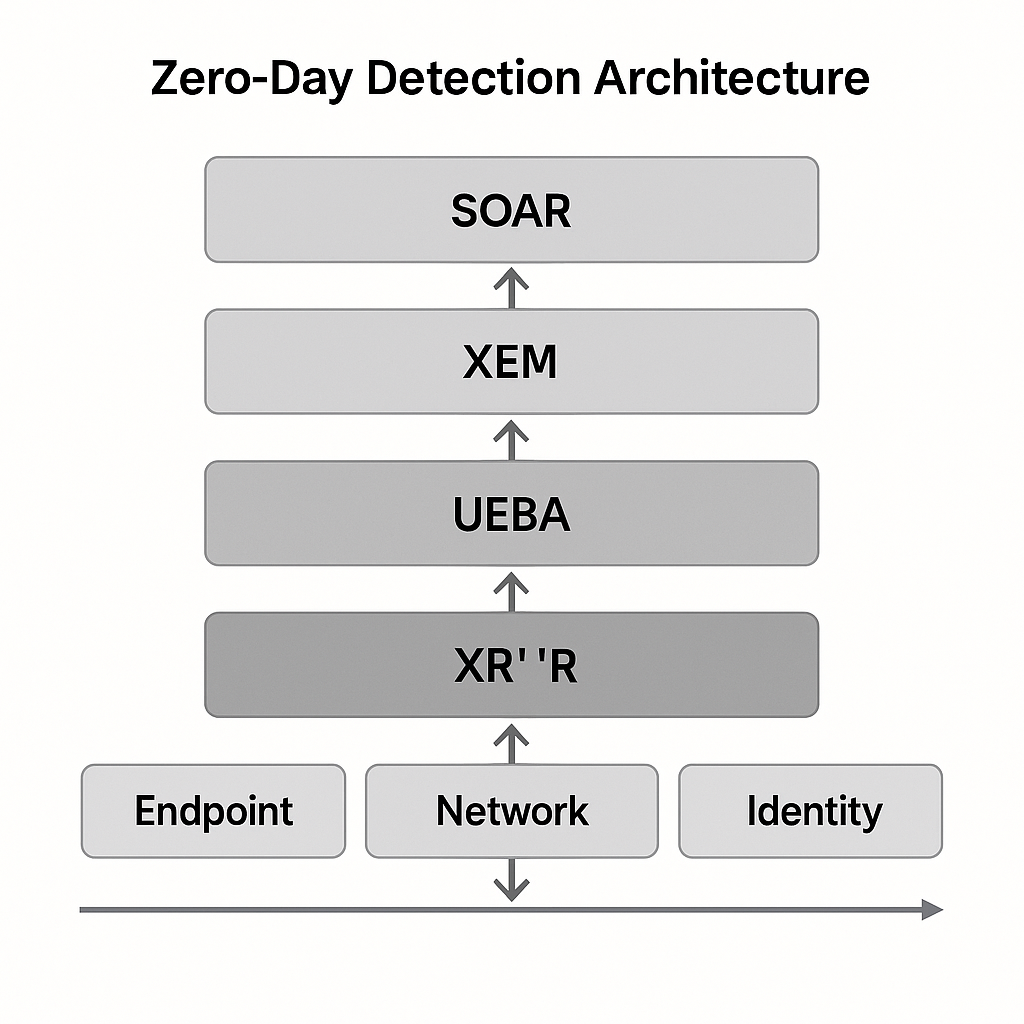
- UEBA/EDR/XDR 중심의 AI·행위 탐지 아키텍처를 제안.
- TI·SIEM·SOAR로 이어지는 대응 자동화를 설명합니다.
제로데이 위협 탐지는 알려지지 않은 취약점 악용을 행위·컨텍스트로 포착하고, Threat Intelligence로 위험도를 보강하며, SIEM·SOAR 연계로 격리·조사·복구를 자동화하는 운영 모델입니다.
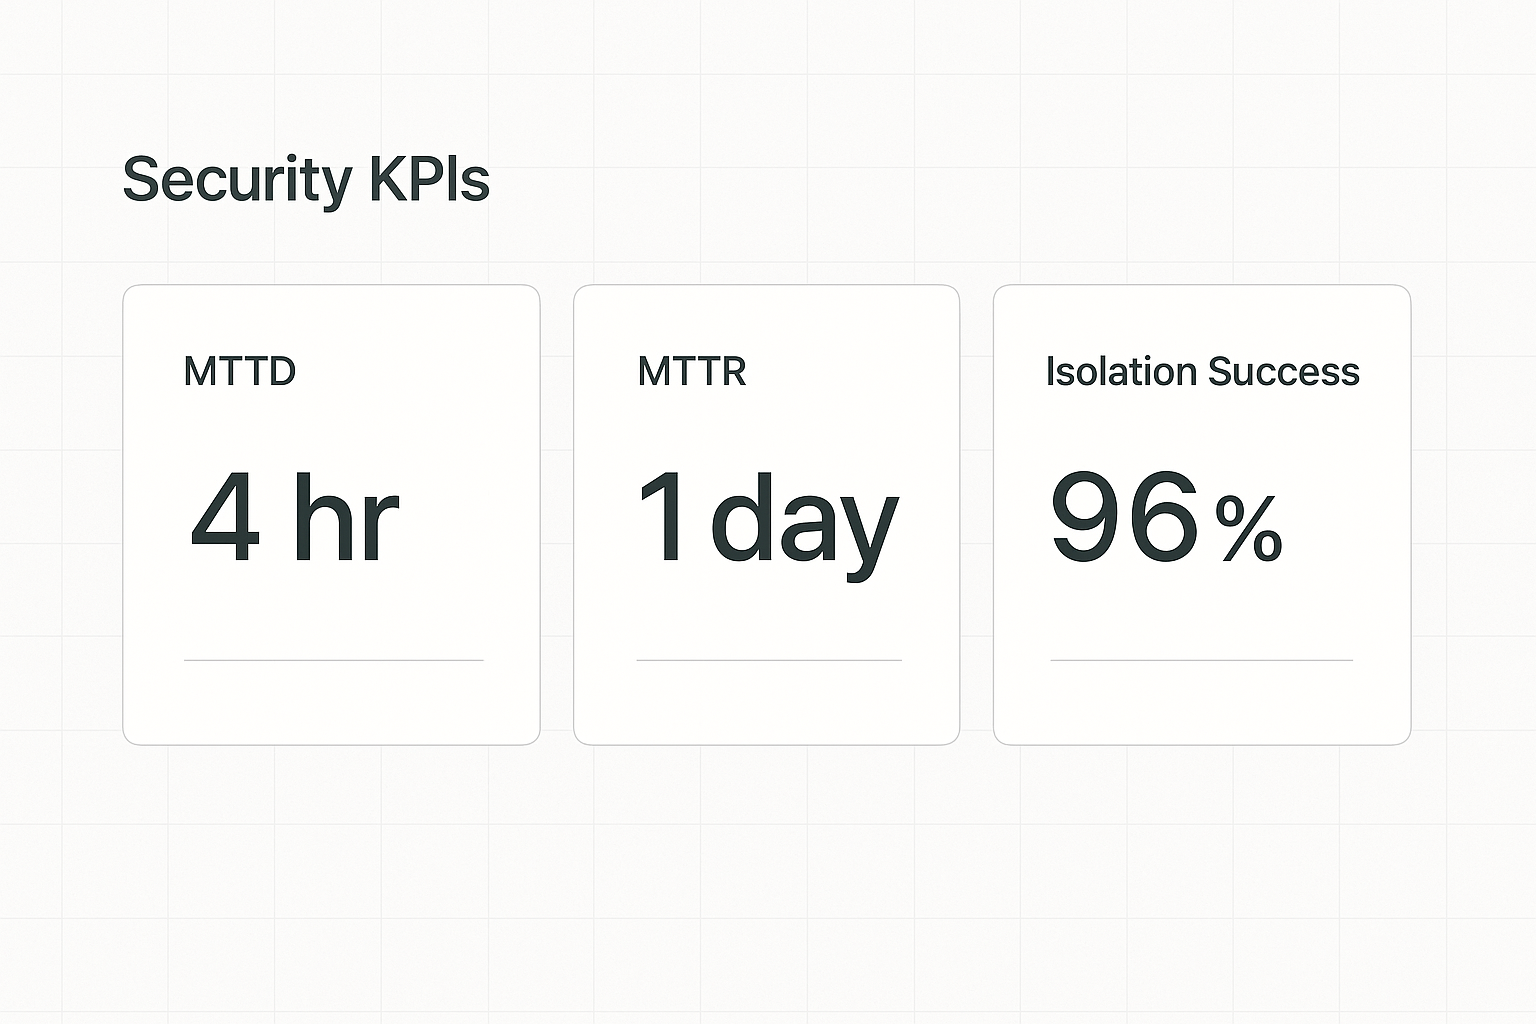
지표는 MTTD·MTTR·격리 성공률이 핵심입니다.
*오늘 얻을 것/목표*
탐지→대응→회복의 선순환을 만드는 기술·프로세스 체크리스트를 확보합니다.
*바로 적용*
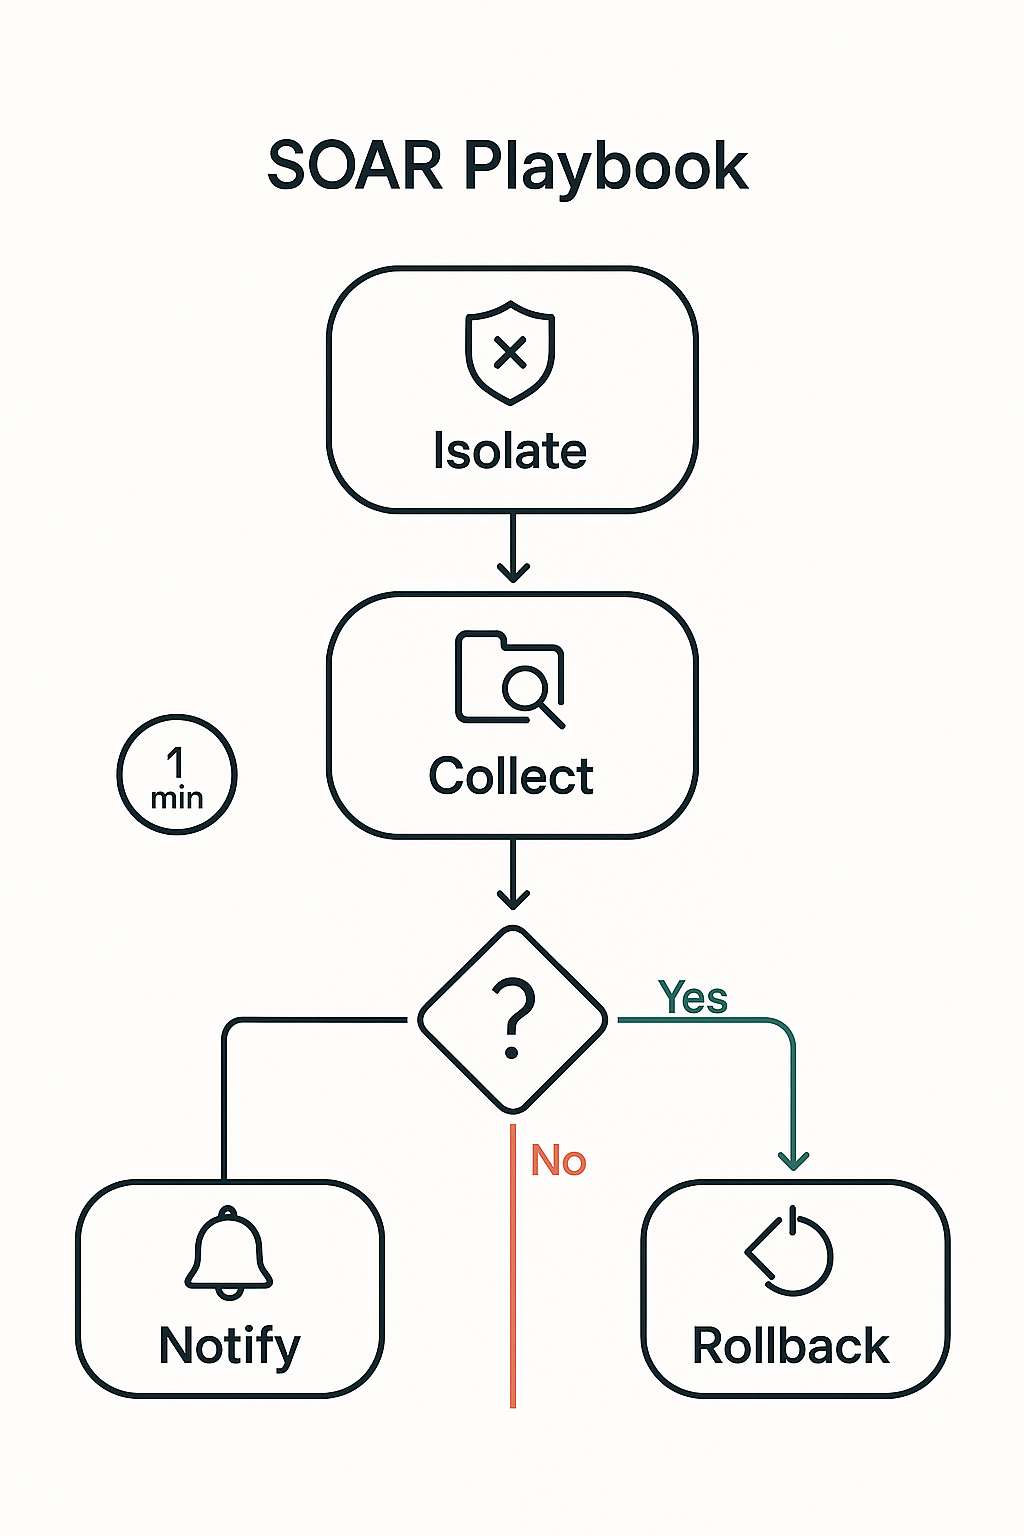
핵심 실행 한 줄 if risk_score >= 90 then isolate(endpoint) and open_ticket(“P1”) 같은 규칙을 SOAR에 등록하세요.
*읽고 나면 달라지는 점*
경보가 행동으로, 플레이북이 표준으로 바뀝니다.
– 기존 보안 한계 인식 : 시그니처·정책 기반의 맹점
– 변형·난독화·LOLbins는 IOC 룰을 우회.
– 허용 리스트 오남용, 예외 정책 누적.
– 해법 : 가시성 확대(엔드포인트·네트워크·ID)와 행위 분석.
– AI 기반 행위탐지 도입 : 이상 패턴 인식
– UEBA로 사용자·호스트 기준선 학습→이탈 감지.
– EDR/XDR로 프로세스 트리·네트워크 호출 상관분석.
– 모델 성능은 “오탐률↓·초동대응시간↓”로 평가.
– Threat Intelligence 연계 : 글로벌 DB 실시간 대응
– 최신 IOC/전술·기술(TTP)과 매칭.
– 내부 경보에 TI 점수를 가중해 우선순위 재정렬.
– 피드백 : 차단·허용 결과를 다시 학습에 반영.
– 보안 자동화 시스템 연결 : SOAR, SIEM 통합
– SOAR 플레이북 : 격리→포렌식 수집→계정 잠금→알림.
– SIEM은 로그 집계·상관규칙·KPI 대시보드 중심.
– 샘플 : “오후 9시 이후 관리자 대량 삭제” 감지 시 자동 롤백.
– 직원 대상 시뮬레이션 훈련 강화
– 피싱·매크로·USB 시나리오 교육.
– 신고 보상, 실패 친화 문화로 초기 제보율↑.
– KPI : 신고율, 평균 신고 시간, 오탐 해소 시간.
– 마무리
제로데이는 기술과 조직의 민첩성이 좌우합니다.
이번 분기, 핵심 자산군부터 “즉시 격리 플레이북”을 배포하세요.
*요약(핵심 요약 3줄)*
시그니처 한계를 행위+AI로 보완.
TI·SIEM·SOAR로 탐지→대응→회복을 자동화.
KPI는 MTTD·MTTR·격리 성공률.
*FAQ(3문항)*
Q1. 오탐 때문에 운영이 마비될까 걱정돼요.
A. 단계별 액션(경고→세션 종료→격리)로 둔화시키고, 베이스라인 학습 기간을 둡니다.
Q2. 예산이 제한적이면 어디부터?
A. 우선순위는 EDR 배포→SOAR 기본 플레이북→TI 연동 순.
Q3. 클라우드 워크로드에도 적용되나요?
A. 에이전트·서버리스 로그 기반으로 동일한 원칙이 통합니다.