목차
“왜 지금 제로 트러스트부터일까요?”
사고는 계속되고, 예산은 한정돼 있습니다.
그래서 모든 통제를 다 펼치기보다 가드레일(필수 안전선)부터 세워야 합니다.
본 글은 아이덴티티 중심으로 가드레일 4종(MFA/FIDO, ZTNA 파일럿, 90일 로그, 월 1회 복구 리허설)을 정책·아키텍처·운영 룰로 구체화합니다.
근거는 NIST CSF 2.0, NIS2, EU AI Act와 최신 ENISA 위협지형입니다.
- 전제·범위(환경/버전/날짜)
- 범위 : 500~3,000명 규모 B2C/B2B 혼합 조직, 하이브리드 워크, SaaS 다수 사용
- 핵심 시스템 : IdP(Entra/Okta 등), EDR/XDR, SIEM/데이터레이크, 백업 솔루션
- 표준/정책 기준일 : 2025-11-04(Asia/Seoul)
- 용어 : ZTNA는 L3/L4 VPN 대체 “애플리케이션 단위 접근”, FIDO는 피싱 내성 인증, CAE는 세션 실시간 재평가입니다.
– H2. 가드레일 4종 — 정책·아키텍처·운영
1. MFA/FIDO : 피싱 내성 인증을 기본값으로
- 정책 : 전 임직원 FIDO 보안키 또는 플랫폼 인증자 등록. 고위험 역할(관리자·재무지급·소스코드)은 이중 등록. 분실 시 사전 검증 대체 수단으로만 복구.
- 아키텍처 : IdP에서 리스크·기기 posture 신호를 받아 조건부 접근. 세션은 CAE로 상시 재평가.
- 운영 : 2주 등록 캠페인 → 실패 사용자 개별 케어 → 분기별 피싱 시뮬레이션 리포트 연동.
2. ZTNA 파일럿 : VPN을 “한 업무 단위”로 대체
- 범위 : 재무 승인·CS 콘솔·개발자 포털 등 3개 업무만 먼저.
- 정책 : 신원·기기·행동 3신호 모두 충족 시 세션 발급. 네트워크는 Inbound 0, 애플리케이션 프록시만 노출.
- 운영 : 30일 파일럿에서 허용/차단 로그를 모아 정책을 정제. “승인 후 권한 자동 만료”를 기본값으로.
3. 로깅 90일 : 탐지·사후분석의 최저선
- 정책 : 인증·엔드포인트·네트워크·클라우드 감사 이벤트는 90일 이상. 핫 30일 / 웜 60일 / 콜드 180일+로 저장 계층 분리.
- 아키텍처 : SIEM는 인덱싱·검색 전용, 데이터레이크는 장기 보존·조인 분석. 엔리치먼트(사용자·디바이스·자산 태그) 표준화.
- 운영 : 주간 쿼리 10개를 공용화. 경영 지표(탐지→조치 리드타임)를 월간 보고.
- 근거 : CSF 2.0의 거버넌스/탐지/대응 전 주기 권고 및 ENISA의 지속·다변 캠페인 경향.
4. 복구 리허설 : 실전형 30→120→240분
- 정책 : 월 1회. 세션 토큰 도난, 계정 탈취, 랜섬웨어 3시나리오 순환.
- 운영 절차 : 30분 테이블탑(의사결정 체크) → 120분 롤플레이(실계정·샌드박스) → 240분 복구 리허설(격리·키 회전·백업 복원).
- 보고 : RTO/RPO 편차, 권한 “컷오프” 시간, 고객 커뮤니케이션 SLA를 1장으로.
- 규제 맵핑 : NIS2 경영 책임·사고 대응, AI Act의 고위험 시스템 로그·감사 추적 요구와 연계.
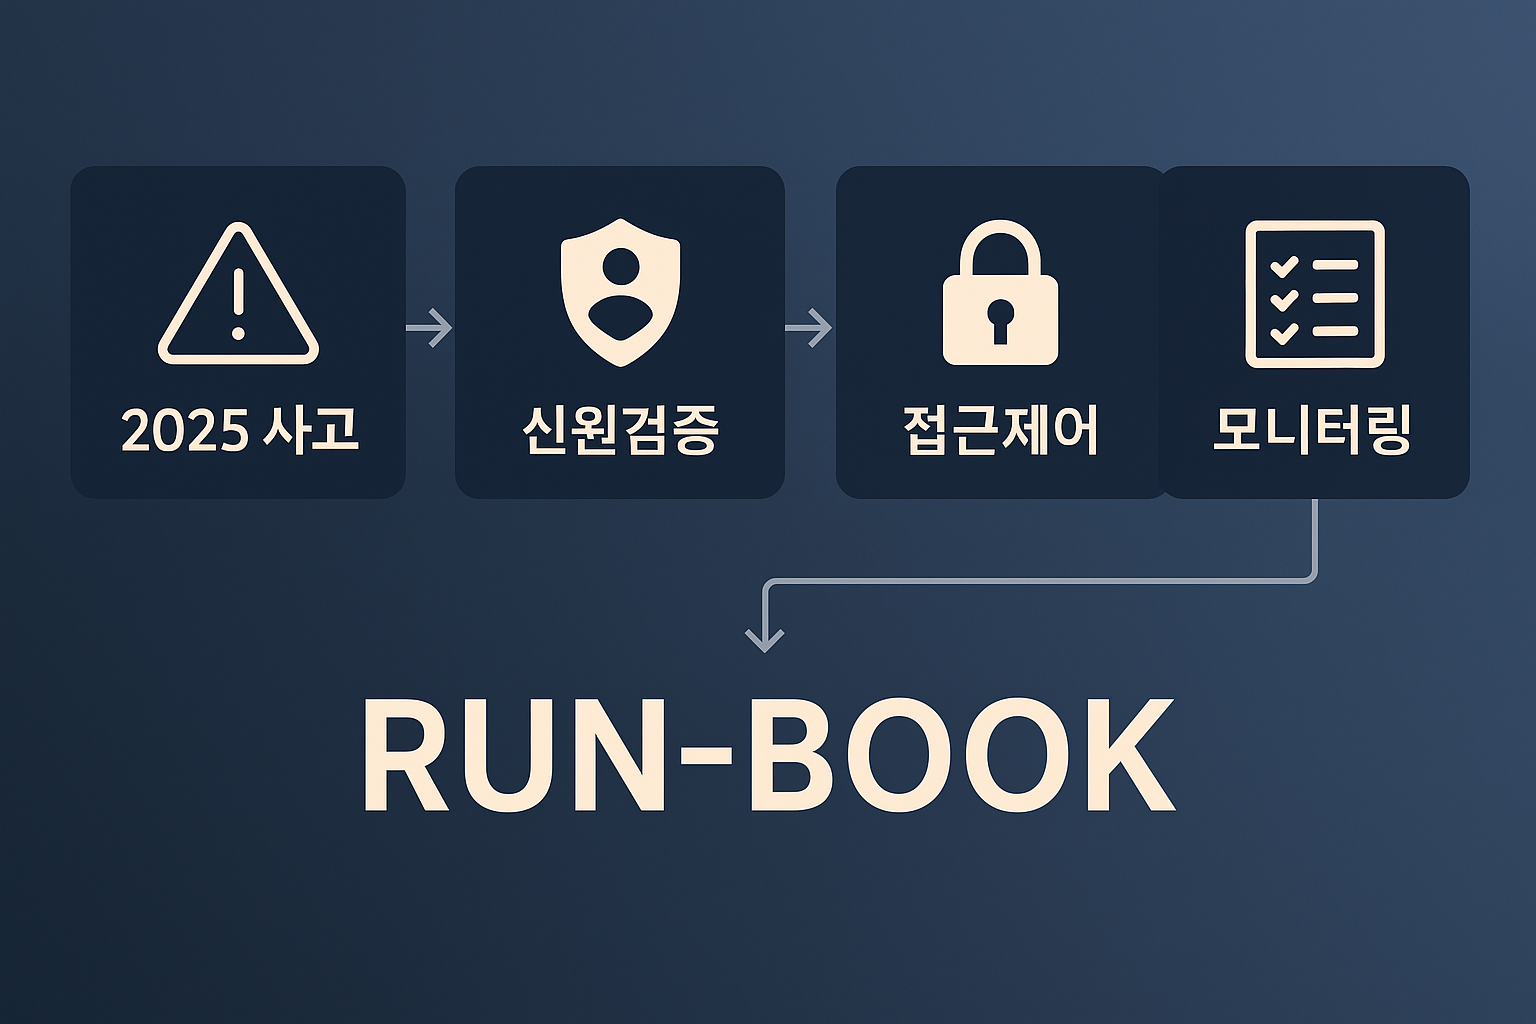
– 가드레일 참조 프레임(표준·규제 맵핑)
| 가드레일 | NIST CSF 2.0 기능/카테고리 | NIS2 키 조항(예시) | EU AI Act 적용 포인트 |
|---|---|---|---|
| MFA/FIDO | PR.AA(Access Management), GV(Governance) | 보안조치·사고보고, 경영책임 | 고위험 AI 운영 시 접근·감사 통제 |
| ZTNA | PR.AC(Identity-based Access), DE(Monitoring) | 위험관리·공급망 보안 | 모델·데이터 접근 통제 증적 |
| 로그 90일 | DE.MA(Monitoring & Analysis) | 로깅·보고 의무 | 기록·추적·감사 요건 |
| 복구 리허설 | RS/RC(Respond/Recover) | 사고대응·복원력 | 위험경감/대응 계획 증명 |
* 출처: CSF 2.0 본문, NIS2 본문, AI Act 공식 발표·타임라인.
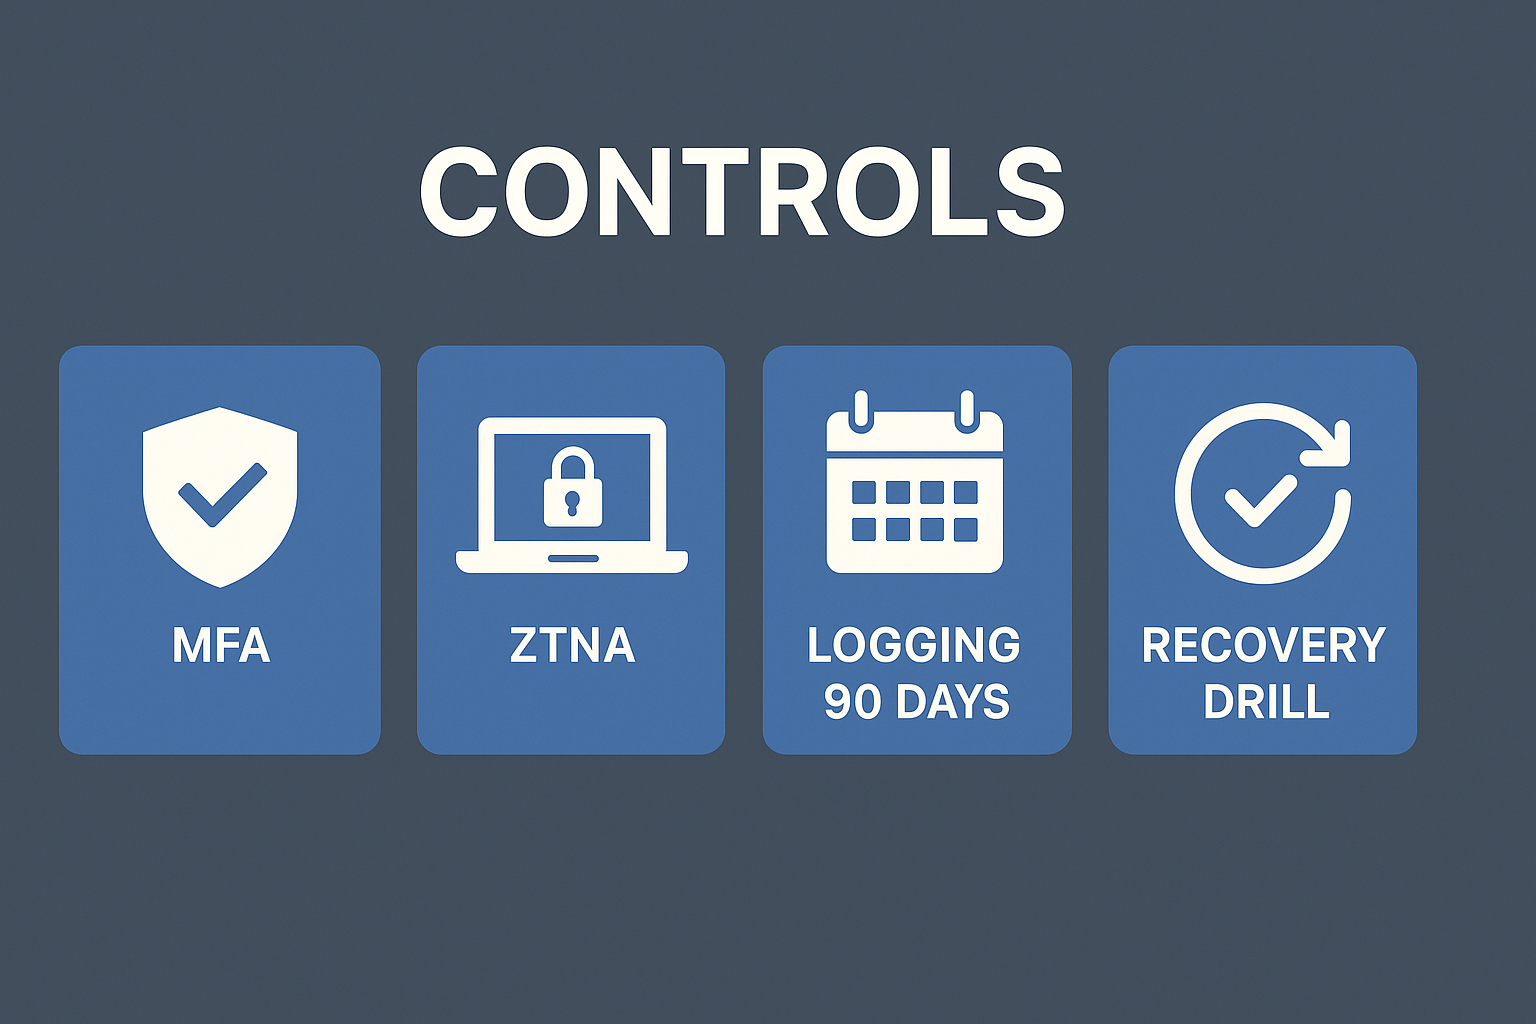
– 운영 룰(조직·플랫폼별)
- 보안팀 : 문서 먼저 공개하고, 변경은 분기 릴리즈 노트로 관리합니다. 경보 튜닝은 “허용 로그 기준”으로 시작합니다.
- IT/인프라 : ZTNA 라우팅 테이블을 업무 단위로 설계합니다. IdP 클레임(역할·기기 상태)을 정책 엔진에 바로 전달합니다.
- 개발/데이터 : 토큰 재평가 실패 시 리트라이→클레임 챌린지 표준 코드 패턴을 공용 라이브러리로 둡니다. CAE 이벤트를 로깅합니다.