목차
보안 인력 부족, 복잡해지는 멀티클라우드, 끝없이 늘어나는 알람.
이 세 가지를 동시에 해결할 수 있는
현실적인 방법이 바로 클라우드 보안 자동화입니다.
운영비 절감과 위협 탐지·대응 속도 향상을 동시에 노리는 구조죠.
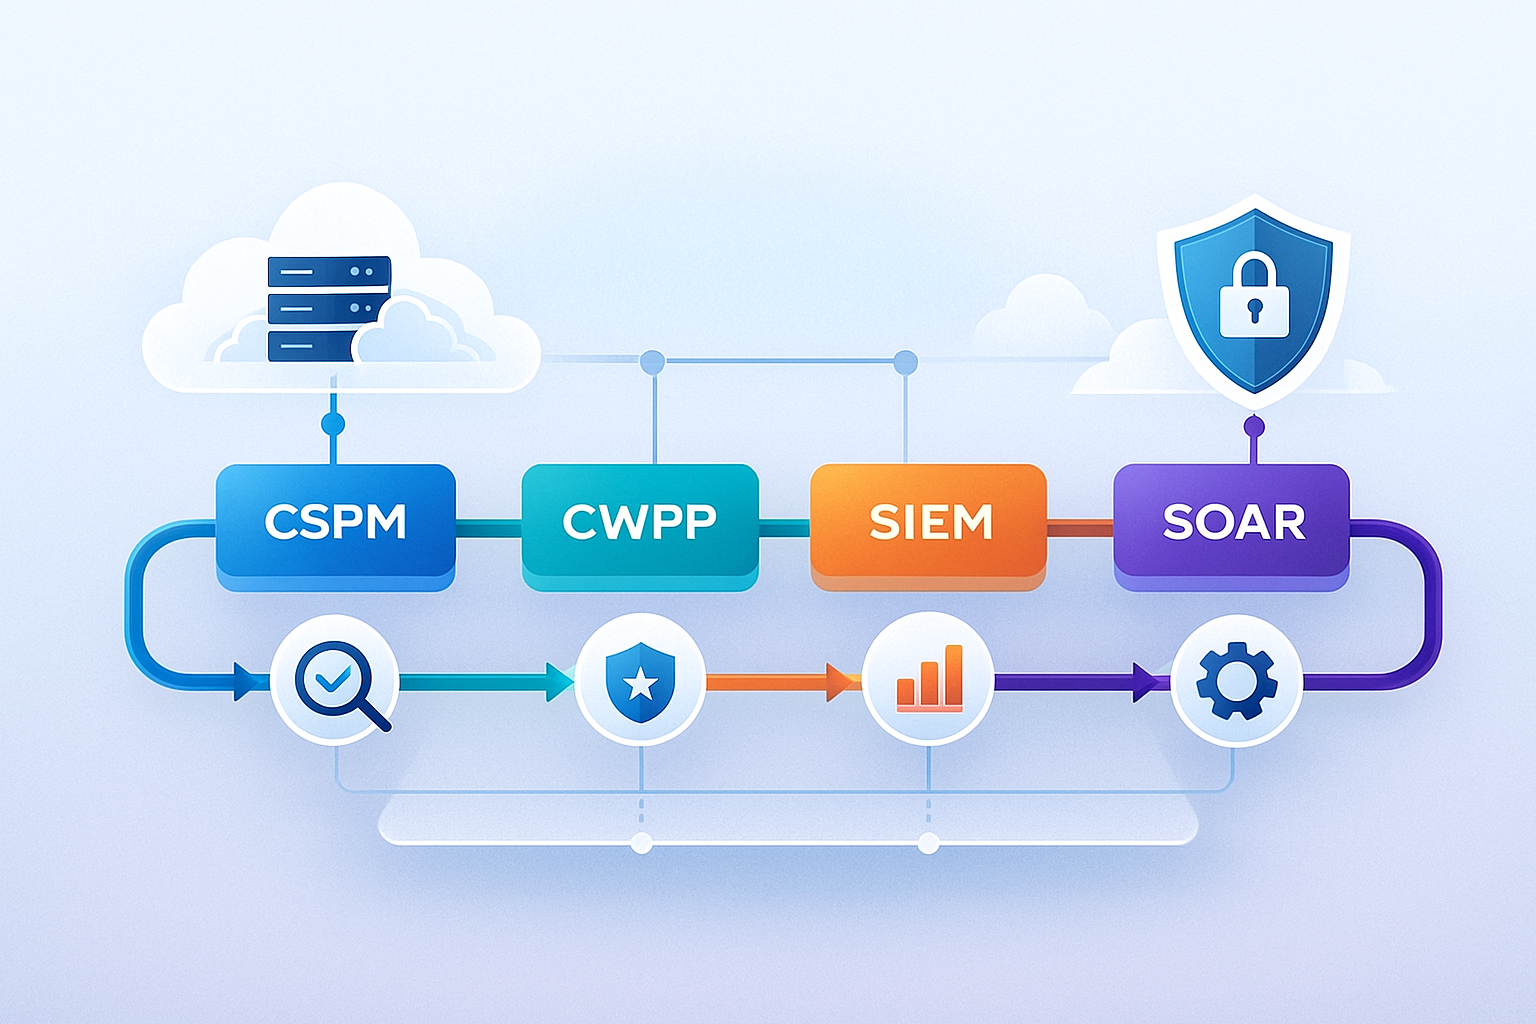
클라우드 보안 자동화 프레임워크 는 CSPM·CWPP·SIEM을 통합 플랫폼으로 구성하고,
AI 기반 탐지와 Policy-as-Code를 결합해, 클라우드 리스크 인텔리전스를
자동 반영하는 구조를 의미하며, 사람 중심의 수작업 감사를 최소화하고
고위험 인시던트에 집중할 수 있게 하는 운영 체계를 목표로 합니다.
*오늘 얻을 것/목표*
– 클라우드 보안 자동화의 핵심 구성 요소(CSPM·CWPP·SIEM·Policy-as-Code)를 이해합니다.
– AI 기반 탐지·대응과 리스크 인텔리전스를 어떻게 프레임워크 안에 녹일지 감을 잡습니다.
– 12개월 안에 구축할 수 있는 현실적인 단계별 전략을 정의합니다.
*바로 적용: 핵심 실행 한 줄*
– “보안 로그를 모으는 수준에서 AI 탐지+자동 플레이북 실행 구조로 진화시킨다.”
*읽고 나면 달라지는 점*
– 개별 솔루션 도입이 아니라, 전사 관점의 클라우드 보안 자동화 아키텍처를 그릴 수 있습니다.
– 경영진에게 “탐지 속도 60% 향상, 수작업 감사 40% 감소” 같은 성과 지표로 설득할 수 있는 근거를 갖게 됩니다.
– CSPM·CWPP 통합 플랫폼: 구성·워크로드 보안을 한 번에
핵심 전략 : CSPM·CWPP 통합 플랫폼 구축
- CSPM(Cloud Security Posture Management)은 계정·리소스·권한 설정을 점검해 구성 상의 취약점을 찾습니다.
- CWPP(Cloud Workload Protection Platform)는 VM·컨테이너·서버리스 등 워크로드 자체의 취약점·런타임 위협을 관리합니다.
- 두 솔루션을 별도로 운영하면 알람이 분리되고, 동일 이슈를 두 번 처리하는 비효율이 생깁니다.
- 통합 플랫폼을 통해 “하나의 자산에 대한 구성·워크로드·권한·태그 정보를 한 번에 보는 구조”가 이상적입니다.
*실무 팁*
- 가능하다면 동일 벤더 또는 API 연동이 검증된 조합을 선택해, 자산·정책·태그를 공통 스키마로 관리하는 것이 좋습니다.
– AI 기반 취약점·이상 징후 자동 진단
핵심 전략 : AI 기반 취약점 자동 진단
- 클라우드 환경에서는 매일 수많은 이벤트와 설정 변경이 발생합니다.
- AI/ML 모델을 활용해 “위험 패턴에 가까운 조합”을 자동으로 찾아내면, 보안팀은 우선순위가 높은 이슈에 집중할 수 있습니다.
- 예: 외부 공개 스토리지 + 민감 태그 + 과도한 IAM 권한이 동시에 존재하는 리소스 탐지.
- 실무에서는 CSPM·SIEM에 내장된 ML 기능 또는 별도 UEBA(User & Entity Behavior Analytics) 솔루션을 활용하는 방식이 일반적입니다.
간단한 Policy-as-Code 스타일의 예시는 다음과 같습니다.
| rule “public_storage_sensitive_data” { when: resource.type == “storage_bucket” && resource.public == true && resource.tags[“data_class”] in [“PII”, “Financial”] then: severity = “high” action = “auto_remediate” } |
이 룰을 기반으로 자동 진단·조치까지 연결하면, 반복적인 수동 감사 시간을 크게 줄일 수 있습니다.
– 보안 정책 코드화 : Policy-as-Code로 운영 일관성 확보
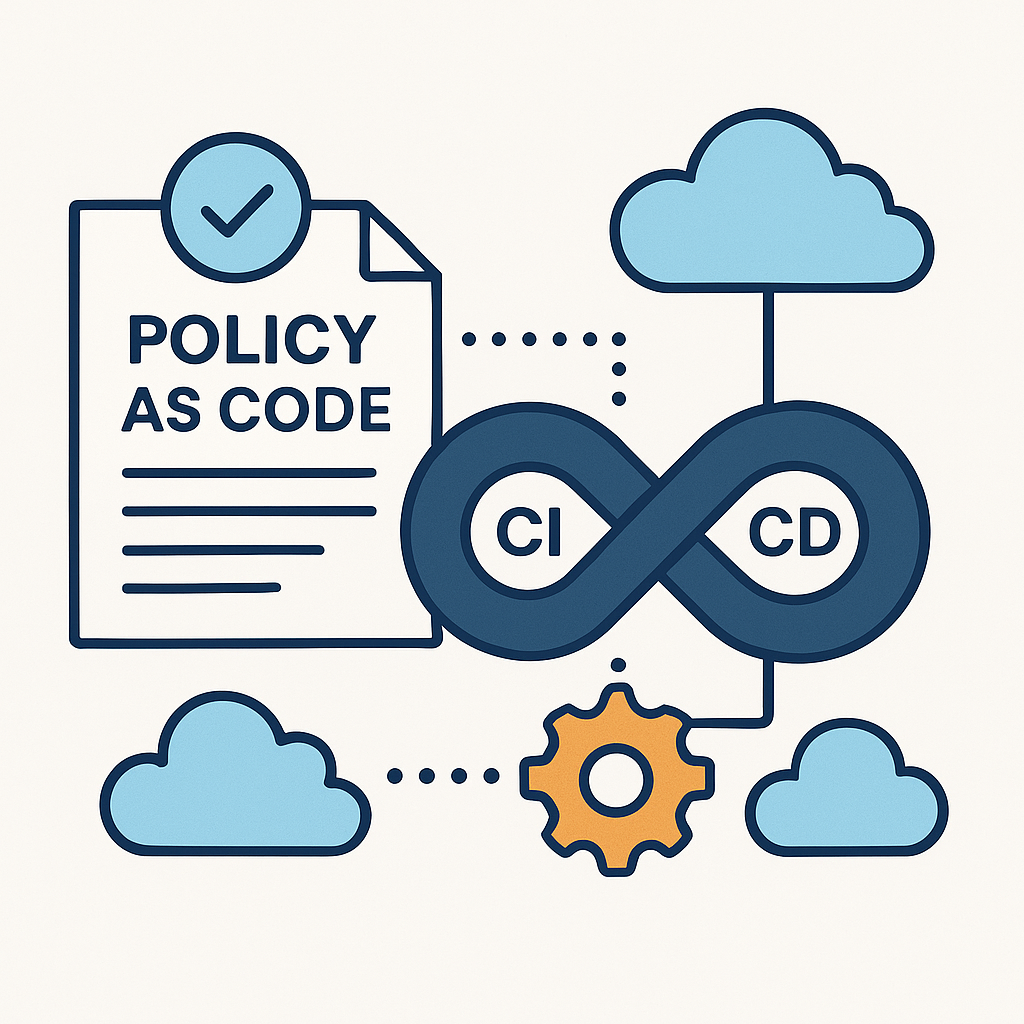
핵심 전략 : 보안 정책 코드화 (Policy-as-Code)
- 수작업 가이드 문서로는 빠르게 변하는 클라우드 환경을 따라가기 어렵습니다.
- Terraform, Open Policy Agent(OPA) 등으로 보안 정책을 코드화하면, CI/CD 파이프라인에서 자동으로 정책 위반을 검증·차단할 수 있습니다.
- 이 방식은 “탐지 속도 60% 향상, 수작업 감사 40% 감소” 같은 정량적인 효과를 가져오기 좋습니다.
*운영 포인트*
- “모든 정책을 코드로”보다, 반복 위반이 많은 영역(예: 퍼블릭 IP, 암호화 누락, 태그 미적용)부터 Policy-as-Code로 전환하는 것이 현실적입니다.
– 리스크 인텔리전스와 플레이북으로 ‘완전 자동화’에 가까워지기
- Threat Intelligence와 클라우드 리스크 인텔리전스를 SIEM·SOAR와 연동하면, 새로운 취약점·공격 캠페인에 대한 선제 점검이 가능합니다.
- 예: 특정 취약 이미지에 대한 공격이 늘어났다는 피드 수신 → 관련 이미지를 사용하는 워크로드 자동 검색 → 위험도 높은 자산에만 티켓·자동 패치 적용.
- SOAR(보안 오케스트레이션·자동화·대응)를 활용하면 “탐지 → 분석 → 조치”가 플레이북 단위로 묶여 반자동·자동화됩니다.
– 12개월 클라우드 보안 자동화 로드맵 제안
- 1단계(0~3개월) : 자산·툴 인벤토리 작성, CSPM·CWPP·SIEM 사용 현황 파악, 수작업 업무 목록화.
- 2단계(3~6개월) : CSPM·CWPP 통합 또는 연동, 상위 10개 정책을 Policy-as-Code로 전환, AI/ML 기반 진단 기능 PoC.
- 3단계(6~9개월) : SOAR 또는 플레이북 기반 자동 대응 도입, 리스크 인텔리전스 피드 연동, 탐지 속도·알람 감소 효과 측정.
- 4단계(9~12개월) : 전사 표준 플레이북 라이브러리 구축, 정기 리포트(탐지 속도 60% 향상, 수작업 감사 40% 감소 등) 발행, 교육·훈련과 연계.
– 마무리
클라우드 보안 자동화는 더 많은 도구를 도입하는 문제가 아니라 어떤 결정을 자동화하고,
어떤 결정을 사람이 할 것인지를 명확히 하는 작업입니다.
프레임워크 관점에서 구조를 설계하면,
예산과 인력 제약 속에서도 의미 있는 성과를 만들 수 있습니다.
오늘 정리한 전략을 바탕으로 우리 조직의 클라우드 보안
자동화 로드맵을 구체화해 보시기 바랍니다.
*요약*
– 클라우드 보안 자동화는 CSPM·CWPP·SIEM 통합과 AI 기반 진단, Policy-as-Code를 결합한 프레임워크로 구현할 수 있습니다.
– 적절히 설계하면 위협 탐지 속도는 60% 이상 빨라지고, 반복적인 수작업 감사는 40% 수준까지 줄어듭니다.
– 12개월 단계별 로드맵을 통해 보안팀의 역할을 “알람 처리자”에서 “정책·플레이북 설계자”로 전환하는 것이 목표입니다.
*FAQ*
Q1. CSPM·CWPP·SIEM을 한 번에 도입해야 하나요?
A. 그렇지 않습니다. 이미 일부 도입된 솔루션이 있다면, 우선 통합과 Policy-as-Code 도입으로 효율을 높이고 부족한 영역을 점차 보완하는 것이 현실적입니다.
Q2. AI 기반 탐지는 얼마나 신뢰할 수 있나요?
A. 모델·데이터 품질에 따라 다르지만, 단순 룰 기반보다 새로운 패턴 탐지에 강점이 있습니다. 다만 오탐·미탐을 줄이기 위한 튜닝과 지속적인 피드백 루프가 필수입니다.
Q3. Policy-as-Code를 도입하면 개발팀 반발이 크지 않을까요?
A. 초기에는 “차단”이 아닌 “경고” 모드로 적용해 영향 범위를 공유하고, 개발팀과 함께 정책을 다듬어 가는 방식이 좋습니다. 장기적으로는 배포 전 오류를 줄여 개발팀에도 이익이 됩니다.