목차
클라우드 도입이 늘어나면서 보안 담당자의 고민은 “어떤 솔루션을 쓸까?”에서 “어떤 정책과 기준으로 운영할까?”로 이동하고 있습니다.
클라우드 보안 정책은 방화벽 규칙, 보안 그룹 설정을 넘어 조직의 데이터 수명주기 전체를 포괄하는 운영 전략이 되었습니다.
특히 클라우드 특유의 공유 책임 모델과 멀티 클라우드 환경까지 고려하면, 체계적인 정책이 없을 경우 리스크는 기하급수적으로 커집니다.
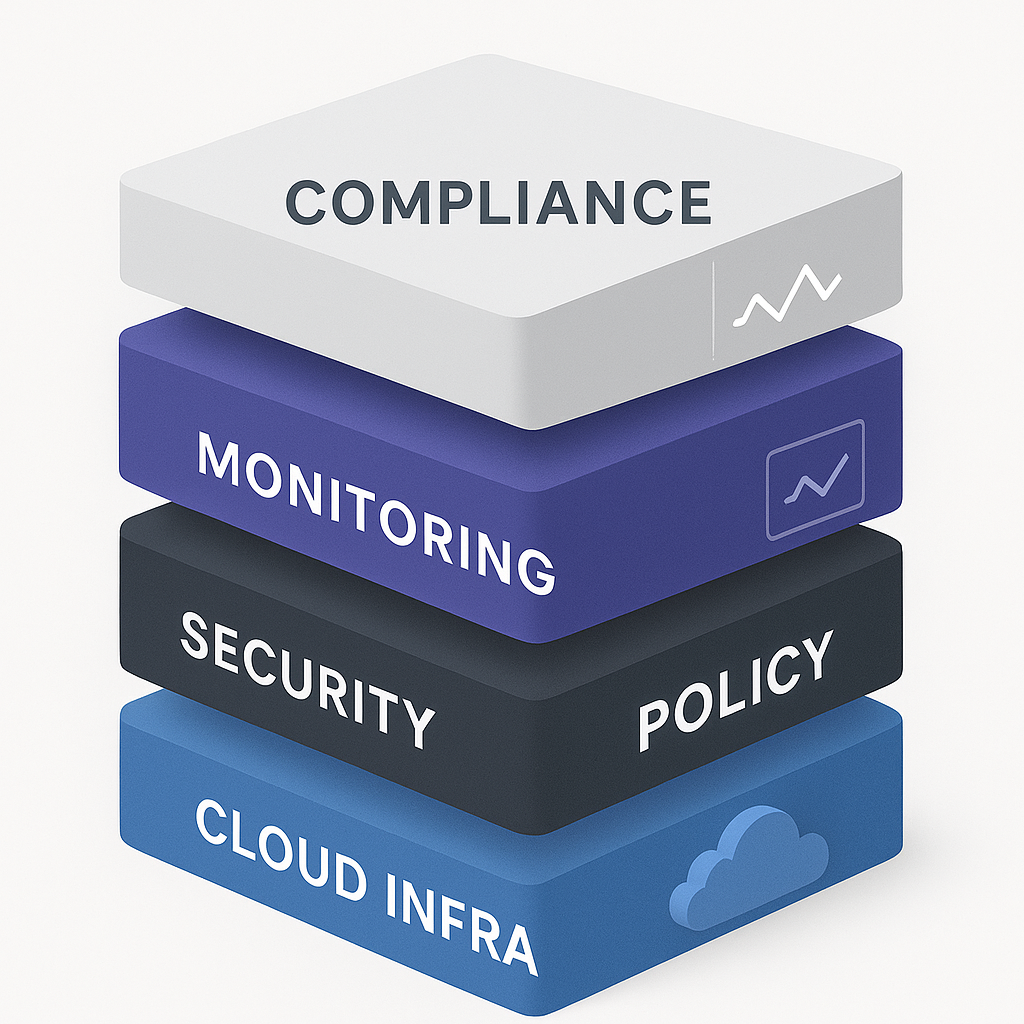
이 글에서는 클라우드 보안 정책을 세 단계 전략(정책 표준화–자동화된 정책 감사–지속적 모니터링)으로 재구성하고,
IAM·CSPM·DevSecOps를 활용해 실제 환경에 적용하는 방법을 정리합니다. 마지막에는 파일럿 설계 관점에서 “어디서 시작할 것인가”를 제안합니다.
*실행 한 줄*
현재 클라우드 계정에서 가장 중요한 애플리케이션 하나를 선택하고, 그 서비스만을 위한 클라우드 보안 정책 미니 가이드를 먼저 작성해 보세요.
*정의 한 줄(Featured Snippet 대비)*
클라우드 보안 정책은 공유 책임 모델을 전제로, 클라우드 환경의 계정·네트워크·데이터·로그·워크로드에 대한 접근 제어, 암호화, 로깅, 모니터링, 컴플라이언스 요구사항을 일관된 규칙과 절차로 문서화하고 자동화된 통제 수단으로 구현하는 조직 차원의 프레임워크입니다.
*오늘 얻을 것/목표*
클라우드 보안 정책을 전략적으로 설계하는 3단계 접근법과, 실제로 어떤 정책 항목을 정의·자동화해야 하는지 큰 그림을 얻는 것이 목표입니다.
*바로 적용: 핵심 실행 한 줄*
조직에서 사용하는 규정·가이드라인을 나열한 뒤, 클라우드 보안 정책 차원에서 “무엇을 그대로 쓰고 무엇을 새로 정의해야 하는지”를 세 컬럼 표로 정리해 보세요.
*읽고 나면 달라지는 점*
개별 설정 대신 정책과 프로세스 단위로 클라우드 보안을 바라보게 되고, 멀티 클라우드·DevSecOps 환경으로 확장 가능한 거버넌스 구조를 설계할 수 있게 됩니다.
– 클라우드 보안 정책의 스코프와 공유 책임 모델 재정의
첫 단계는 스코프와 책임 범위를 명확히 하는 일입니다.
IaaS, PaaS, SaaS별로 클라우드 제공자가 책임지는 영역(물리 인프라, 하이퍼바이저 등)과 고객이 책임지는
영역(IAM, 데이터 보호, 애플리케이션 보안)을 문서로 구분해야 합니다.
각 서비스에 대해 “클라우드 보안 정책에서 반드시 다뤄야 할 영역”을 계정 관리,
네트워크, 데이터, 로깅·모니터링, 서드파티 연계로 나누어 정의하면 이후 정책 템플릿화가 쉬워집니다.
– 전략 1 : 정책 표준화 – 산업 규제와 내부 기준 정렬
ISO 27001, NIST CSF, 금융·의료 등 산업별 규제 요구사항을 인벤토리화하고,
클라우드 관점에서 필요한 조항만 선별해 기본 정책 세트를 만듭니다.
예를 들어 접근 제어, 암호화, 로깅, 변경 관리, 취약점 관리 등 공통 도메인을 기준으로,
온프레미스와 클라우드 모두에 적용 가능한 최소 기준을 정의합니다.
이렇게 표준화된 정책은 신규 계정 생성, 신규 서비스 론칭 시
“보안 온보딩 체크리스트”로 재사용할 수 있습니다.
– 전략 2 : 자동화된 정책 감사 – CSPM·정책 코드화 활용
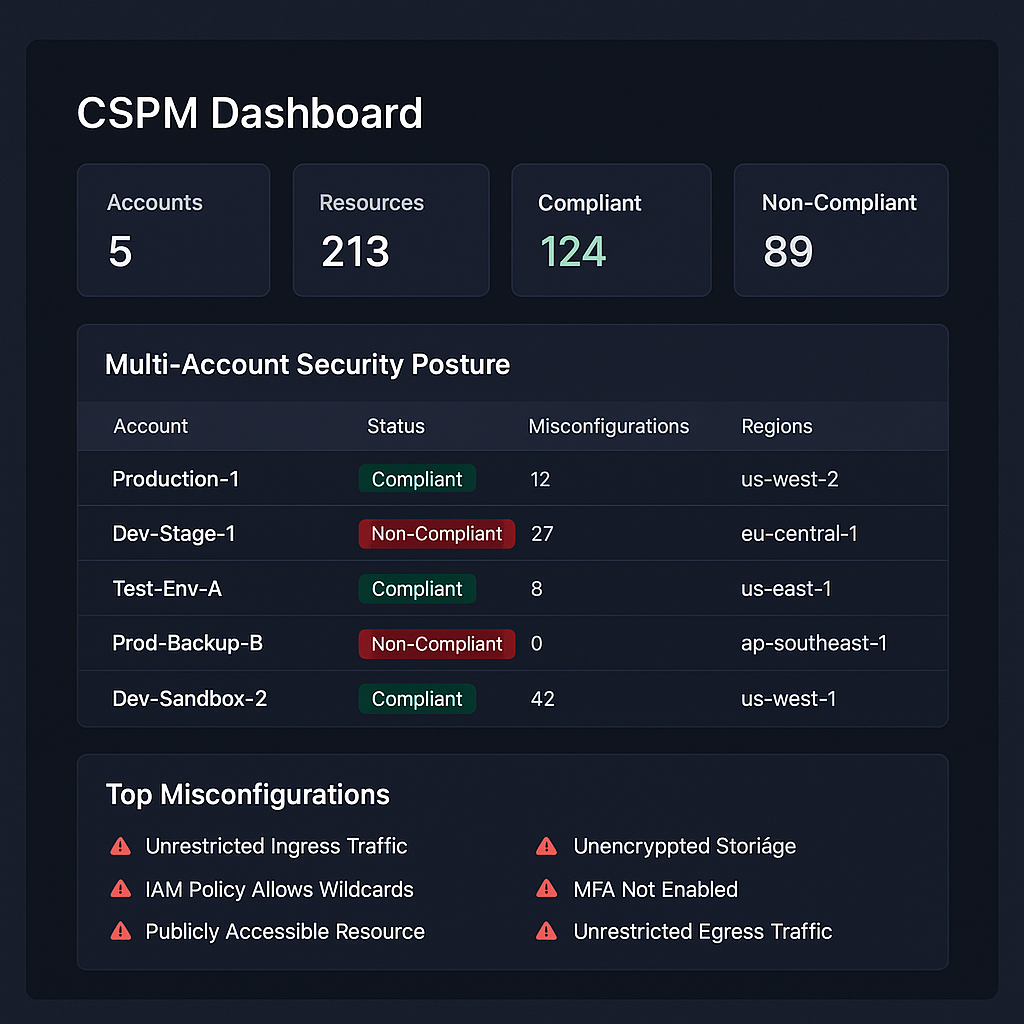
CSPM 도구를 통해 계정·리소스 구성을 주기적으로 스캔하고,
정책 위반 항목을 자동으로 탐지합니다.
대표적인 예가 공개 스토리지 버킷, 암호화 미적용 데이터베이스,
과도한 관리자 권한을 가진 계정 등입니다.
정책을 코드(Policy as Code)로 관리하면 Git 기반 변경 이력,
리뷰 프로세스를 적용할 수 있고, CI/CD 파이프라인에서 자동 검증도 가능합니다.
코드 예시로는 require_encryption = true 같은 단순 규칙부터,
태그 기준으로 리소스 사용자를 제한하는 복합 규칙까지 점진적으로 확장할 수 있습니다.
– 전략 3 : 지속적 모니터링 – AI 기반 위협 탐지와 로그 분석
정책 준수 여부만으로는 충분하지 않습니다.
실제 공격과 오용 행위를 탐지하기 위해 로그·이벤트의 지속적 모니터링이 필요합니다.
클라우드 네이티브 로그 서비스와 SIEM, 그리고 이상 탐지 모델을 연계하면,
계정 탈취나 내부자 오용 패턴을 더 빨리 발견할 수 있습니다.
Zero Trust 관점에서, 네트워크·사용자·디바이스의 신뢰를 지속적으로 검증하는 정책을 세우고,
이를 모니터링 대시보드에 녹이는 것이 중요합니다.
– 적용 가이드 : IAM·멀티클라우드·DevSecOps 관점에서의 설계
IAM은 역할 기반 접근 제어(RBAC)를 기본으로 설계하고, 사람 계정과 시스템 계정을 분리하며,
MFA와 세션 타임아웃 기준을 정책으로 명확히 합니다.
멀티클라우드 환경에서는 각 클라우드의 보안 기능을 그대로 쓰되,
상위 레벨에서 통합 보안 대시보드를 두어 정책 위반과 주요 이벤트를 한눈에 볼 수 있게 해야 합니다.
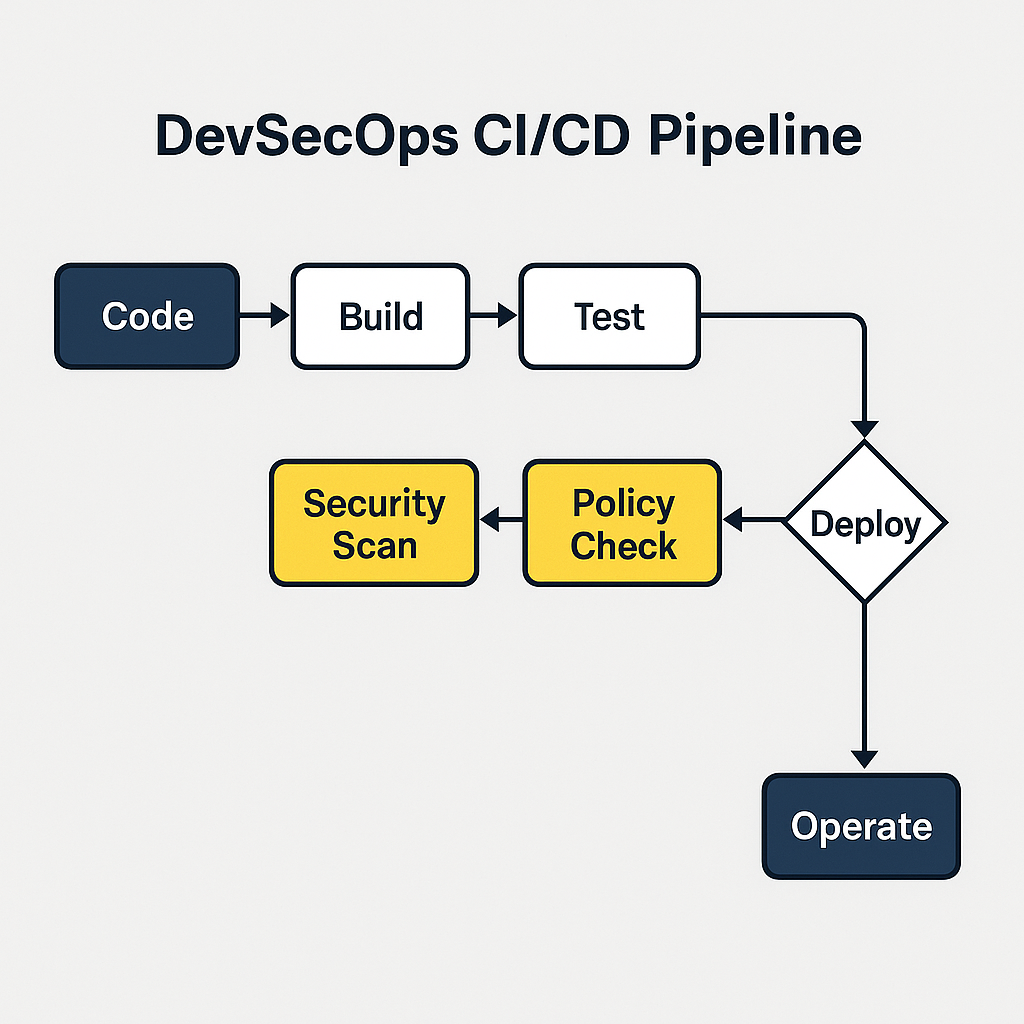
DevSecOps를 도입해 CI/CD 파이프라인에서 이미지 스캔, IaC 템플릿 검증, 정책 준수 체크를 자동화하면
“개발–배포–운영” 전체에 보안이 내재화됩니다.
– 파일럿 설계: 클라우드 보안 정책의 현실적인 출발점
이상적인 정책 프레임워크를 한 번에 만들기보다는,
가장 영향력이 큰 서비스 또는 규제 대상 시스템 하나를 파일럿으로 삼는 것이 좋습니다.
파일럿 범위 내에서 IAM 구조 재설계, 데이터 암호화 기준 정립,
로깅·모니터링 범위 정의, CSPM 정책 세트 적용까지 한 사이클을 돌려 봅니다.
이후 도출된 갭 분석 결과와 교훈을 바탕으로,
조직 전체 클라우드 보안 정책 문서와 템플릿을 업데이트하면 시행착오를 줄일 수 있습니다.
– 마무리
클라우드 보안은 더 이상 “옵션”이 아니라, 비즈니스 연속성을 위한 필수 인프라입니다.
지금 사용하는 규정과 운영 관행을 클라우드 보안 정책 관점에서 재정렬하기만 해도,
사고 가능성과 규제 리스크를 크게 줄일 수 있습니다.
*요약(핵심 요약 3줄)*
– 클라우드 보안 정책은 공유 책임 모델을 바탕으로 계정·데이터·네트워크·로깅 전 영역을 아우르는 전략적 프레임워크입니다.
– 정책 표준화, 자동화된 정책 감사(CSPM·Policy as Code), 지속적 모니터링이라는 세 단계 전략이 핵심입니다.
– 파일럿 프로젝트에서 실질적인 정책·설정 갭을 확인하고, 이를 기반으로 조직 전체로 확장하는 방식이 가장 현실적인 접근입니다.
*FAQ*
Q1. 클라우드 보안 정책과 온프레미스 정보보호 정책은 별도로 관리해야 하나요?
A. 상위 원칙과 기준은 통합하되, 구현 방식과 책임 범위가 다른 부분(예: 공유 책임 모델, CSPM 활용)은 별도 섹션으로 구분해 관리하는 것이 좋습니다.
Q2. CSPM 도구를 도입하면 기존 보안 점검 프로세스는 없어도 되나요?
A. 아닙니다. CSPM은 설정 상태를 상시 점검하는 역할을 하고, 여전히 정기적인 침해사고 대응 훈련, 취약점 점검, 로그 분석 등은 별도의 프로세스로 유지해야 합니다.
Q3. DevSecOps를 적용할 인력이 부족한데, 무엇부터 자동화해야 할까요?
A. 우선 IaC 템플릿과 컨테이너 이미지에 대한 취약점 스캔, 기본 보안 설정 검증부터 자동화하고, 이후 애플리케이션 레벨 SAST/DAST를 단계적으로 추가하는 것이 효율적입니다.