
목차
안녕하세요 IT몽상가 입니다.
앞서 이야기 했던 1부에 이어서 SK 사건에 대해서 조금 더 알아보도록 하겠습니다.
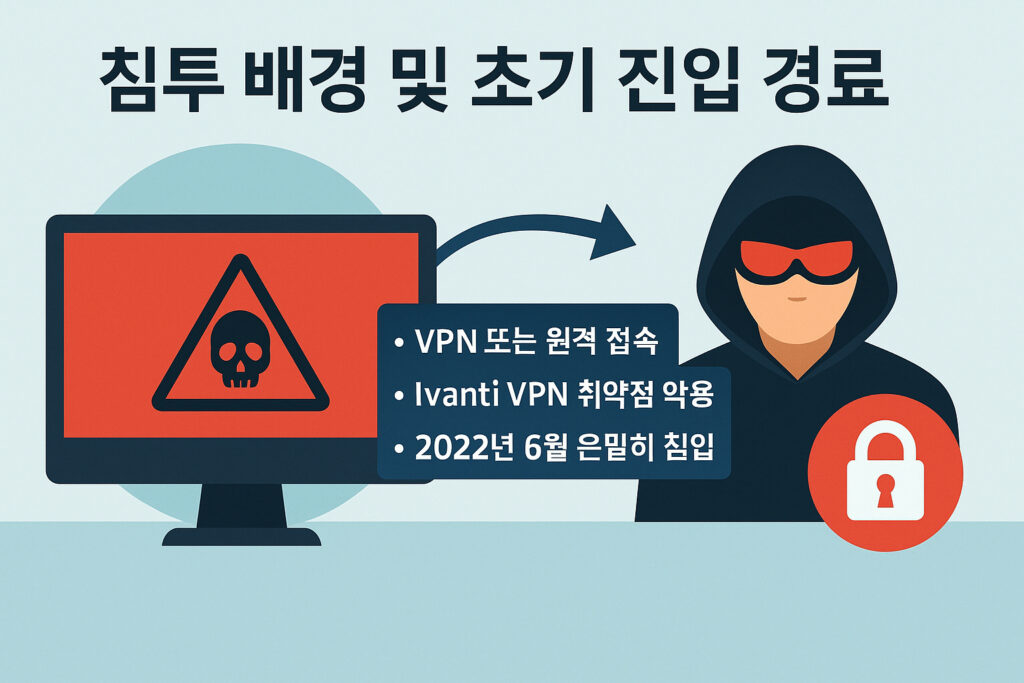
1. 침투 배경 및 초기 진입 경로
SK텔레콤 해킹 공격은 2022년 6월부터 공격자가 침투를 시작한 정황이 있으며, 일부 서버에서는 2021년 8월부터 악성코드가 은밀히 설치되어 운영된 것으로 드러났습니다.
공격자는 VPN 또는 원격접속 솔루션, 특히 Ivanti Connect Secure VPN 장비의 취약점을 악용한 것으로 추정됩니다.
국내외 보안업계는 이 취약점이 중국계 APT 그룹의 글로벌 공격에 공통으로 사용된 사례로 주목하고 있습니다.
이처럼 외부 네트워크 경유 탐지가 느렸기 때문에 공격은 장기간 내부에서 은폐된 상태로 진행되었고, SKT 내부 보안 모니터링 체계의 허점이 드러났습니다.
2. BPFDoor 악성코드 기술 분석
정부 조사에 따르면, 공격자는 BPFDoor 계열 리눅스 백도어 악성코드를 사용했으며, 최소 27종 이상의 변종(BPFDoor variant 27) 및 Tiny Shell 등 총 33종 이상의 악성코드가 SKT 서버에 존재했던 것으로 보고되었습니다.
– 주요 특징
- Berkeley Packet Filter (BPF) 기반 실행으로 보안 솔루션 탐지가 어려움
- 신호 기반 활성화 방식, 평상시에는 흔적 없이 매개체에 잠복
- APT 공격의 전형적인 수법과 유사하며, 특정 조건에서만 작동
해당 유형은 과거 중국계 APT 그룹 ‘Red Menshen’ 등의 공격 도구로 보고된 사례와 유사하며, 통신사 핵심 시스템에서의 탐지 우회 기술의 대표적 예시로 평가됩니다.
3. 장기간 은폐 운영 및 탐지 실패 요인
– 탐지 실패 원인 요약
- 로그 보존 미흡 : 시스템 접근 로그가 충분히 유지되지 않아 초기 징후 포착 불가능
- 보안 계정 관리 부실 : 고권한 계정이 과도하게 사용되거나 접근 제어 정책 부재
- 암호화 미적용 : Ki 등의 USIM 인증 정보가 암호화 없이 저장됨
- 취약 대응 체계 : 과거 보안 사고 발생에도 체계적 대응 조치 부족
결과적으로 BPFDoor가 최소 2~3년간 작동했음에도 불구하고 탐지가 늦어졌으며, 국가적 중요 통신 인프라에 대한 보안 거버넌스 부재가 그대로 드러났습니다.
4. 정부 조사 결과: 책임 규명 및 제도 개선 권고
– 조사 결과 요약
- 42,605대 서버 중 약 28대 이상이 악성코드 감염됨
- 최대 26.96백만 건 유출 (IMSI, Ki, 전화번호 등 USIM 정보)
- IMEI는 유출되지 않은 것으로 공식 발표됨
– 정부 제재 내용
- 과기정통부 과징금: 최대 30백만 원 (약 22,000 USD) 부과
- 분기별 보안 감사 및 보고 의무화, CEO 책임 하에 데이터 거버넌스 체계 운영
- 보안 인프라 투자 계획 이행 (5년간 700억 원 ≒ $514M)
- 계약 해지 위약금 면제, 8월 요금 50% 할인, 추가 데이터 제공 등 고객 보상 조치
이와 함께 정부는 SIM 교체 서비스 부족, 보고 지연, 로그 미보존, 보안 체계 미흡 등을 엄중하게 지적하며 통신사 보안 규제 체계를 보완하도록 권고했습니다.
5. SK텔레콤의 보안 혁신 계획: Accountability Program
SK텔레콤은 “Accountability & Commitment Program”을 발표하면서 다음과 같은 조치를 약속했습니다.
- 5년간 700억 원 투자: 보안 인력 확대, 내부 보안 체계 구축 강화
- CISO 직속 CEO 조직 개편, 이사회에 보안 전문가 참여
- Red Team 및 모의침투 테스트 정기 운영, 취약점 선제 점검 체계 구축
- Security 전문가 채용 및 인재 육성 프로그램 펀드 조성 (약 10억 원 규모)
- 고객 보상 패키지 운영: 무료 USIM 교체, USIM 보호 서비스 등록, 요금 할인 등 포함
- 이용자 계약 해지 시 위약금 면제, 추가 데이터 제공 등 고객 배려 서비스 도입
6. 교훈 및 기업 보안 아키텍처 개선 방향
- 핵심 인프라인 HSS 등은 반드시 물리적·논리적 보안 분리
- 로그 관리 및 암호화 정책 강화: Ki, IMSI 등 민감 정보는 암호화 저장 필수
- 최소 권한 원칙 기반 접속 통제: 권한 남용 방지 및 감시 체계 구축
- CISO가 CEO 직속으로 보고하는 체계 도입, 이사회에 보안 전문가 포함
- Red‑Team 기반의 지속적 침투 테스트로 실제 공격 대비 체계 강화
- 소비자 커뮤니케이션 전략 개선: 직관적이고 신속한 SMS·앱 알림, 온라인 예약 시스템 완성도 높이기
기업 보안 아키텍처는 이제 기술뿐 아니라 거버넌스, 고객 커뮤니케이션, 투명한 사고 대응 프로세스를 함께 설계해야 합니다.
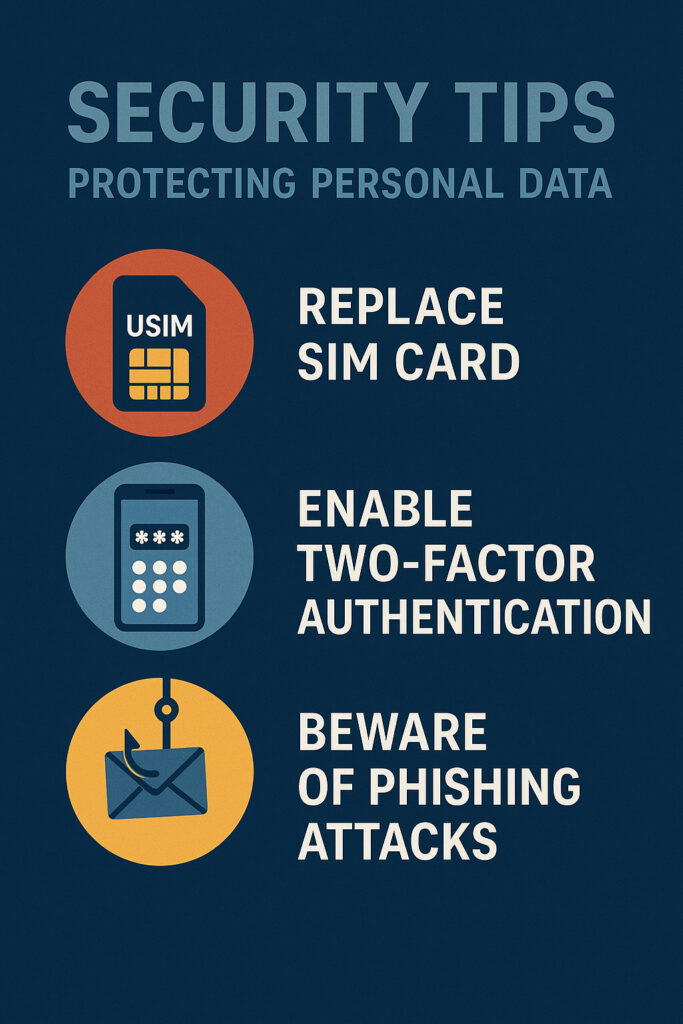
– 마무리 요약
이번 해킹 사건의 핵심은 단지 유출 그 자체보다, 침투 경로와 장기간 은폐 탐지 실패, 보안 인프라 및 체계적 보안 거버넌스 허점이었습니다.
정부는 엄격한 책임 규명 및 제재를 통해 기업의 보안 체계 강화를 요구했고, SK텔레콤은 이에 대응해 대규모 보안 투자, 조직 개편, 투명성 강화 조치를 발표했습니다.
기업과 정부 모두에게 이번 사건은 핵심 인프라 보호의 중요성과 체계적 보안 거버넌스 필요성을 일깨우는 전환점이 되었으며, 앞으로 국내 통신사 및 글로벌 기업들에게도 유사 보안 체계의 강화가 요구될 것입니다.
