
목차
안녕하세요 IT몽상가 입니다.
오늘날의 사이버 공격은 단순히 한 기업을 노리는 차원을 넘어, 공급망(supply chain) 전체를 목표로 하고 있습니다.
공격자가 한 번만 성공해도 수많은 기업과 기관에 동시에 피해를 줄 수 있기 때문에, 공급망 공격은 ROI(투자 대비 효과)가 가장 높은 공격 방식으로 평가받습니다.
대표적인 사례로는 SolarWinds(2020), Kaseya 랜섬웨어 사건(2021), Log4j 취약점(2021) 등이 있습니다. 이 사건들은 공급망 보안이 단순한 선택이 아니라, 기업 생존의 필수 조건임을 보여주었습니다.
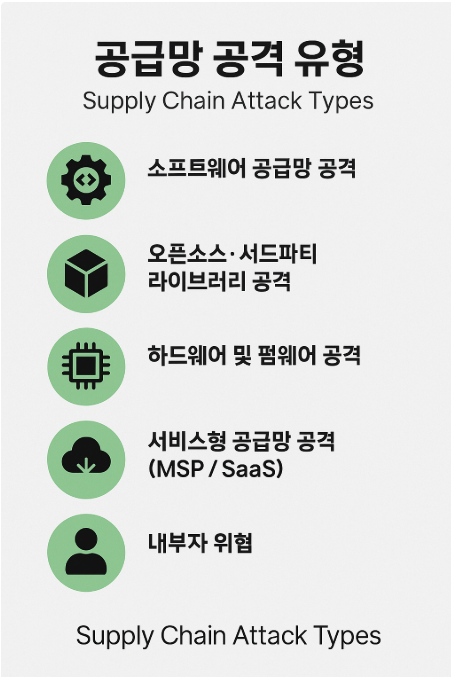
1. 공급망 공격 유형 (Supply Chain Attack Types)
1) 소프트웨어 공급망 공격
가장 흔한 형태의 공격으로, 개발 단계나 업데이트 과정에서 악성코드가 삽입되는 방식입니다.
- 특징 : 정상 소프트웨어 업데이트를 가장해 배포 → 탐지가 어렵고 대규모 확산
- 사례 : SolarWinds Orion 악성 업데이트 사건
- 공격 기법 : 코드 삽입, 악성 라이브러리 추가, 패치 변조
2) 오픈소스·서드파티 라이브러리 공격
현대 애플리케이션의 70% 이상이 오픈소스 라이브러리를 포함하고 있습니다.
관리되지 않은 오픈소스는 공격자에게 절호의 기회가 됩니다.
- 특징 : 취약점이 공개되면 빠르게 악용됨
- 사례 : Apache Log4j 원격 코드 실행 취약점
- 공격 기법 : 의도적 백도어 삽입, 유지관리 중단 라이브러리 활용
3) 하드웨어 및 펌웨어 공격
소프트웨어뿐 아니라 하드웨어 공급망도 공격 대상이 됩니다.
제조 단계에서 칩셋, 펌웨어, 부품이 변조되면 치명적인 백도어가 심어질 수 있습니다.
- 특징 : 탐지가 매우 어려움, 장기간 잠복 가능
- 사례 : 위조 칩셋 및 악성 펌웨어 보고 사례
- 공격 기법 : 펌웨어 변조, 칩셋 백도어 삽입
4) 서비스형 공급망 공격 (MSP / SaaS)
Managed Service Provider(MSP), SaaS, 클라우드 서비스는 여러 고객에게 동시에 제공되기 때문에 공격자에게 매력적인 표적입니다.
- 특징 : 한 번 뚫리면 다수 고객에 동시 피해 발생
- 사례 : Kaseya VSA 랜섬웨어 사건
- 공격 기법 : 관리 툴 변조, API 취약점 공격, 인증 우회
5) 내부자 위협 (Insider Threat)
공급망 보안에서 종종 간과되는 요소가 바로 내부자입니다.
협력사 직원이나 내부 개발자가 의도적으로 악성 행위를 할 수 있습니다.
- 특징 : 합법적 권한을 이용 → 탐지 난이도 높음
- 공격 기법 : 백도어 코드 삽입, 민감 데이터 외부 유출
2. 공급망 공격 대응 전략 (Defense Strategies)
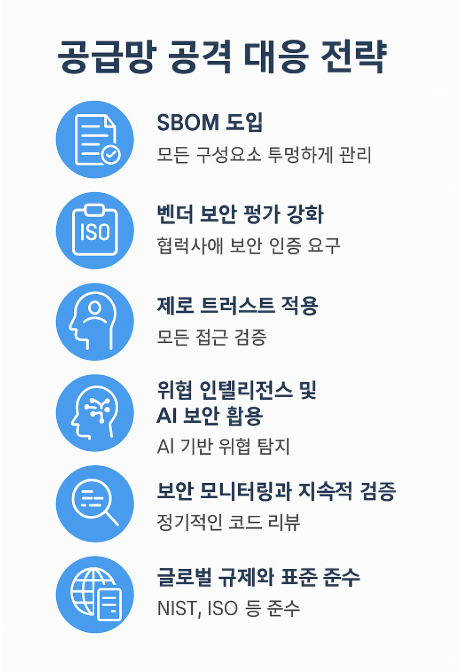
1) SBOM(Software Bill of Materials) 도입
- 모든 소프트웨어 구성요소와 오픈소스를 투명하게 관리
- 취약점 발견 시 즉각 추적 및 패치 가능
- 미국 정부 규제에 포함된 필수 요소
2) 벤더 및 협력사 보안 평가 강화
- 협력사에 ISO 27001, SOC 2 같은 보안 인증 요구
- 정기적인 보안 설문 및 리스크 평가 수행
- 계약 조건에 보안 의무 조항 포함
3) 제로 트러스트(Zero Trust) 적용
- “아무도 신뢰하지 않는다(Trust Nobody)” 원칙 적용
- 사용자·기기·네트워크 접근 모두 검증
- SaaS/클라우드 환경 필수
4) 위협 인텔리전스 및 AI 보안 활용
- AI 기반 위협 탐지로 이상 징후 조기 발견
- SOAR(Security Orchestration, Automation and Response) 로 대응 자동화
- 글로벌 위협 인텔리전스 공유로 공급망 보안 강화
5) 보안 모니터링과 지속적 검증
- 정기적인 코드 리뷰, 취약점 스캐닝
- 보안 로그 분석 및 이상 행위 탐지
- DevSecOps 문화 확산
6) 글로벌 규제와 표준 준수
- NIST SP 800-161 : 공급망 보안 가이드라인
- EU Cyber Resilience Act : 소프트웨어 보안 규제 강화
- ISO/IEC 27036 : 공급망 보안 관리 국제 표준
– 마무리 : 공급망 보안의 미래 전략
공급망 공격은 앞으로 더욱 정교해지고 대규모화될 것입니다.
기업이 살아남기 위해서는 SBOM, 벤더 평가, 제로 트러스트, AI 기반 보안, 규제 준수라는 다층적 전략이 필요합니다.
- “내부만 지킨다고 안전하지 않다. 연결된 모든 공급망을 함께 지켜야 한다.”
- “공급망 보안은 기술이 아니라 생태계 협력의 문제다.”
다음 3편에서는 “IoT 취약점의 현실과 문제점”을 다루며, IoT 보안과 공급망 보안이 어떻게 연결되는지 설명하겠습니다.
