
목차
안녕하세요 IT몽상가 입니다.
제로 트러스트(Zero Trust) 보안 모델은 단순한 보안 기술이 아니라 명확한 철학과 운영 원칙을 기반으로 합니다.
이 원칙들은 조직이 보안 정책을 설계하고, 기술을 선택하며, 사용자를 관리하는 모든 과정에 적용됩니다.
이번 글에서는 제로 트러스트의 3대 원칙과 이를 실현하기 위한 핵심 구성 요소를 구체적으로 살펴봅니다.
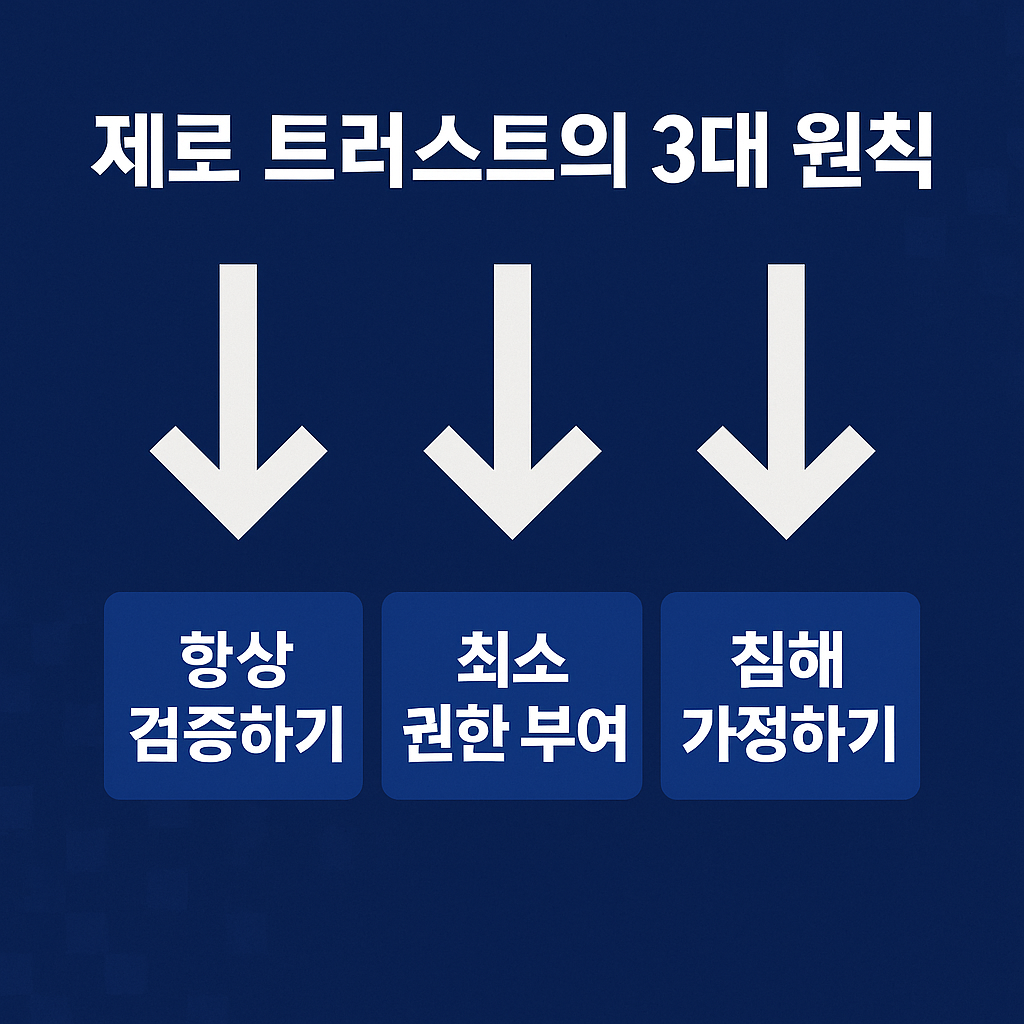
1. 제로 트러스트의 3대 원칙
원칙 1 : 항상 검증 (Verify Explicitly)
- 모든 접근 요청은 신뢰하지 않고 검증
- 사용자의 위치(내부/외부 네트워크), 기기, 시간, 애플리케이션, 데이터 종류까지 종합 분석
- 인증 과정에서 다중 요소 인증(MFA), 행위 기반 인증, 위험 점수 기반 접근 제어 적용
* 예시 : 사내망에서 로그인하더라도, 기기 보안 패치가 미적용되었다면 접근 차단
원칙 2 : 최소 권한 부여 (Least Privilege Access)
- 업무 수행에 필요한 최소한의 권한만 부여
- 역할 기반 접근 제어(RBAC) 또는 속성 기반 접근 제어(ABAC) 사용
- 권한은 동적(Dynamic)으로 부여 및 회수
* 예시 : 프로젝트 종료 시 자동으로 해당 프로젝트 데이터 접근 권한 회수
원칙 3: 침해 가정 (Assume Breach)
- 침해가 이미 발생했다고 가정하고 설계
- 마이크로 세그멘테이션(Micro-Segmentation)을 통해 내부망을 여러 구역으로 나누고, 구역 간 이동에도 인증 필요
- 로그 분석, 이상 행위 탐지로 빠른 침입 감지 및 격리
* 예시 : 내부 서버 간 데이터 이동에도 접근 승인 절차를 거치도록 설정
2. 제로 트러스트 보안의 핵심 구성 요소
1. 신원 및 접근 관리(IAM: Identity and Access Management)
- 모든 사용자와 기기의 신원을 검증
- MFA, SSO, 패스워드리스 인증 적용
- Zero Trust Identity Governance로 권한 생애주기 관리
2. 기기 보안(Device Security)
- 엔드포인트 보안(EDR), 모바일 기기 관리(MDM) 도입
- 기기 상태(보안 패치, 안티바이러스 활성 여부)에 따라 접근 정책 동적 적용
- 비인가 기기의 네트워크 접근 차단
3. 네트워크 마이크로 세그멘테이션
- 네트워크를 세분화해 침입 확산 방지
- 각 세그먼트별 방화벽 정책과 인증 절차 별도 적용
- SDN(Software Defined Networking) 활용으로 정책 변경 신속 적용
4. 지속적인 모니터링과 분석
- AI/ML 기반 이상 징후 탐지
- 로그, 트래픽, 사용자 행위 분석
- SOAR(Security Orchestration, Automation and Response)로 자동 대응
5. 데이터 보안 및 암호화
- 전송 중 및 저장 중 데이터 암호화
- 데이터 접근 기록 및 변경 이력 추적
- 중요 데이터 식별 및 자동 분류(DLP)

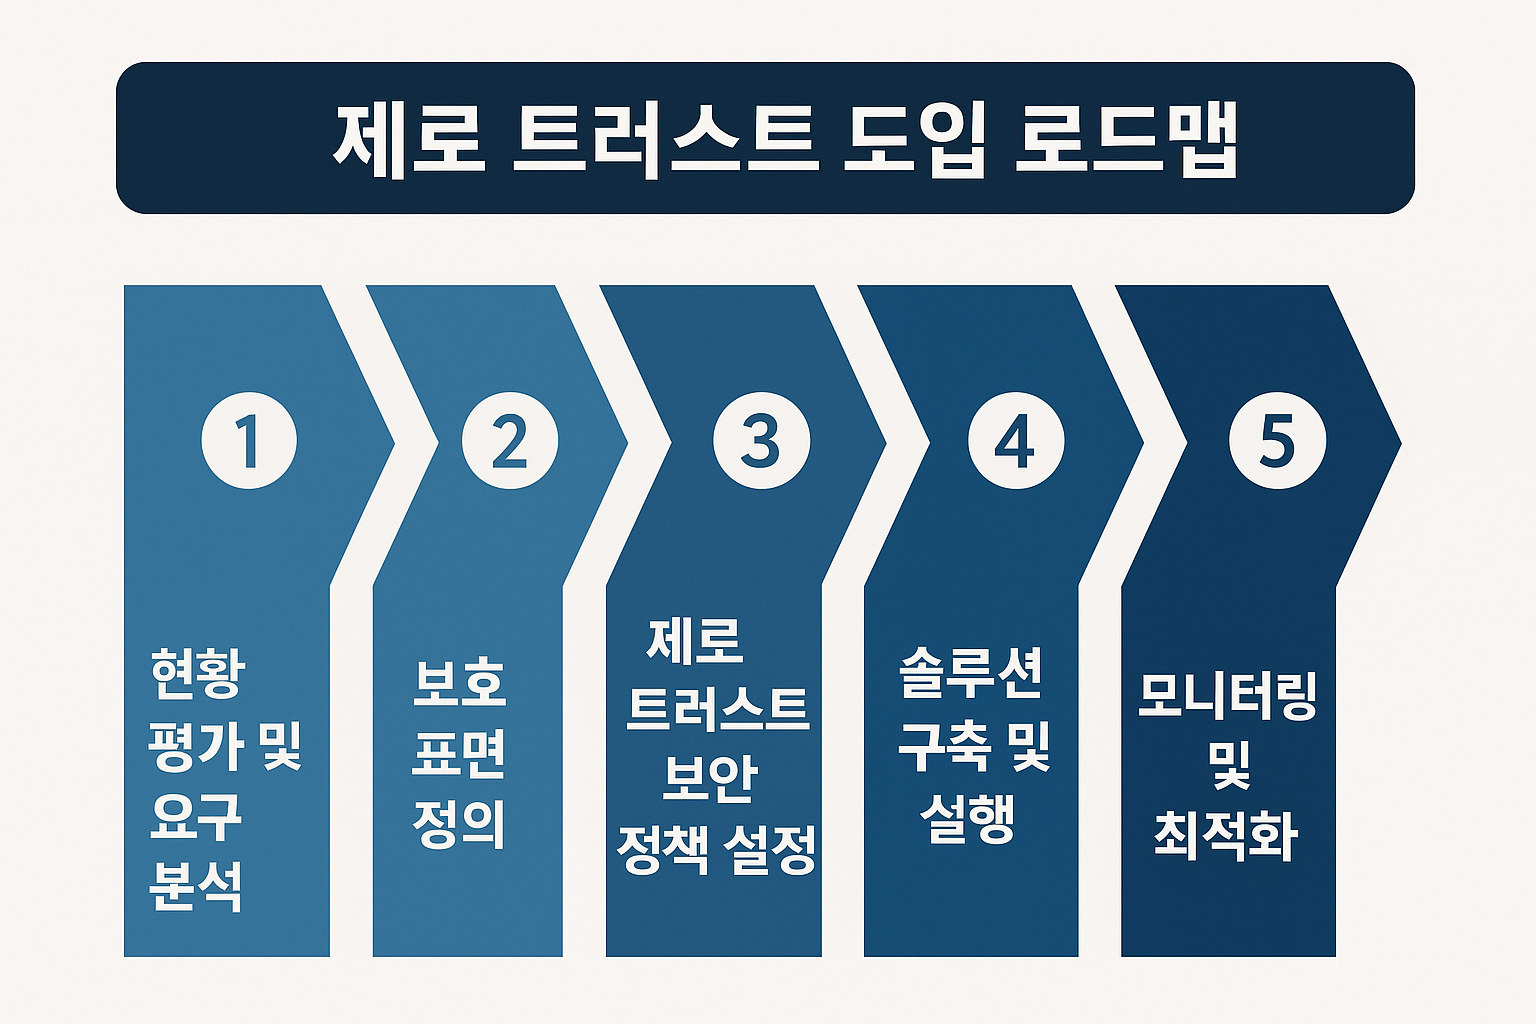
3. 제로 트러스트 도입 로드맵
| 단계 | 목표 | 주요 활동 |
| 1단계 | 환경 분석 | 사용자, 기기, 애플리케이션, 데이터 흐름 파악 |
| 2단계 | 정책 수립 | 3대 원칙 기반 보안 정책 문서화 |
| 3단계 | 기술 구현 | IAM, MDM, 마이크로 세그멘테이션 도입 |
| 4단계 | 모니터링 강화 | AI 기반 탐지 시스템 구축 |
| 5단계 | 지속 개선 | 정기 리스크 평가 및 정책 업데이트 |
– 마무리 : 원칙이 없는 보안은 무너진다
제로 트러스트의 핵심은 화려한 보안 솔루션이 아니라 원칙의 일관된 적용입니다.
항상 검증하고, 최소 권한을 부여하며, 침해를 가정하는 사고방식을 조직 문화에 녹여야만, 진정한 제로 트러스트 보안을 실현할 수 있습니다.
