목차
랜섬웨어는 단순 암호화에서 다단계 협박과 정보 유출로 진화했습니다.
공격 표면은 원격 근무 인프라와 공급망으로 넓어졌고, RaaS가 시장처럼 움직입니다.
선택은 명확합니다. “사전 차단+조기 탐지+검증된 복구”를 동시에 설계해야 합니다.
– 실행 한 줄 : priorities: detect_fast -> restore_fast -> pay_never
– Q2 2025 기준 활동 그룹 수 증가, 생태계는 더 분산.
– LockBit는 2024년 국제 공조로 대규모 차단 후 변종 재등장.
– 의료·제조 등 필수 서비스가 표적화. SMB 피해도 확대.
최근 랜섬웨어 동향 은 RaaS 기반의 빠른 전파, LockBit·BlackCat·Akira 등 다수 그룹의 경쟁,
트리플 익스토션, 원격 접속 취약점 악용, 그리고 의료 등 핵심 산업 겨냥으로 특징지어지며,
대응의 중심은 탐지 민첩성과 표준화된 복구 절차입니다.
*오늘 얻을 것/목표*
우리 조직형 대응 프레임과 우선순위
*바로 적용*
핵심 실행 한 줄 “백업 무결성 주간 점검→EDR 탐지 규칙 최적화→VPN 패치·MFA 고정”
*읽고 나면 달라지는 점*
기술 쇼핑이 아닌, 절차·역량 중심의 계획이 완성됩니다.
– 변화된 공격 방식 : Double → Triple, 그리고 서비스화
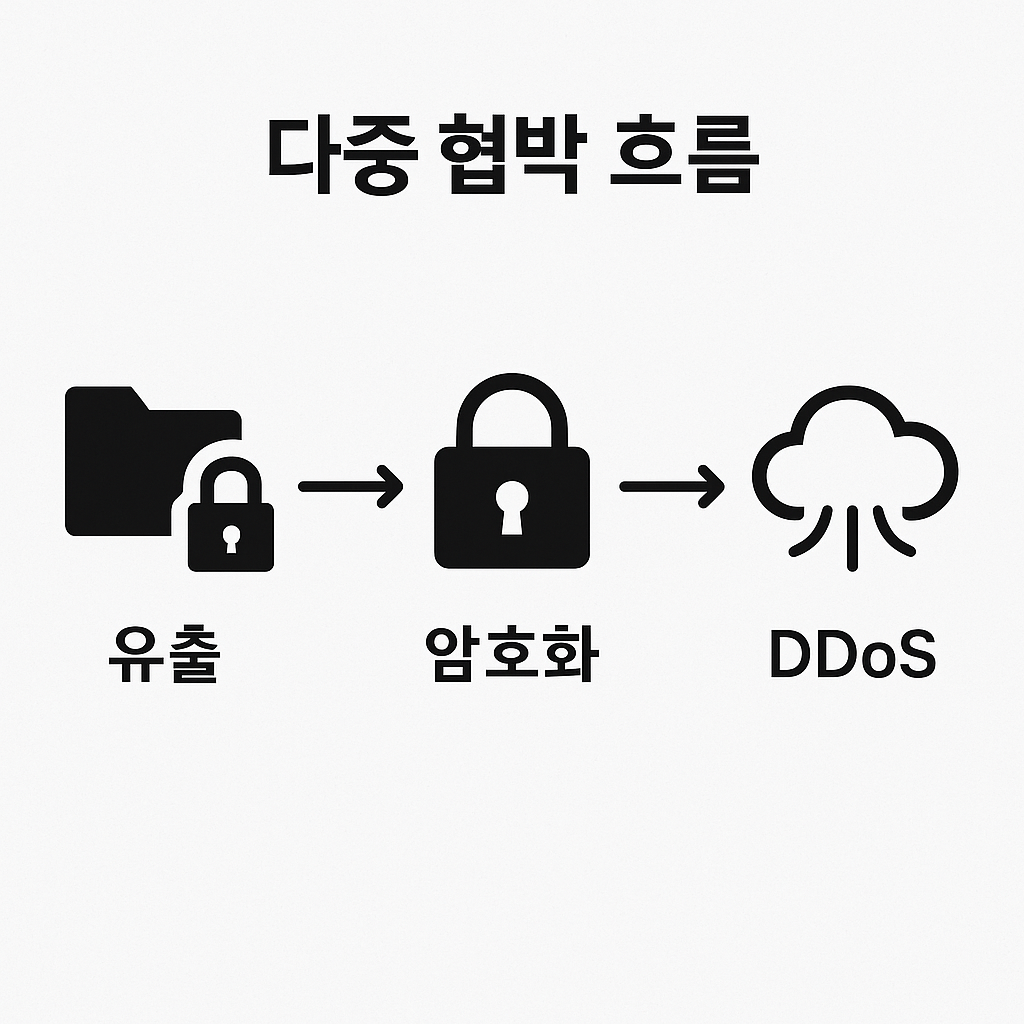
– Triple extortion : 유출 공개+암호화+DDoS로 압박을 확대.
– RaaS : 개발·유통·어필리에이트가 분업화되어 진입 장벽이 낮음.
– 사례 : 2024년 Change Healthcare 사태는 의료 공급망 마비와 거액 요구의 전형을 보여줌.
– 위협 그룹 현황 : LockBit·BlackCat·Akira
– LockBit : 2024년 NCA·Europol 공조 ‘Operation Cronos’로 대규모 차단, 2025년 5.0 변종 보고.
– BlackCat(ALPHV) : 미 의료 부문 대형 침해와 내부 혼란 보도.
– Akira : 피싱과 취약점 악용으로 산업 전반 타격, RaaS 운영.
– 초기 침투와 전파 : 어디를 막아야 하나
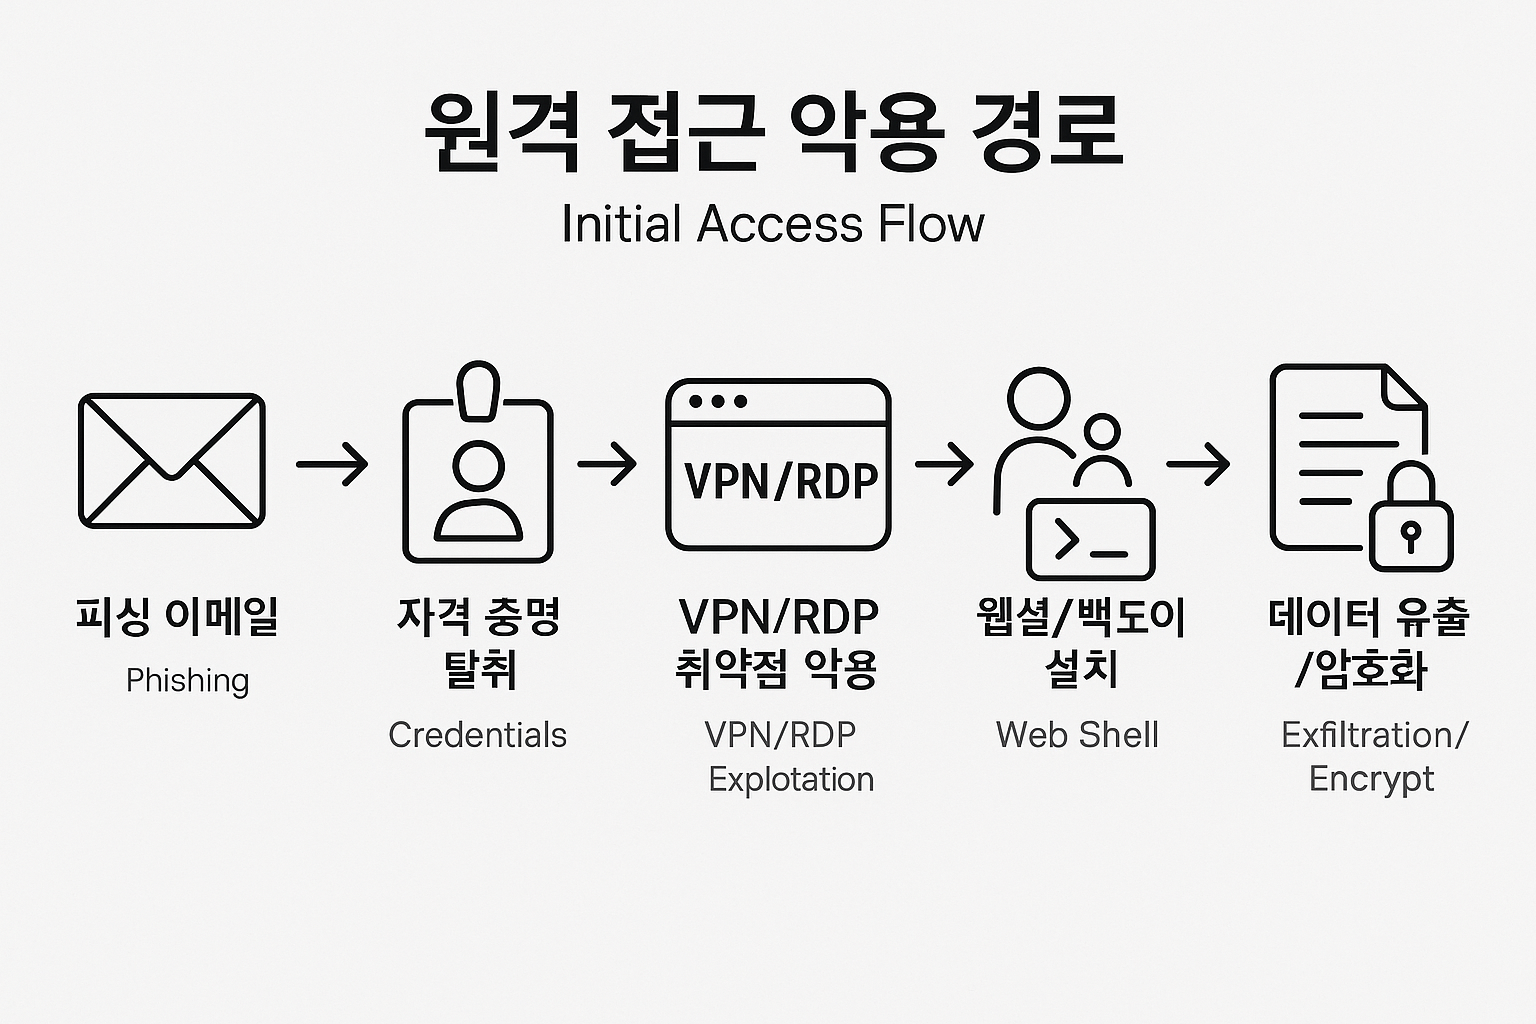
– 피싱 메일, RDP/VPN 악용, 취약 장비 체인. CISA 권고에 반복 등장.
– 권장 설정 : MFA 강제, 관리 포트 외부 비공개, 취약 장비 교체 주기 고정.
– 예시 규칙 : blocklist: [“rdp-external”, “vpn-unpatched”]
– 예방보다 중요한 복구 : 백업·EDR/XDR·비상 커뮤니케이션
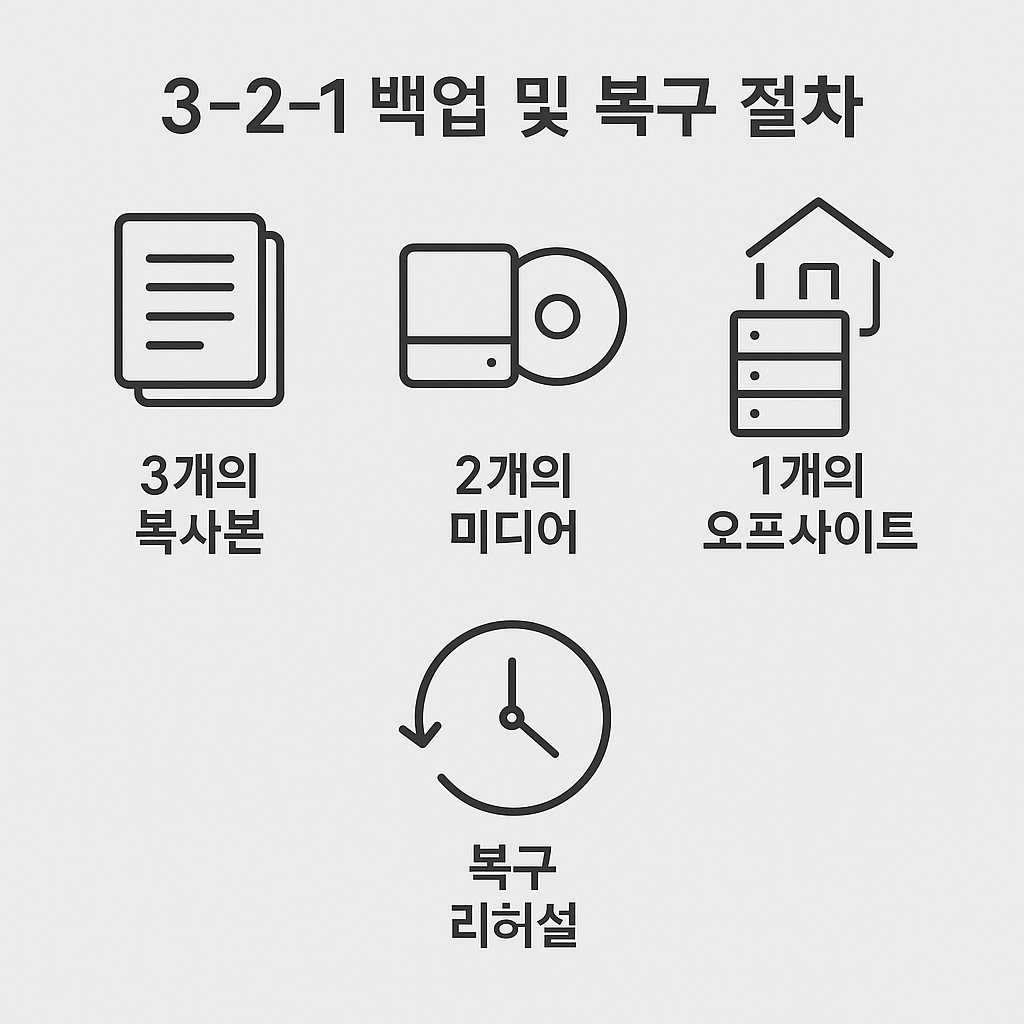
– 백업 : 3-2-1, 오프사이트/오프라인 사본, 분기별 모의 복구.
– EDR/XDR : 행위 기반 규칙과 위협 인텔 연계.
– 커뮤니케이션 : 협상 금지 정책, 사이버 보험 보고 체계, 규제 보고 타임라인.
– 마무리
사전 방어만으로는 부족합니다.
“탐지 민첩성+표준 복구”를 조직 문화로 만들 때 피해를 줄일 수 있습니다.
*핵심 요약*
– 다중 협박과 RaaS로 빈도·영향이 동시 상승.
– 초기 침투는 이메일·원격 취약점이 주류, 제로트러스트로 최소 권한화.
– 백업 무결성 점검과 복구 연습이 최종 방어선.
*FAQ(3문항)*
Q1. 협상은 언제나 금지해야 하나요?
A. 법·정책·보험 요건을 따르되, 데이터 무결성·복구 가능성 평가가 우선입니다.
Q2. 어떤 산업이 특히 위험한가요?
A. 서비스·헬스케어·기술·제조·에너지가 두드러집니다.
Q3. 우리에겐 EDR만으로 충분한가요?
A. 백업·IAM·패치·네트워크 분리와 함께 통합해야 효과가 납니다.