
목차
안녕하세요 IT몽상가 입니다.
양자컴퓨터의 발전은 기존 공개키 암호체계(RSA, ECC 등)를 무력화할 가능성을 높이고 있습니다.
이에 대응하기 위해 미국 NIST(미국 국립표준기술연구소)는 포스트-양자 암호(Post-Quantum Cryptography, PQC) 표준화를 진행 중이며, 그중에서도 가장 주목받는 기술이 바로 격자(Lattice) 기반 암호입니다.
격자 기반 암호는 수학적으로 매우 어려운 문제(예: LWE, SIS 문제)를 바탕으로 하며, 현재까지 알려진 알고리즘으로는 양자컴퓨터조차 효율적으로 풀 수 없는 구조를 가지고 있습니다.
1. 격자(Lattice)의 개념 이해
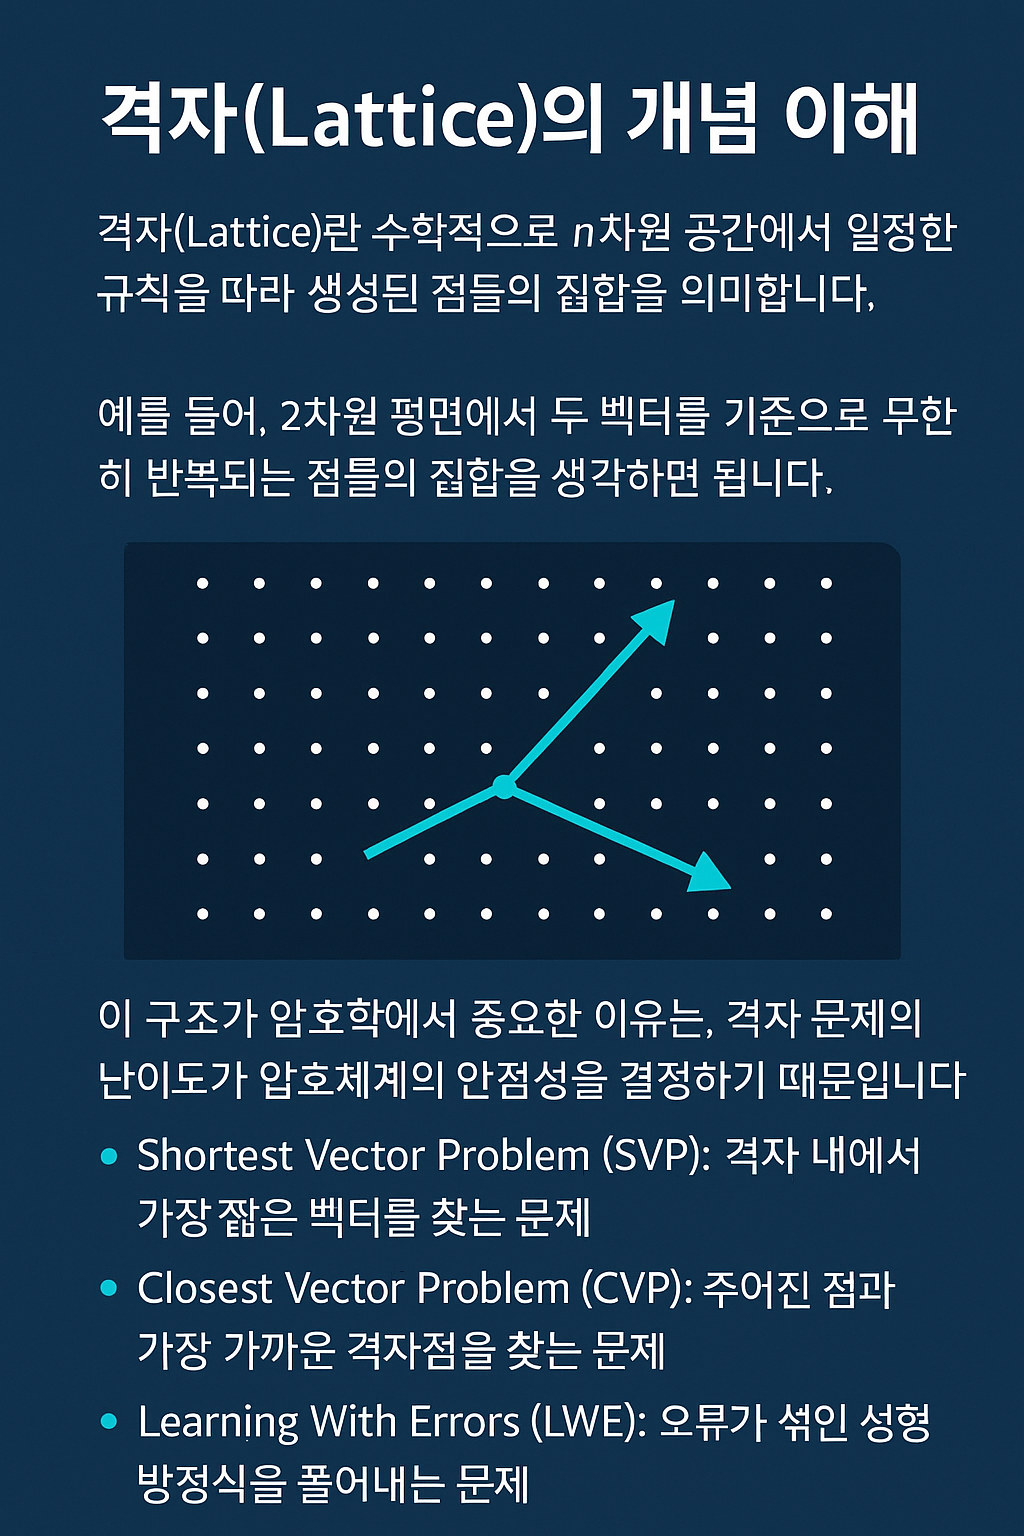
격자(Lattice)란 수학적으로 n차원 공간에서 일정한 규칙을 따라 생성된 점들의 집합을 의미합니다.
예를 들어, 2차원 평면에서 두 벡터를 기준으로 무한히 반복되는 점들의 집합을 생각하면 됩니다.
이 구조가 암호학에서 중요한 이유는, 격자 문제의 난이도가 암호체계의 안전성을 결정하기 때문입니다.
- Shortest Vector Problem (SVP): 격자 내에서 가장 짧은 벡터를 찾는 문제
- Closest Vector Problem (CVP): 주어진 점과 가장 가까운 격자점을 찾는 문제
- Learning With Errors (LWE): 오류가 섞인 선형 방정식을 풀어내는 문제
이 문제들은 현재 알려진 고전적/양자적 알고리즘으로도 효율적인 해결이 불가능한 난제를 제공합니다.
2. 격자 기반 암호화의 대표 알고리즘
NIST PQC 표준화 과정에서 격자 기반 암호는 압도적인 비중을 차지합니다.
주요 알고리즘은 다음과 같습니다.
- CRYSTALS-Kyber (ML-KEM) : 키 교환 및 암호화에 사용되는 알고리즘. 속도와 보안성, 메모리 효율성이 균형 잡혀 있어 NIST 최종 선정을 받았습니다.
- CRYSTALS-Dilithium (ML-DSA) : 디지털 서명 알고리즘으로, Kyber와 함께 패키지처럼 자주 언급됩니다. 빠른 서명 속도와 검증 성능이 강점입니다.
- FrodoKEM : 고전적인 LWE 문제를 직접 기반으로 하는 알고리즘. Kyber보다 효율성은 낮지만, 보안성 측면에서 보수적인 대안으로 연구되고 있습니다.
- NTRU : 오래된 격자 기반 암호 중 하나로, 이미 수십 년간 검증된 안정성을 가지고 있습니다.
3. 격자 기반 암호의 장점
1. 양자 내성 보안성 : Shor 알고리즘에도 안전한 구조
2. 다양한 활용성 : 암호화, 서명, 동형암호까지 확장 가능
3. 높은 성능 : 기존 RSA/ECC 대비 키 생성, 암호화, 복호화 속도가 빠름
4. 산업 적용 가능성 : 클라우드, IoT, 금융, 국방 등 다양한 분야에 적용 가능
4. 격자 기반 암호의 한계
1. 큰 키 크기 : 기존 RSA/ECC보다 키 사이즈가 크기 때문에 저장과 전송 효율이 낮을 수 있음
2. 상대적 신뢰성 부족 : 오랜 기간 사용된 RSA, ECC와 달리, 실전 적용 경험이 적음
3. 부채널 공격 위험 : 하드웨어 구현 시 부채널 공격(전력 분석, 타이밍 공격 등)에 노출될 수 있음
5. 실제 적용 사례
- 구글 & 클라우드플레어 : Kyber 기반의 PQC 실험을 진행하며, TLS 통신에 적용 시도
- 미국 국방부 & 금융권 : 장기 기밀 보관을 위한 데이터 암호화에 격자 기반 PQC 테스트
- IBM & Microsoft : 클라우드 환경에서 격자 기반 암호를 적용한 보안 솔루션 개발
– 마무리
격자 기반 암호는 단순히 NIST PQC 표준화를 넘어서 차세대 보안 인프라의 핵심 기술이 될 것으로 보입니다.
특히, 양자컴퓨터 상용화 이전에 선제적으로 대응하는 것이 중요하며, 글로벌 기업 및 국가 기관들은 이미 빠른 전환을 준비하고 있습니다.
장기적으로는 격자 기반 암호가 보안 표준의 기본(default)으로 자리 잡을 가능성이 높으며, 동형암호(Fully Homomorphic Encryption, FHE)와 같은 첨단 기술에도 널리 활용될 것입니다.
