
목차
안녕하세요 IT몽상가 입니다.
SK 해킹 사고 마지막 입니다.
1. 통신 인프라 보안의 중요성
통신사 네트워크는 국가 기반 시설(Critical National Infrastructure, CNI)의 핵심입니다.
에너지, 의료, 교통, 통신 등 여러 산업과 연결되어 있기 때문에 해킹 시 국가 차원의 위기 대응 능력까지 흔들릴 수 있습니다.
따라서 통신 인프라에 대한 보안 강화는 민·관 모두의 최우선 과제입니다.
2. 글로벌 공격 이후 권고된 핵심 보안 전략
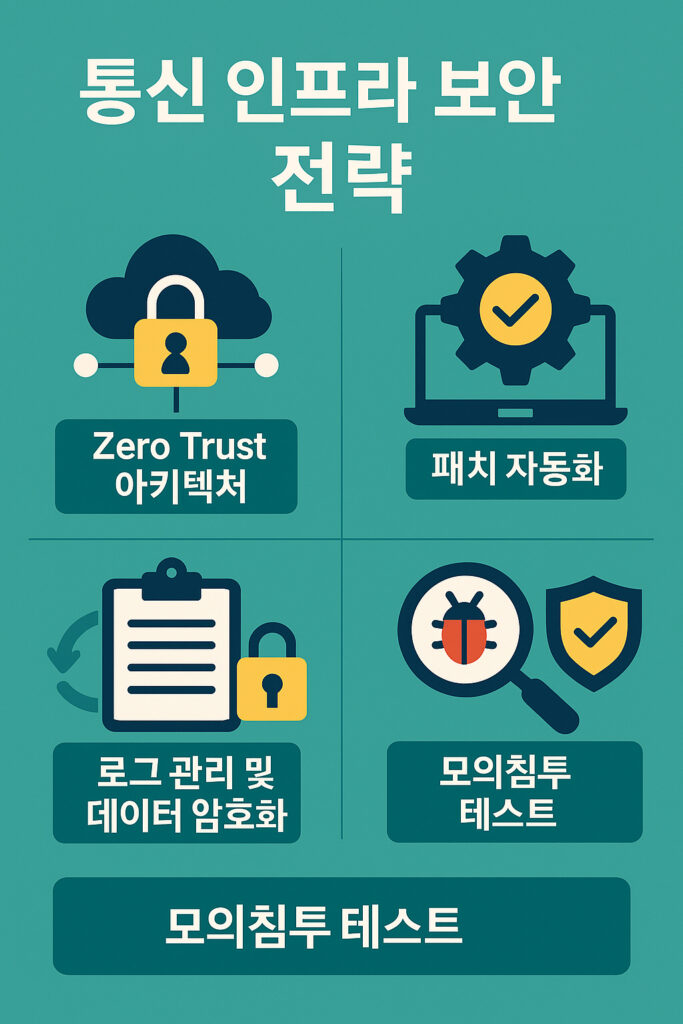
전 세계 주요 통신사들이 겪은 Salt Typhoon, Optus 및 SK텔레콤 사고 이후 강조된 방어 전략은 다음과 같습니다.
- 정기 패치 및 시스템 업데이트 자동화 – IoT, VPN, API 등 취약 장비는 즉각 패치 필수
- Data Loss Prevention(DLP), 접근 제어 강화 – 최소 권한 원칙 기반 데이터 보호 체계 필수 적용
- 보안 모니터링 고도화, DPI 기반 탐지 도입 – Deep Packet Inspection으로 네트워크 흐름 실시간 분석 및 이상 징후 탐지
3. Zero Trust 아키텍처와 신뢰 기반 인증
T-Mobile 사례처럼 보안 규제 이슈 이후, 많은 통신사는 Zero Trust 기반 인증 구조로 전환 중입니다.
사용자 및 장비 접속 시 항상 검증하는 정책으로, 내부 침해를 차단하는 핵심 요소입니다.
- AI 기반 접근관리 : 위협 평판 평가 알고리즘 도입
- MFA 및 물리적 보안키(YubiKey) 활용 강화
- CISO → 이사회 보고 체계 구축: 경영진 책임 강화
4. 로그 관리와 데이터 암호화 정책 강화
There are two interrelated strategies:
- 전체 접근 로그 장기 보존 및 실시간 모니터링 – 초기 징후를 빠르게 포착하는 로그 보존 체계 구축
- 민감 데이터 암호화 저장 및 요구 기반 접근 승인 – IMSI, Ki 등 USIM 인증 데이터는 암호화 저장이 필수
이러한 정책은 Salt Typhoon과 SK텔레콤 사례 등에서 공통 취약 요소로 드러난 로그 미보존, 암호화 누락에 대한 직접적 해결책입니다.
5. 모의침투(레드팀) + 사고 대응 계획
- Red Team 기반 정기적 모의 해킹은 실제 침투 시뮬레이션을 통해 네트워크 허점을 선제적으로 점검합니다.
- Incident Response Plan (IRP)은 사고 시 대응 프로세스를 자동화하며, 정기 훈련을 통해 실전 대응력을 확보해야 합니다
또한, AI 기반 보안 시스템을 도입해 실시간 이상 행동 탐지를 강화하는 것이 최신 추세입니다.
6. 직원·공급망 보안 및 규제 체계 구축
- 보안 인식 교육 및 피싱 시뮬레이션 수행
- 공급망 보안 평가 및 계약 내 보안 의무 조항 포함
- 국제 보안 표준 ISO 27001, NIST 기준 준수 체계 구축
- 국가별 통신보안 법규 준수: 예) 영국의 Telecommunications Security Act 2021, 호주의 데이터 보호 법령 등
– 마무리 요약
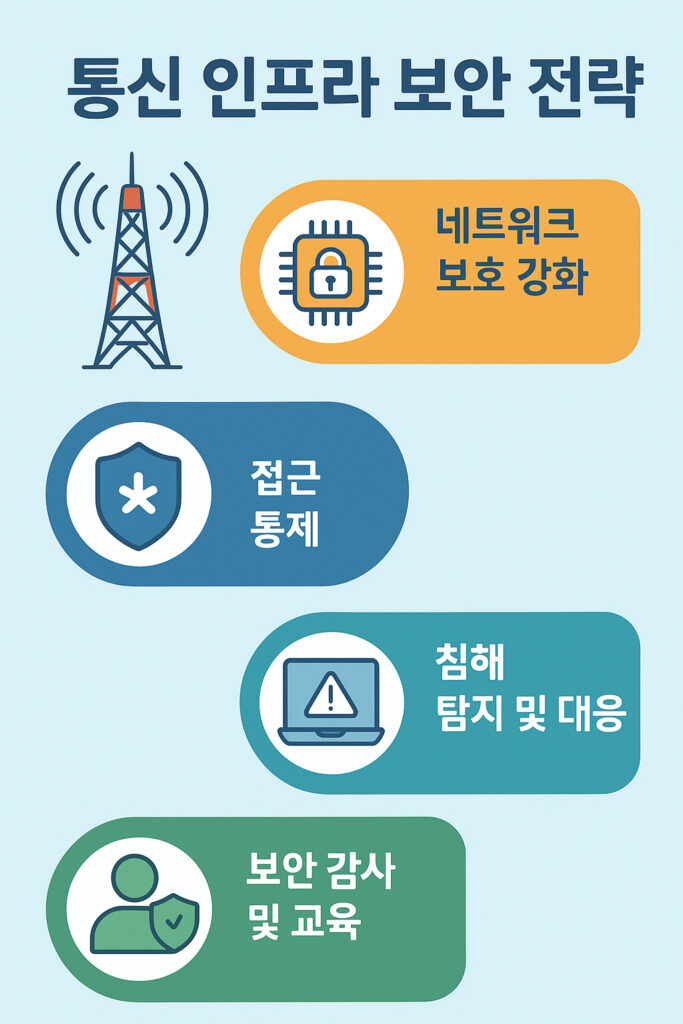
이번 4부에서는 SK텔레콤, 글로벌 통신사 해킹 사례를 바탕으로 최신 보안 아키텍처(Zero Trust), 데이터 보호 정책, 모의침투 대응, 국제 규제 및 표준 기반 보안 전략까지 종합적으로 정리했습니다.
통신 인프라 보안은 정보 기술뿐 아니라 조직 구조, 경영책임, 규제 준수, 공급망 관리까지 아우르는 전사적 전략이 필요합니다.
