
목차
안녕하세요 IT몽상가 입니다.
포스트-양자 암호화(PQC, Post-Quantum Cryptography)는 더 이상 연구실이나 표준화 단계를 넘어, 실제 산업 환경에 적용되는 국면으로 접어들고 있습니다.
그러나 PQC 도입은 단순히 알고리즘 교체로 끝나지 않습니다.
기업은 성능, 호환성, 보안성, 운영 비용, 규제 준수 등 다양한 요소를 고려해야 하며, 잘못된 도입은 보안 공백이나 운영 리스크로 이어질 수 있습니다.
이번 글에서는 실무적으로 PQC 적용 시 고려해야 할 핵심 사항을 다뤄보겠습니다.
1. 성능과 리소스 고려
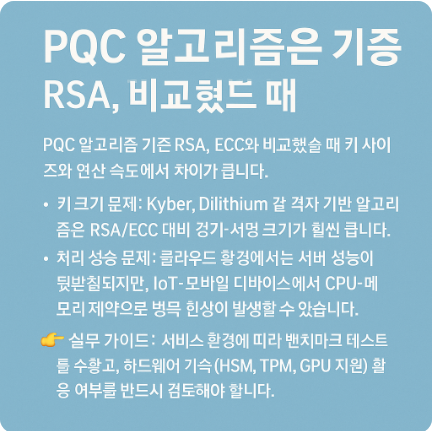
PQC 알고리즘은 기존 RSA, ECC와 비교했을 때 키 사이즈와 연산 속도에서 차이가 큽니다.
- 키 크기 문제 : Kyber, Dilithium 같은 격자 기반 알고리즘은 RSA/ECC 대비 공개키·서명 크기가 훨씬 큽니다. 이는 네트워크 전송 및 저장 효율성에 직접적인 영향을 줍니다.
- 처리 성능 문제 : 클라우드 환경에서는 서버 성능이 뒷받침되지만, IoT·모바일 디바이스에서는 CPU·메모리 제약으로 병목 현상이 발생할 수 있습니다.
* 실무 가이드 : 서비스 환경에 따라 벤치마크 테스트를 수행하고, 하드웨어 가속(HSM, TPM, GPU 지원) 활용 여부를 반드시 검토해야 합니다.
2. 기존 시스템과의 호환성
대부분의 기업 인프라는 이미 RSA·ECC 기반 PKI(Public Key Infrastructure)에 의존합니다.
PQC를 무조건 도입하면 다음과 같은 문제가 발생할 수 있습니다.
- 인증서 체계와의 불일치
- TLS/SSL 프로토콜 호환성 부족
- 암호 라이브러리와 소프트웨어 업데이트 필요
* 실무 가이드 : 하이브리드 암호 방식(예: 기존 ECC + PQC 병행)을 우선 도입하여 점진적으로 전환하는 전략이 권장됩니다.
3. 보안 강도와 신뢰성 검증
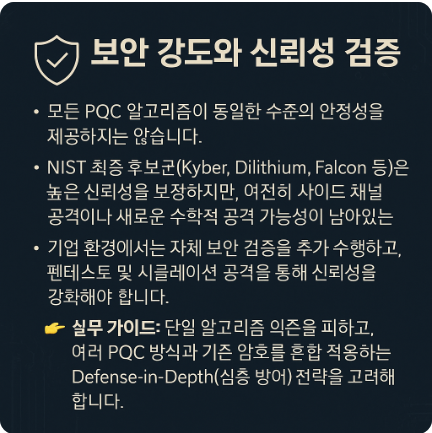
모든 PQC 알고리즘이 동일한 수준의 안정성을 제공하지는 않습니다.
- NIST 최종 후보군(Kyber, Dilithium, Falcon 등)은 높은 신뢰성을 보장하지만, 여전히 사이드 채널 공격이나 새로운 수학적 공격 가능성이 남아있습니다.
- 기업 환경에서는 자체 보안 검증을 추가 수행하고, 펜테스트 및 시뮬레이션 공격을 통해 신뢰성을 강화해야 합니다.
* 실무 가이드 : 단일 알고리즘 의존을 피하고, 여러 PQC 방식과 기존 암호를 혼합 적용하는 Defense-in-Depth(심층 방어) 전략을 고려해야 합니다.
4. 산업별 요구사항 차이
- 금융권 : 거래 지연(latency) 최소화가 핵심 → 성능 최적화 및 하이브리드 방식 선호
- 국방/정부 : 장기 기밀 데이터 보호 → 강도 높은 PQC 우선 적용
- 클라우드 서비스 : 다수 고객 환경 지원 필요 → 다중 알고리즘 지원 구조 필요
- IoT/스마트 디바이스 : 초경량 알고리즘 및 최적화가 필수
* 실무 가이드 : 도입 전에 반드시 산업 특화 위협 모델을 설계해야 하며, 전사적 차원의 마이그레이션 로드맵이 필요합니다.
5. 운영 비용과 규제 준수
PQC 도입은 단순히 기술 문제뿐 아니라 비용과 규제 문제와도 직결됩니다.
- 라이선스 비용, 인증서 교체 비용, 장비 교체 비용
- 국가별·산업별 암호화 규제 준수 필요 (예: 미국 FIPS 140-3, 한국 KCMVP 인증 등)
* 실무 가이드 : 총 소유 비용(TCO: Total Cost of Ownership)을 산정하고, 규제기관의 표준 가이드를 미리 검토해야 합니다.
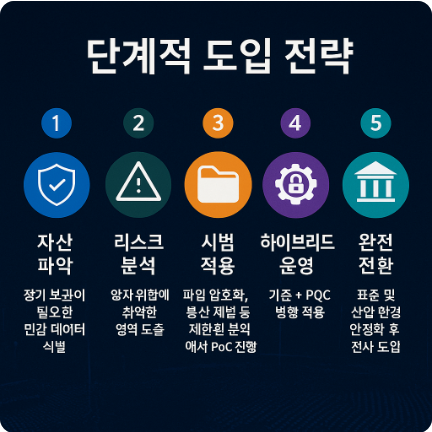
6. 단계적 도입 전략
1. 자산 파악 : 장기 보관이 필요한 민감 데이터 식별
2. 리스크 분석 : 양자 위협에 취약한 영역 도출
3. 시범 적용 : 파일 암호화, 통신 채널 등 제한된 범위에서 PoC 진행
4. 하이브리드 운영 : 기존 + PQC 병행 적용
5. 완전 전환 : 표준 및 산업 환경 안정화 후 전사 도입
– 마무리 : 준비 없는 도입은 새로운 위험
PQC는 미래 보안을 위한 필수 요소이지만, 성급한 전환은 성능 저하, 호환성 문제, 운영 비용 증가를 초래할 수 있습니다.
따라서 단계적 도입, 하이브리드 전략, 산업별 맞춤 적용이 핵심 키워드입니다.
앞으로의 보안 환경에서 PQC는 선택이 아닌 필수이며, 지금 준비하는 기업과 그렇지 않은 기업 간 보안 격차는 갈수록 커질 것입니다.
