
목차
안녕하세요 IT몽상가 입니다.
Ransomware-as-a-Service(RaaS)는 단순한 해킹 툴 배포를 넘어, 다크웹 기반의 완전한 비즈니스 모델로 진화했습니다.
누구든 일정 금액만 지불하면 손쉽게 랜섬웨어 공격을 실행할 수 있어, 전 세계 기업과 개인이 실질적인 위협에 노출되고 있습니다.
따라서 사이버 보안의 초점은 단순한 공격 차단에서 벗어나, 지속 가능한 대응 전략과 보안 체계 구축으로 옮겨가야 합니다.
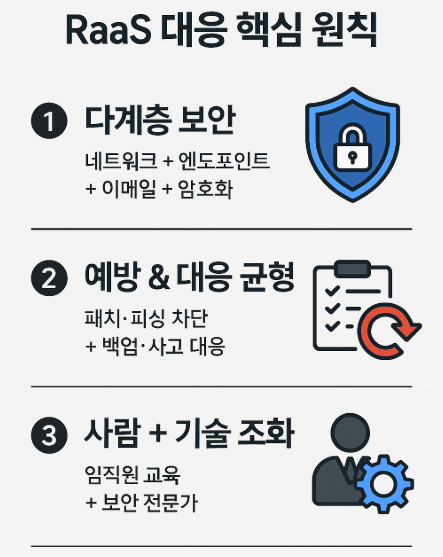
1. RaaS 대응의 핵심 원칙
1) 다계층 보안(Multi-Layered Defense)
단일 방어 솔루션에 의존하는 것은 한계가 있습니다.
네트워크 보안, 엔드포인트 보안, 이메일 필터링, 데이터 암호화 등 다중 방어 체계를 통합해야 합니다.
2) 예방과 대응의 균형
사전 예방(패치 관리, 피싱 차단)과 사후 대응(백업, 사고 대응팀 운영)을 균형 있게 준비해야 피해 최소화가 가능합니다.
3) 사람과 기술의 조화
최첨단 기술만으로는 완벽한 방어가 어렵습니다.
임직원 보안 인식 교육과 보안 전문가 확보가 병행되어야 효과적인 대응이 가능합니다.
2. 기업 차원의 RaaS 대응 전략
1) 제로 트러스트(Zero Trust) 보안 모델 도입
- 모든 접근 요청을 기본적으로 불신하고 검증하는 체계
- 내부 사용자라도 다단계 인증(MFA) 필수 적용
- 지속적인 모니터링과 실시간 로그 분석으로 내부 침투 방지
2) 정기적 데이터 백업 및 복구 훈련
- 3-2-1 백업 원칙 : 3개의 복사본, 2개의 서로 다른 매체, 1개의 오프라인 저장
- 단순히 백업만 하는 것이 아니라, 실제 복구 테스트를 통해 긴급 상황 대비
3) EDR·XDR 보안 솔루션 활용
- EDR(Endpoint Detection & Response) : 엔드포인트 단위의 위협 탐지 및 대응
- XDR(Extended Detection & Response) : 네트워크·클라우드·엔드포인트를 통합 관리
4) 사이버 보험 가입
- 피해 발생 시 금전적 충격을 완화하는 보조 수단
- 다만 보험 가입만으로는 보안 책임이 면제되지 않음
5) 협력사·공급망 보안 강화
- RaaS 그룹은 종종 공급망 취약점을 노립니다.
- 벤더와 협력사 보안 수준까지 관리하는 공급망 보안 평가 체계가 필수적입니다.
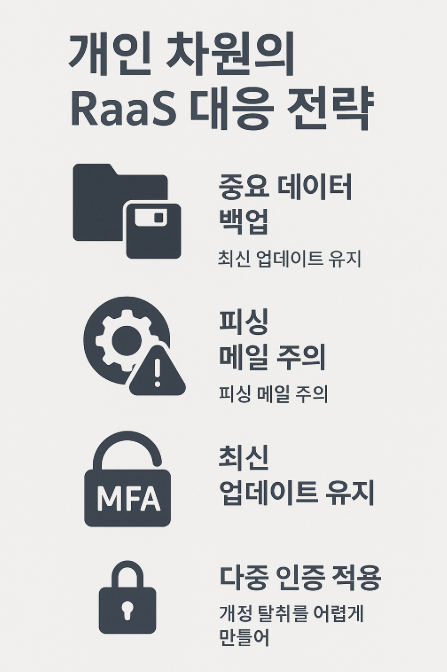
3. 개인 차원의 RaaS 대응 전략
1) 중요 데이터 백업
- 개인 사용자 역시 주기적 백업으로 사진, 문서, 금융 데이터를 보호해야 합니다.
2) 최신 업데이트 유지
- 운영체제(OS), 브라우저, 보안 소프트웨어를 항상 최신 상태로 유지해야 합니다.
3) 피싱 메일 주의
- 알 수 없는 첨부파일, 의심스러운 링크 클릭 금지
- 발신자 주소, 문법 오류, 긴급성 강조 문구 등을 세밀히 확인
4) 다중 인증(MFA) 적용
- 계정 탈취를 어렵게 만들어 공격자가 초기 진입에 성공하더라도 추가 확산을 차단합니다.
4. 기술적 보안 체계 강화 방안
1) AI 기반 위협 탐지
RaaS 그룹은 자동화·AI를 활용합니다. 따라서 방어자도 AI·머신러닝 기반 이상 징후 탐지 시스템을 도입해야 합니다.
2) 위협 인텔리전스(Threat Intelligence) 활용
다크웹에서 공유되는 RaaS 툴, 공격 전술(TTPs)에 대한 정보를 수집·분석해 선제 대응할 수 있습니다.
3) 보안 자동화(Security Automation)
보안 운영센터(SOC)에서 반복되는 위협 분석, 알림 관리, 초기 대응을 자동화하면 대응 속도와 정확성이 향상됩니다.
5. 사고 대응 및 복구 전략
1) 사고 대응팀(CSIRT) 운영
사고 발생 시 즉각 대응할 수 있는 전문팀을 구성해야 합니다.
침해 탐지 → 격리 → 조사 → 복구 → 보고의 프로세스를 명확히 정의해야 합니다.
2) 법 집행 기관과 협력
기업 단독 대응에는 한계가 있으므로, 국가 사이버 보안 기관 및 국제 협력 채널과 긴밀히 협조해야 합니다.
3) 투명한 커뮤니케이션
사고 발생 시 고객, 파트너, 규제기관과의 신뢰 유지가 핵심입니다. 은폐보다는 투명한 소통이 장기적으로 기업 평판을 보호합니다.
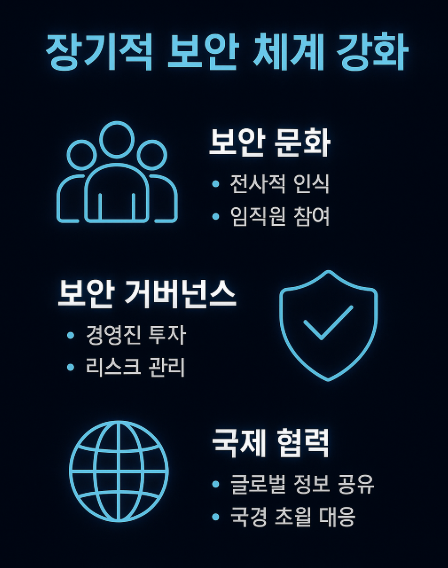
6. 장기적 보안 체계 강화 방향
- 보안 문화(Security Culture) 정착 : 임직원 모두가 보안의 주체라는 인식을 가져야 함
- 보안 거버넌스 강화 : 경영진이 보안 리스크를 비즈니스 리스크로 인식하고 적극적으로 투자해야 함
- 국제적 협력 확대 : RaaS는 국경을 초월하기 때문에 글로벌 정보 공유 네트워크가 필요함
– 마무리 : 지속 가능한 보안 체계 구축이 해답
RaaS는 단순한 기술적 문제가 아닌, 경제적·사회적·국가적 위협으로 자리잡고 있습니다.
따라서 기업과 개인은 단순히 방어 솔루션을 도입하는 것을 넘어, 예방·탐지·대응·복구가 통합된 보안 체계를 구축해야 합니다.
궁극적으로는 보안이 단순 비용이 아닌 경영 전략의 핵심 요소임을 인식하는 것이, RaaS 시대를 살아남는 가장 강력한 무기가 될 것입니다.
