
목차
안녕하세요 IT몽상가 입니다.
Ransomware-as-a-Service(RaaS)는 단순히 사이버 범죄 기술의 확산을 넘어, 국제적인 보안 정책의 새로운 도전 과제로 떠오르고 있습니다.
특히, 국경을 초월한 사이버 공격 특성상 국제 협력, 사이버 법제 강화, 글로벌 거버넌스 체계가 절실히 요구됩니다.
이번 글에서는 RaaS가 국제 보안 정책에 어떤 영향을 미치고 있으며, 주요 국가와 국제기구가 어떤 대응 전략을 마련하고 있는지 심층 분석합니다.
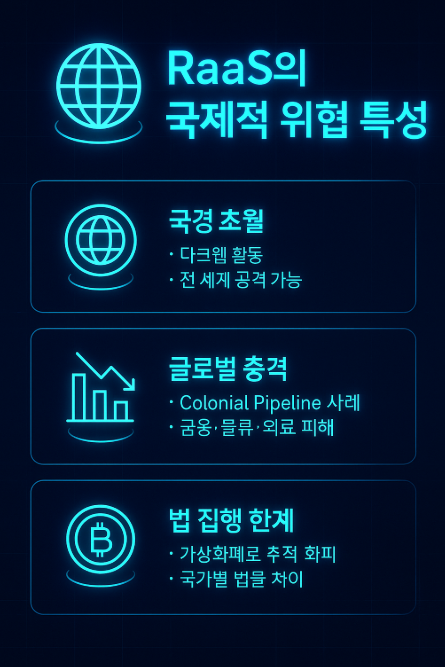
1. RaaS의 국제적 위협 특성
1) 국경을 초월하는 공격
- RaaS 그룹은 다크웹을 기반으로 활동하기 때문에 특정 국가에 국한되지 않습니다.
- 공격자는 한 나라에 거주하면서 다른 대륙의 기업·정부를 공격할 수 있습니다.
2) 글로벌 경제적 파급효과
- Colonial Pipeline 사건처럼, 한 번의 공격이 국가 경제 전반에 심각한 혼란을 야기할 수 있습니다.
- 금융, 물류, 의료 등 글로벌 인프라가 직격탄을 맞을 수 있습니다.
3) 법 집행의 어려움
- 공격자는 가상화폐를 통해 몸값을 수령하기 때문에 추적이 어렵습니다.
- 또한, 법률 체계가 국가마다 달라 국제 공조 없이는 대응이 사실상 불가능합니다.
2. 주요 국가들의 정책 대응
1) 미국
- 국가안보 차원 대응 : 랜섬웨어를 국가 안보 위협으로 규정.
- Executive Order : 연방기관의 사이버 보안 강화 및 공급망 보안 관리 강화.
- 국제 협력 : NATO 동맹국, G7과 함께 RaaS 대응 공동 전략 수립.
2) 유럽연합(EU)
- GDPR 규제 강화 : 데이터 유출 시 막대한 벌금 부과.
- NIS2 지침 : 중요 인프라 기업에 대한 보안 의무 강화.
- Europol : 다크웹 기반 랜섬웨어 그룹 수사 공조 강화.
3) 한국 및 아시아 국가들
- KISA 중심의 대응 : 침해사고 대응 센터(CERT)를 통해 국내 피해 조사 및 국제 협력 강화.
- 한·미·일 보안 협력 : 위협 인텔리전스 공유, 합동 훈련 진행.
- 싱가포르·일본 : 국가 차원에서 사이버 보안 보험, 법적 제재 강화.
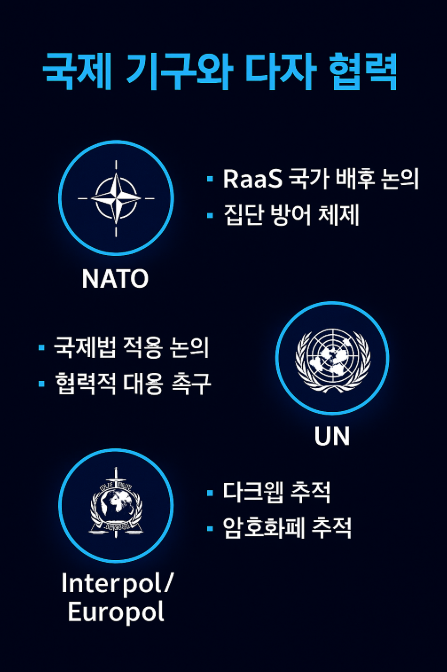
3. 국제 기구와 다자 협력
1) NATO 사이버 방어 정책
- RaaS 공격을 국가 차원의 적대 행위로 간주할 수 있다는 논의 진행.
- NATO Cyber Defence Centre를 통한 집단 방어 체제 강화.
2) 유엔(UN) 차원의 논의
- 국제법을 사이버 공격에 어떻게 적용할지에 대한 규범적 논의.
- 국가 간 비난전이 아닌 협력적 대응을 촉구.
3) Interpol, Europol
- 다국적 수사팀(Joint Investigation Teams)을 구성하여 다크웹 추적 및 체포 작전 실행.
- 암호화폐 거래소와 협력하여 자금세탁 추적 강화.
4. 국제 보안 정책의 한계와 과제
1) 법적 관할권 문제
- 공격자가 해외에 있을 경우, 범죄인 인도와 수사가 지연됨.
2) 암호화폐 규제 미비
- 비트코인, 모네로 같은 암호화폐가 여전히 범죄 자금 세탁의 주요 수단으로 활용됨.
3) 정치적 이해관계 충돌
- 일부 국가는 사이버 범죄자 은닉처 역할을 하며, 자국의 정치적 도구로 활용하기도 함.
5. 글로벌 보안 협력의 필요성
1) 국제 정보 공유 네트워크
- 위협 인텔리전스(Threat Intelligence)를 국가 간 신속히 공유해야 함.
2) 글로벌 사이버 법제 표준화
- 공통의 법적 프레임워크를 마련하여 범죄인 인도 및 수사를 효율화해야 함.
3) 공급망 보안 국제 협력
- 다국적 기업의 협력사, 벤더까지 포함하는 보안 프레임워크 필요.
4) 국제 사이버 보안 훈련
- NATO, 아시아·태평양 지역, 미·EU 합동 훈련을 정례화해야 함.
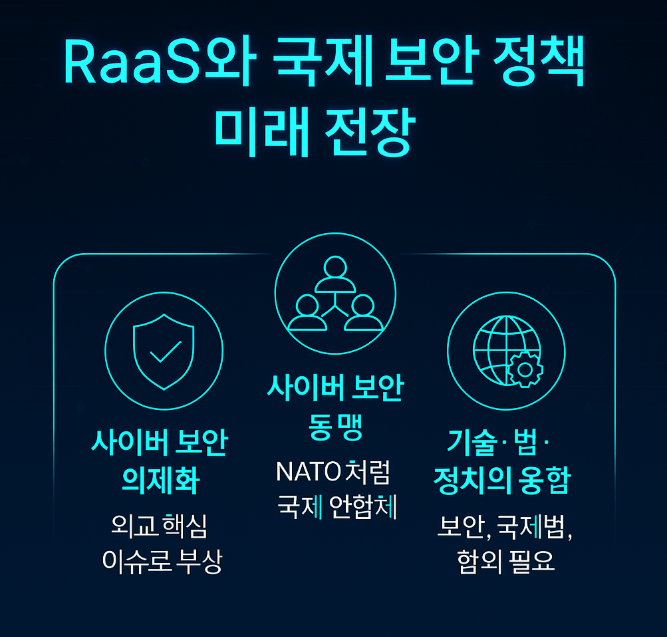
6. RaaS와 국제 보안 정책의 미래 전망
- 사이버 보안이 외교 핵심 의제로 부상할 가능성이 큼.
- 사이버 보안 동맹 : NATO처럼 사이버 방어를 위한 새로운 국제 연합체 등장 예상.
- 기술·법·정치의 융합 : 보안 기술 발전, 국제법 규정, 정치적 합의가 동시에 필요.
– 마무리 : 국제 협력이 곧 생존 전략
RaaS는 더 이상 한 기업, 한 국가의 문제가 아닙니다.
사이버 공격은 국경을 초월해 확산되며, 국가 간 협력이 없다면 피해는 더욱 커질 것입니다.
국제 보안 정책의 핵심은 협력, 표준화, 지속적 정보 공유이며, 이를 바탕으로만 RaaS라는 초국가적 위협에 대응할 수 있습니다.
