
목차
안녕하세요 IT몽상가 입니다.
양자컴퓨팅의 발전은 기존 RSA, ECC 기반 암호체계를 무력화할 수 있는 잠재적 위협을 안고 있습니다.
이에 따라 PQC(Post-Quantum Cryptography, 양자 내성 암호)는 더 이상 선택이 아닌 필수로 떠올랐습니다.
그러나 기업과 기관이 실제로 PQC를 도입하려면 단순한 알고리즘 교체만으로는 부족합니다.
체계적인 로드맵과 전략이 필요하며, 이는 데이터 보호, 비용 관리, 시스템 안정성을 동시에 충족해야 합니다.
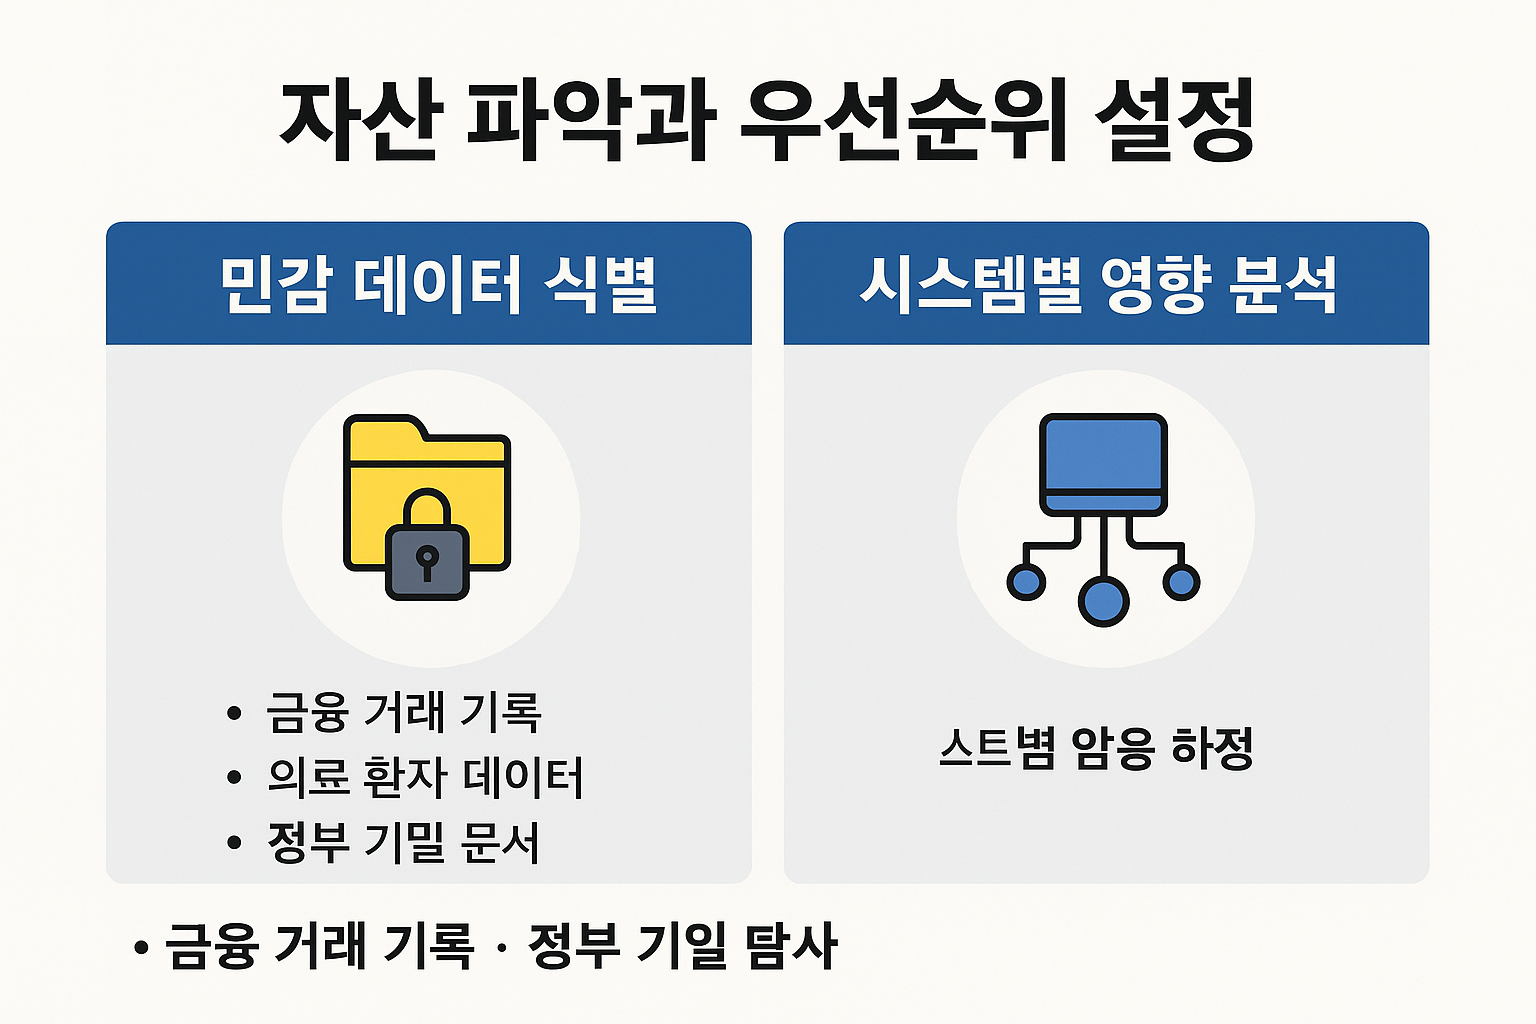
1. 자산 파악과 우선순위 설정
– 민감 데이터 식별
- 장기 보관이 필요한 데이터(금융 거래 기록, 의료 환자 데이터, 정부 기밀 문서 등)를 우선적으로 식별합니다.
- “Harvest Now, Decrypt Later(지금 수집 후 나중에 해독)” 공격에 대비해, 특히 장기 보관 데이터를 빠르게 PQC로 전환해야 합니다.
– 시스템별 영향 분석
- 네트워크 인프라, 클라우드 환경, IoT 기기, 모바일 환경 등 각각의 사용 시나리오를 분리 분석해야 합니다.
- 각 영역별 PQC 적용 난이도와 비용을 평가하여 우선순위를 설정합니다.
2. 벤치마크와 성능 테스트
– 키 크기와 속도 비교
- Kyber, Dilithium, Falcon과 같은 NIST 후보 알고리즘의 키 크기·서명 크기를 기존 RSA/ECC와 비교해 네트워크 및 저장 효율성을 분석합니다.
- 서버 환경에서는 상대적으로 부담이 적지만, IoT 디바이스는 CPU·메모리 제약으로 성능 저하가 발생할 수 있습니다.
– 하드웨어 가속 도입
- GPU, FPGA, HSM(Hardware Security Module), TPM을 활용해 PQC 성능을 보완합니다.
- 클라우드 서비스 업체(AWS, Azure, GCP)는 점차 PQC 지원 기능을 제공하고 있어 활용 가치가 높습니다.
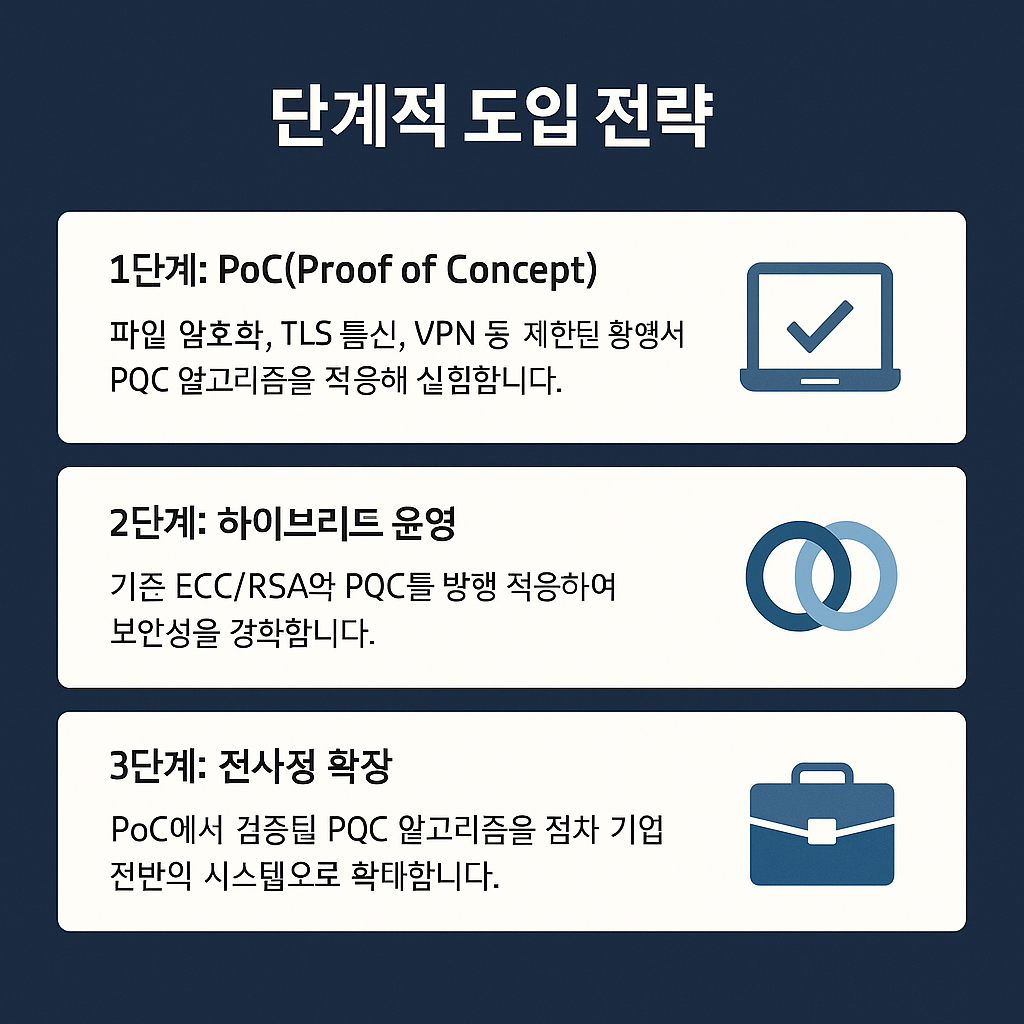
3. 단계적 도입 전략
1단계 : PoC(Proof of Concept)
- 파일 암호화, TLS 통신, VPN 등 제한된 환경에서 PQC 알고리즘을 적용해 실험합니다.
- Google, Cloudflare의 Kyber-TLS 하이브리드 실험과 같은 사례를 참고할 수 있습니다.
2단계 : 하이브리드 운영
- 기존 ECC/RSA와 PQC를 병행 적용하여 보안성을 강화합니다.
- 이는 표준화 완료 전까지 안전한 과도기적 전략으로 많이 채택됩니다.
3단계 : 전사적 확장
- PoC에서 검증된 PQC 알고리즘을 점차 기업 전반의 시스템으로 확대합니다.
- 내부 네트워크 → 외부 고객 시스템 → 파트너사 연동 순으로 확산하는 것이 이상적입니다.
4. 보안 강도와 신뢰성 검증
- NIST PQC 최종 선정 알고리즘이라 하더라도 사이드 채널 공격이나 새로운 수학적 취약점이 발견될 수 있습니다.
- 따라서 단일 알고리즘 의존을 피하고, Defense-in-Depth(심층 방어) 전략으로 여러 PQC 방식과 기존 암호를 혼합 적용하는 것이 중요합니다.
- 기업 보안팀은 반드시 자체 펜테스트, 시뮬레이션 공격, 코드 리뷰를 수행해 신뢰성을 높여야 합니다.
5. 표준화 및 규제 대응
- 미국 NIST PQC 표준(2024~2025 확정)을 중심으로 글로벌 산업 표준이 정립되고 있습니다.
- 금융권은 PCI DSS, 의료 분야는 HIPAA 및 GDPR, 공공 부문은 국가 사이버보안 프레임워크와 같은 규제를 반드시 고려해야 합니다.
- PQC 전환 시 규제 준수 여부를 검토하지 않으면 법적 리스크가 발생할 수 있습니다.
6. 조직적 준비와 인력 교육
- 보안팀, 개발팀, 인프라 운영팀이 함께 협력할 수 있는 PQC 전환 태스크포스(TF)를 구성해야 합니다.
- 내부 인력 교육을 통해 PQC 알고리즘 이해, 성능 테스트, 위협 분석 역량을 강화합니다.
- 외부 전문 컨설팅이나 표준화 컨소시엄 참여를 통해 최신 동향을 빠르게 습득하는 것도 효과적입니다.
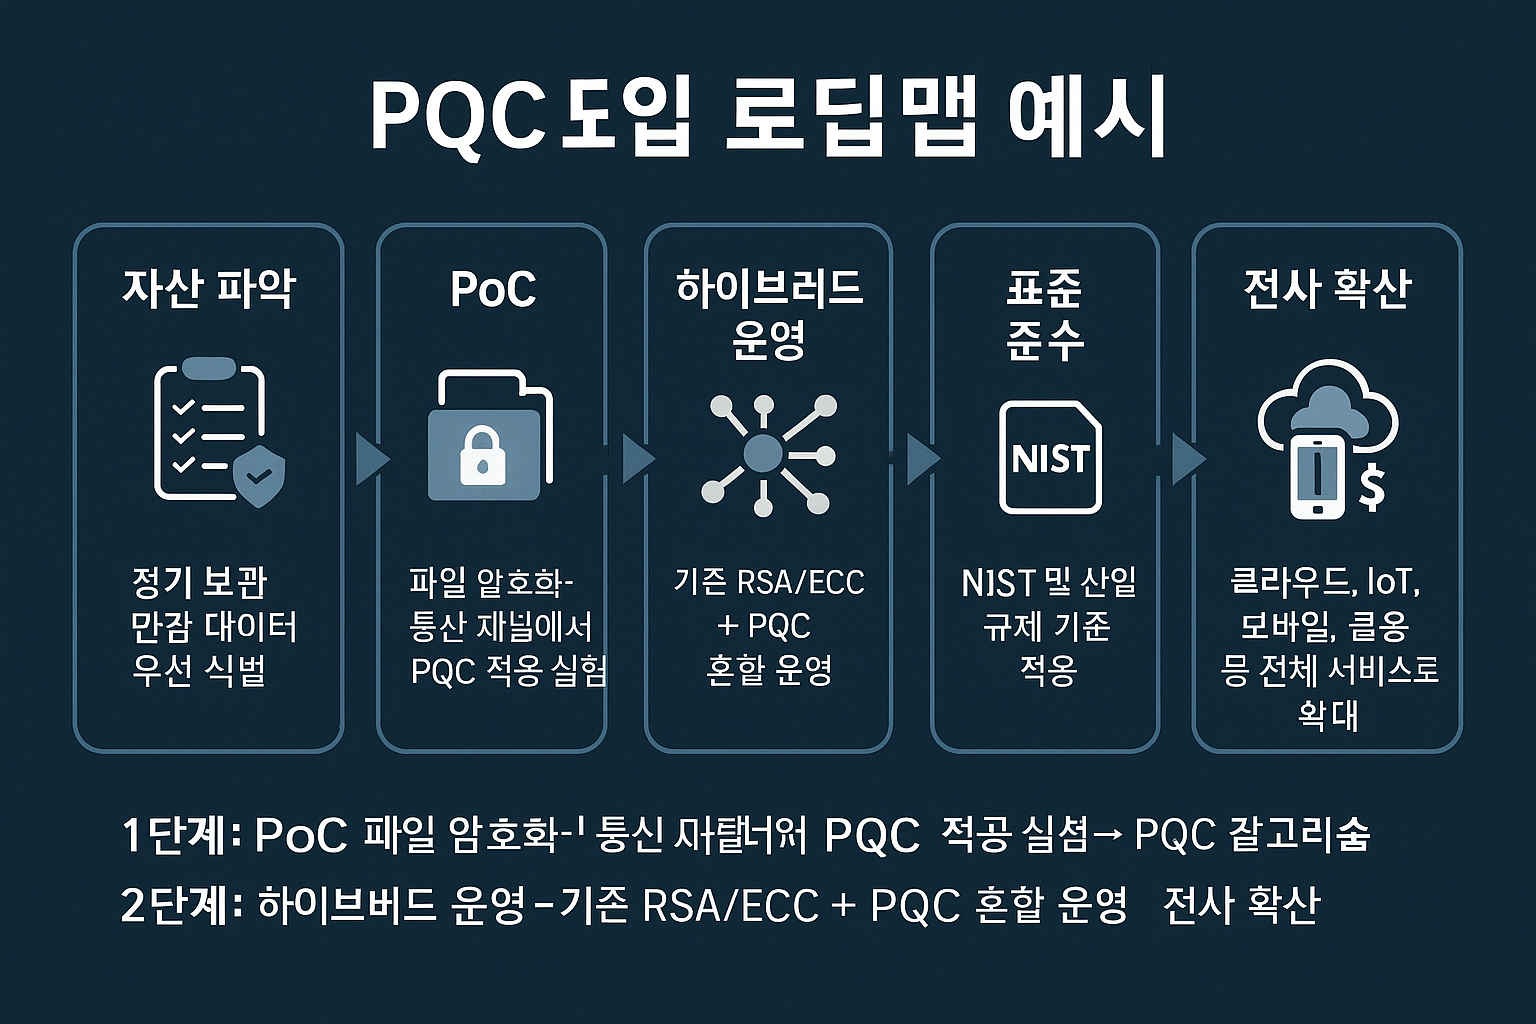
7. PQC 도입 로드맵 예시
1. 자산 파악 – 장기 보관 민감 데이터 우선 식별
2. PoC – 파일 암호화·통신 채널에서 PQC 적용 실험
3. 하이브리드 운영 – 기존 RSA/ECC + PQC 혼합 운영
4. 표준 준수 – NIST 및 산업 규제 기준 적용
5. 전사 확산 – 클라우드, IoT, 모바일, 금융 등 전체 서비스로 확대
– 마무리 : PQC 전환은 “지금 시작해야 할 미래 과제”
양자 내성 암호(PQC) 도입은 단순히 새로운 암호 알고리즘을 도입하는 기술적 이슈가 아닙니다.
기업과 기관의 데이터 생존 전략이자, 장기적으로 신뢰성과 경쟁력을 좌우하는 핵심 과제입니다.
PQC는 이미 글로벌 금융사, 클라우드 기업, 의료기관, 정부 부문에서 PoC 단계로 진행되고 있습니다.
한국 기업과 기관도 지금부터 체계적인 로드맵을 수립해야 하며, 단계별 전략을 통해 양자 시대 보안 위협에 대비해야 합니다.
