목차
보안사고의 대부분은 설정·운영 프로세스에서 출발합니다.
도구보다 먼저 기본값·권한·가시성을 점검해야 합니다.
한 줄 실행: “퍼블릭 차단 정책 + 시크릿 스캔 + 최소권한 템플릿”을 오늘 CI/CD에 넣으세요.
프로젝트 진단·대응 경험을 바탕으로 사례→원인→전략 흐름으로 정리했습니다.
클라우드 보안 사고 분석은 공개 스토리지·키 노출·과다권한 등 설정형 리스크를 식별하고,
정책 기반 접근제어·CSPM·시크릿 스캔·로깅 표준화로 발생 확률과 피해 규모를 동시 축소하는 방법론입니다.
*오늘 얻을 것/목표*
반복되는 사고 패턴, 공통 원인, 예방·복구 전략과 템플릿.
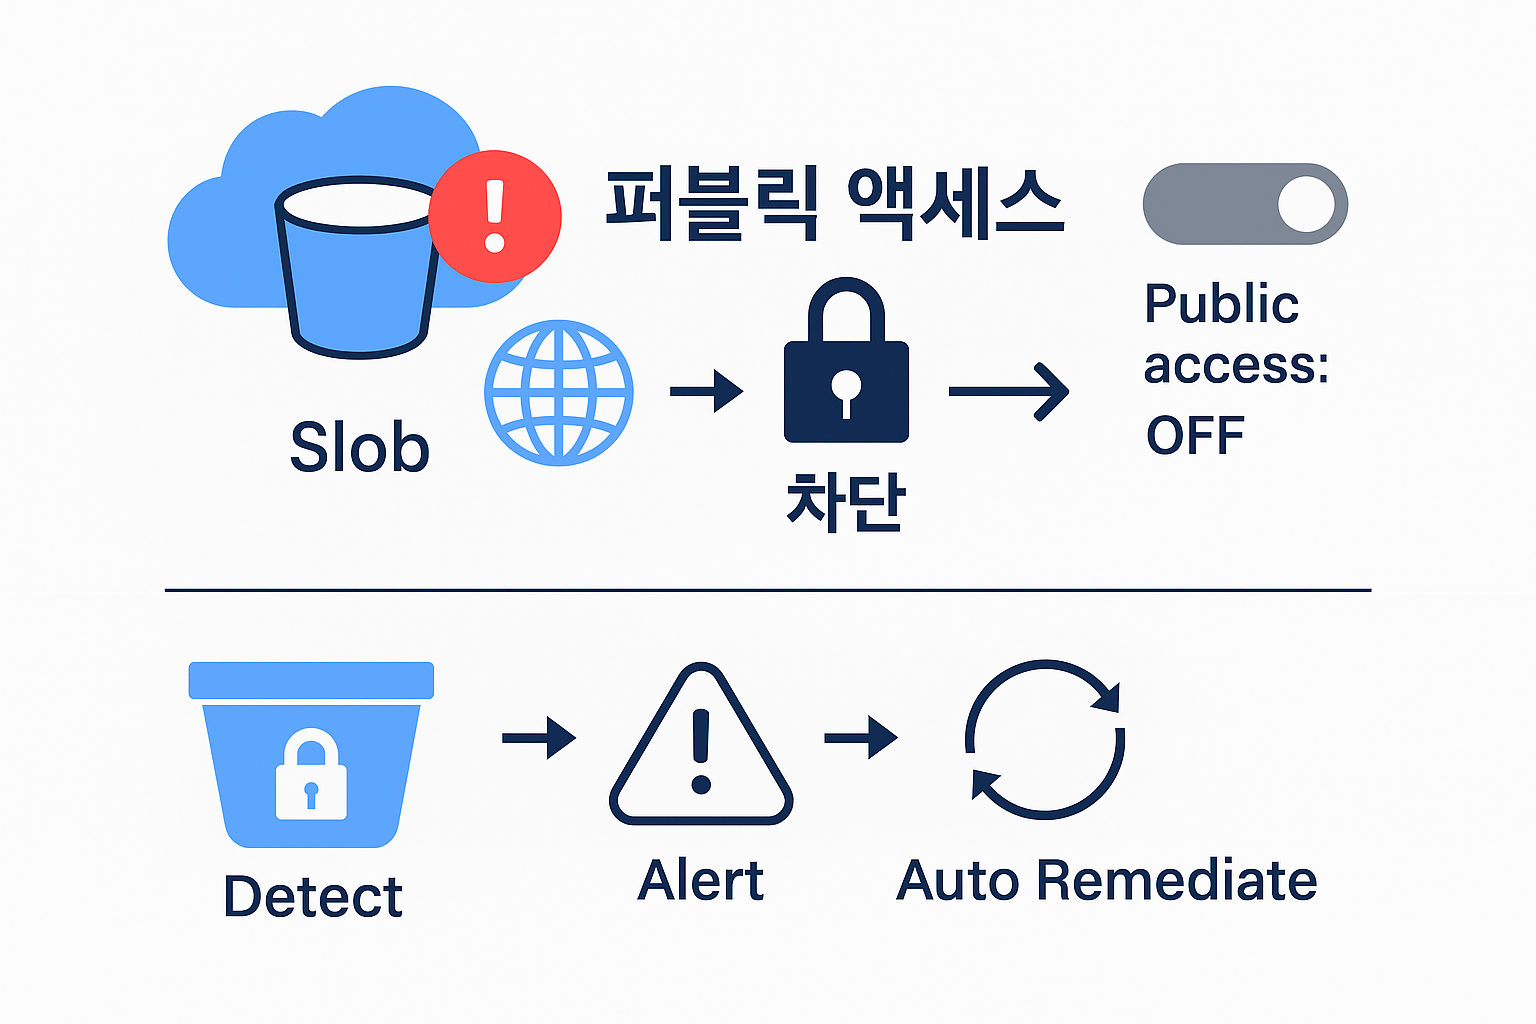
– 사고 사례 1 : AWS S3 공개 설정 → 데이터 유출
– 원인 : 퍼블릭 접근 허용, 버킷 정책 미검토.
– 대응 : 계정 단위 Block Public Access, 서버측 암호화, 액세스 로그 상시화.
– 실행/주의 : 태깅 규칙과 오너 지정으로 책임 명확화.
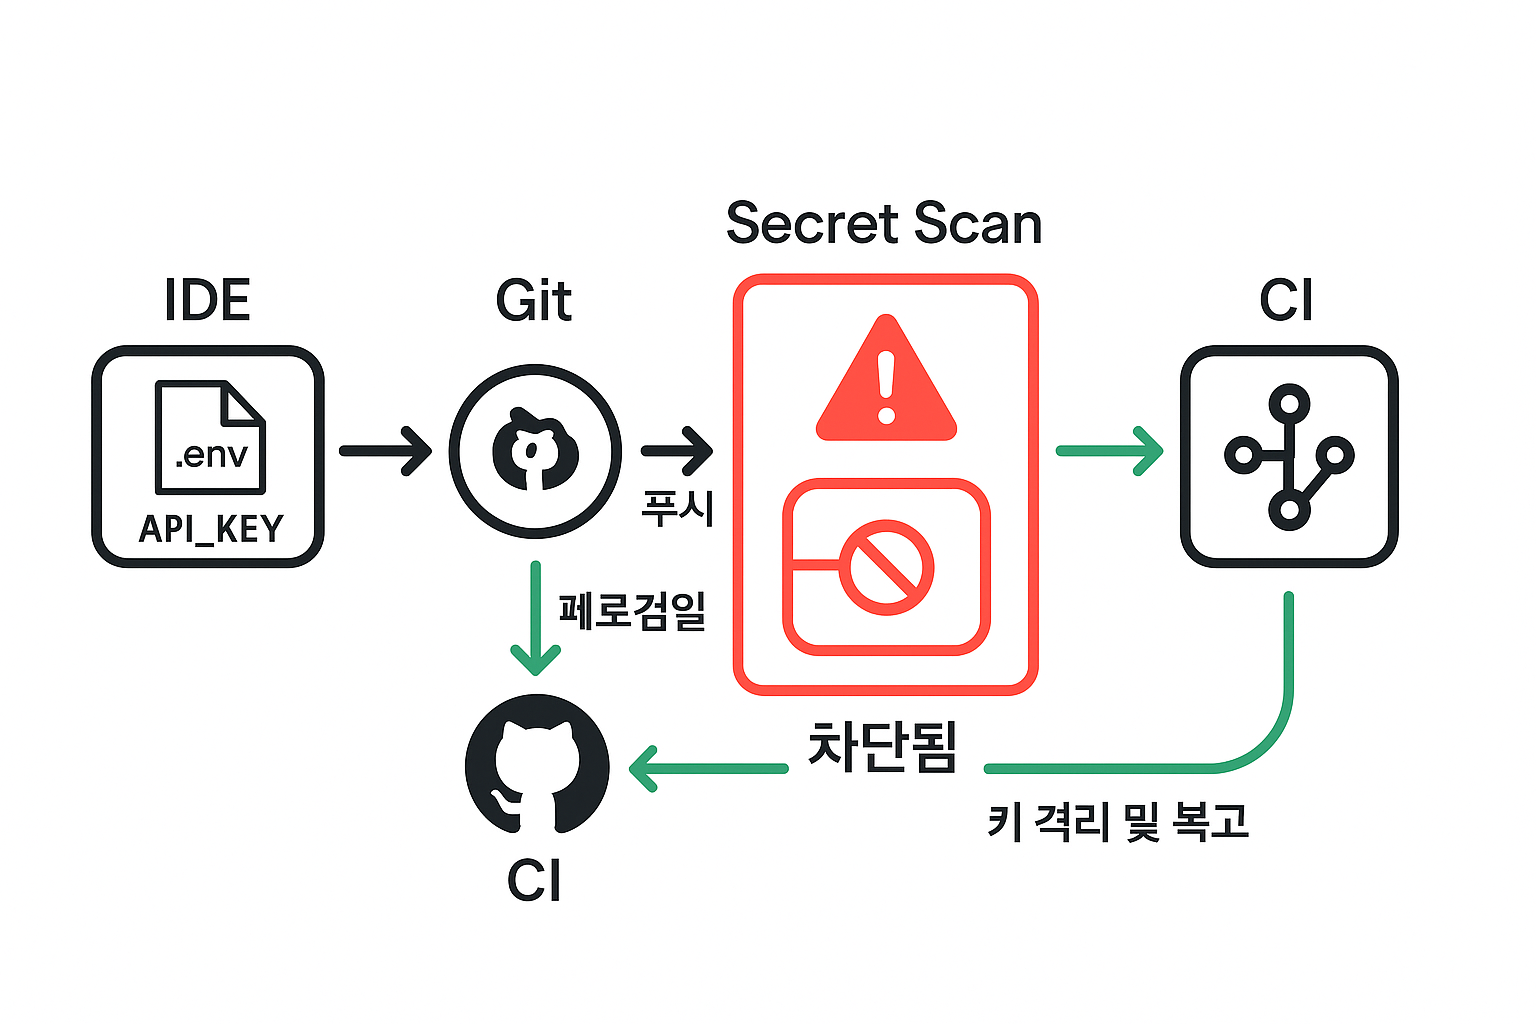
– 사고 사례 2 : API Key GitHub에 업로드
– 원인 : 로컬 .env 포함 커밋, PR 리뷰 미흡.
– 대응 : 시크릿 스캔(pre-commit/CI), 만료·로테이션 정책.
– 실행/주의 : 키는 KMS/HSM, 애플리케이션은 IAM Role으로 대체.
– 공통 원인 : 과도한 권한·자동화 실패·가시성 부족
– Least Privilege 부재, 와일드카드 정책.
– IaC 템플릿 표준화 미흡, Drift 방치.
– 경보 소음·로그 미수집.
– 인라인 예시 : risk = privilege_spread * exposure * detection_delay
– 예방 전략 : 정책 기반 접근·IAM 최소화·CSPM
– 정책 코드화(OPA/Policy as Code)로 금지 규칙을 파이프라인에.
– IAM 권한 경계와 조건부 액세스, 단일 계정에 MFA 필수.
– CSPM으로 퍼블릭 노출·구성 편차를 주기 스캔.
– 한국 맥락 : ISMS-P 통제 항목과 맵핑해 감사 대응.
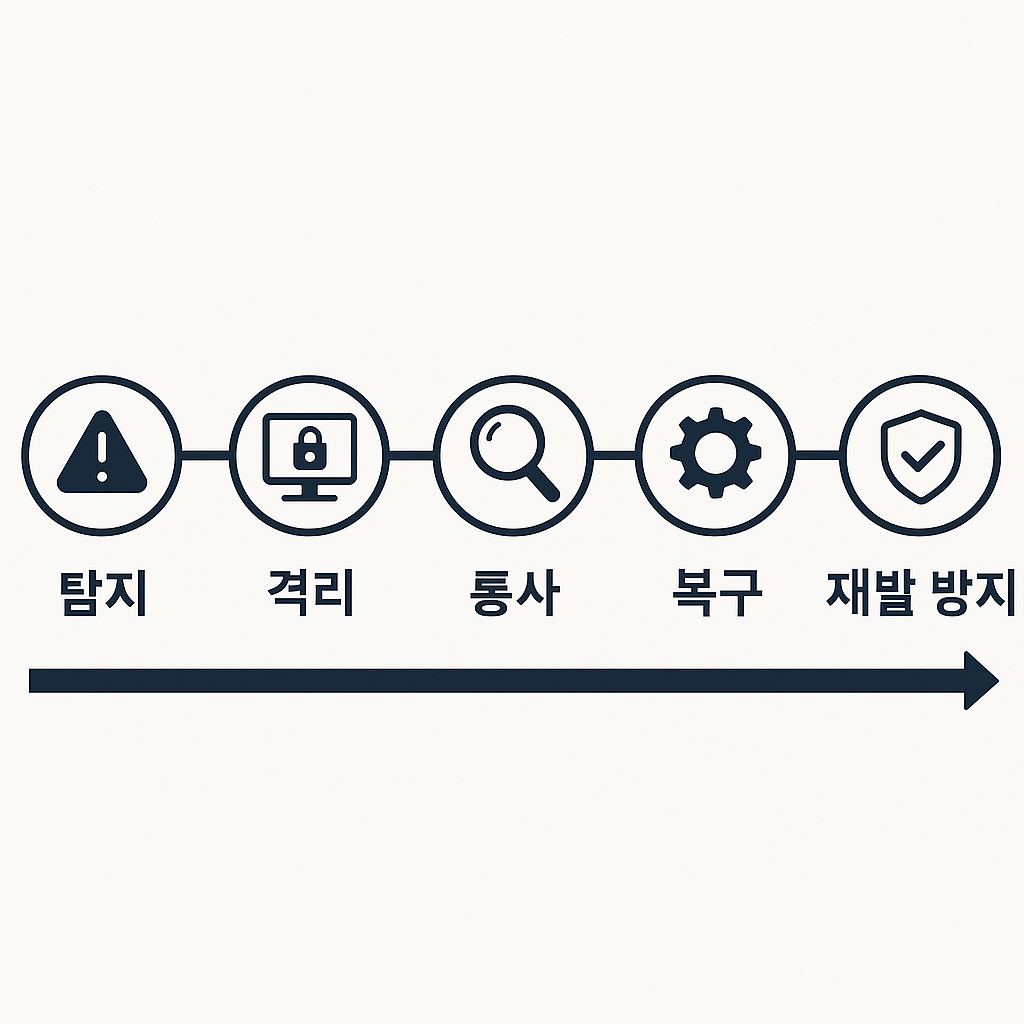
– 복구 프로세스 : 로그 → 원인 → 통보 → 복구
– 탐지 : GuardDuty/Defender 등 경보 분류.
– 격리 : 보안그룹/네트워크 정책으로 즉시 차단.
– 조사 : 타임라인화, 영향 범위 정량화.
– 복구 : 키 폐기·권한 재설계·재발방지 RCA 문서화.
– 마무리
사고 이후는 리스크 관리, 사고 전은 전략입니다.
권한과 공개 여부를 자동으로 관리하면 사고가 줄어듭니다.
FAQ(3문항)
Q1. CSPM과 SIEM은 무엇이 다른가요?
A. 전자는 구성 점검, 후자는 이벤트 상관 분석입니다.
Q2. 멀티클라우드는 어떻게 관리하죠?
A. 태깅 표준과 중앙 정책엔진으로 일원화하세요.
Q3. 개발 속도와 보안의 균형은?
A. 파이프라인 단계에서 자동 검사를 넣으면 속도 저하가 최소입니다.