보안 승인 자동화 프로세스 구성, 업무 지연을 줄이는 구조 설계법

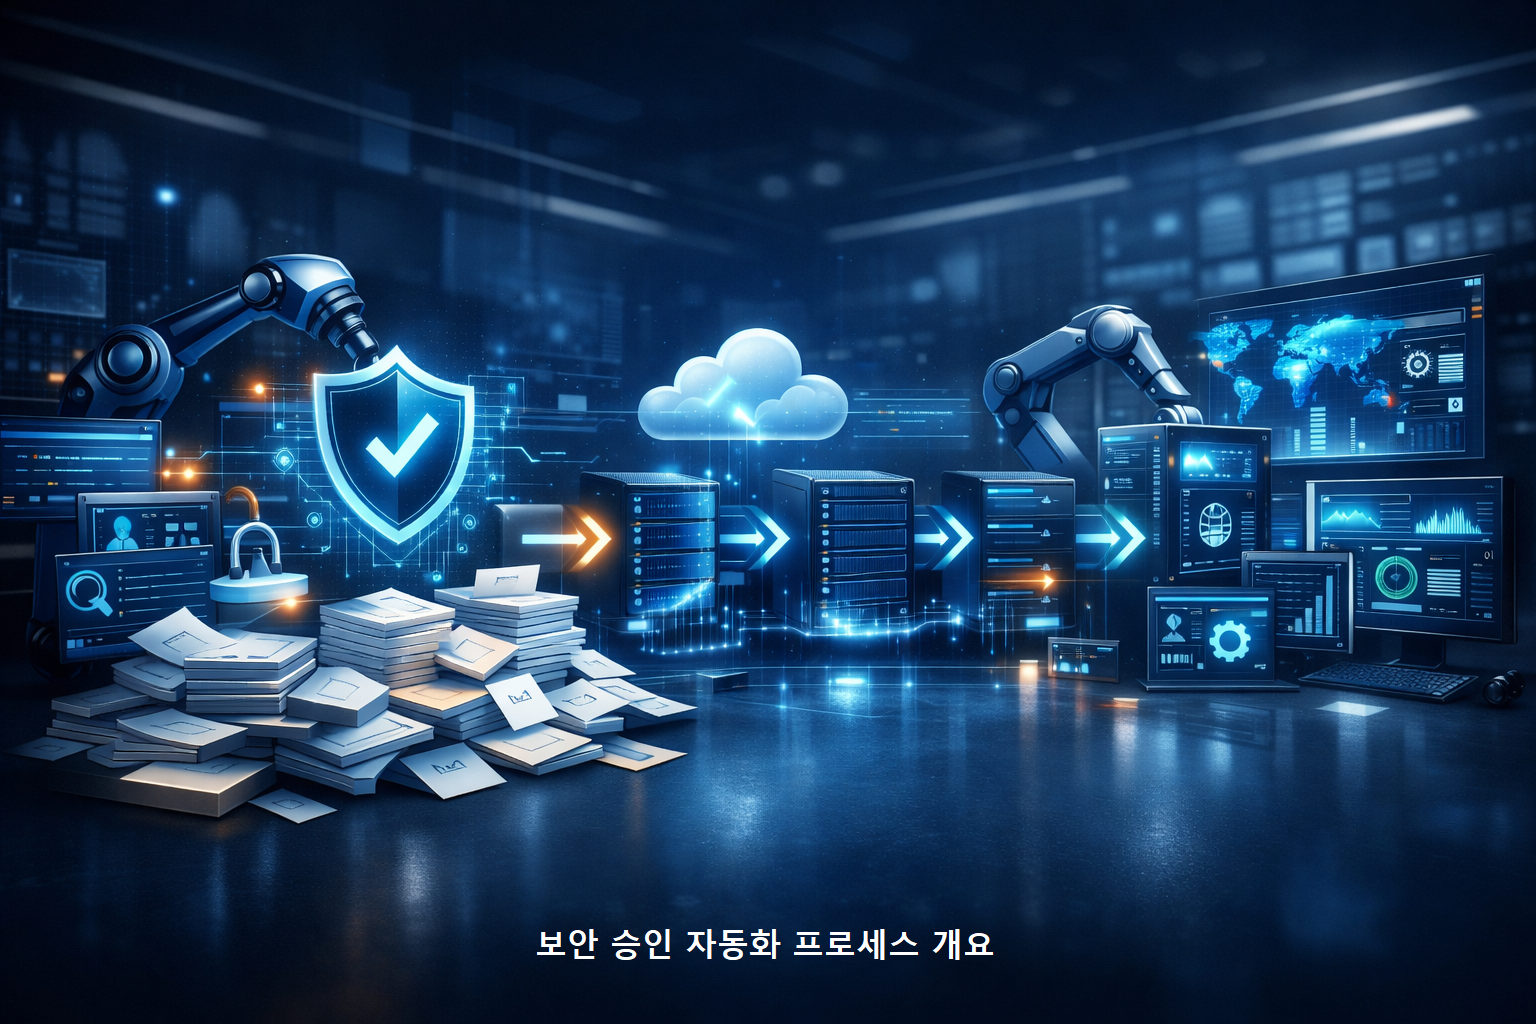
보안 승인 자동화 프로세스 개요 1

보안 승인 자동화 프로세스를 설계하는 방법을 단계별로 설명합니다. 수동 승인 병목 원인 분석부터 API 자동화, DevSecOps 운영 전략까지 정리했습니다. – 보안 승인 자동화는 왜 업무 지연을 줄이는가 보안 승인 자동화는 사전 정의된 정책과 API 연동을 통해 승인 과정을 시스템이 대신 처리하도록 만드는 운영 구조다. 릴리즈 직전, 보안팀의 승인 대기 때문에 배포가 하루 밀리는 상황은 흔하다. … Read more
보안 정책 자동화 구현 전략과 관리 체계

ChatGPT Image 2025년 12월 23일 오후 02 46 37 1

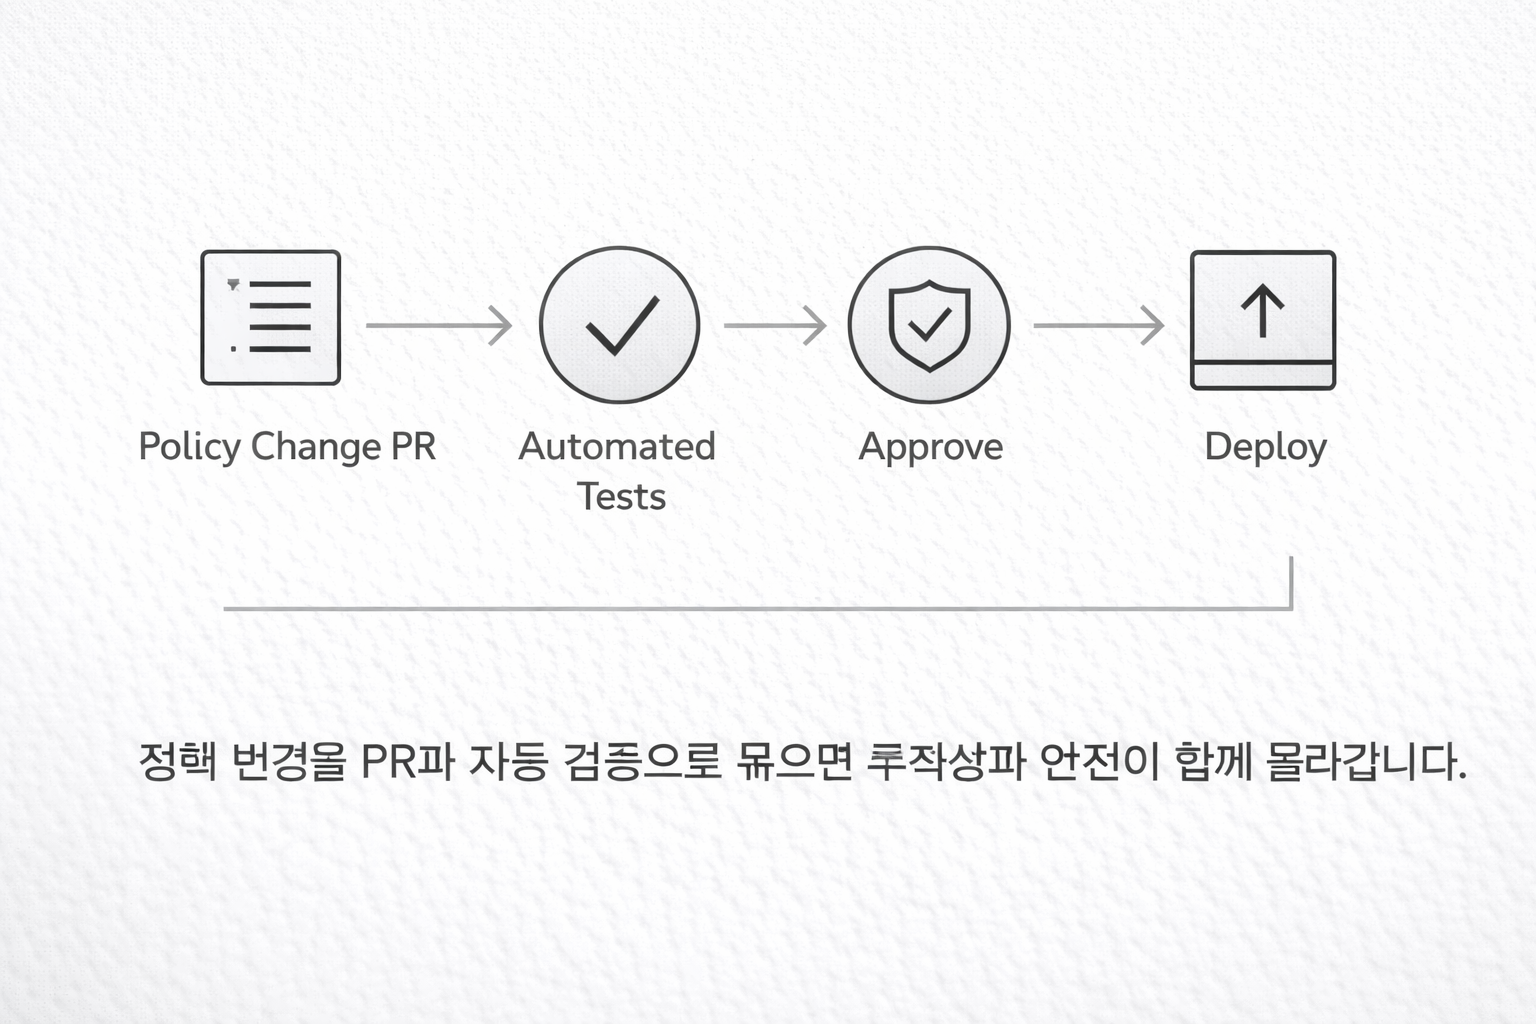
거버넌스를 코드로 보안 정책 자동화는 “업무를 빠르게” 하는 수준을 넘어섭니다. 규제 변경과 클라우드 확장 속도에서 살아남는, 지속 가능한 운영 구조를 만드는 방식입니다. 정책을 문서가 아니라 배포 가능한 산출물로 취급하는 순간, 추적성과 통제력이 생깁니다. – 정책을 코드로 표현해 버전관리(추적성)를 확보합니다.– 변경은 자동 검증과 승인 워크플로로 안전하게 흐르게 합니다.– CSPM·SIEM 연동으로 탐지→조치까지 운영 루프를 만듭니다. 보안 정책 … Read more

클라우드 보안 자동화 프레임워크 구축 전략

ChatGPT Image 2025년 12월 4일 오후 03 45 55 1

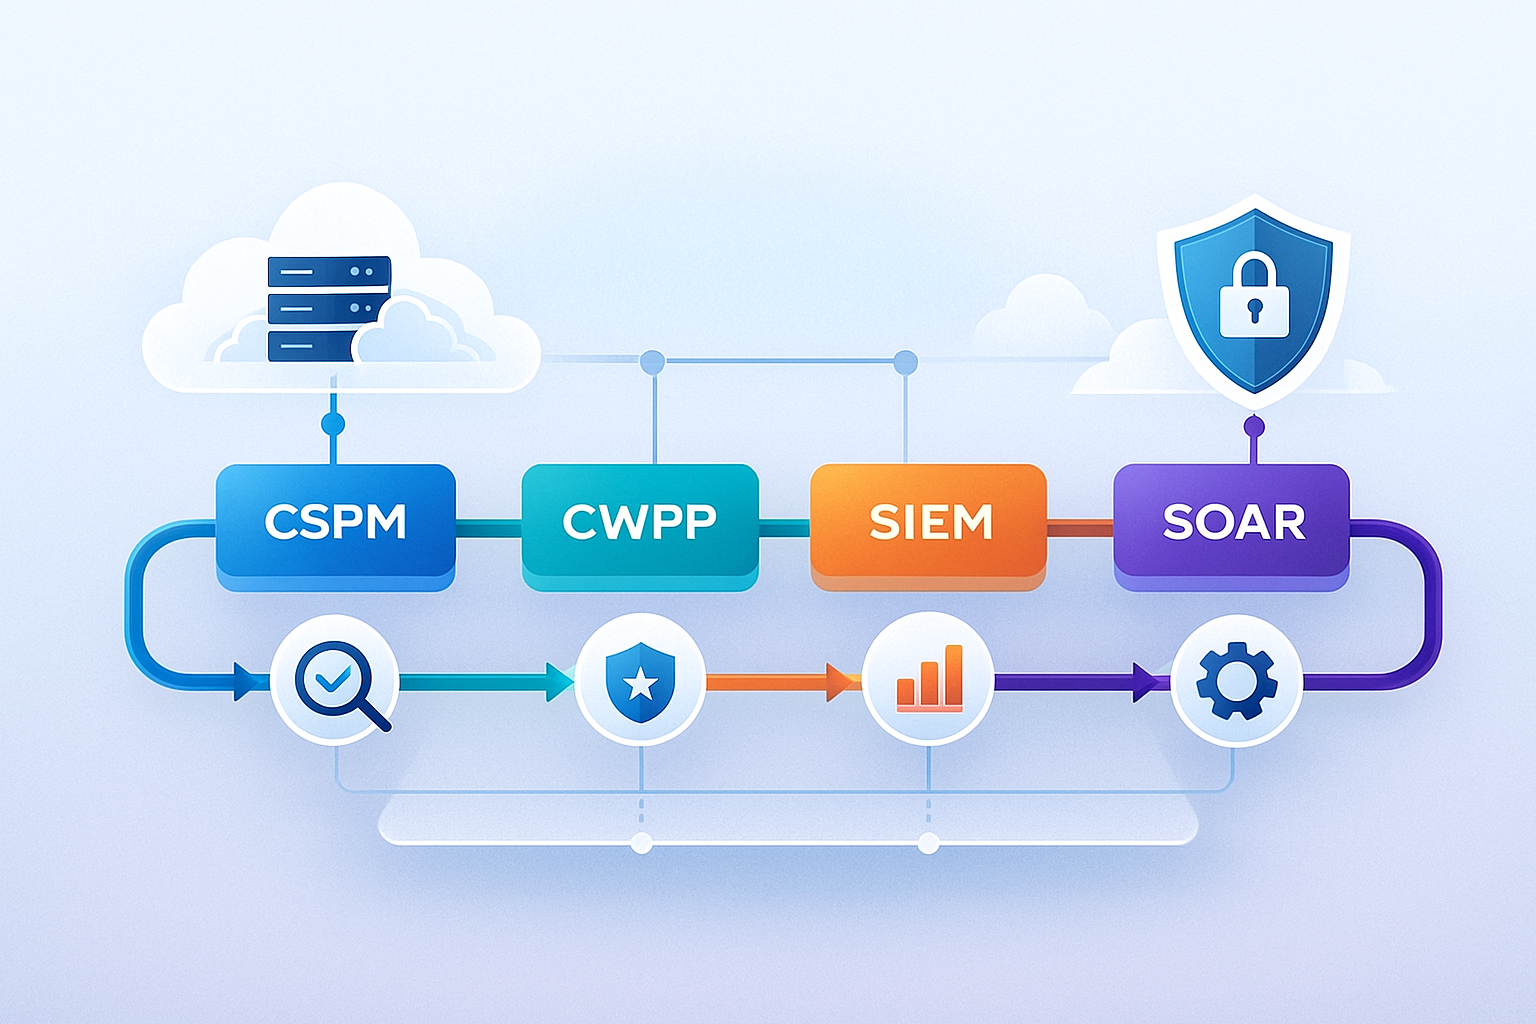
보안 인력 부족, 복잡해지는 멀티클라우드, 끝없이 늘어나는 알람. 이 세 가지를 동시에 해결할 수 있는 현실적인 방법이 바로 클라우드 보안 자동화입니다. 운영비 절감과 위협 탐지·대응 속도 향상을 동시에 노리는 구조죠. 클라우드 보안 자동화 프레임워크 는 CSPM·CWPP·SIEM을 통합 플랫폼으로 구성하고, AI 기반 탐지와 Policy-as-Code를 결합해, 클라우드 리스크 인텔리전스를 자동 반영하는 구조를 의미하며, 사람 중심의 수작업 감사를 … Read more

클라우드 네이티브 핵심 전략과 전환 로드맵

ChatGPT Image 2025년 12월 1일 오후 02 35 58

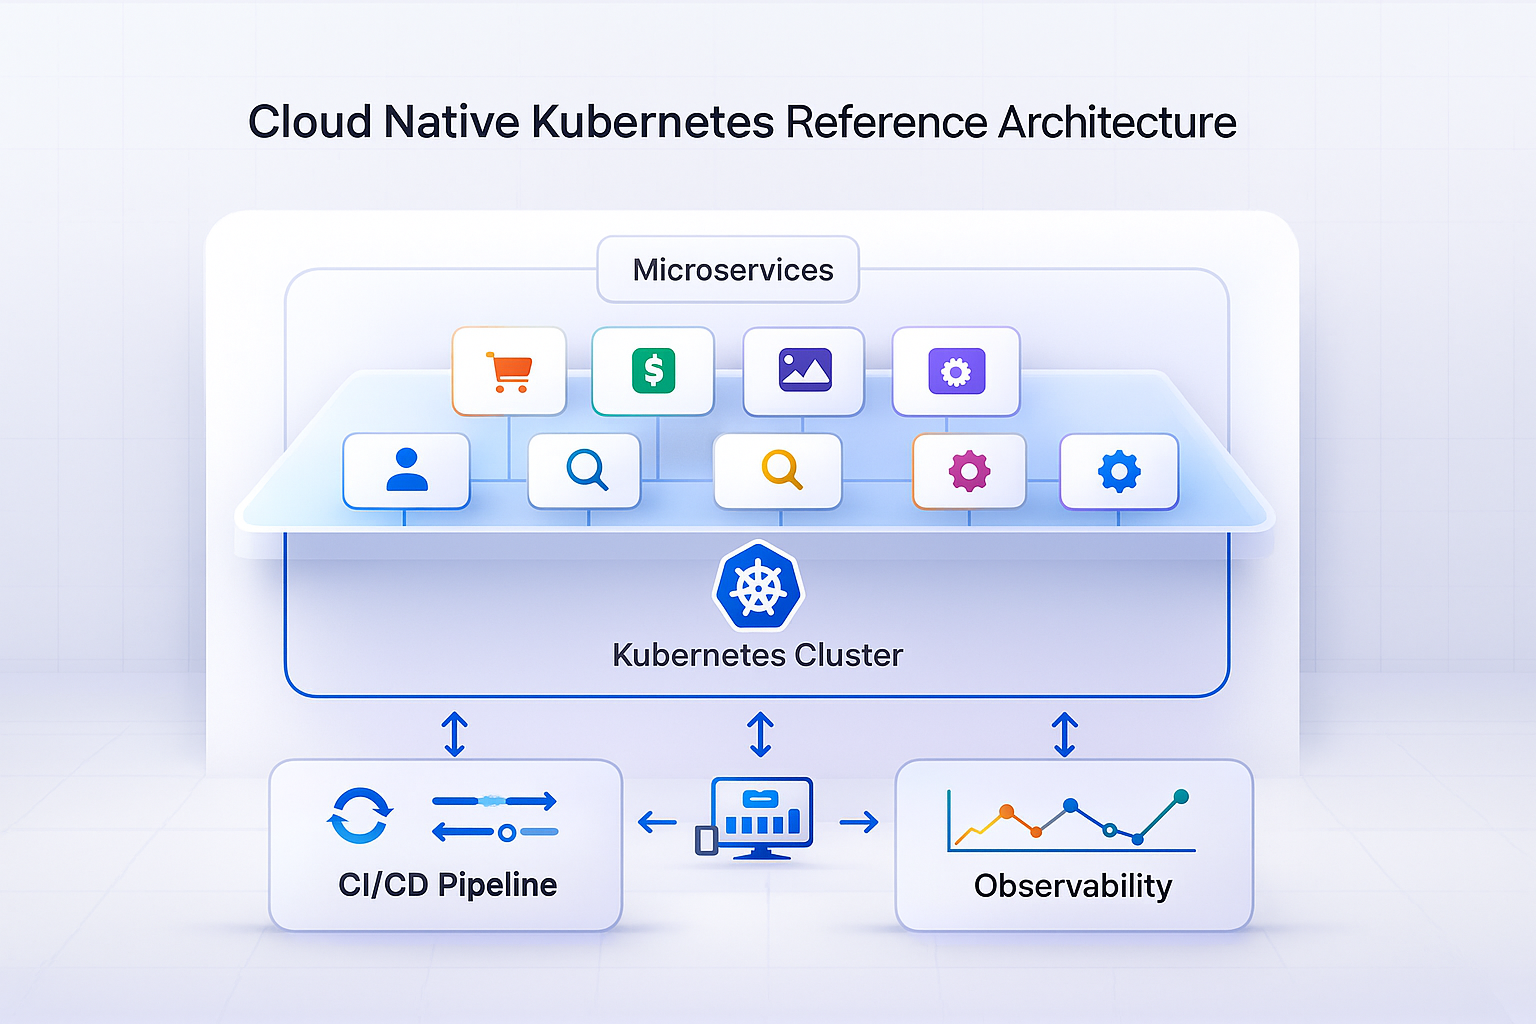
클라우드 네이티브 전환은 더 이상 “하면 좋다” 수준의 선택지가 아닙니다. 신규 서비스는 애초에 컨테이너·Kubernetes·CI/CD를 전제로 설계되고, 기존 레거시 시스템도 어느 시점에는 “지금 구조로는 민첩성과 안정성을 따라가기 어렵다”는 현실과 마주하게 됩니다. 2025년, 클라우드 네이티브는 사실상 인프라 경쟁력의 기본선이 되고 있습니다. 클라우드 네이티브를 “클라우드 환경을 이해하고 스스로 최적화하는 애플리케이션 구조”로 정의하고, 핵심 구성요소와 전환 로드맵, 그리고 운영 … Read more

클라우드 보안 정책 핵심 전략과 적용 가이드

ChatGPT Image 2025년 11월 25일 오후 02 07 27

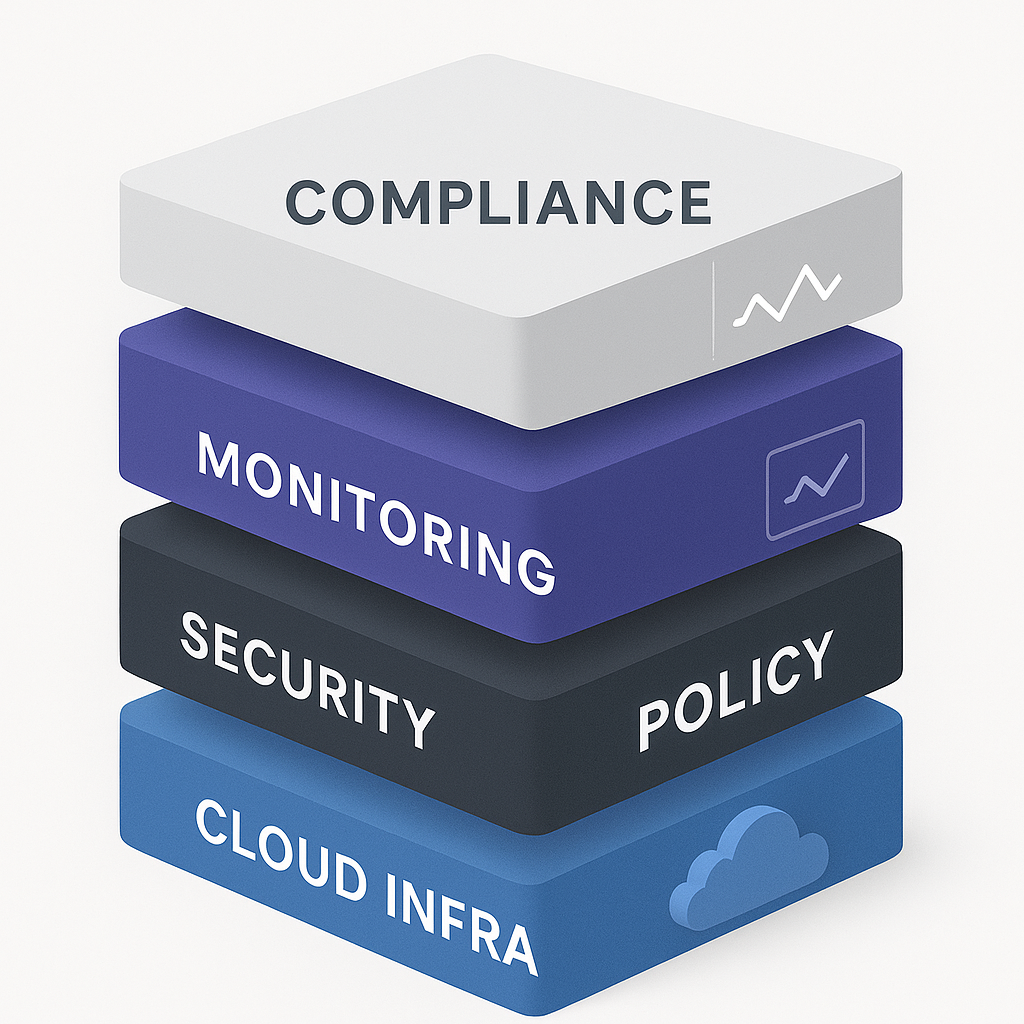
클라우드 도입이 늘어나면서 보안 담당자의 고민은 “어떤 솔루션을 쓸까?”에서 “어떤 정책과 기준으로 운영할까?”로 이동하고 있습니다. 클라우드 보안 정책은 방화벽 규칙, 보안 그룹 설정을 넘어 조직의 데이터 수명주기 전체를 포괄하는 운영 전략이 되었습니다. 특히 클라우드 특유의 공유 책임 모델과 멀티 클라우드 환경까지 고려하면, 체계적인 정책이 없을 경우 리스크는 기하급수적으로 커집니다. 이 글에서는 클라우드 보안 정책을 세 … Read more

AI 기반 보안 자동화 전략과 적용 사례

ChatGPT Image 2025년 11월 24일 오후 03 25 45

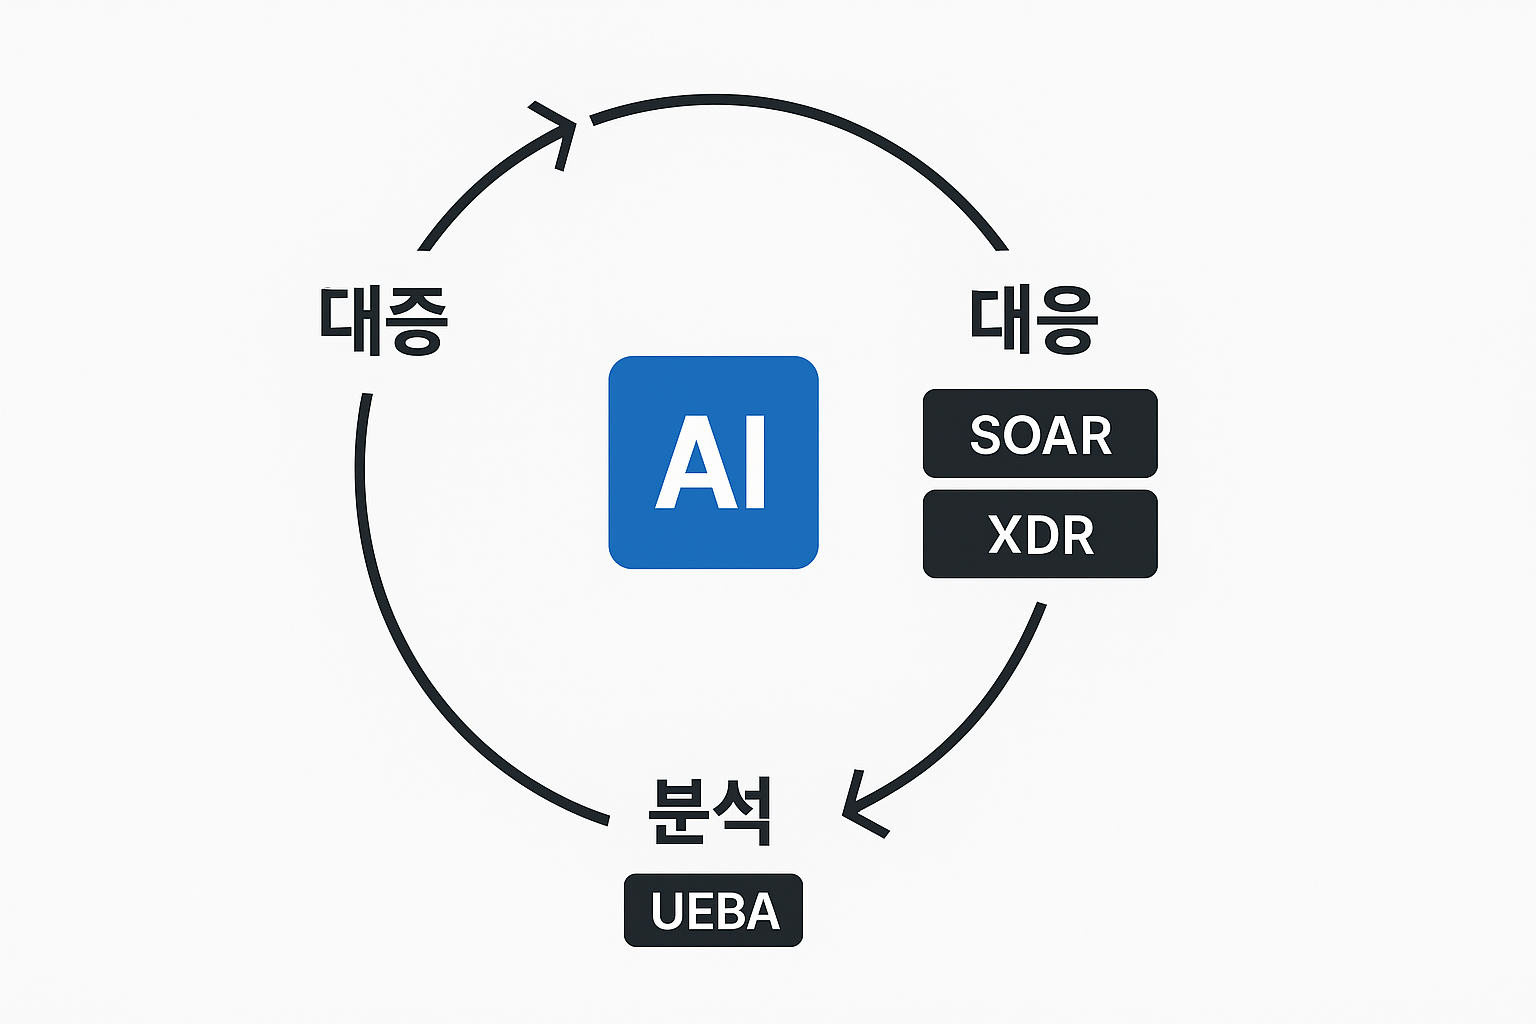
사이버 위협의 속도는 이미 인간의 수동 대응을 앞질렀습니다. 해법은 AI-driven Security Automation—탐지·분석·대응을 닫힌 루프로 만드는 것입니다. 한 줄 실행: 오늘 가장 빈번한 인시던트 1종을 골라 SOAR 플레이북으로 원클릭 격리를 구현하세요. 현장 기준으로 개요→자동 루프→핵심 기술→사례→도입 전략→조직 변화 순으로 정리했습니다. AI 보안 자동화는 UEBA/XDR의 컨텍스트로 경보를 점수화해 과탐을 줄이고, SOAR가 표준 플레이북으로 차단·격리·통보를 자동 수행하는 접근입니다. … Read more

클라우드 보안 사고 분석 및 예방 전략

ChatGPT Image 2025년 11월 12일 오후 05 30 45

보안사고의 대부분은 설정·운영 프로세스에서 출발합니다. 도구보다 먼저 기본값·권한·가시성을 점검해야 합니다. 한 줄 실행: “퍼블릭 차단 정책 + 시크릿 스캔 + 최소권한 템플릿”을 오늘 CI/CD에 넣으세요. 프로젝트 진단·대응 경험을 바탕으로 사례→원인→전략 흐름으로 정리했습니다. 클라우드 보안 사고 분석은 공개 스토리지·키 노출·과다권한 등 설정형 리스크를 식별하고, 정책 기반 접근제어·CSPM·시크릿 스캔·로깅 표준화로 발생 확률과 피해 규모를 동시 축소하는 방법론입니다. … Read more