목차
“완전 자동화보다 검증 가능한 자동화”
AI 보안은 ‘완전 자동화’보다 ‘검증 가능한 자동화’로 발전해야 합니다.
탐지가 빨라져도, 근거가 불명확하면 조직은 결국 사람의 판단으로 되돌아가요.
2026년 보안 운영의 경쟁력은 “설명 가능성 + 감사 가능성 + 책임 있는 승인”의 조합에서 나옵니다.
– 신뢰는 모델 성능만으로 생기지 않습니다. 투명성 설계가 필요합니다.
– XAI 기반 근거 시각화와 데이터 감사가 핵심 축입니다.
– SIEM/SOAR 연동은 ‘기록 가능한 의사결정’이 전제입니다.
AI 보안은 이벤트 로그, 네트워크 텔레메트리,
EDR 신호를 학습해 위협을 탐지·분류하고 대응을 추천하는 체계이며,
Explainable AI(XAI)로 판단 근거를 제시하고 데이터·모델·조치의 감사 가능성을 확보할 때,
조직은 자동화를 확장하면서도 책임과 규정을 함께 만족할 수 있습니다.
*오늘 얻을 것/목표*
– “AI 탐지 결과를 믿을 수 있는 조건”을 체크리스트로 정리
– XAI 기반 탐지 구축의 우선순위(근거→시각화→감사)
– 향후 발전 방향: 자동화 확대를 막는 병목(데이터/권한/책임) 해소
*바로 적용: 핵심 실행 한 줄*
– 자동 대응은 “근거가 남는 경보”에서만 시작하고, 그 외는 사람 검증을 남기세요.
*읽고 나면 달라지는 점*
– AI를 도입해도 흔들리지 않는 신뢰 프레임을 갖게 됩니다.
– AI 보안 신뢰성은 ‘정확도’보다 ‘설명 가능성’에서 갈립니다
- 브리지: 높은 탐지율도 “왜”를 못 말하면 운영자는 행동하지 않습니다.
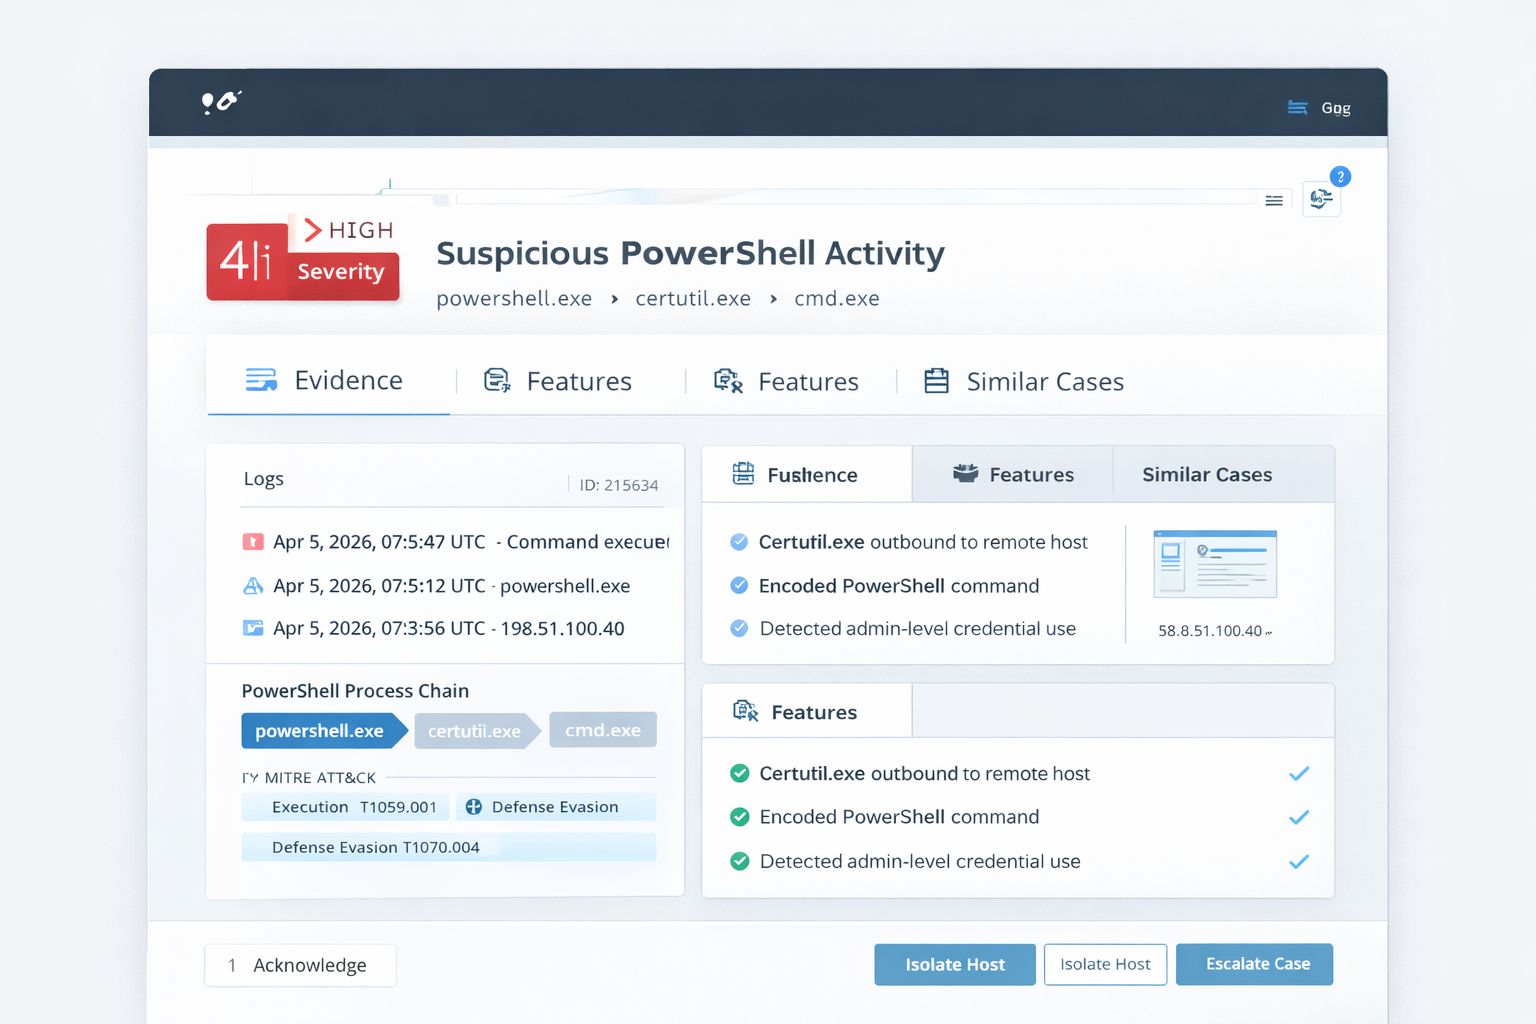
- XAI가 제공해야 할 3가지: 핵심 증거(로그/패킷/프로세스), 영향 요인(Feature), 유사 사례(과거 인시던트)
- MITRE ATT&CK 매핑은 탐지 결과를 운영 언어로 바꿔줍니다.
- 리스크 : 설명이 “그럴듯한 서사”가 되지 않도록, 원본 증거 링크(자리표기)와 함께 제시해야 합니다.
– 위협 탐지 결과의 근거를 ‘시각화’하면 검증 비용이 줄어듭니다
- 브리지: 보안팀이 바쁜 이유는 탐지가 아니라 “검증”입니다.
- 시각화 예: 공격 타임라인, 의심 행위 그래프, 자산 영향도, SLO/업무 영향 신호
- 운영 포인트: SOC 화면에서 한 번에 판단할 수 있어야 합니다.
- 한국 규정 관점: ISMS-P 점검과 사고 보고에서 근거 캡처가 자주 필요합니다.
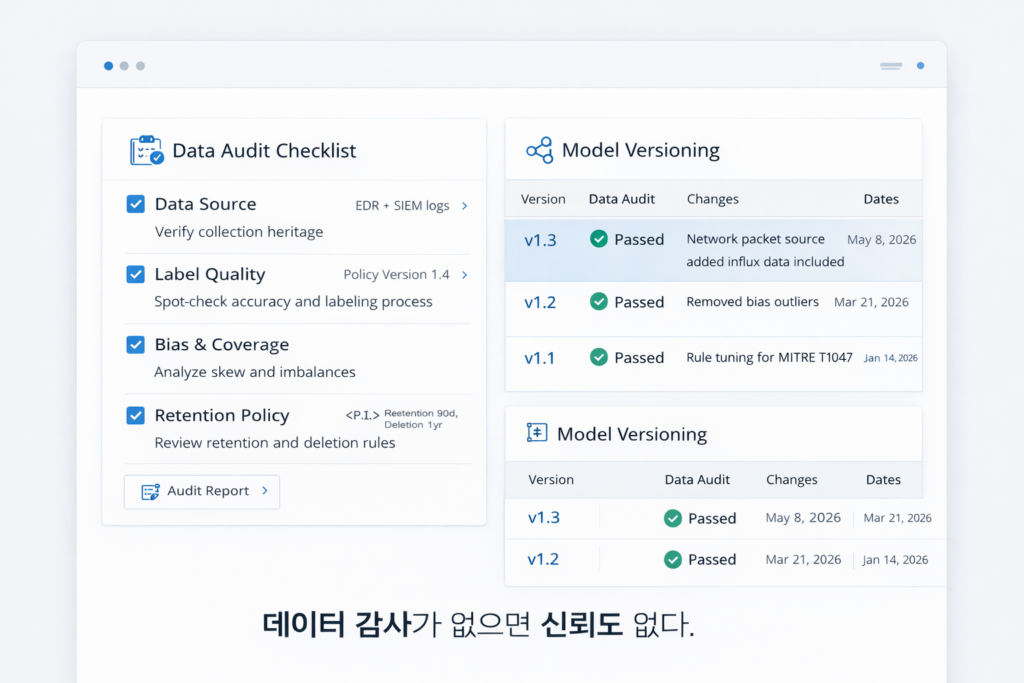
– AI 학습 데이터 감사 프로세스가 없으면 신뢰는 유지되지 않습니다
- 브리지: 모델은 고정이 아니라, 데이터가 바뀌면 흔들립니다(모델 드리프트).
- 감사 항목: 데이터 출처, 라벨 품질, 편향, 누락 구간, 보존/파기 정책(개인정보)
- 결과: 감사 리포트는 “모델 변경 이력”과 함께 남겨야 재현이 됩니다.
- 연결: 데이터 감사는 보안뿐 아니라 컴플라이언스 팀과 함께 운영하는 게 효율적입니다.
– 사람 중심 검증 단계를 유지해야 ‘자동화’가 확장됩니다
- 브리지: 자동화는 줄이기보다, 안전하게 늘리는 게임입니다.
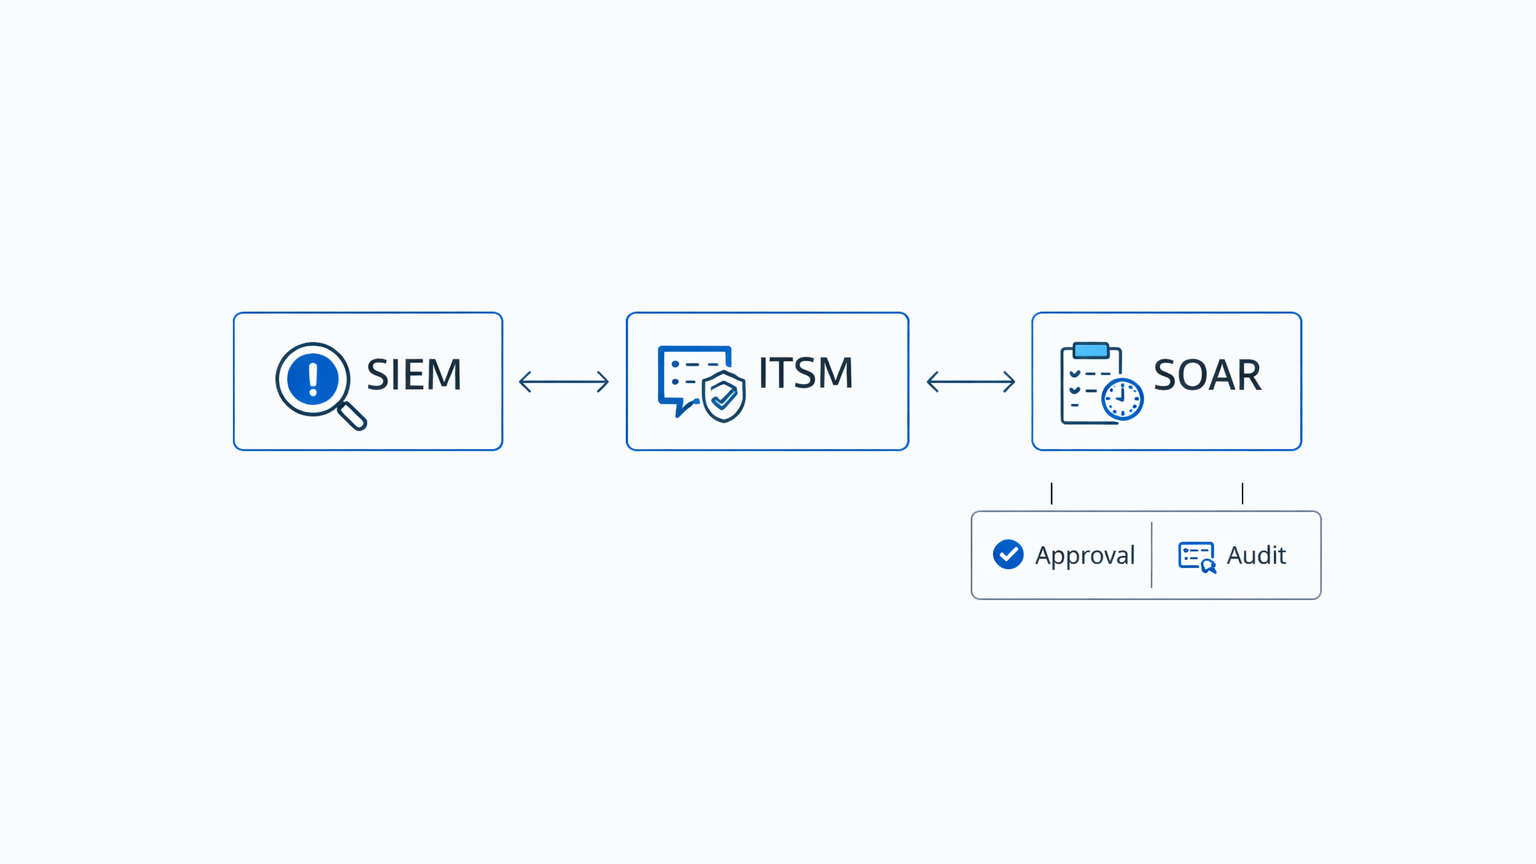
- 권한: 차단/격리 같은 조치는 승인 게이트를 둡니다(Zero Trust와 일관).
- 연동: SIEM → ITSM(변경/승인) → SOAR(실행) 흐름이 가장 안전합니다.
- 지표: 오탐률, MTTR, 자동 조치 성공률, 롤백 횟수로 운영 품질을 봅니다.
– 짧은 인라인 예시(개념 코드)
| if alert.confidence >= 0.9 and alert.explainability.score >= 0.8: write_audit_log(alert, policy=”ZeroTrust-Block”, ticket=”ITSM”) soAR.run_playbook(“isolate-endpoint”) # 실행 else: route_to_human_review(queue=”SOC”) # 사람 검증 |
– 마무리
AI 보안은 더 빨라질 겁니다.
하지만 발전의 방향은 “완전 자동”이 아니라 “검증 가능한 자동”이에요.
근거가 보이고, 기록이 남고, 책임이 정리되면 자동화는 확장됩니다.
이 구조를 먼저 깔아두는 팀이 2026년에도 흔들리지 않습니다.
*요약*
– AI 보안의 신뢰는 “XAI 근거 + 시각화 + 감사 가능성”으로 설계됩니다.
– 데이터 감사와 모델 변경 이력이 없으면, 성능이 좋아도 운영 신뢰는 무너집니다.
– 자동화는 SIEM/ITSM/SOAR를 연결하되, 강한 조치에는 승인·롤백을 남기는 방향이 안전합니다.
*FAQ*
Q1. AI 보안의 “신뢰”를 무엇으로 측정하나요?
A. 탐지 정확도뿐 아니라, 설명 가능성 점수(XAI), 감사 로그 완전성, 자동 조치 성공률/롤백률을 함께 봅니다.
Q2. XAI를 도입하면 오탐이 줄어드나요?
A. 직접적으로 줄기보다는, 검증 속도가 빨라지고 튜닝이 쉬워져 결과적으로 오탐 운영 비용이 감소합니다.
Q3. 자동 차단을 언제부터 허용해야 하나요?
A. 근거가 충분하고(증거/요인/유사사례), 정책이 명확하며, 롤백이 준비된 “검증된 시나리오”부터 제한적으로 시작하세요.