목차
사이버 위협의 속도는 이미 인간의 수동 대응을 앞질렀습니다.
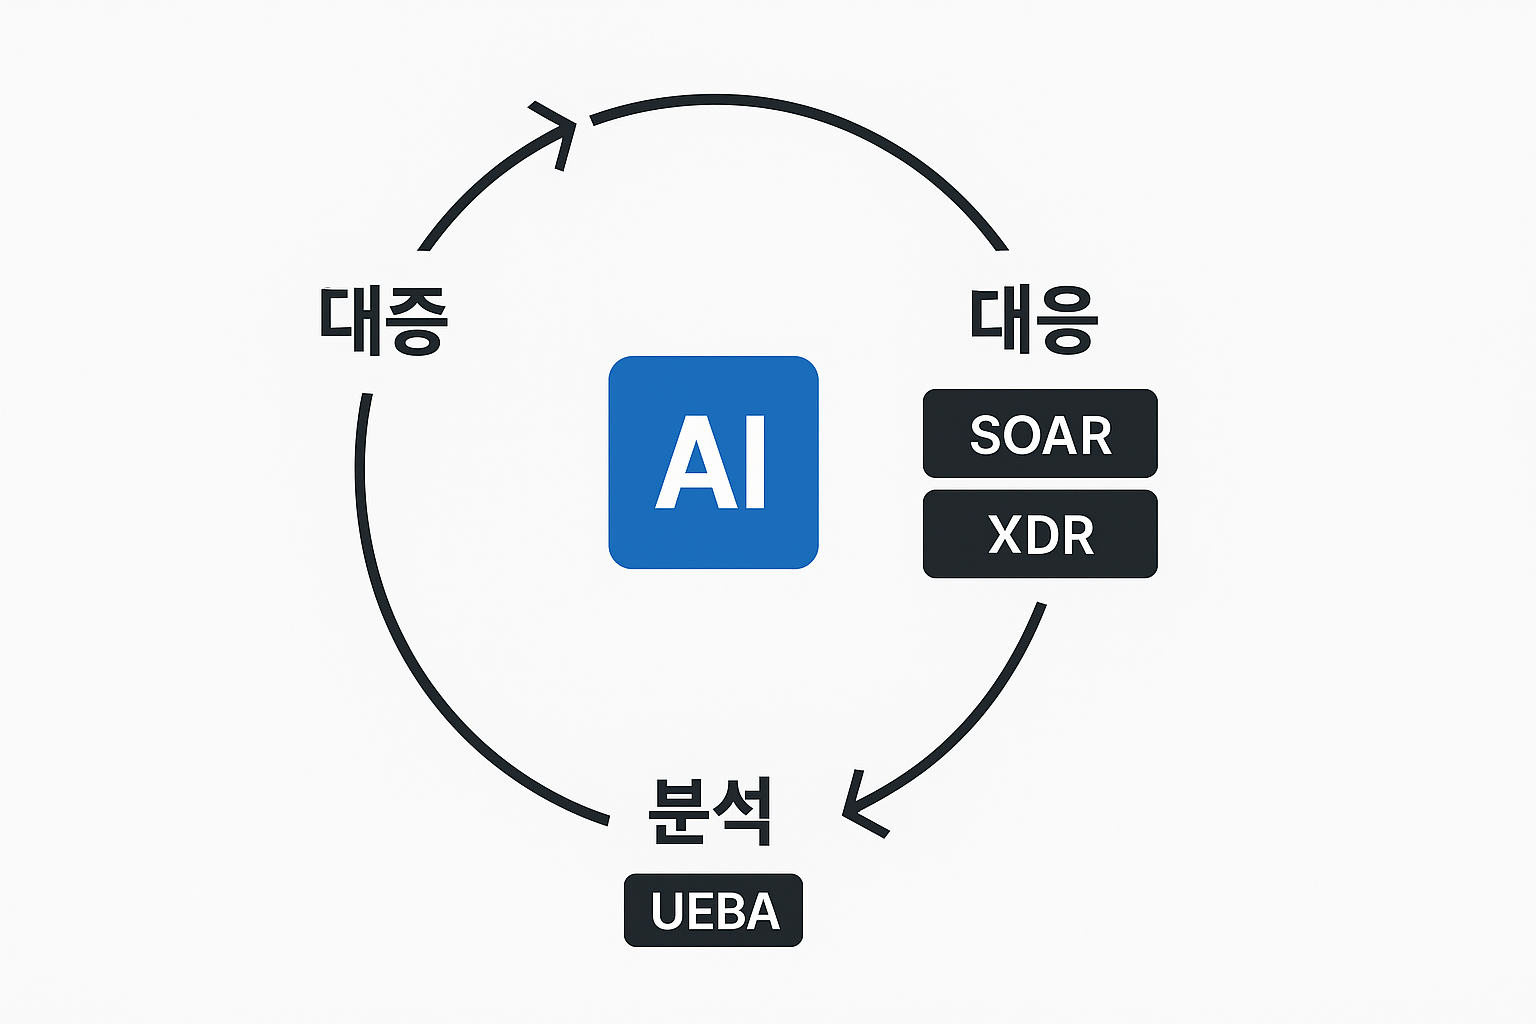
해법은 AI-driven Security Automation—탐지·분석·대응을 닫힌 루프로 만드는 것입니다.
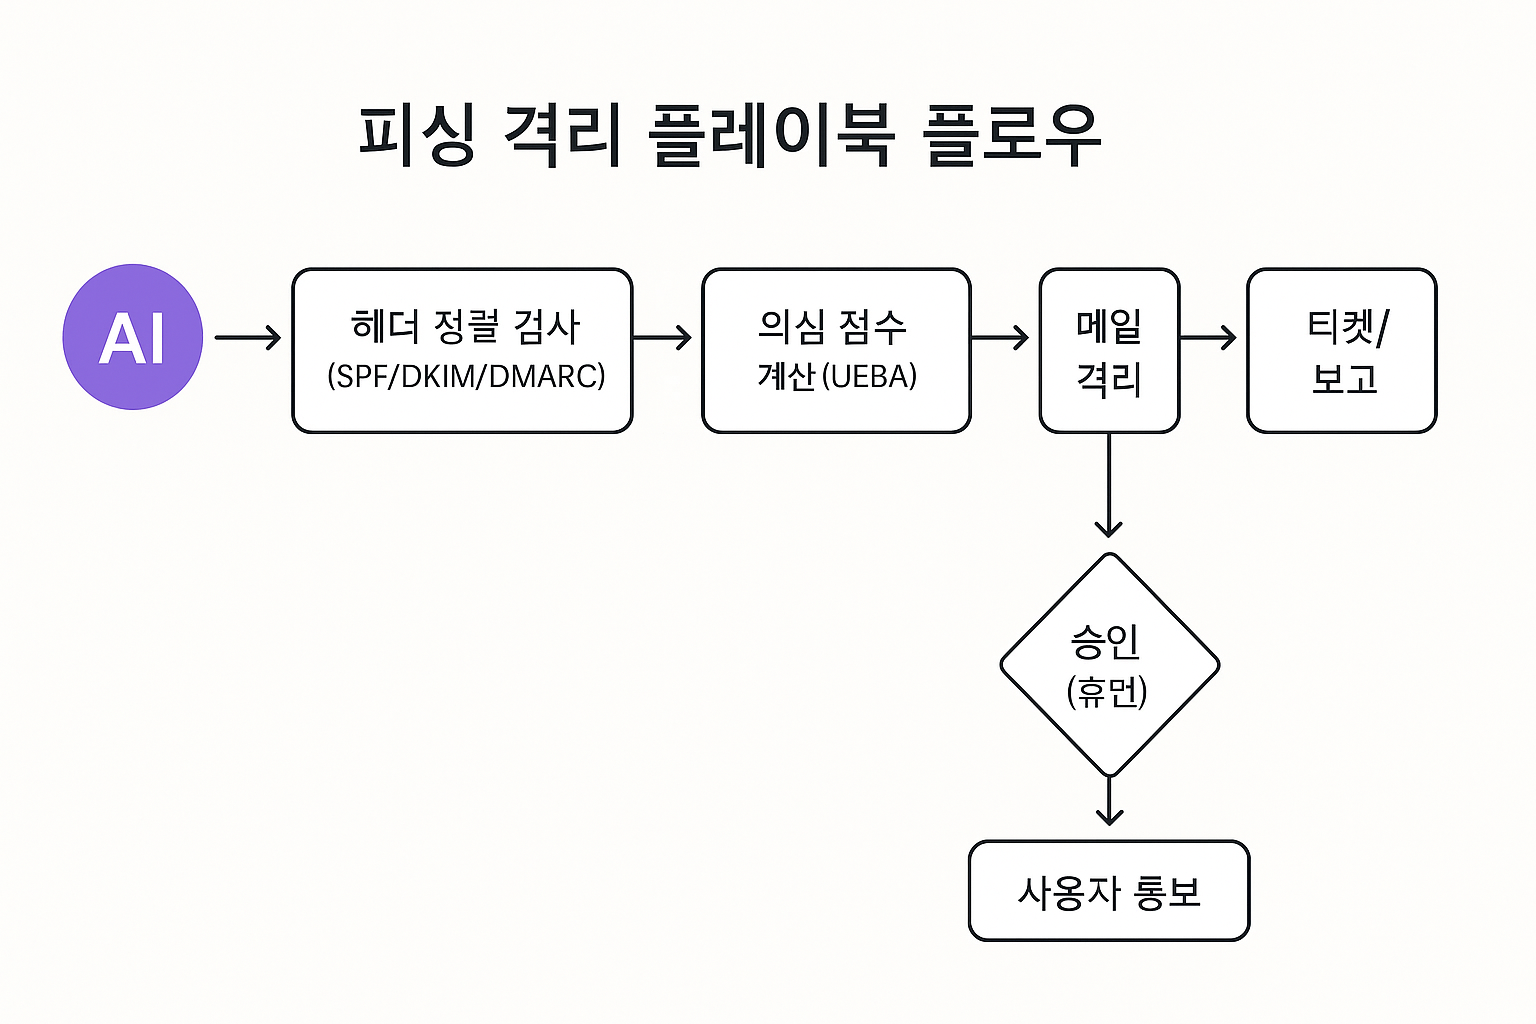
한 줄 실행: 오늘 가장 빈번한 인시던트 1종을 골라 SOAR 플레이북으로 원클릭 격리를 구현하세요.
현장 기준으로 개요→자동 루프→핵심 기술→사례→도입 전략→조직 변화 순으로 정리했습니다.
AI 보안 자동화는 UEBA/XDR의 컨텍스트로 경보를 점수화해 과탐을 줄이고,
SOAR가 표준 플레이북으로 차단·격리·통보를 자동 수행하는 접근입니다.
목표는 MTTD·MTTR 절감, 경보 피로 해소, 고가치 업무로 인력 재배치입니다.
*오늘 얻을 것/목표*
기술 스택 통합 포인트, 적용 사례, 90일 도입 로드맵과 KPI.
– AI 보안 자동화 개요
– 데이터 파이프 : 로그 표준화, 자산 중요도 태깅.
– 모델 : 이상 탐지(UEBA), 규칙+ML 하이브리드.
– 실행 : 사람 승인 단계가 포함된 Human-in-the-Loop.
– 탐지→분석→대응 자동 루프 구축
– 탐지 : XDR 상관관계, MITRE ATT&CK 매핑.
– 분석 : 리스크 점수화, 중복 경보 묶기(디듀플).
– 대응 : SOAR가 네트워크 차단·계정 잠금·격리 메일 전송.
– 인라인 예시 : mttr = approve_time + playbook_time
– 핵심 기술 : SOAR·UEBA·XDR 통합
– SOAR : API 연동 범위가 도입 난이도 결정.
– UEBA : 내부자·계정 탈취 탐지에 효과적.
– XDR : 엔드포인트·메일·아이덴티티 교차 가시성.
– 실행/주의 : 모델 성능은 데이터 정제와 라벨 품질에 좌우.
– 적용 사례
– 글로벌 금융사 : 이상거래 탐지→계정 잠금→재인증 루프.
– 클라우드 기업 : IAM 비정상 패턴(시간·국가)→MFA 재검증.
– 제조/OT : 이상 네트워크 세그먼트 자동 차단→현장 알림.
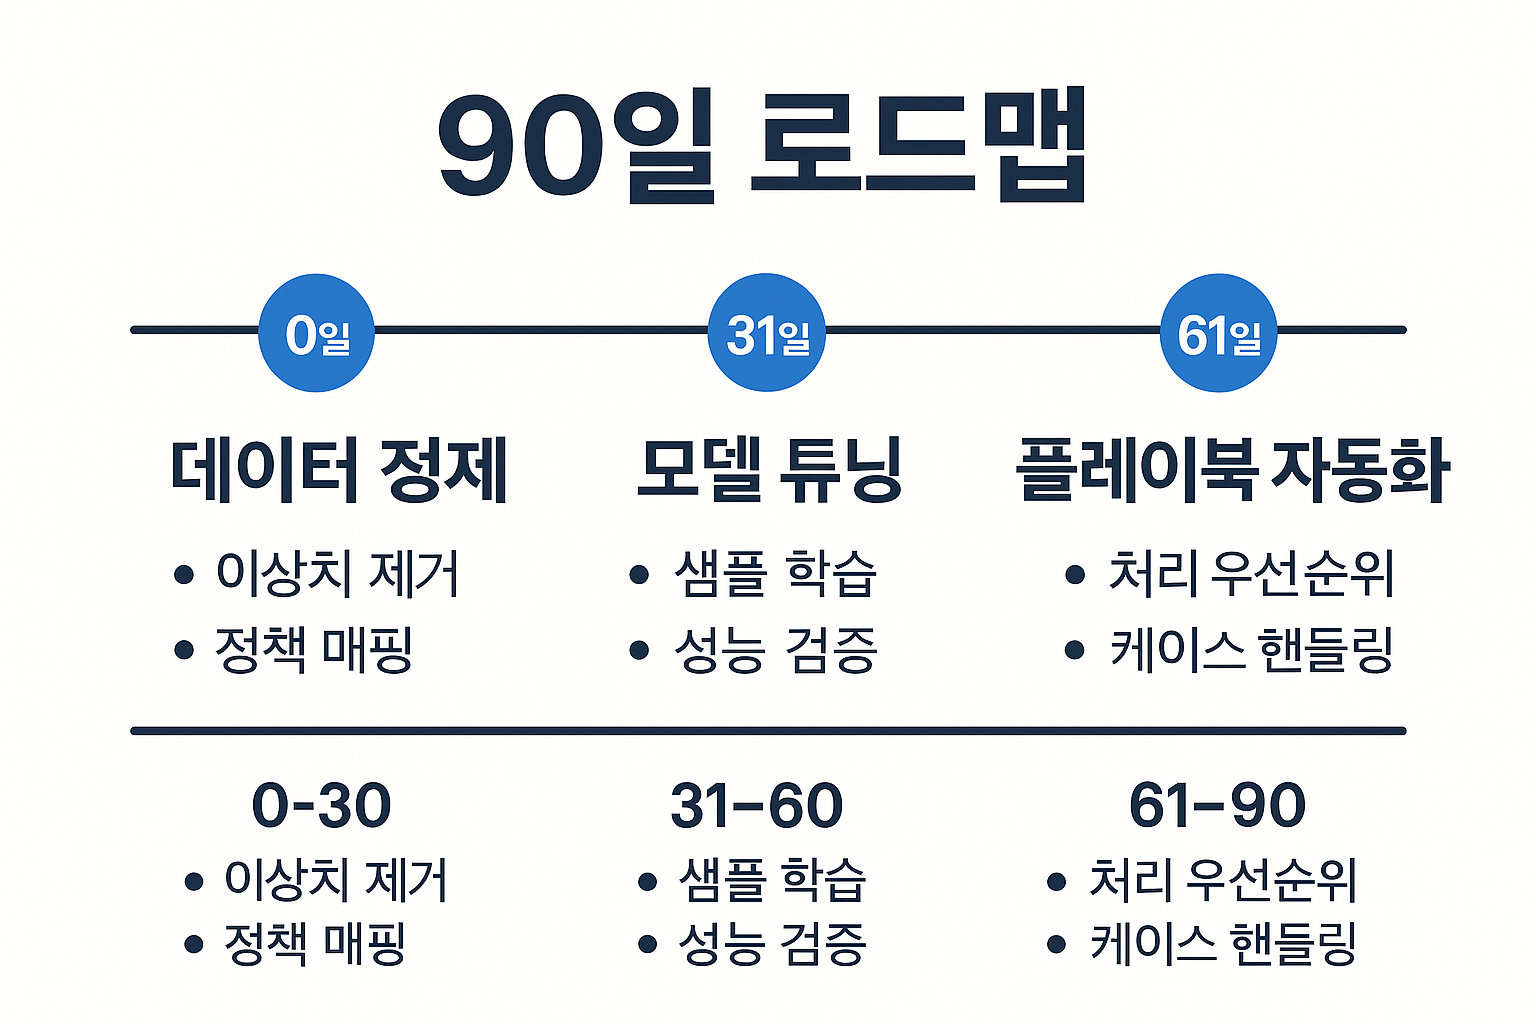
– 도입 전략 : 데이터→모델→플레이북
– 데이터 정제 : 로그인·메일·EDR 3대 소스 우선.
– 학습/평가 : 오탐률·재현율·승인 대기 시간.
– 규칙 설계 : “피싱·의심 로그인·랜섬 조짐” 3종부터.
– 조직 변화 : 보안팀→AI-SOC
– 역할 : 탐지 운영자→플레이북 설계자·품질 관리자.
– 프로세스 : 주간 튜닝 회의, 버전·감사 로그 체계.
– 2025~2026 전망
– 생성형 AI 요약·원인 분석, 티켓 자동 작성.
– DevSecOps와 연동한 취약→패치 자동 파이프라인.
– 마무리
AI는 탐지 정확도를 높이고 반복 대응을 줄입니다.
사람은 승인·품질·전략에 집중하세요.
*FAQ(3문항)*
Q1. 우리 환경에서 첫 대상은?
A. 이메일 피싱·의심 로그인·EDR IOC 일치 3종이 ROI가 큽니다.
Q2. 승인은 어디에 두죠?
A. 고위험만 자동, 나머지는 승인 후 실행으로 단계화하세요.
Q3. KPI는 무엇을 보나요?
A. MTTD·MTTR·오탐률·티켓당 비용, 플레이북 적용률입니다.