
목차
회사 PC에서 Windows 업데이트 파일 변조 위험을 낮추려면 업데이트 경로를 고정하고,
캐시·서명 저장소 권한을 최소화하며, 감사 로그로 변경 흔적을 남겨야 한다.
적용 전·후 비교용 변경 이력을 먼저 기록하라.
업데이트 무결성은 ‘원본 검증 + 권한 통제 + 로그’로 지킨다.
- 경로: 업데이트가 “어디서 내려와 어디에 저장되고 무엇이 실행되는지”를 먼저 고정한다.
- 권한: 업데이트 관련 폴더/정책의 “쓰기 권한”을 SYSTEM/TrustedInstaller 중심으로 좁힌다.
- 로그: 파일 변경·정책 변경·특권 사용을 감사로 남겨 “이상 징후”를 장애가 아닌 사건으로 분리한다.
– 업데이트 무결성이란 “정상 업데이트 파일이 정상 경로로 적용되는 상태”다
Windows 업데이트 무결성은 단순히 “업데이트가 된다/안 된다”가 아니다.
업데이트 파일이 ‘원본에서 내려와’ ‘변조 없이 저장’되고 ‘신뢰된 주체가 적용’하는 상태를 의미한다.
현실에서는 표준 이미지, 프록시, 보안 에이전트, WSUS 운영 때문에 책임 구간이 쉽게 흐려진다.
특정 KB가 반복 실패하면 장애로만 분류되기 쉽고, “
정상처럼 보이는 다른 파일”이 끼어들어도 티켓에서 놓치기 쉽다.
지금 PC가 어떤 경로로 업데이트를 받는지 팀 내에서 한 문장으로 말 못 하면, 이미 관리가 느슨한 상태다.
이 지점에서 대부분의 팀이 흔들린다.
- 범위 안내 : 이 글은 Windows 업데이트(Windows Update/WSUS) 파일 무결성에 초점을 둔다. 드라이버 벤더 업데이터·서드파티 패치 도구는 별도 통제 범위로 분리하는 편이 안전하다.
– 업데이트 경로 점검: 정상 다운로드/저장/적용 흐름을 “문서로” 만든다
회사 PC에서는 인터넷(Microsoft Update)과 사내 WSUS가 혼재하거나,
프록시/보안 게이트웨이가 끼어들면서 정상 경로가 흐려지기 쉽다.
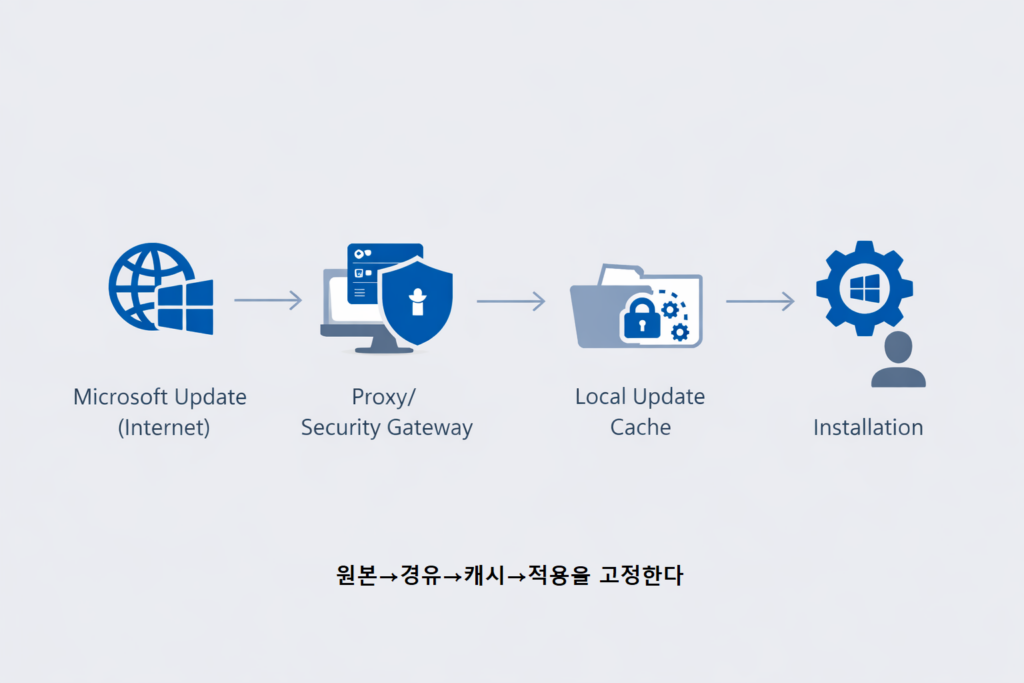
변조 위험을 줄이려면 먼저 업데이트 흐름을 한 줄로 적는다: 원본 → 경유 → 캐시 → 적용 주체.
- 원본: Microsoft Update / WSUS 중 1개로 고정(혼재 종료)
- 경유: 프록시, SSL 가시화 장비, 보안 에이전트 개입 여부 기록
- 캐시: 업데이트 캐시/서명 저장소가 표준 경로에 있는지 확인
- 적용 주체: 사용자 임의 실행이 아니라 서비스 기반 설치로 운영
– 바로 쓰는 점검 질문(2분 컷)
- “이 PC는 WSUS인가, 인터넷 업데이트인가?”
- “프록시/SSL 가시화가 개입하면, 업데이트 서명 검증과 충돌하지 않는가?”
- “업데이트 캐시 위치에 일반 사용자 쓰기가 열려 있지 않은가?”
– 현실에서 보이는 증상/패턴: “장애처럼 보이는” 변조 힌트
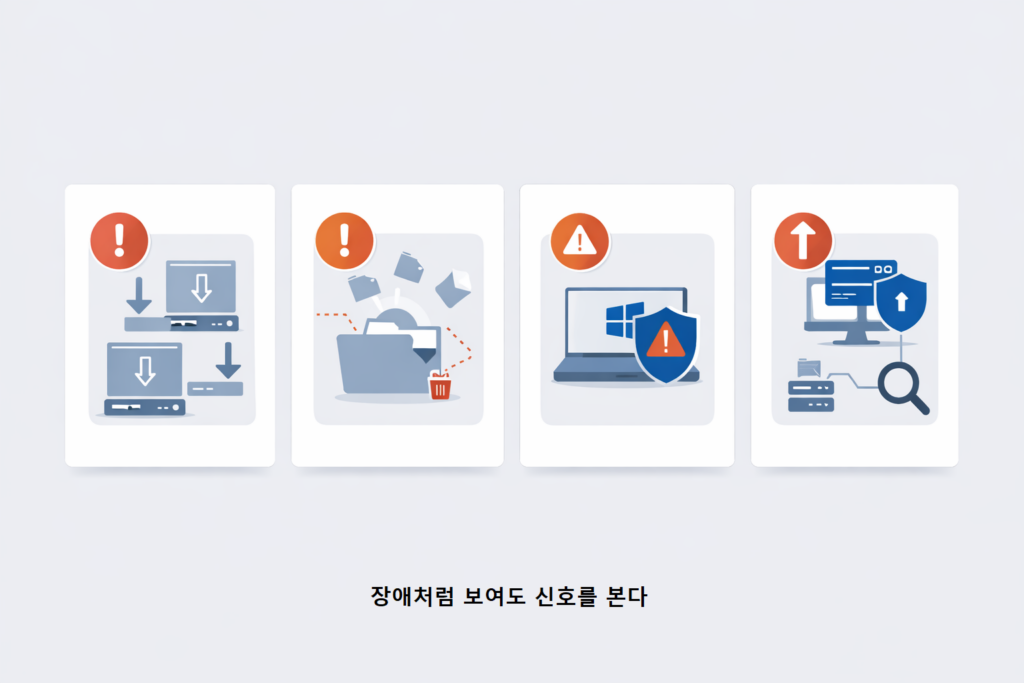
- 특정 KB가 계속 실패하고 재다운로드가 반복된다.
- 업데이트 시간대에 캐시 폴더에서 짧은 시간 내 대량 생성/삭제가 찍힌다.
- 서명/검증 경고가 섞여 나오지만 재부팅 후 “일단 끝난 것처럼” 보인다.
- 프록시/보안 정책 변경 이후부터 업데이트 장애가 늘어난다.
– 실제 운영 시나리오
- 보안팀이 SSL 가시화 정책을 바꾼 날부터 일부 PC만 KB 설치가 반복 실패했다.
- 헬프데스크는 “업데이트 캐시 삭제 후 재시도”로 티켓을 닫았다.
- 며칠 뒤 같은 PC에서 업데이트 시간대에 ACL 변경 이벤트가 같이 찍혔다.
- 재다운로드 파일의 서명 검증 실패가 반복됐지만, 로그 수집이 안 돼 근거가 남지 않았다.
- 결국 “장애”가 아니라 “변조 시도 가능성”으로 다시 열어야 했고, 변경 이력이 없어서 원인 분리 시간이 길어졌다.
– 왜 업데이트 파일이 표적이 되나
업데이트는 시스템 권한으로 실행되는 신뢰 경로라 공격자 입장에서는 가장 효율적인 우회로가 된다.
사용자 화면에는 ‘업데이트 중’으로 보이기 때문에, 의심 없이 넘어가기 쉽다.
네트워크 구간(다운로드)과 로컬 구간(저장/실행)이 분리되어 있어,
중간에 책임 구간이 흐려지기도 한다.
또한 업데이트 주변에는 캐시, 임시 저장소, 서비스, 작업 스케줄러처럼 접점이 많다.
이 접점 중 하나라도 쓰기 권한이 넓게 열려 있으면,
정상 파일이 “정상처럼 보이는 다른 파일”로 대체될 수 있다.
프록시/캐시가 개입하면 “어느 시점에 무엇이 바뀌었는지”가 더 추적하기 어려워진다.
그래서 무결성은 원본 검증만으로 끝나지 않고,
권한 통제와 로그가 함께 있어야 유지된다.
결국 도구가 아니라 구조 문제다.
– 권한/정책 설정: 업데이트 관련 쓰기 권한을 ‘필요 최소’로 줄인다
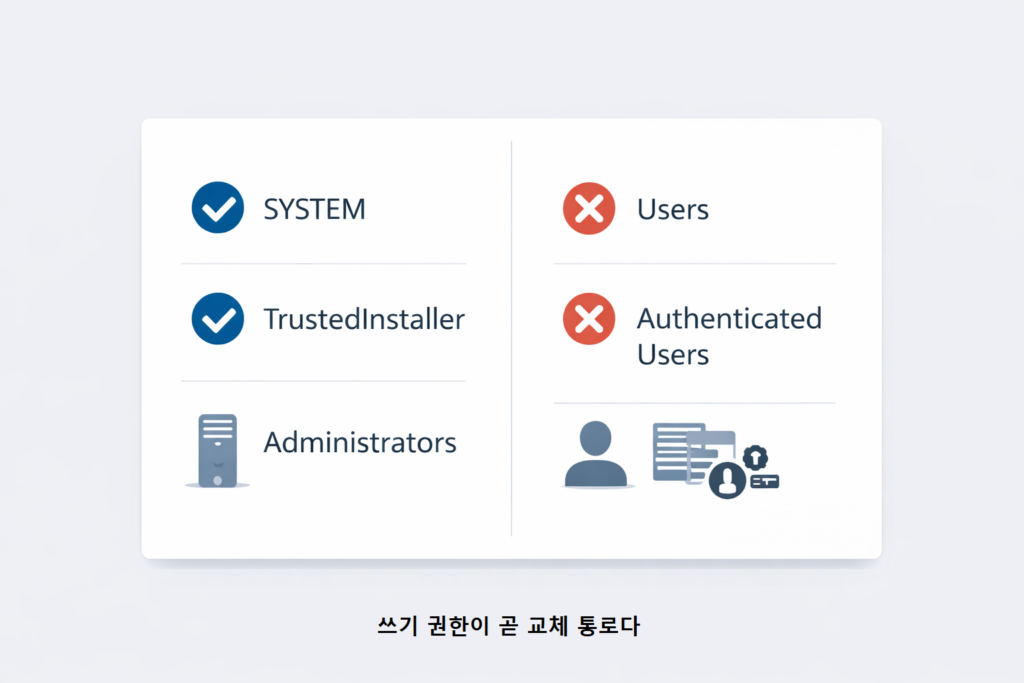
핵심은 2가지다. (1) 로컬 관리자 최소화 (2) 업데이트 관련 경로/정책 변경 통제.
- 상시 로컬 관리자 사용 금지: 승인 기반 임시 권한(업무 프로세스 포함)으로 전환
- 업데이트 관련 폴더 ACL 점검: Users/Authenticated Users에 불필요한 Modify/Write 제거
- 쓰기 주체는 SYSTEM/TrustedInstaller 중심, Administrators는 “필요한 범위만” 유지
- 업데이트 관련 서비스/작업 스케줄/레지스트리 변경은 표준 계정/표준 도구로만 수행
– “구체 예시”로 이해하는 최소 기준(과하게 깊게 안 가는 버전)
- GPO에서 확인/고정: “업데이트 원본(WSUS) 고정”, “자동 업데이트 정책 고정”처럼 혼재를 막는 항목부터 잠근다.
- 폴더 권한의 목표 상태: “업데이트 캐시/서명 저장소는 SYSTEM/TrustedInstaller가 쓰고, 일반 사용자는 쓰지 못한다” 한 줄이 목표다.
- 운영 순서 고정: 표준 1대에서 적용 → 1회 업데이트(다운로드/재부팅 포함) 검증 → 소규모 링 배포 → 전체 확산.
– 원본 검증 강화: 서명/검증 실패를 ‘사건 후보’로 취급한다
원칙은 하나다. 검증 실패는 ‘재시도’가 아니라 ‘기록+분리’로 끝낸다.
- 서명 검증 실패는 재시도만 하지 말고 로그→티켓→원인분리 흐름으로 남긴다.
- WSUS 사용 시: WSUS 서버/콘텐츠 저장소의 접근 권한과 변경 이력도 동일 체계로 묶는다.
- 프록시 개입 시: SSL 가시화/중간자 성격 설정이 업데이트 검증을 깨지 않는지 점검한다.
– 감사 로그(Audit Log): “누가/언제/무엇을” 바꿨는지 남긴다
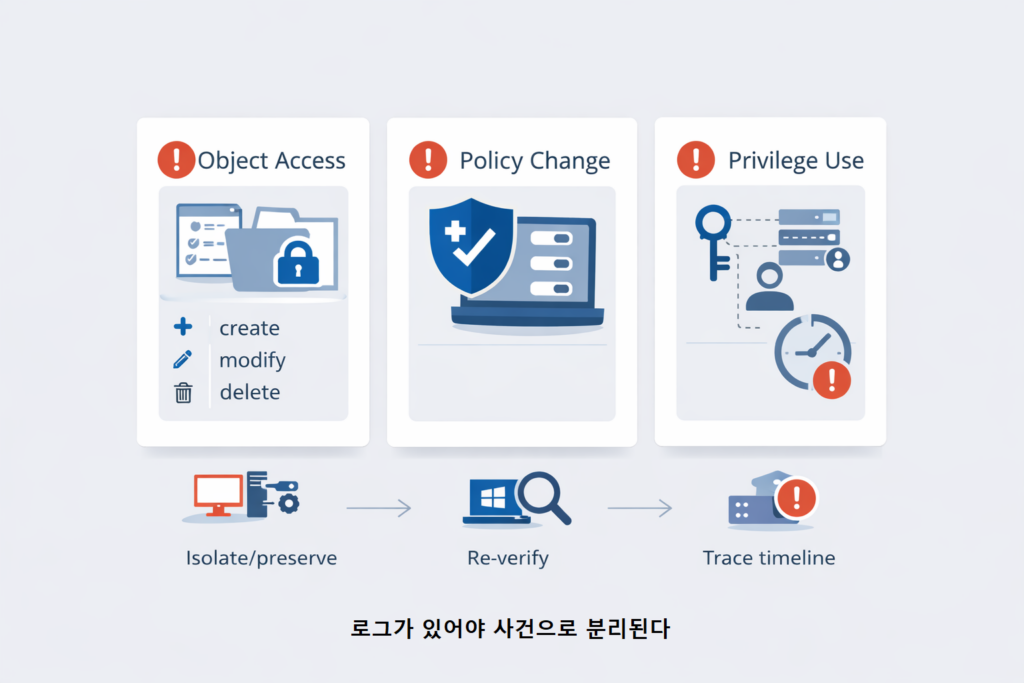
최소 기준은 파일 변경 + 정책 변경 + 특권 사용이 기록으로 남는 상태다.
- Object Access: 업데이트 관련 폴더/파일 생성·수정·삭제 기록
- Policy Change: 감사 정책/보안 옵션/방화벽/애플리케이션 제어 정책 변경 기록
- Privilege Use: 특권 사용 흔적 기록
- System/Service: 업데이트 서비스 중지·재시작·실패 패턴 기록
이상 징후를 봤을 때 “바로 하는 3단 액션”
1. 격리/보존: 해당 PC를 네트워크 분리(가능 범위)하고 로그 보존(이벤트 로그/에이전트 로그/프록시 로그)을 먼저 고정한다.
2. 검증 재확인: 동일 KB 재다운로드 파일의 서명/무결성 실패 여부, 캐시 폴더 변경 흔적(대량 수정/ACL 변경)을 교차 확인한다.
3. 경로 역추적: WSUS/프록시/보안장비 변경 이력과 시간대를 맞춰 “변경 이벤트 ↔ 실패 이벤트”를 1개의 타임라인으로 합친다.
– 정책 적용 전·후 비교표: 변경 이력부터 남겨 “전/후”를 만든다
| 항목 | 적용 전(AS-IS) | 적용 후(TO-BE) | 남길 증거 |
|---|---|---|---|
| 업데이트 원본 | 인터넷/혼재 | 1개로 고정 | 원본/경유 경로 문서 |
| 캐시 폴더 권한 | 사용자 쓰기 가능 | SYSTEM 중심 최소화 | ACL 스냅샷(전/후) |
| 검증 실패 대응 | 재시도 후 종료 | 티켓화 후 원인분리 | 이벤트+티켓 번호 |
| 감사 로그 | 꺼짐/부분 | 최소 세트 활성화 | 수집 정책/보관 기간 |
| 변경 이력 | 구두/없음 | 변경요청서+배포 기록 | Change log |
– 해결 단계(번호형): 회사 PC에서 바로 적용하는 순서
1. 업데이트 원본을 1개로 확정하고, 혼재 상태를 종료한다.
2. 프록시/보안장비 경유 여부를 문서화하고 예외/정책을 정리한다.
3. 업데이트 관련 캐시/서명 저장소 폴더의 쓰기 권한을 점검하고 불필요한 주체를 제거한다.
4. 로컬 관리자 상시 사용을 줄이고, 정책/설치 변경 권한을 최소화한다.
5. 감사 로그 최소 세트를 켜고 업데이트 경로에 감사를 붙인다.
6. 적용 전·후 스냅샷(ACL/정책/수집상태)을 남기고 1회 업데이트 사이클로 검증한다.
7. 이상 징후 룰(대량 수정, ACL 변경, 서비스 반복 재시작)을 알림→티켓 흐름으로 연결한다.
– 30초 체크리스트 & 마무리: 전·후 비교로 “변경 이력”부터 남겨라
- 업데이트 원본이 1개로 고정되어 있다(혼재 없음)
- 업데이트 관련 폴더에 일반 사용자 쓰기 권한이 없다
- 상시 로컬 관리자 계정이 없다(임시 권한 프로세스 존재)
- 파일/정책 변경 감사 로그가 수집·보관된다
- 적용 전·후 ACL/정책 스냅샷과 변경 이력이 남아 있다
권한을 한 번에 과도하게 줄이면 업데이트 실패로 이어져 현장 반발이 바로 나온다.
그래서 표준 1대 검증 → 소규모 링 배포 → 전체 확산 순서를 고정하고, 전·후 비교가 가능한 변경 이력부터 남겨야 한다.
업데이트 무결성은 결국 원본 검증(신뢰) + 권한 통제(교체 차단) + 로그(증거) 3개가 동시에 굴러갈 때 지켜진다.
내가 이 상황이라면 “원본(WSUS/인터넷) 고정 + 변경 이력 기록”부터 먼저 잠그고, 그다음 권한·로그를 확장하겠다.
– FAQ
Q1. 로컬 관리자 권한을 줄이면 업데이트가 안 되지 않나요?
A. 사용자의 상시 관리자만 줄이고, 업데이트는 서비스 기반으로 수행되게 표준 운영을 맞추면 된다.
Q2. 감사 로그를 켜면 이벤트가 너무 많이 쌓이지 않나요?
A. 업데이트 경로/정책 변경 중심의 최소 세트부터 시작하고, 이상 징후 룰을 3개 내로 고정한다.
Q3. WSUS를 쓰면 변조 위험이 완전히 사라지나요?
A. 통제 범위가 명확해질 뿐이며, WSUS 서버/콘텐츠 저장소의 권한·변경 이력을 함께 관리해야 한다.
#EndpointSecurity #WindowsPolicy #AuditLog