목차
맥락 기반 운영 표준
제로트러스트 2.0은 기술 트렌드가 아니라 운영 표준으로 굳어지고 있습니다.
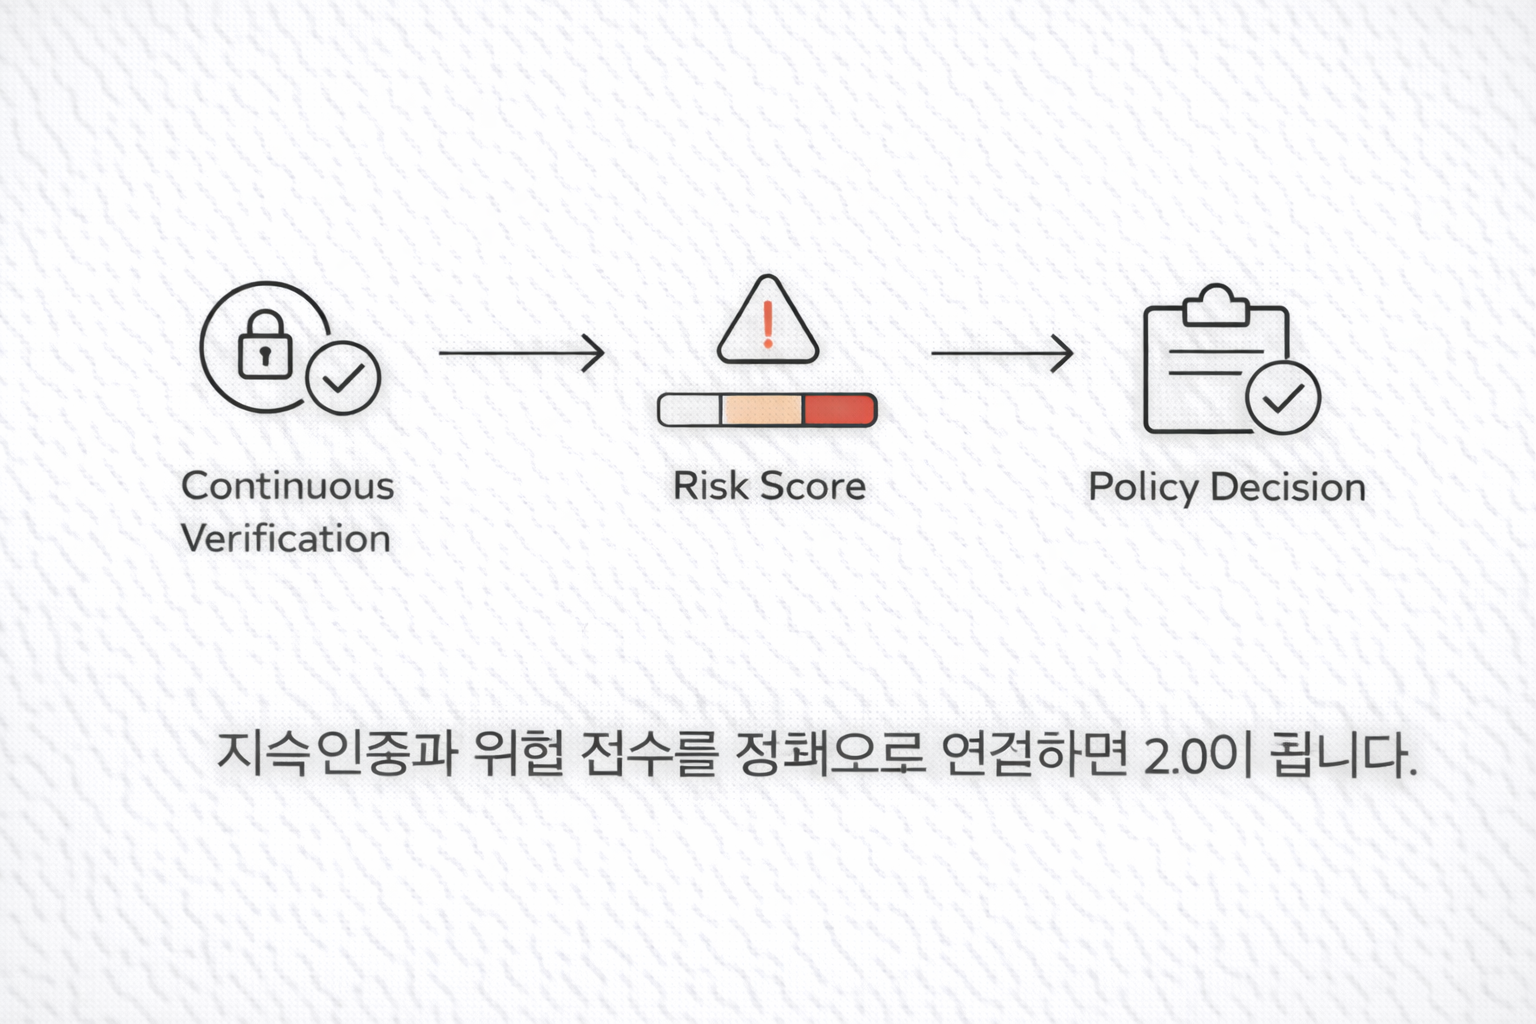
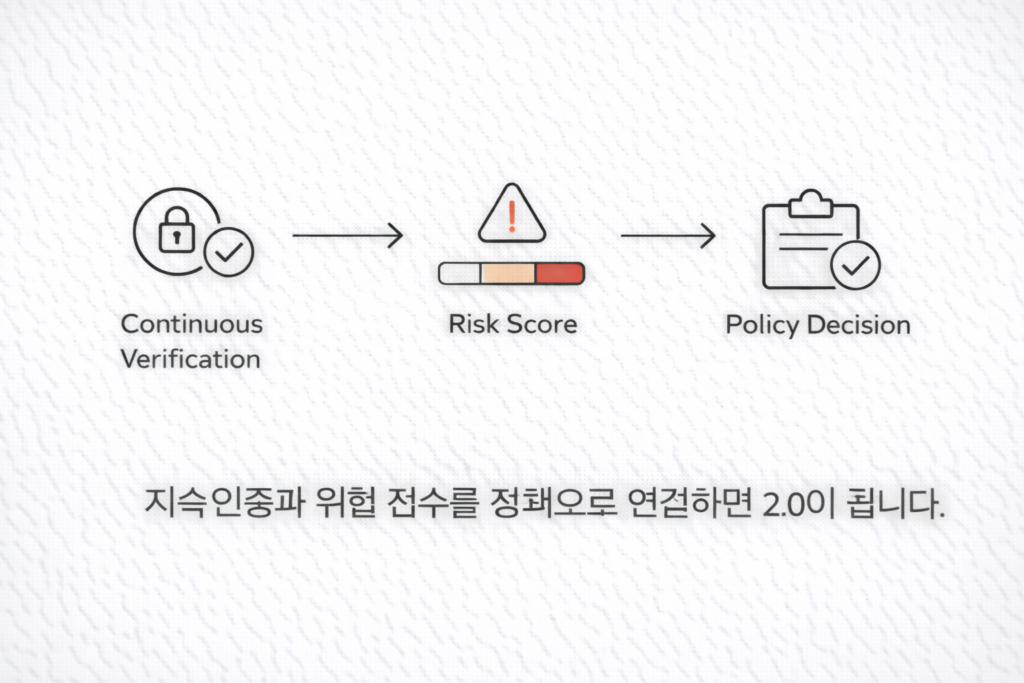
핵심은 ‘지속 인증(Continuous Verification)’과 ‘컨텍스트 인식(Context-Aware)’입니다.
인증을 이벤트가 아닌 프로세스로 바꾸면, 클라우드·모바일·IoT 확장에서도 통제가 유지됩니다.
– 지속 인증으로 “세션 중”에도 위험을 재평가하고
– AI 기반 위험 평가로 정책을 자동 조정하며
– 통합 대시보드로 정책·로그·예외를 운영합니다.
제로트러스트 2.0 전략은 제로트러스트 원칙을 컨텍스트 기반으로 실행하는 운영 모델입니다.
사용자 행동, 단말 보안 상태(Device Posture), 위치·시간, 앱 민감도, 데이터 분류를 결합해 위험을 지속 평가하고,
정책을 자동화해 접근을 세분화(ZTNA/마이크로세그멘테이션)합니다.
*오늘 얻을 것/목표*
– 2.0 핵심 전략 3요소(지속 인증/위험 평가/정책 대시보드) 구조화
– 실행 프레임워크(통합 인증→컨텍스트 접근제어→운영 자동화) 제시
– 12주 로드맵으로 PoC→확장 경로 설정
*바로 적용: 핵심 실행 한 줄*
– “자산 1개(핵심 앱) + 컨텍스트 3개(사용자·단말·위치) + 정책 1개(단계 인증)”부터 고정하세요.
*읽고 나면 달라지는 점*
– 도구 목록이 아니라 ‘운영 체계’로 보입니다. 적용 순서가 분명해집니다.
– 지속 인증은 세션의 ‘리스크’를 계속 계산합니다
브리지는 관점입니다. 인증은 시작이 아니라 운영입니다.
- 기본: MFA + 세션 재평가(위험 상승 시 Step-up).
- 단말 상태(Device Posture) 불량이면 접근 범위를 축소합니다.
- 컨텍스트 신호 예: 새 지역 로그인, 비정상 시간대, 이상 행동.
- 엔티티: IAM, MFA, Device Posture를 한 번에 묶어 봅니다.
– AI 기반 위험 평가는 ‘정책 자동화’의 트리거입니다
브리지는 자동화입니다. 사람이 규칙을 다 따라갈 수 없습니다.
- 위험 점수(Risk Score)를 정책 엔진에 연결합니다.
- 예: risk>=80이면 접근 차단, 50~79면 단계 인증.
| “`python policy = “deny” if risk >= 80 else (“step_up_mfa” if risk >= 50 else “allow”) SIEM 이벤트와 결합하면 탐지→조치가 짧아집니다. |
- 엔티티: SIEM, Risk Score, Policy Engine을 연결합니다.
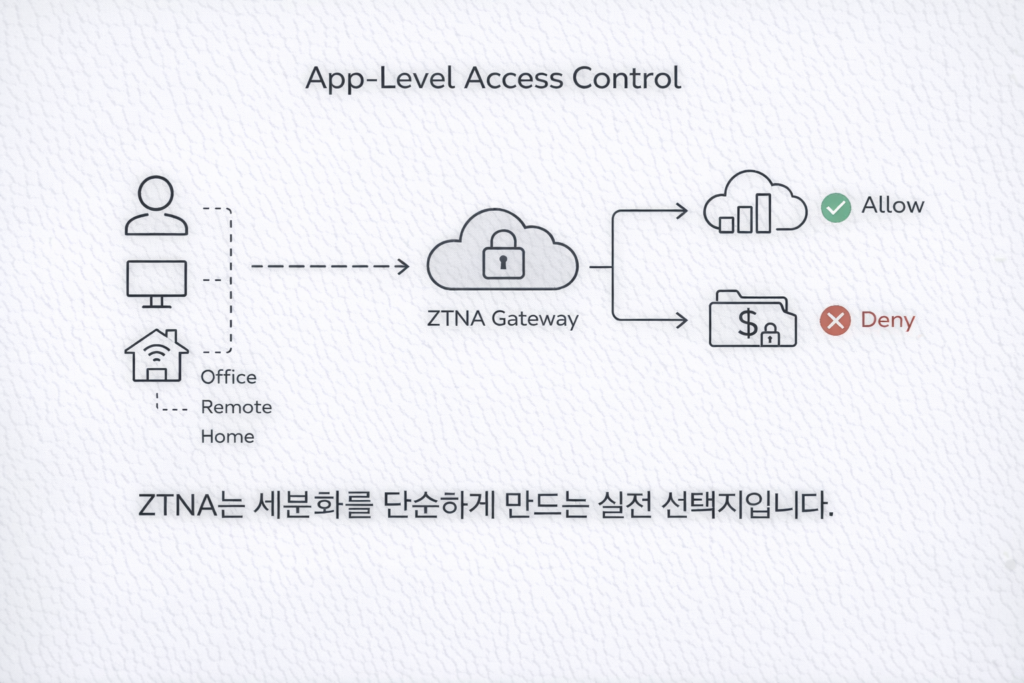
– 네트워크 세분화는 ZTNA 중심으로 단순화할 수 있습니다
브리지는 구현입니다. 세분화는 복잡해지기 쉬워요.
- 마이크로세그멘테이션은 ‘구역’ 설계가 관건입니다.
- ZTNA는 ‘앱 단위’ 접근으로 빠른 성과가 나옵니다.
- 온프레미스와 클라우드를 함께 쓰면, 통합 정책이 중요합니다.
- 엔티티: ZTNA, Microsegmentation, SASE를 함께 고려합니다.
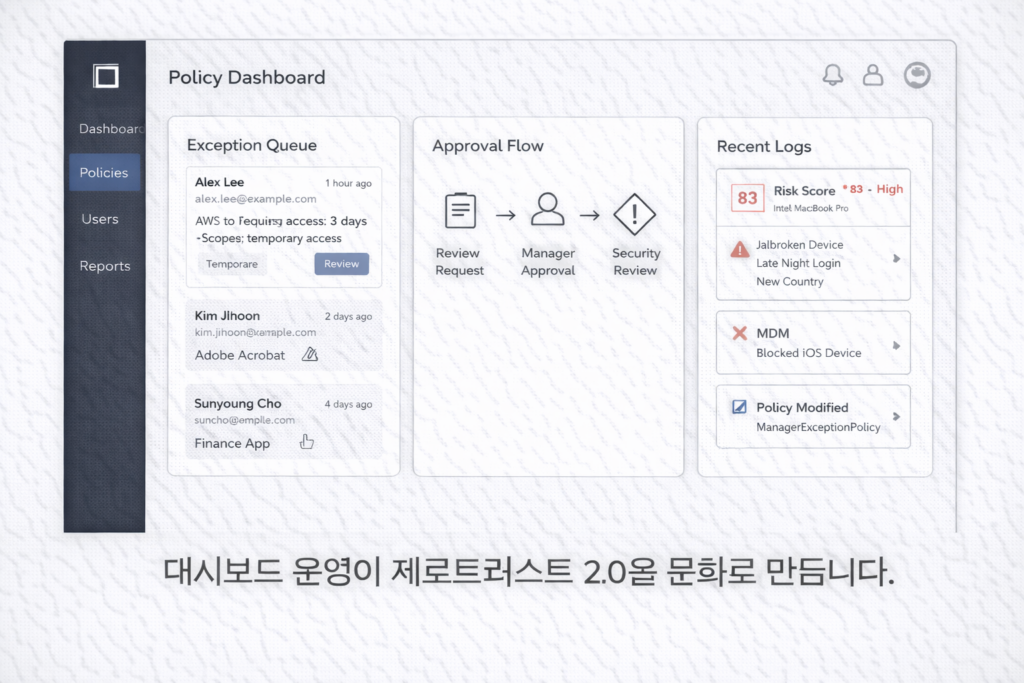
– 통합 정책 관리 대시보드가 운영 문화를 만듭니다
브리지는 문화입니다. 2.0은 운영이 핵심입니다.
- 정책 변경 이력, 예외(기간/사유), 승인 흐름을 남깁니다.
- CASB/MDM과 연동해 클라우드·모바일 확장에 대응합니다.
- IoT는 최소 권한 + 분리 네트워크가 현실적입니다.
- 엔티티: CASB, MDM, IoT를 운영 관점으로 묶습니다.
– 마무리
제로트러스트 2.0은 ‘아무도 믿지 말라’가 아니라 ‘항상 검증하라’입니다.
중요한 건 도입 선언이 아니라 운영 루프입니다.
인증 신호, 정책 자동화, 대시보드 기반 예외 관리까지 연결하면 2.0은 보안 문화로 정착합니다.
*요약*
– 제로트러스트 2.0은 ‘지속 인증’으로 세션 리스크를 계속 평가합니다.
– 위험 점수 기반 정책 자동화가 확장(클라우드·모바일·IoT)을 가능하게 합니다.
– ZTNA 중심 세분화와 통합 대시보드가 실전 구축의 지름길입니다.
*FAQ(3문항)*
Q1. 제로트러스트 2.0을 ‘완성’하려면 무엇이 필요하나요?
A. 지속 인증 신호(사용자/단말/행동)와 정책 자동화, 그리고 예외·승인·로그를 운영하는 대시보드가 필요합니다.
Q2. 클라우드와 온프레미스를 같이 쓰면 어디가 어렵나요?
A. 정책이 이중화되기 쉽습니다. 통합 IAM과 공통 컨텍스트 정책부터 정리하는 것이 우선입니다.
Q3. IoT까지 포함하면 시작이 너무 커지지 않나요?
A. 맞습니다. IoT는 분리 네트워크와 최소 권한부터 적용하고, 핵심 앱의 ZTNA 성공 이후 확장하는 게 안전합니다.