VPN만으로 부족한 이유: 제로트러스트에서의 대체 구조

VPN 다음 단계는 신원과 기기 기준의 접근 통제다

VPN 접속 성공이 곧 안전한 접근은 아니다 VPN은 아직도 많이 쓰인다. 하지만 VPN이 잘하는 일은 “접속 통로 보호”이지, 그 통로를 지난 사용자가 정말 안전한지 끝까지 가려내는 일은 아니다. 계정이 탈취됐거나, 보안 패치가 밀린 개인 기기가 접속하더라도 정책이 약하면 같은 터널을 탈 수 있다. 문제는 많은 조직이 “VPN 접속 성공”을 “안전한 접근”으로 착각한다는 점이다. 제로트러스트는 바로 … Read more
제로트러스트 2.0 전략과 실전 구축 가이드

ChatGPT Image 2025년 12월 24일 오전 10 34 29 1

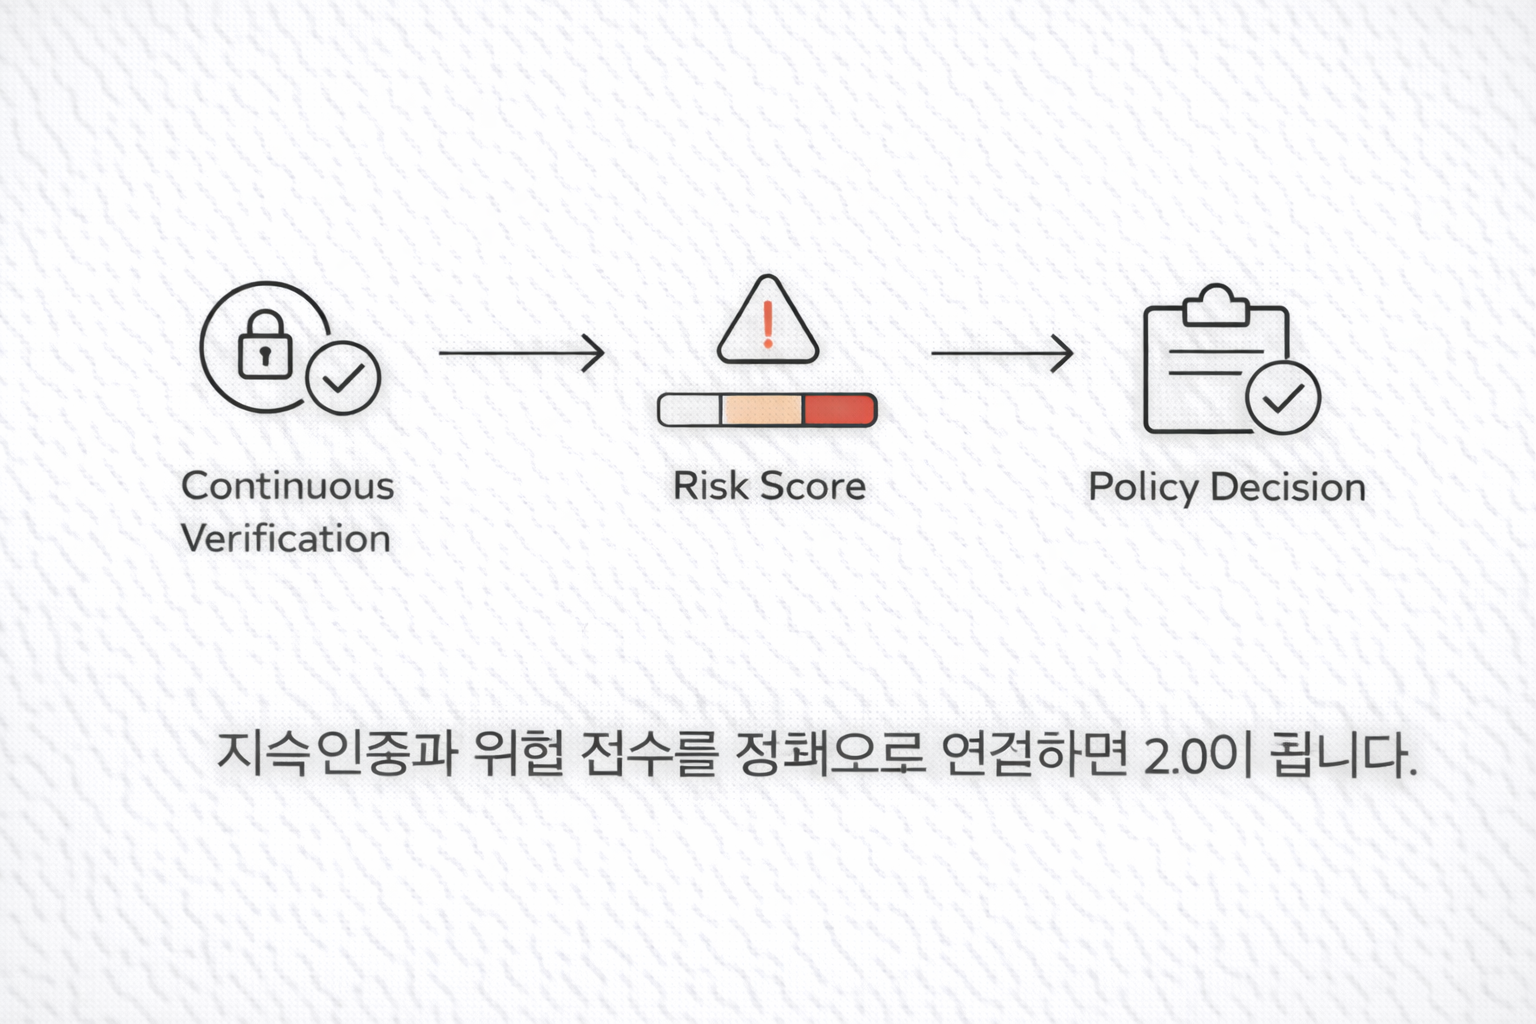
맥락 기반 운영 표준 제로트러스트 2.0은 기술 트렌드가 아니라 운영 표준으로 굳어지고 있습니다. 핵심은 ‘지속 인증(Continuous Verification)’과 ‘컨텍스트 인식(Context-Aware)’입니다. 인증을 이벤트가 아닌 프로세스로 바꾸면, 클라우드·모바일·IoT 확장에서도 통제가 유지됩니다. – 지속 인증으로 “세션 중”에도 위험을 재평가하고– AI 기반 위험 평가로 정책을 자동 조정하며– 통합 대시보드로 정책·로그·예외를 운영합니다. 제로트러스트 2.0 전략은 제로트러스트 원칙을 컨텍스트 기반으로 실행하는 운영 … Read more

제로트러스트 핵심 전략 5가지

왜 중요한가 경계선이 사라진 하이브리드 환경에서 “내부=안전” 가정은 더 이상 유효하지 않습니다. 효율보다 생존의 문제로, 접근은 ID·디바이스·컨텍스트 기반이어야 합니다. 오늘은 도입 순서를 5가지 전략으로 묶어 실행 가능하게 제시합니다. 제로트러스트 아키텍처는 네트워크 위치가 아닌 신원과 디바이스·행동 컨텍스트를 기준으로 매 요청을 검증하고, 최소 권한과 마이크로세그멘테이션으로 접근을 제한하며, 실시간 가시성으로 지속 대응하는 통합 보안 프레임워크입니다. 오늘 얻을 것/목표도구 … Read more