목차
거버넌스를 코드로
보안 정책 자동화는 “업무를 빠르게” 하는 수준을 넘어섭니다.
규제 변경과 클라우드 확장 속도에서 살아남는,
지속 가능한 운영 구조를 만드는 방식입니다.
정책을 문서가 아니라 배포 가능한 산출물로 취급하는 순간,
추적성과 통제력이 생깁니다.
– 정책을 코드로 표현해 버전관리(추적성)를 확보합니다.
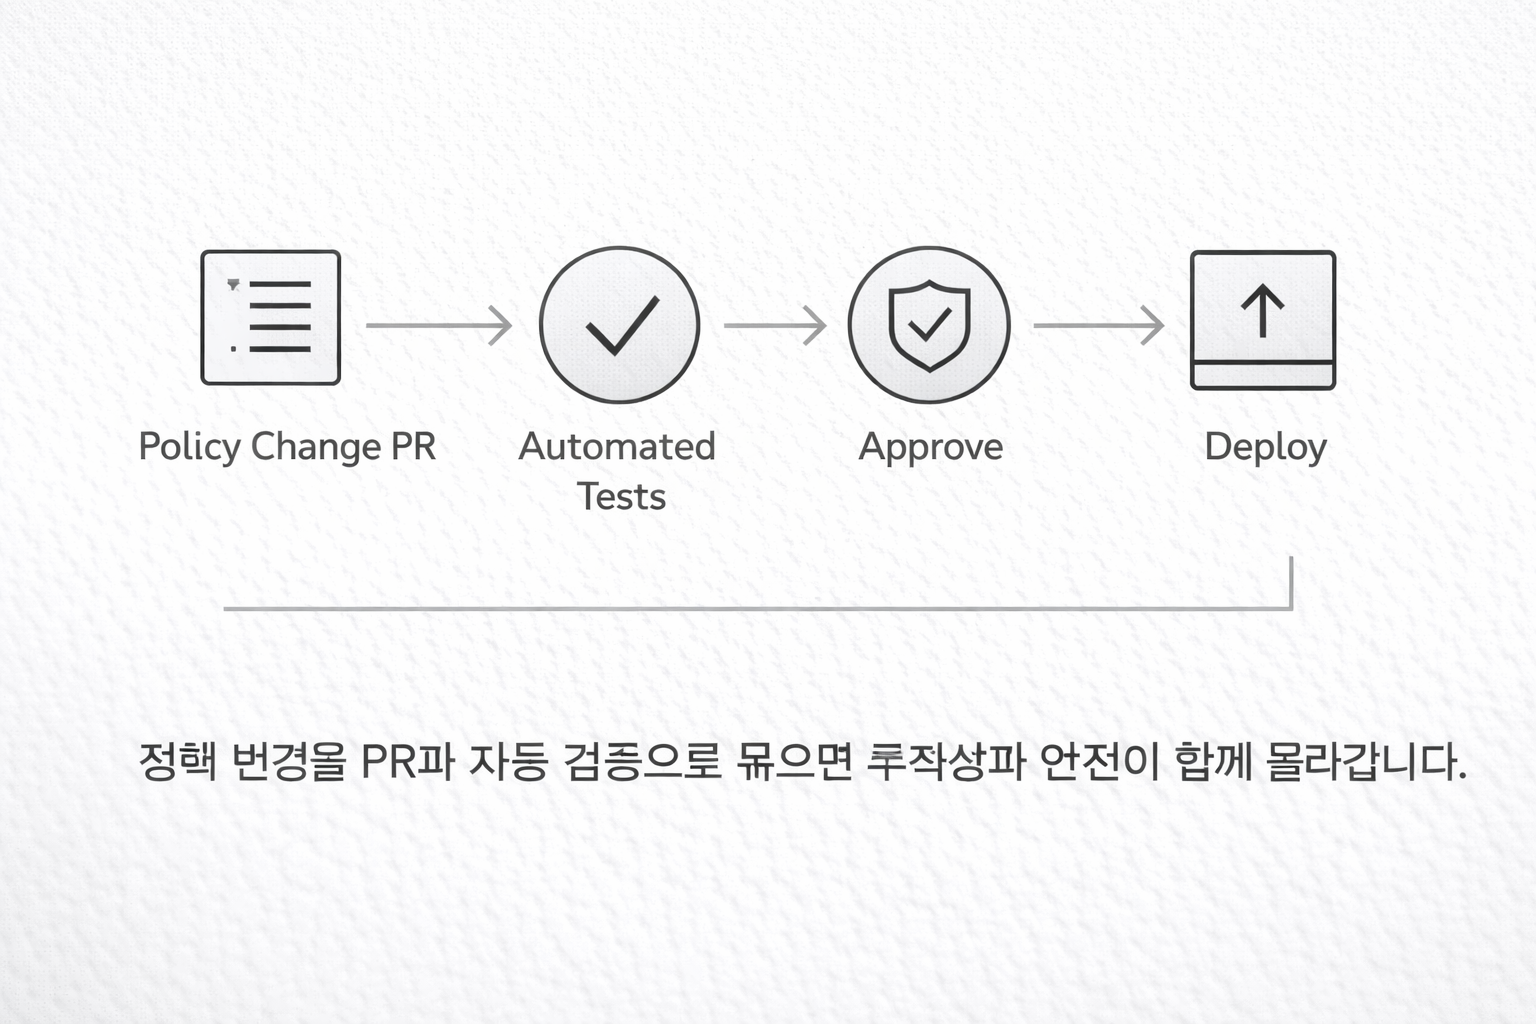
– 변경은 자동 검증과 승인 워크플로로 안전하게 흐르게 합니다.
– CSPM·SIEM 연동으로 탐지→조치까지 운영 루프를 만듭니다.
보안 정책 자동화(Policy-as-Code)는 권한, 네트워크, 데이터 보호 규칙을 코드로 정의해
Git 기반으로 변경 이력을 관리하고, CI/CD에서 자동 검증과 승인 절차를 거쳐 정책을
배포·적용하는 운영 체계입니다. 이 방식은 누락과 편차를 줄여 거버넌스를 유지합니다.
*오늘 얻을 것/목표*
– 구현 전략 3요소: 표현(형식)·추적(버전)·검증(게이트)
– 관리 체계 3요소: 역할·승인·예외 처리
– PoC에서 운영 전환까지의 단계 설계
*바로 적용: 핵심 실행 한 줄*
– 가장 영향이 큰 정책 1개(예: 공개 설정 금지)를 코드화하고 “실패 시 배포 중단”을 걸어보세요.
*읽고 나면 달라지는 점*
– 정책이 ‘사람 기억’이 아니라 ‘시스템 규칙’이 됩니다. 감사 대응도 빨라집니다.
– 정책을 표준 양식으로 표현해야 자동화가 시작돼요
브리지는 표현입니다. 읽을 수 있어야 검증할 수 있습니다.
- JSON/YAML 같은 선언형 형식으로 정책을 표현합니다.
- 공통 필드(소유자, 적용 범위, 예외 조건)를 고정합니다.
- IaC(Terraform 등)와 표현 방식이 비슷할수록 운영이 쉬워집니다.
– 버전관리와 승인 흐름이 추적성을 만들어줘요
브리지는 관리입니다. ‘누가, 왜’가 남아야 합니다.
- GitOps로 PR 기반 변경을 강제합니다.
- 승인 권한을 역할로 분리합니다(보안팀/서비스 오너).
- 긴급 변경(Hotfix)은 별도 경로와 사후 리뷰를 둡니다.
– 자동 검증을 DevSecOps 파이프라인에 넣어야 해요
브리지는 안전장치입니다. 자동화는 검증이 없으면 리스크입니다.
- CI/CD 단계에서 정책 검증을 실행합니다.
- OPA(Rego)로 금지/허용 규칙을 머신이 판단하게 합니다.
- Kubernetes 환경이라면 배포 전 정책 게이트로 차단하는 방식이 효과적입니다.
| 코드 스니펫(짧은 인라인 예시 1곳 권장) 예: “퍼블릭 노출 금지”를 단순화한 Rego 예시 “`rego deny[msg] { input.resource.type == “storage_bucket” input.resource.public == true msg := “Public bucket is not allowed” } |
– CSPM·SIEM 연동으로 운영 루프를 완성해요
브리지는 운영입니다. 탐지와 개선이 이어져야 합니다.
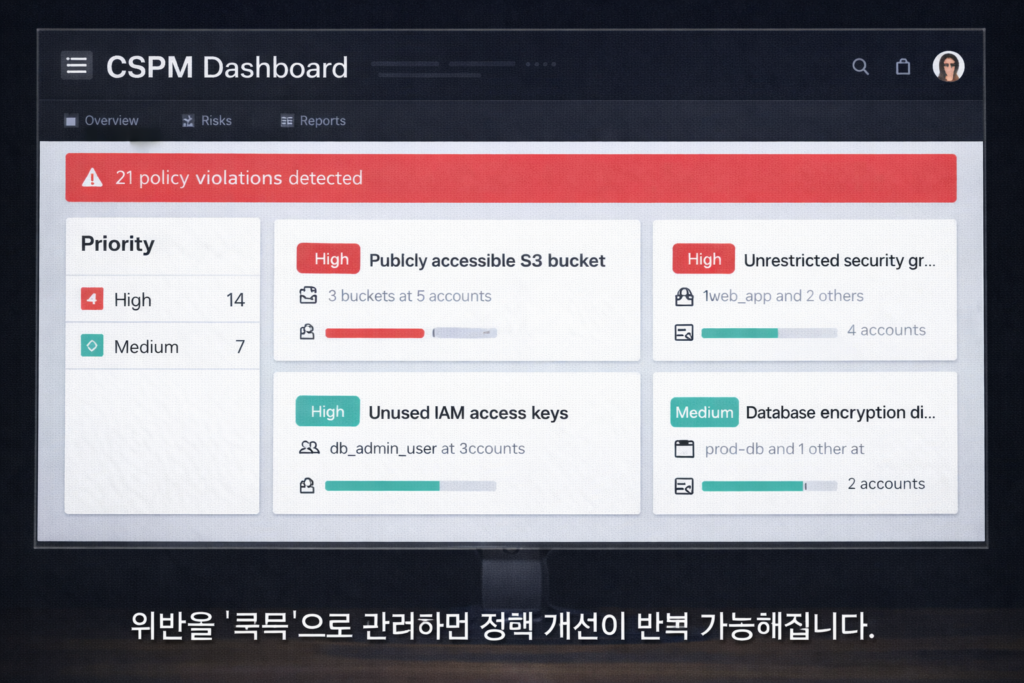
- CSPM으로 정책 위반을 상시 점검하고 우선순위를 매깁니다.
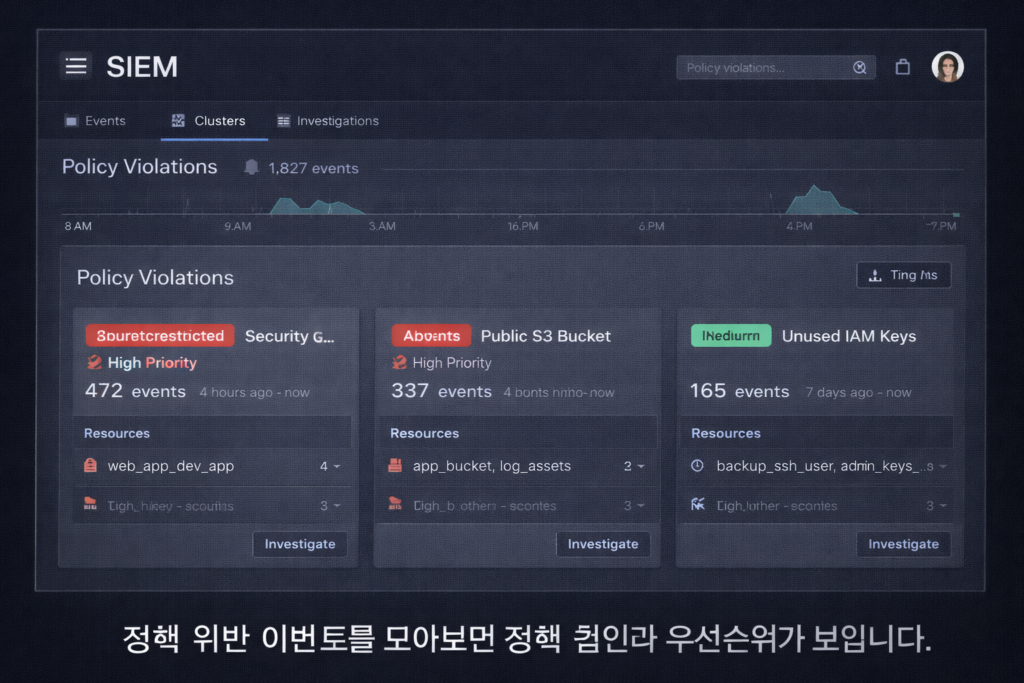
- SIEM으로 위반 이벤트를 수집해 추세와 반복 원인을 봅니다.
- 위반 유형 상위 3개를 정책 개선 백로그로 고정합니다.
– 관리 체계는 역할 재정의로 굴러가요
브리지는 조직입니다. 기술이 아니라 합의가 지속성을 만듭니다.
- 보안팀: 규칙의 ‘의도’와 기준을 제공(가이드/예외 조건 포함)
- 개발팀: 파이프라인 통합과 서비스별 적용 범위 관리
- 운영팀: 위반 데이터 기반으로 정책을 개선(재발 방지 중심)
– 마무리
정책 자동화의 핵심은 ‘코드화’ 자체가 아니라,
검증과 승인으로 운영 품질을 유지하는 관리 체계입니다.
작은 성공(정책 1개)에서 시작해, 파이프라인과 운영 루프를 확장하면
2026년형 보안 운영에 가까워집니다.
*요약*
보안 정책 자동화는 정책을 코드로 취급해 변경 이력과 통제를 확보합니다.
자동 검증·승인 게이트가 있어야 속도와 안전이 함께 갑니다.
CSPM·SIEM 연동까지 가면 탐지→개선의 운영 루프가 완성됩니다.
*FAQ*
Q1. Policy-as-Code를 도입하면 감사 대응이 쉬워지나요?
A. 네. 변경 이력과 승인 기록이 남아 추적성이 좋아지고, 재현 가능한 검증 결과를 제시하기 쉬워집니다.
Q2. 자동 검증은 어디까지 자동으로 해야 하나요?
A. 최소한 “금지 규칙 위반 시 배포 중단”까지는 자동이 안전합니다. 조치 자동화는 오탐/영향을 평가한 뒤 단계적으로 붙이세요.
Q3. 개발팀의 반발을 줄이는 방법이 있나요?
A. 금지 목록만 던지기보다, 예외 조건과 해결 가이드를 정책에 함께 포함하세요. 초기엔 핵심 서비스 1개로 효과를 보여주는 게 가장 빠릅니다.