목차
클라우드 네이티브 전환은 더 이상 “하면 좋다” 수준의 선택지가 아닙니다.
신규 서비스는 애초에 컨테이너·Kubernetes·CI/CD를 전제로 설계되고,
기존 레거시 시스템도 어느 시점에는 “지금 구조로는 민첩성과 안정성을 따라가기 어렵다”는 현실과 마주하게 됩니다.
2025년, 클라우드 네이티브는 사실상 인프라 경쟁력의 기본선이 되고 있습니다.
클라우드 네이티브를 “클라우드 환경을 이해하고 스스로 최적화하는 애플리케이션 구조”로 정의하고,
핵심 구성요소와 전환 로드맵, 그리고 운영 자동화·보안 내재화 전략까지 정리합니다.
마지막에는 배포 속도·장애 대응 시간 개선을 숫자로 확인할 수 있는 KPI 관점도 함께 제안합니다.
*실행 한 줄 :*
현재 주요 서비스의 배포·확장·복구 흐름을 한 장 다이어그램으로 그려 보고, 어디까지가 수동 작업인지 먼저 표시해 보세요. 그 지점이 곧 클라우드 네이티브 전환의 후보 영역입니다.
*정의 한 줄*
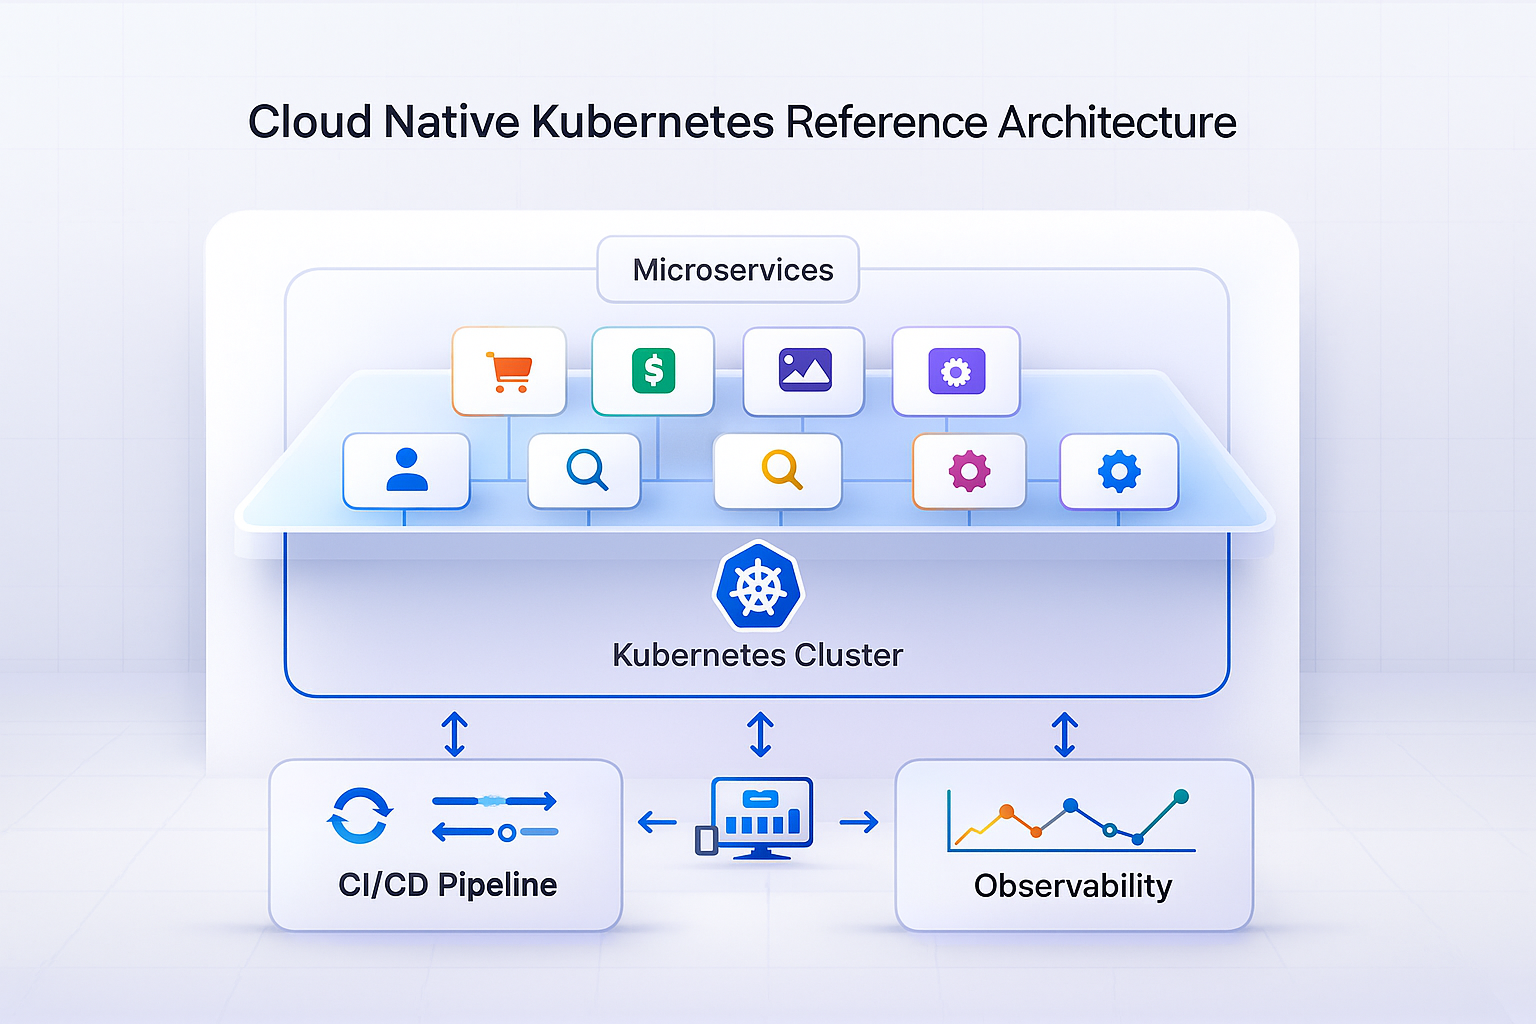
클라우드 네이티브는 애플리케이션과 인프라를 컨테이너·마이크로서비스·Kubernetes·IaC·CI/CD·관측성 도구로 구성해, 환경 차이에 덜 민감하고 자동 확장·자동 복구·빠른 배포가 가능한 상태로 운영하는 클라우드 중심 아키텍처와 조직·프로세스의 통합 전략입니다.
*오늘 얻을 것/목표*
클라우드 네이티브 전환을 “마이크로서비스 분리 → 배포 자동화 → 보안 내재화”라는 단계적 로드맵으로 재정리하고, 우리 조직 상황에서 현실적인 출발점을 찾는 것이 목표입니다.
*바로 적용: 핵심 실행 한 줄*
서비스 하나를 골라 “코드 변경 → 테스트 → 배포 → 모니터링 → 롤백”까지를 작은 스크립트나 파이프라인(deploy-service.sh 수준)으로 표현해 보면, 어디까지 자동화가 필요한지 훨씬 또렷하게 보입니다.
*읽고 나면 달라지는 점*
특정 도구 이름에 휘둘리기보다, 어떤 아키텍처·프로세스·조직 변화가 필요한지 큰 그림에서 논의할 수 있게 됩니다.
– 핵심 구성요소 1 : Kubernetes 기반 컨테이너 오케스트레이션
– 컨테이너는 실행 환경을 표준화하지만, 수십·수백 개가 되면 스케줄링·확장·업데이트가 새로운 문제로 떠오릅니다.
– Kubernetes는 컨테이너 배포·확장·롤링 업데이트·셀프힐링을 자동화하는 오케스트레이션 레이어로, 사실상 클라우드 네이티브 인프라의 표준이 되었습니다.
– 서비스 입장에서는 “원하는 상태(desired state)”를 선언하면, 클러스터가 알아서 그 상태를 유지해 주는 모델로 이해할 수 있습니다.
– 실행/주의 : 초기에는 관리형 Kubernetes 서비스(EKS, GKE, AKS 등)를 활용해 컨트롤 플레인 운영 부담을 줄이는 것이 현실적입니다.
– 핵심 구성요소 2 : IaC로 환경 자동화
– 인프라 구성을 콘솔 클릭이 아닌 코드로 관리하는 IaC는 클라우드 네이티브의 필수 전제입니다.
– VPC, 서브넷, 보안 그룹, Kubernetes 클러스터, 데이터베이스, 모니터링 설정까지 모두 Terraform·CloudFormation 등으로 정의하면, 재현성과 변경 이력이 확보됩니다.
– 예를 들어, 새로운 스테이징 환경이 필요하면 IaC 코드 한 번 실행으로 동일한 구성을 빠르게 띄울 수 있습니다.
– 실행/주의 : 처음부터 100% 코드화를 목표로 하기보다, 네트워크·보안·클러스터 등 핵심 리소스부터 단계적으로 옮기는 전략이 좋습니다.
– 핵심 구성요소 3 : CI/CD 파이프라인과 DevOps
– 코드 변경이 발생하면 자동 빌드·테스트·배포까지 이어지는 CI/CD 파이프라인은 클라우드 네이티브의 “혈관” 역할을 합니다.
– 변경 단위를 작게 유지하고, 자동 테스트를 충분히 마련해 빠른 실패(fail fast)를 가능하게 해야 합니다.
– 블루/그린 배포, 카나리아 릴리스, 점진적 롤아웃 등 배포 전략도 파이프라인에서 코드로 관리하는 것이 이상적입니다.
– 실행/주의 : 모든 것을 한 번에 자동화하기보다, 가장 자주 변경되는 서비스부터 파이프라인을 만드는 것이 ROI가 높습니다.
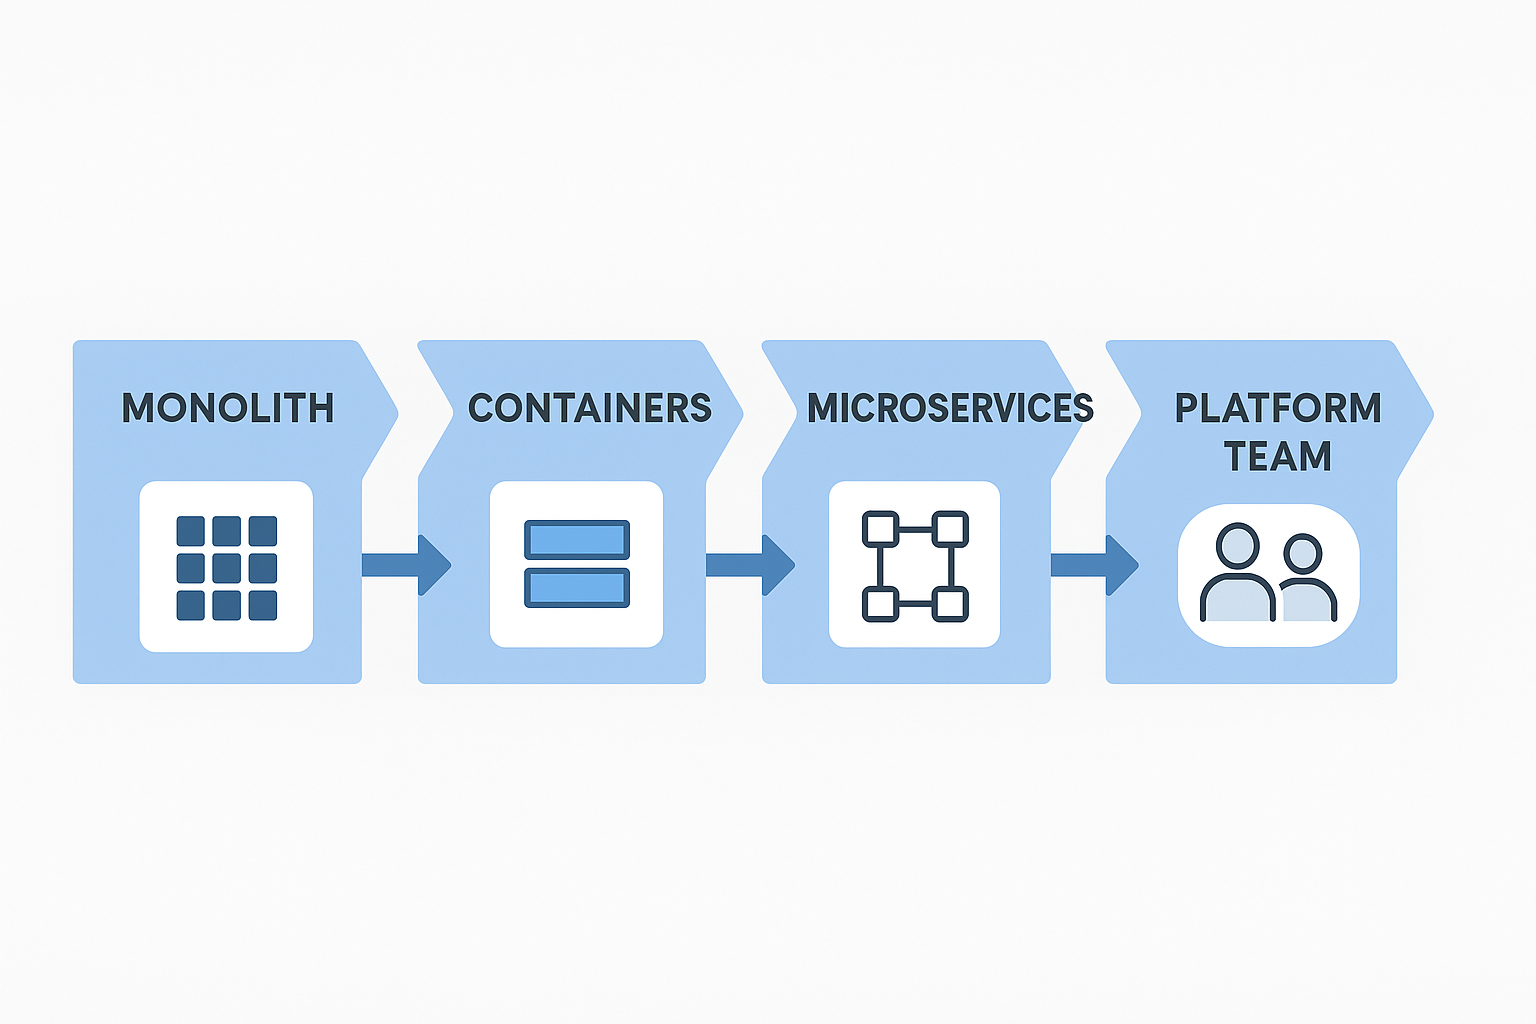
– 전환 로드맵 : 마이크로서비스 → 배포 자동화 → 보안 내재화
– 1단계: 마이크로서비스 분리
도메인 경계를 기준으로 모놀리식을 분해하고, 서비스별 API·데이터·팀 오너십을 정의합니다.
– 2단계: 배포 자동화
서비스별 CI/CD 파이프라인을 구축하고, 컨테이너 이미지 빌드·테스트·배포를 자동화합니다.
– 3단계: 보안 내재화
이미지 스캔, 취약점 점검, 정책 검사(Policy as Code)를 파이프라인에 포함하고, 서비스 메시·제로트러스트 네트워크로 통신 보안을 강화합니다.
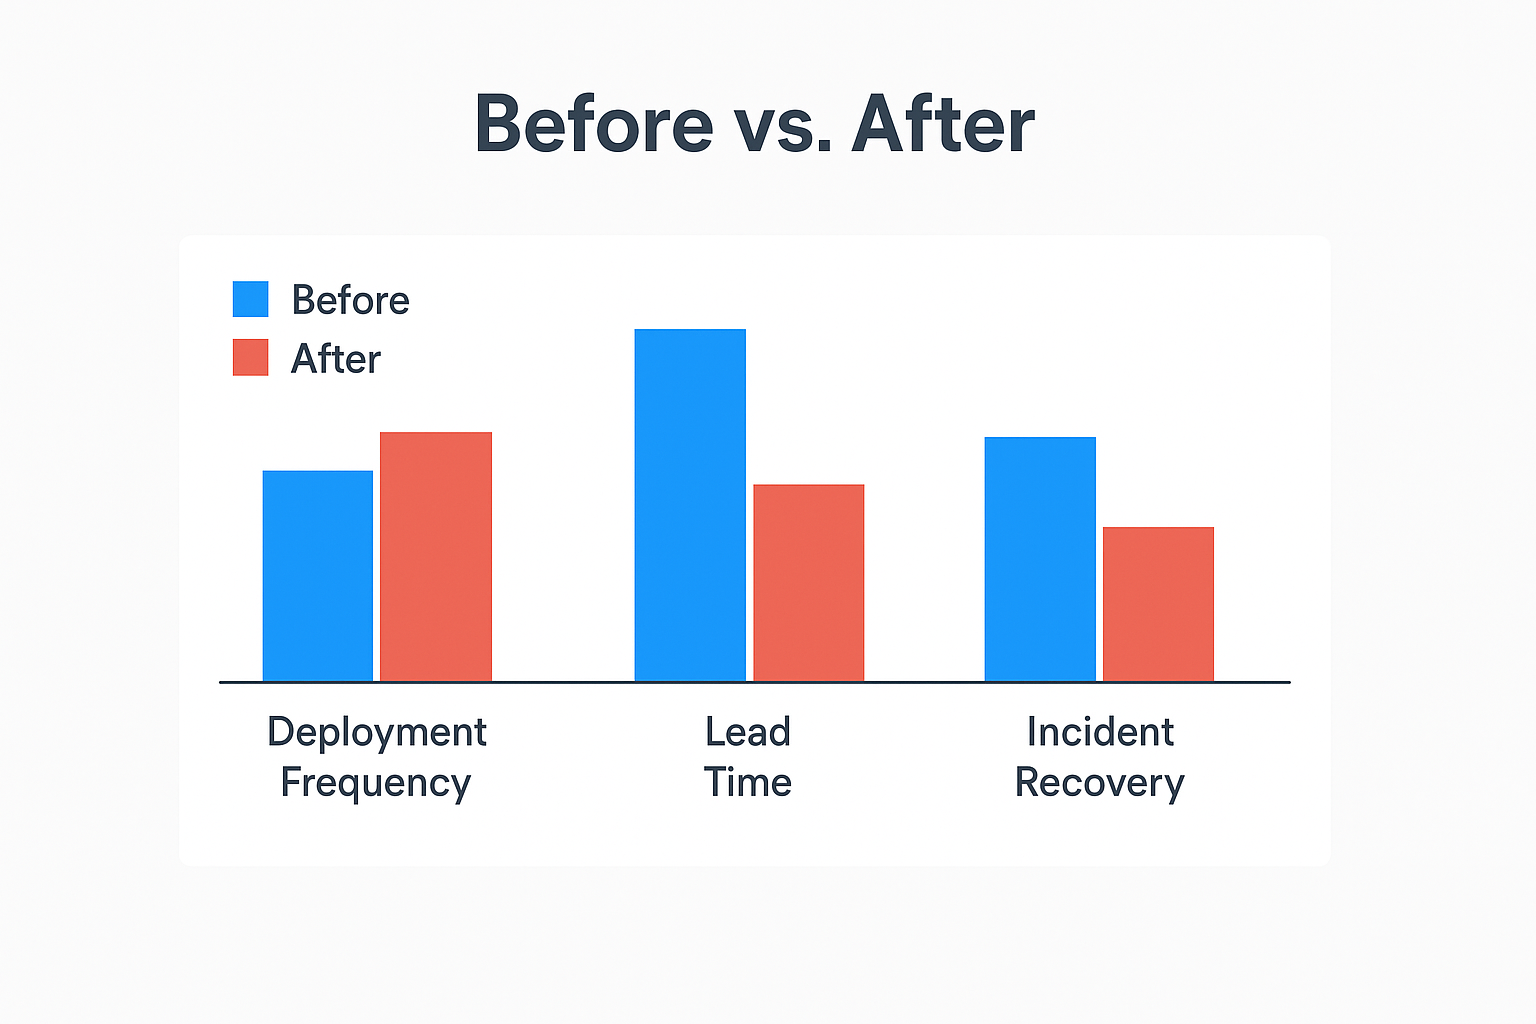
– 이렇게 설계했을 때, 목표 예시는 “배포 속도 3배, 장애 대응 시간 60% 단축” 같은 형태로 잡을 수 있습니다.
– 운영 자동화와 관측성 : SRE 관점에서의 필수 요소
– 클라우드 네이티브 환경에서는 서비스 수와 변경 속도가 늘어나기 때문에, 수동 운영은 곧바로 병목이 됩니다.
– 로그·메트릭·트레이스·프로파일링을 통합한 관측성(Observability) 스택과, SLO·에러 버짓 기반 운영 모델이 필요합니다.
– 오토스케일링, 셀프힐링, 자동 티켓 생성, 런북 자동 실행 등은 점진적으로 도입할 수 있는 운영 자동화 예시입니다.
– 실행/주의 : 모든 자동화는 명확한 롤백 절차와 함께 설계해야 하며, 초기에는 “권고 모드→승인 기반→완전 자동화” 단계를 거치는 것이 안전합니다.
– 보안 내재화 : DevSecOps와 정책 코드화
– 컨테이너·마이크로서비스 환경에서는 보안 경계가 세분화되는 대신, 통제가 어려워질 수 있습니다.
– 이미지 취약점 스캔, 의존성 라이브러리 점검, 런타임 보안, 네트워크 정책, 시크릿 관리 등을 DevSecOps 파이프라인에 통합해야 합니다.
– Policy as Code(Opa, Kyverno 등)를 활용하면, “어떤 리소스는 반드시 암호화해야 한다” 같은 규칙을 코드와 파이프라인 수준에서 강제할 수 있습니다.
– 실행/주의 : 보안팀과 플랫폼 팀이 공동으로 “기본 보안 기준선”을 정의하고, 이를 IaC·클러스터 정책·파이프라인에 반영하는 협업 모델을 설계해야 합니다.
– 마무리
클라우드 네이티브 전환은 단기 프로젝트라기보다, 아키텍처·조직·문화가 함께 변하는 중장기 여정에 가깝습니다.
그러나 작은 파일럿과 명확한 KPI로 시작한다면, 1~2년 안에도 배포 속도와 안정성에서 체감할 수 있는 변화를 만들어 낼 수 있습니다.
지금 사용하는 인프라·도구·프로세스를 한 번에 그려 보고, 어디서부터 “클라우드 네이티브 모드”로 바꿀지 정해 보는 것이 다음 단계입니다.
*요약*
– 클라우드 네이티브는 Kubernetes·IaC·CI/CD·관측성을 기반으로 애플리케이션이 클라우드 환경을 이해하고 스스로 최적화하는 구조를 지향합니다.
– 전환 로드맵은 마이크로서비스 분리 → 배포 자동화 → 보안 정책 내재화 순으로 설계하는 것이 현실적입니다.
– 배포 속도·장애 대응 시간·변경 실패율 등 KPI를 통해 전환 효과를 측정하고, 점진적으로 서비스 범위를 확대하는 전략이 필요합니다.
*FAQ*
Q1. 모든 서비스를 마이크로서비스로 바꿔야 하나요?
A. 아닙니다. 변화가 잦고 독립 배포의 이점이 큰 도메인부터 우선 분리하고, 상대적으로 안정적인 백엔드나 레거시 영역은 모놀리식 형태를 유지하되 주변을 먼저 현대화하는 접근이 일반적입니다.
Q2. 클라우드 네이티브 전환 시 가장 과소평가되는 요소는 무엇인가요?
A. 조직과 역할 설계입니다. 플랫폼 팀, SRE, DevSecOps 역할 없이 도구만 도입하면, 결국 기존 운영 방식이 새 플랫폼 위에서 그대로 반복되는 경우가 많습니다.
Q3. 멀티클라우드 전략과 클라우드 네이티브는 어떻게 연결되나요?
A. 컨테이너·Kubernetes·IaC를 기반으로 하면, 워크로드를 여러 클라우드에 배치하거나 이전하는 유연성이 커집니다. 다만 초기에는 한 클라우드에 집중해 성숙도를 높인 뒤, 점진적 멀티클라우드를 고려하는 것이 현실적입니다.