목차
클라우드 보안 정책은 이제 “방화벽 규칙 모음”이 아니라,
조직 거버넌스의 핵심 구성요소입니다. 서비스와 계정, 리전,
SaaS 사용이 폭발적으로 늘어나면서, 보안팀 하나만의 규칙으로는 전체 리스크를 통제하기 어렵습니다.
지속 가능한 보안을 위해서는 정책의 일관성과 자동화·가시성이 함께 설계되어야 합니다.
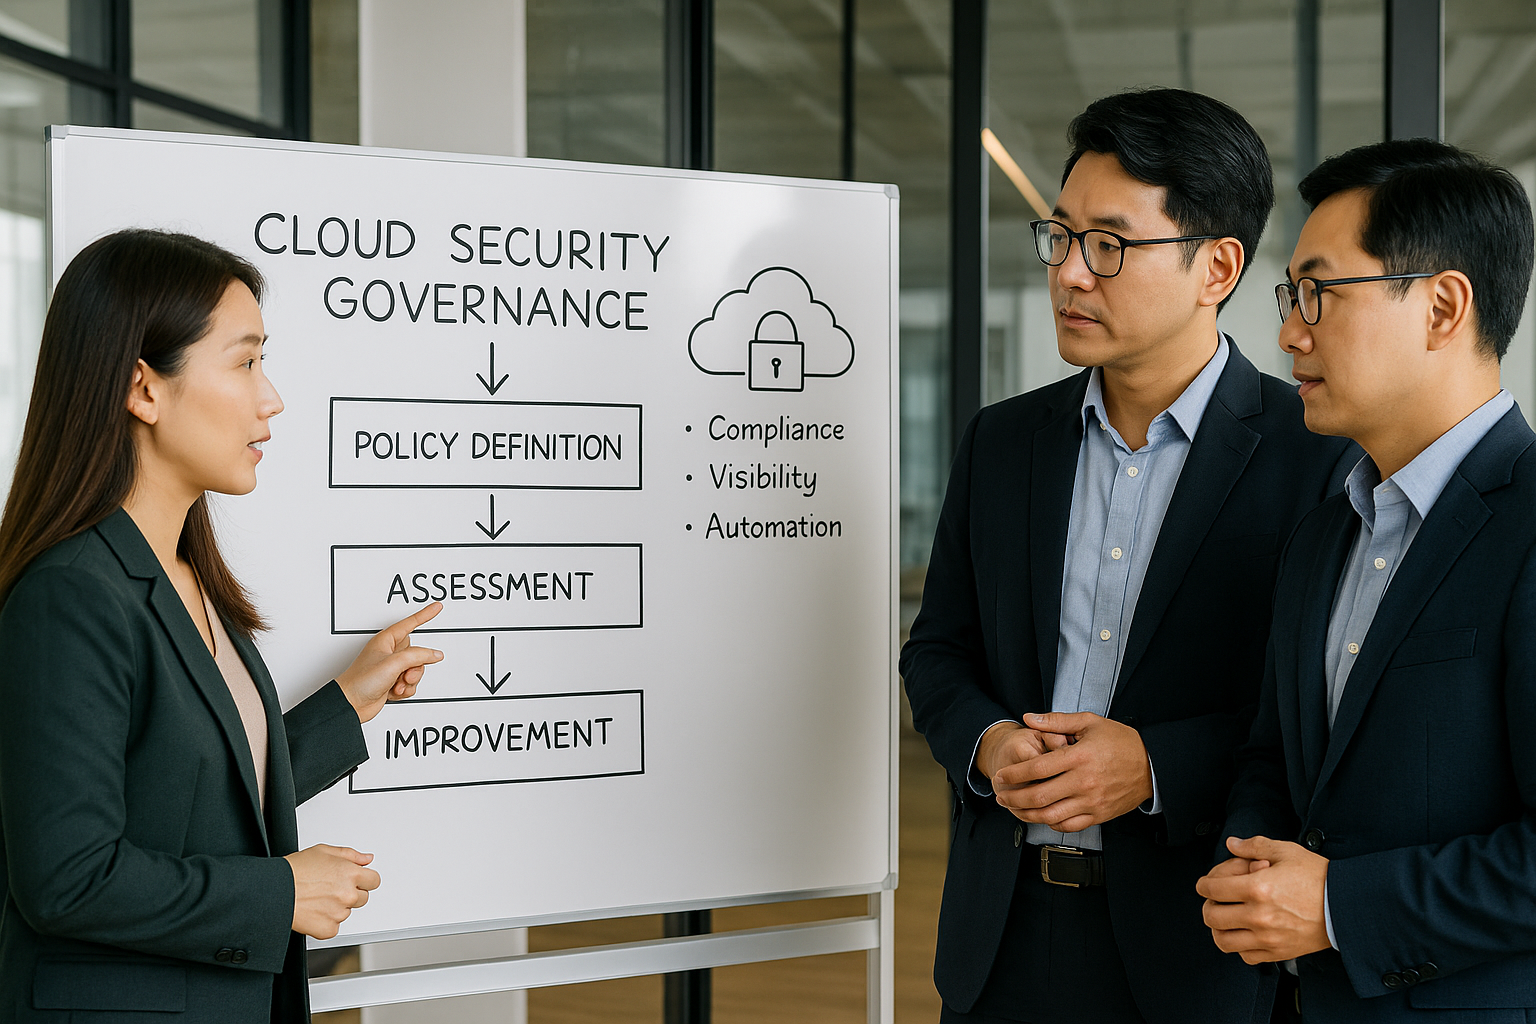
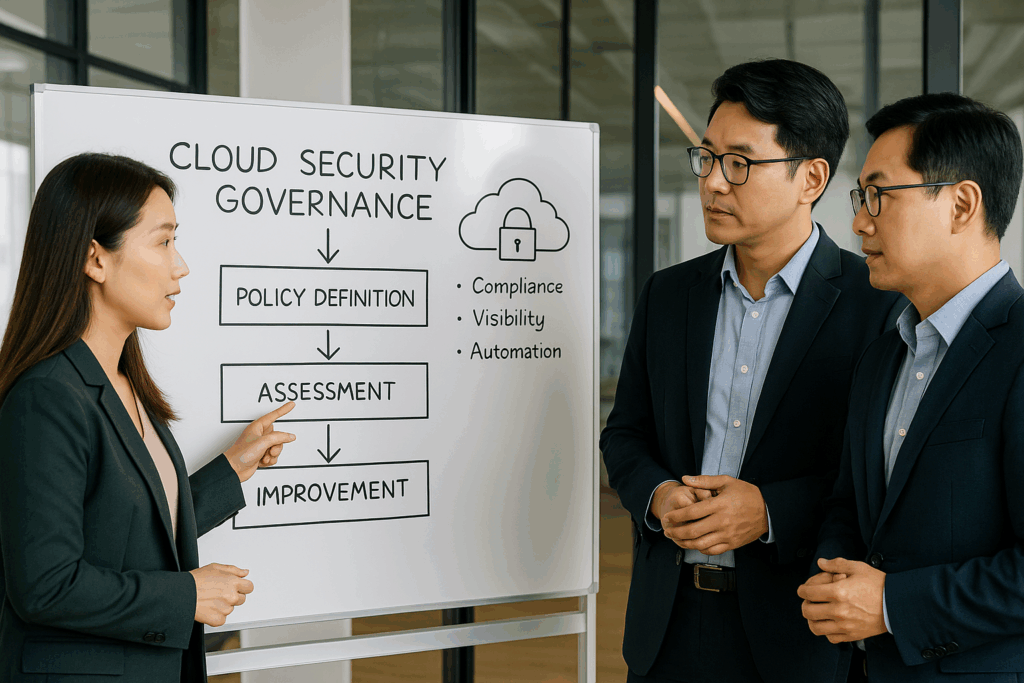
클라우드 보안 정책을 “정의(Define) → 점검(Verify) → 개선(Improve)”의 순환 구조로 보고,
IaC·로그 통합·CSPM·SIEM을 활용해 실제로 돌아가는 거버넌스를 만드는 3단계 실행 전략을 정리합니다.
*실행 한 줄*
현재 조직의 보안 규정에서 “클라우드 전용 정책”이 무엇인지 표시해 보고,
코드화·로그 통합·자동 감사 관점에서 각각의 격차를 적어 보세요.
*정의 한 줄*
클라우드 보안 정책은 IAM, 네트워크 세그먼트, 데이터 보호, 로깅·모니터링 요구사항을 조직 수준에서 표준화하고, 이를 IaC·Policy as Code로 구현한 뒤, CSPM·SIEM 기반 자동 감사를 통해 지속적으로
검증·개선하는 클라우드 거버넌스 프레임워크입니다.
*오늘 얻을 것/목표*
클라우드 보안 정책을 단일 문서가 아닌 실행 가능한 거버넌스 체계로 재정의하고,
3단계 실행 전략을 기반으로 조직에 맞는 로드맵 초안을 만드는 것이 목표입니다.
*바로 적용: 핵심 실행 한 줄*
“정책 문서 → IaC 코드 → CSPM/SIEM 리포트” 세 축을 기준으로,
현재 조직에서 어느 부분까지 연결되어 있는지 간단한 매트릭스를 그려 보세요.
*읽고 나면 달라지는 점*
개별 클라우드 설정이 아니라, 정책·코드·감사·개선이 연결된 하나의 거버넌스 체계 속에서 클라우드 보안을 바라보게 됩니다.
– 정책 코드화(IaC) : 정의와 변경 이력을 버전 관리하기
– 첫 번째 단계는 클라우드 보안 정책을 자연어 문서에서 코드로 옮기는 일입니다.
– VPC 설계, 서브넷·보안 그룹 규칙, IAM 역할 구조, 로깅·감사 설정을 Terraform·CloudFormation 등의 IaC로 표준화하면,Git을 통한 버전 관리와 리뷰가 가능합니다.
– 이렇게 하면 누가 언제 어떤 정책을 바꿨는지 명확히 남고, 환경 간(dev/stage/prod) 정책 일관성을 유지하기 쉬워집니다.
– 실행/주의 : 보안팀은 “정책 기준”과 “리뷰 체크리스트”를 제공하고,
실제 IaC 작성은 인프라·플랫폼 팀이 담당하는 협업 구조를 설계하는 것이 현실적입니다.
– 중앙 집중 로그 관리 : 가시성 확보가 자동화의 전제
– 두 번째 단계는 모든 이벤트를 한 곳에서 볼 수 있는 가시성(Visibility) 확보입니다.
– 각 클라우드 계정·서비스의 액세스 로그, 감사 로그, 보안 이벤트를 중앙 로그 플랫폼이나 SIEM으로 모으지 않으면, CSPM·정책 감사도 파편화되기 쉽습니다.
– 로그 스키마를 표준화하고, 공통 필드(계정, 리전, 리소스 유형, 태그 등)를 맞춰두면, 나중에 규칙 기반 탐지와 ML 기반 이상 탐지를 결합하기 수월합니다.
– 실행/주의 : 우선순위가 높은 계정·리전부터 수집 범위를 잡고, 저장 기간·마스킹 규칙·접근 권한 정책을 함께 정의해야 비용과 개인정보 리스크를 통제할 수 있습니다.
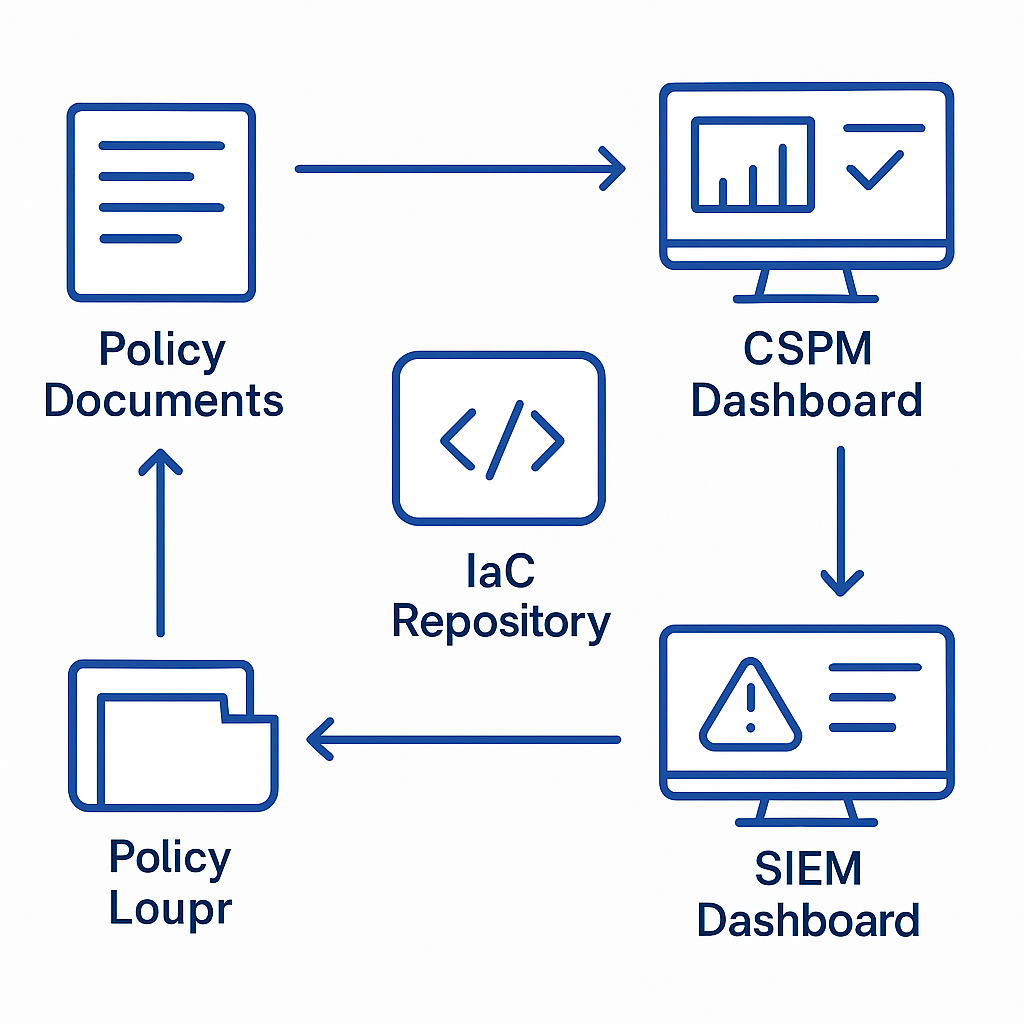
– 정책 감사 자동화 : CSPM과 SIEM 연동으로 즉시 탐지
– 세 번째 단계는 정의된 정책이 실제로 지켜지는지 “자동 감시”하는 구조입니다.
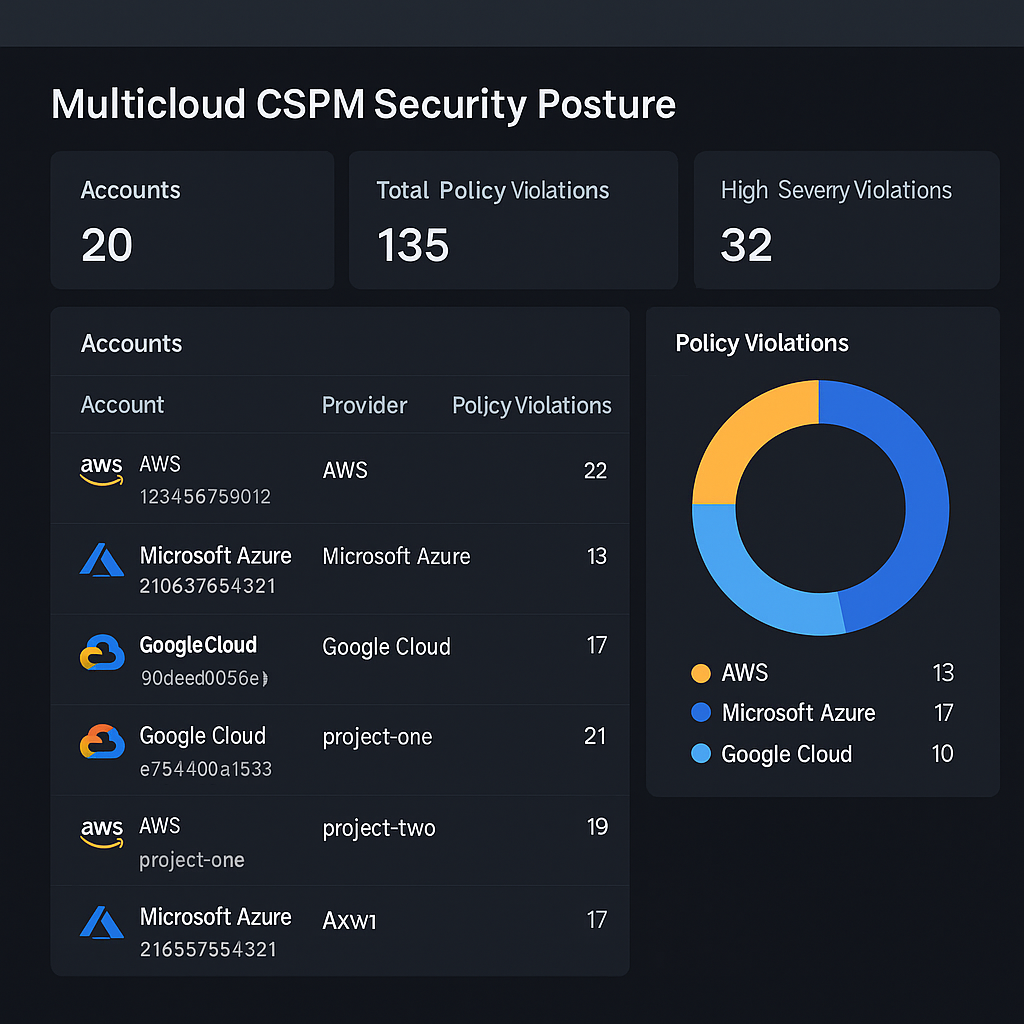
– CSPM은 구성·설정 관점에서, SIEM은 이벤트·행위 관점에서 정책 위반을 탐지합니다.
– 예를 들어, 공개 스토리지 버킷, 암호화 미적용 DB, 과도 권한 IAM 정책, 의심스러운 로그인 패턴 등을 자동으로 찾아내고 우선순위를 매길 수 있습니다.
– 실행/주의 : CSPM·SIEM에서 나오는 알림을 그대로 운영팀에게 던지기보다, 보안 운영 플레이북(SOAR 포함)을 마련해 “탐지→분류→조치” 흐름을 명확히 해야 실제 운영에 안착합니다.
– 정의→점검→개선 순환 구조를 설계하는 방법
– 위 세 단계를 연결하면 자연스럽게 “정책 정의(IaC/문서) → 점검(CSPM/SIEM) → 개선(IaC 업데이트)”의 루프가 만들어집니다.
– 분기 또는 반기 단위로 보안 거버넌스 리뷰 미팅을 열어, 상위 정책 위반 항목과 인시던트 사례를 기반으로 기준선을 업데이트합니다.
– 이때 변경 사항은 모두 코드 레포지토리와 정책 문서에 반영하고, 신규 프로젝트·계정 온보딩 프로세스에도 적용해야 “과거 실수의 반복”을 막을 수 있습니다.
– 실행/주의 : 순환 구조를 복잡하게 설계하기보다, 가장 영향력이 큰 정책(예: 외부 공개 리소스, 중요 데이터 저장소 보호)부터 루프를 돌리는 것이 좋습니다.
– 멀티클라우드·하이브리드 환경에서의 표준화 포인트
– 멀티클라우드·하이브리드 환경에서는 각 플랫폼마다 네이티브 기능과 용어가 다르지만, 정책의 원칙은 최대한 동일해야 합니다.
– 예를 들어 IAM 역할 구조, 네트워크 존(인터넷, DMZ, 내부, 관리존), 데이터 분류·암호화 기준, 로깅·보존 정책 등은 “클라우드 공통 정책 세트”로 정의합니다.
– 이후 각 클라우드별 구현은 매핑 테이블과 IaC 모듈화로 해결하는 방식이 확장성 측면에서 유리합니다.
– 실행/주의 : 처음부터 모든 클라우드를 한 번에 맞추려 하지 말고, 가장 사용량이 높은 두 환경을 기준으로 표준을 만든 뒤, 나머지 환경으로 확장하는 로드맵을 잡으세요.
– 마무리
클라우드 보안은 “어떤 제품을 쓰느냐”보다
“어떤 정책과 프로세스를 운영하느냐”의 문제에 가깝습니다.
지금 사용하는 규정·코드·로그·도구를 한 번에 바라보고,
이들을 정렬시키는 거버넌스 설계를 시작한다면,
향후 클라우드 확장 과정에서도 안정적으로 리스크를 통제할 수 있을 것입니다.
*요약*
– 클라우드 보안 정책은 조직 거버넌스의 핵심으로,
정의→점검→개선이 도는 순환 구조로 설계되어야 합니다.
– 정책 코드화(IaC), 중앙 집중 로그 관리,
CSPM·SIEM 기반 정책 감사 자동화가 이 순환 구조를 구현하는 세 가지 축입니다.
– 멀티클라우드·하이브리드 환경에서는 공통 정책 세트와 IaC 모듈화로
표준화를 달성하는 것이 현실적인 전략입니다.
*FAQ*
Q1. 클라우드 보안 정책과 온프레미스 정보보호 정책은 어떻게 통합해야 할까요?
A. 상위 원칙·용어·역할 구조는 통합하고, 클라우드 특유 요소(IaC, CSPM, 관리형 서비스 보안 등)는 별도 섹션으로 정의해 참조 관계를 명확히 하는 방식이 좋습니다.
Q2. CSPM과 SIEM 모두 도입하기 어려운 조직은 무엇부터 시작해야 할까요?
A. 우선 클라우드 네이티브 보안 체크(기본 보안 센터 기능)를 활용해 설정 리스크를 줄이고, 로그를 중앙화한 뒤 간단한 규칙 기반 탐지부터 시작하는 것을 추천합니다.
Q3. 정책 코드화가 개발·운영팀에 부담을 주지는 않나요?
A. 초기에는 학습 비용이 있지만, 이후 환경 간 일관성 확보와 변경 관리 효율이 크게 올라가 전체적인 운영 비용과 리스크를 줄여 줍니다. PoC 범위에서 작은 영역을 먼저 코드화해 효과를 검증해 보세요.