
권한이 계속 늘어나는 문제 해결

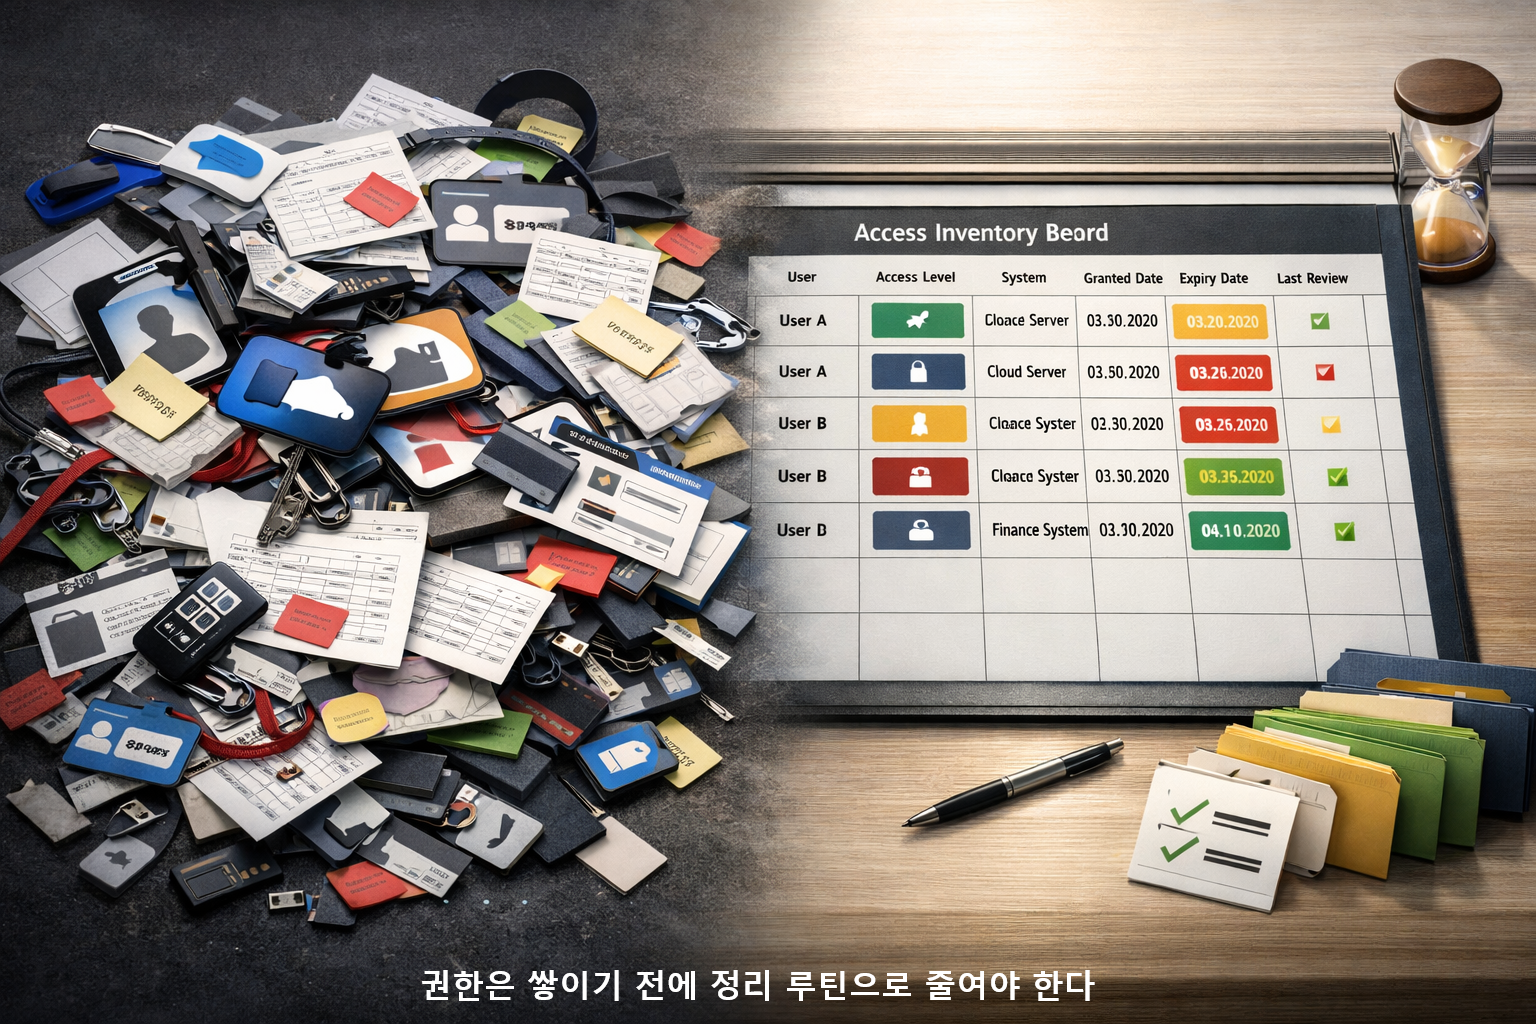
권한은 쌓이기 전에 정리 루틴으로 줄여야 한다

권한은 요청보다 회수가 느려서 쌓인다 권한은 대부분 “필요하니까 일단 열어주는 방식”으로 늘어난다. 문제는 부여보다 회수가 늦다는 점이다. 그래서 권한이 계속 늘어나는 조직은 보통 시스템이 복잡해서가 아니라, 접근권한 점검과 권한 검토 루틴이 없어서 정리가 밀린다. 프로젝트 시작, 긴급 대응, 외부 협업, 역할 변경 같은 이벤트가 생길 때마다 권한은 추가된다. 반대로 프로젝트 종료, 담당 변경, 퇴사, 예외 … Read more
클라우드 보안 정책 핵심 전략과 적용 가이드

ChatGPT Image 2025년 11월 27일 오후 02 54 54

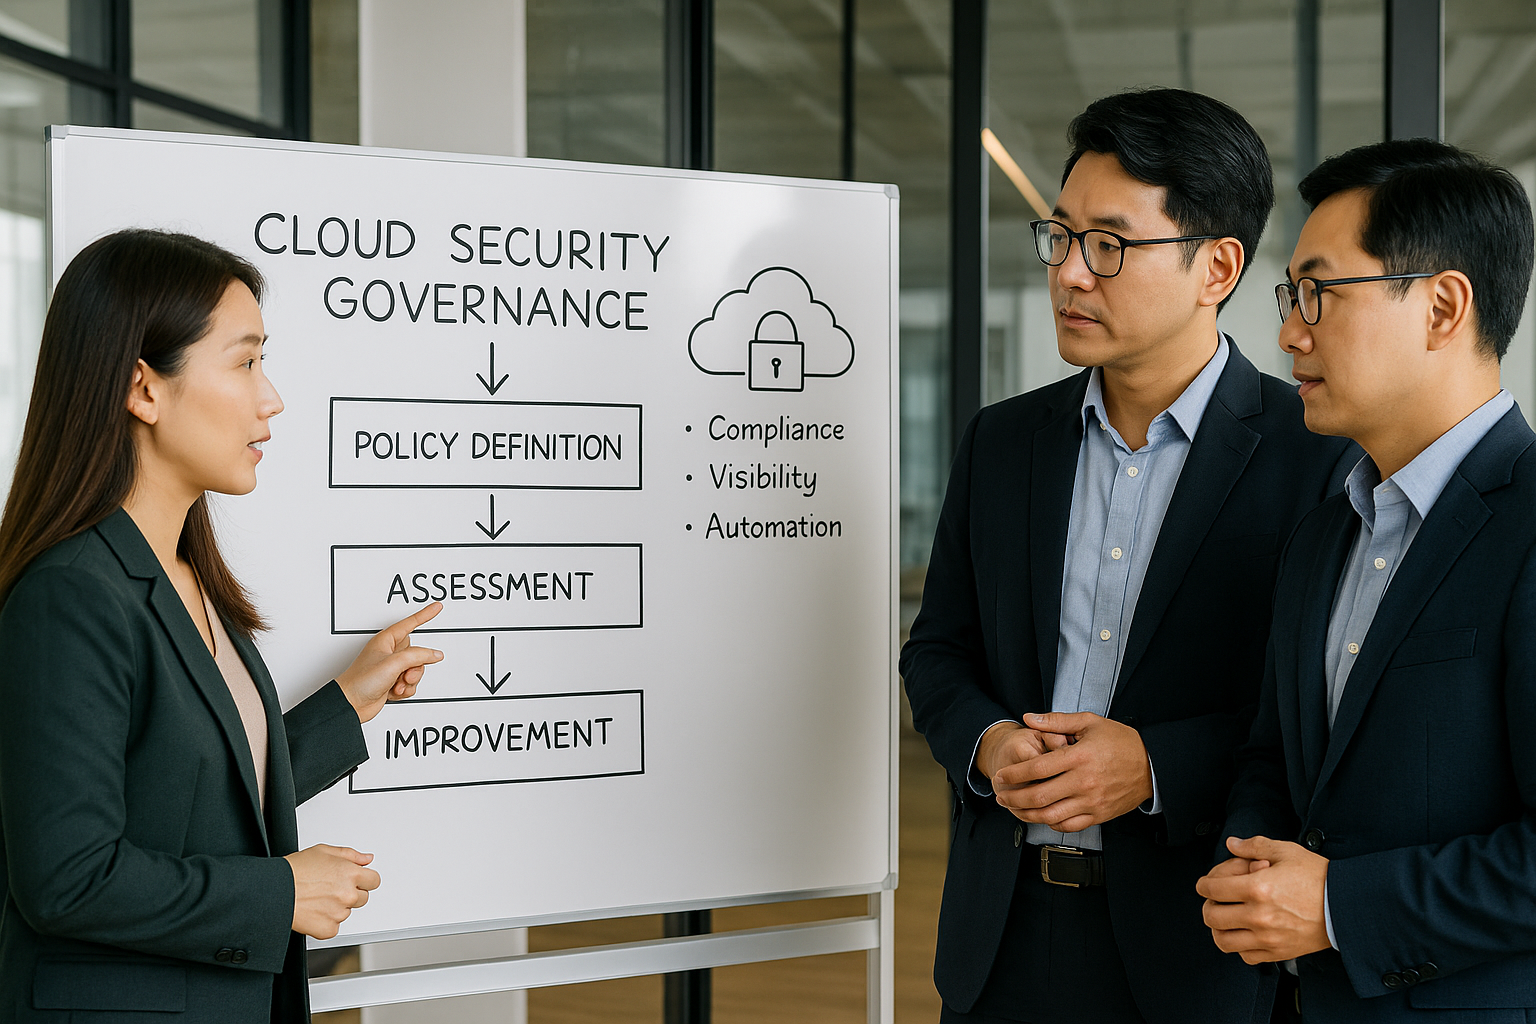
클라우드 보안 정책은 이제 “방화벽 규칙 모음”이 아니라, 조직 거버넌스의 핵심 구성요소입니다. 서비스와 계정, 리전, SaaS 사용이 폭발적으로 늘어나면서, 보안팀 하나만의 규칙으로는 전체 리스크를 통제하기 어렵습니다. 지속 가능한 보안을 위해서는 정책의 일관성과 자동화·가시성이 함께 설계되어야 합니다. 클라우드 보안 정책을 “정의(Define) → 점검(Verify) → 개선(Improve)”의 순환 구조로 보고, IaC·로그 통합·CSPM·SIEM을 활용해 실제로 돌아가는 거버넌스를 만드는 3단계 … Read more

클라우드 보안 정책 핵심 전략과 적용 가이드

ChatGPT Image 2025년 11월 25일 오후 02 07 27

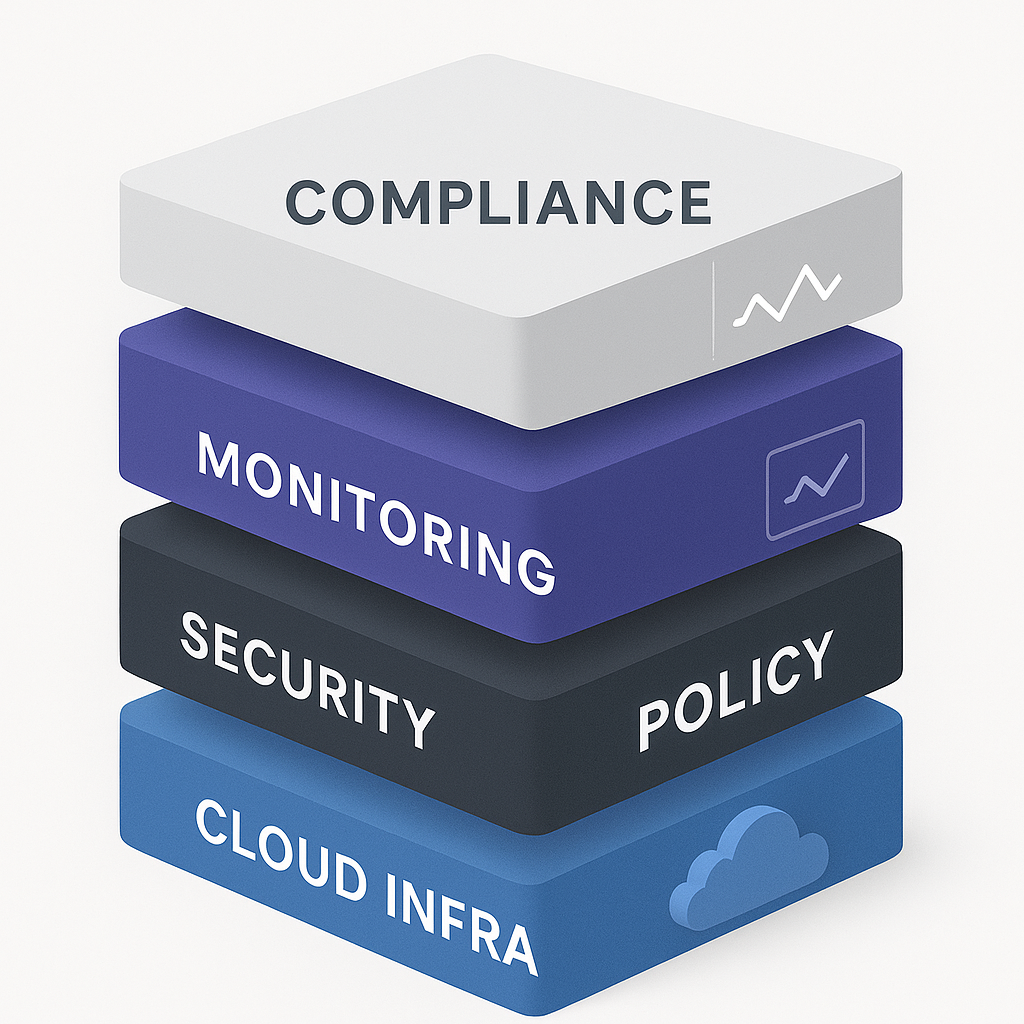
클라우드 도입이 늘어나면서 보안 담당자의 고민은 “어떤 솔루션을 쓸까?”에서 “어떤 정책과 기준으로 운영할까?”로 이동하고 있습니다. 클라우드 보안 정책은 방화벽 규칙, 보안 그룹 설정을 넘어 조직의 데이터 수명주기 전체를 포괄하는 운영 전략이 되었습니다. 특히 클라우드 특유의 공유 책임 모델과 멀티 클라우드 환경까지 고려하면, 체계적인 정책이 없을 경우 리스크는 기하급수적으로 커집니다. 이 글에서는 클라우드 보안 정책을 세 … Read more

제로트러스트 핵심 전략 5가지

왜 중요한가 경계선이 사라진 하이브리드 환경에서 “내부=안전” 가정은 더 이상 유효하지 않습니다. 효율보다 생존의 문제로, 접근은 ID·디바이스·컨텍스트 기반이어야 합니다. 오늘은 도입 순서를 5가지 전략으로 묶어 실행 가능하게 제시합니다. 제로트러스트 아키텍처는 네트워크 위치가 아닌 신원과 디바이스·행동 컨텍스트를 기준으로 매 요청을 검증하고, 최소 권한과 마이크로세그멘테이션으로 접근을 제한하며, 실시간 가시성으로 지속 대응하는 통합 보안 프레임워크입니다. 오늘 얻을 것/목표도구 … Read more