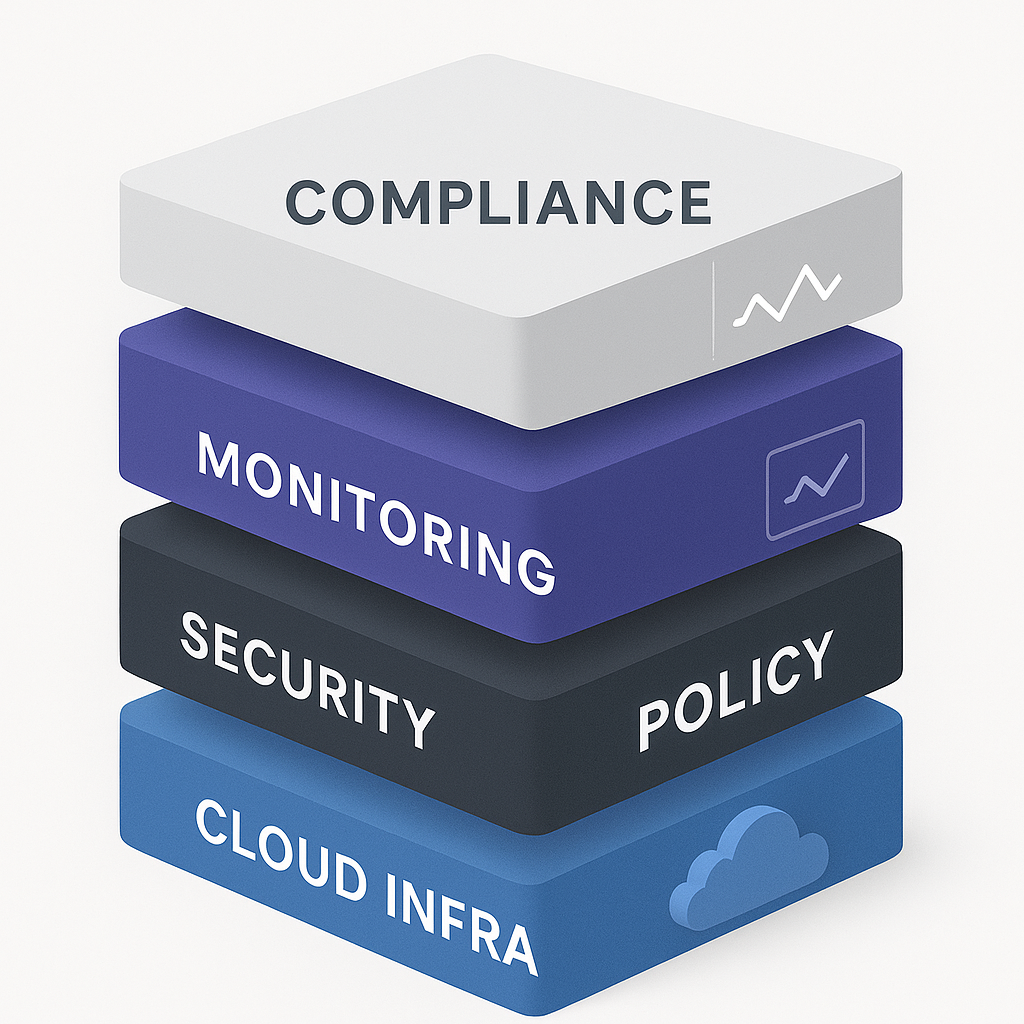
클라우드 보안 정책 핵심 전략과 적용 가이드
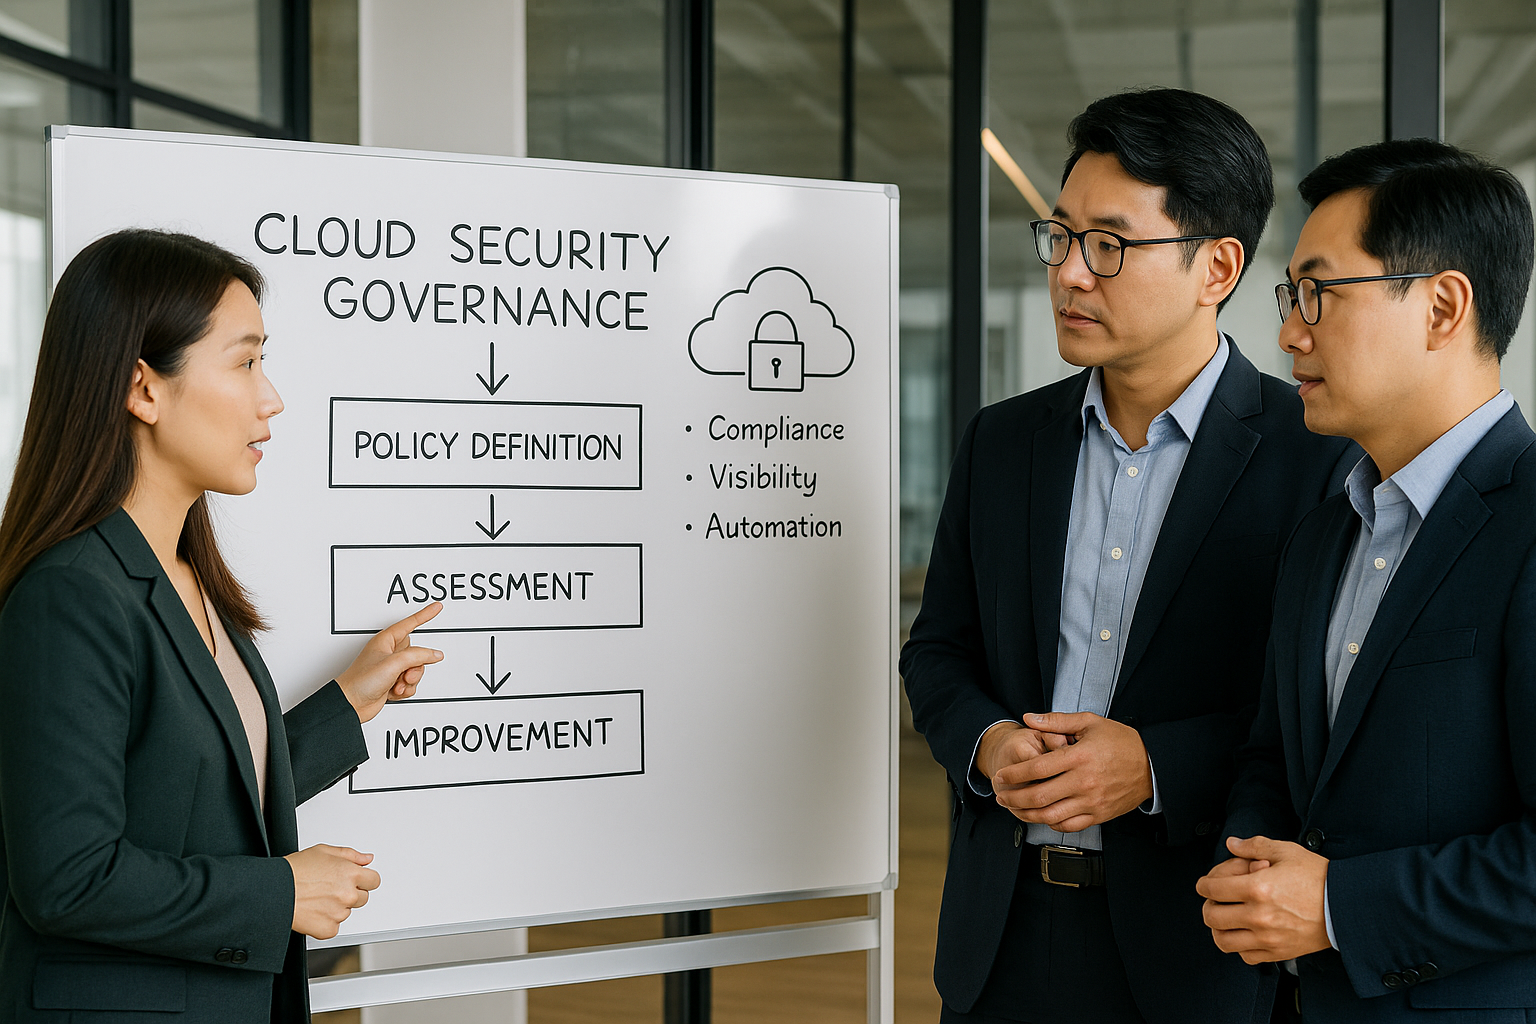
클라우드 보안 정책은 이제 “방화벽 규칙 모음”이 아니라, 조직 거버넌스의 핵심 구성요소입니다. 서비스와 계정, 리전, SaaS 사용이 폭발적으로 늘어나면서, 보안팀 하나만의 규칙으로는 전체 리스크를 통제하기 어렵습니다. 지속 가능한 보안을 위해서는 정책의 일관성과 자동화·가시성이 함께 설계되어야 합니다. 클라우드 보안 정책을 “정의(Define) → 점검(Verify) → 개선(Improve)”의 순환 구조로 보고, IaC·로그 통합·CSPM·SIEM을 활용해 실제로 돌아가는 거버넌스를 만드는 3단계 … Read more