목차
안녕하세요 IT몽상가입니다.
현재 지속적으로 유닉스 점검 항목 중에 계정 관리에 대해서 알아보고 있는데요.
이번에 확인해볼 점검 항목은 “관리자 그룹에 최소한의 계정 포함” 항목으로 관리적 측면이 다수 존재하는 항목이라고 할 수 있습니다.
해당 항목의 경우 단순하게 스크립트 결과 값 만으로 진단 할 수 있는 항목이 아닌데요.
결론적으로 서버 운영자가 확인해 주어야 하는 항목이긴 합니다.
물론 스크립트를 통해 그룹 사용자를 확인해야 하긴 합니다.
– 관리자 그룹에 최소한의 계정 포함 점검 내용 및 목적
보안의 가장 기본이 최소한의 권한이라고 할 수 있는데요.
리눅스에서는 권한 관리를 그룹으로 하고 있습니다.
그렇기에 관리자 그룹에 최소한의 계정이 존재하여야 하는데요.
권한이 없는 사용자가 관리자 그룹에 포함되어있는 경우 관리자 권한을 획득 할 수 있기에 관리자 그룹은 지속적인 점검을 통해 권한이 없는 사용자의 계정이 존재하지 않도록 하여야 합니다.
– 관리자 그룹에 최소한의 계정 포함 보안 위협
보안 적인 위협이라면 간단한데요.
권한이 없는 사용자기 관리자 그룹에 포함되어 있는 경우에 관리자 권한을 일부 획득 할 수 있기에 관리자 권한으로 악의적인 행동을 할 수 있다는 것인데요.
그 외 에도 노출되면 안되는 부분이 노출 될 수도 있습니다.
또한 획득한 권한으로 다른 악의적인 행동을 위한 준비를 할 수 있는데요.
그렇기에 관리자 그룹에는 최소한의 사용자 꼭 권한이 필요한 사람만 포함되어 있어야 합니다.
– 관리자 그룹에 최소한의 계정 포함 설정 방법 및 점검 방법
우선 결론부터 이야기 드리자면 컨설턴트가 임으로 진단 할 수 있는 항목은 아닙니다.
물론 관리자 그룹에 계정이 하나 또는 아무것도 존재하지 않는다면 진단이 가능 하지만 그외 다수의 계정이 존재한다면 컨설턴트가 쉽게 판단 할 수 없는데요.
해당 계정들이 최소한의 계정만 존재하는지는 서버 담당자가 확인하여야 하는 부분입니다.
그렇기에 우리는 일단 그룹을 확인하여 해당 관리자 그룹에 어떠한 계정이 존재하는 확인하면 될 거 같은데요.
- SOLARIS, LINUX, AIX, HP-UX
* 설정 방법
vi 편집기를 통해서 “/etc/group” 파일에서 불필요한 관리자 계정을 관리자 그룹에서 삭제하면 되는데요.
기본 원칙은 관리자 그룹에는 최소한의 계정 1~2개 정도 있는 것을 권고합니다.
또한 그룹도 root뿐만 아니라 sys, adm 도 보는 경우도 있긴 한데요.
대부분 일단 root 그룹만 확인하는 경우가 다수 이고 다른 그룹도 관리자 그룹이라고 할 수 있으나 딱히 권한이 크지 않기에 운영 측면에서는 관리자 그룹으로 구분하기 조금 애매하다고 할 수 있습니다.
또한 AIX의 경우는 system 그룹을 확인하여야 합니다.
* 점검 방법
#cat /etc/group 를 확인하여 관리자 그룹에 어떠한 계정이 존재하는지 확인하면 되는데요.
일반적으로 아무런 계정이 존재하지 않거나 또는 root만 존재하는 경우가 다수 있는데요.
이러한 경우는 양호로 판단 할 수 있습니다.
그외 다른 계정들이 들어가 있다고 하면 인터뷰가 필요한데요.
이런 경우에는 인터뷰 회신이 늦여 질 수 있기에 일단 취약으로 진단하여 위험 평가 때 변경하는 것을 추천 드립니다.
– 관리자 그룹에 최소한의 계정 포함 설정 확인 방법 및 점검 테스트
실제 서버에서 확인해 보겠는데요.
우선 테스트 환경은 제가 작성하였던 VMware 다운로드 및 설치 방법(무료 설치)와 CentOS Linux Containers 설치하기!를 참조하시면 됩니다.
테스트 환경은 CentOS 7 버전에서 진행 됩니다.
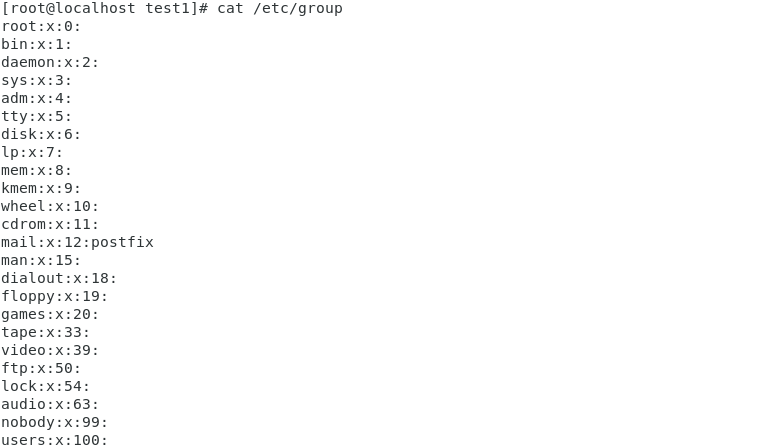
접속하여 root로 변경한 후에 cat /etc/group를 입력하면 이렇게 그룹이 확인이 되는데요.
제가 현재 확인하고 있는 서버는 설치하고 설정을 만지지 않고 그대로 확인하기에 이렇게 모든 그룹에 사용자가 없는데요.
실제 사용하고 있는 서버의 경우에는 설정되어 있는 경우도 있습니다.
설정되어 있지 않는 경우가 다수이긴 한데요.
아무것도 없는 경우에는 해당 계정만 권한을 가지고 있는 것이기에 별도의 설정이 불필요합니다.
root의 권한은 root만 사용하면 되는 경우 이렇게 비워 놓거나 root를 넣어 놓으면 됩니다.
– 마무리
“관리자 그룹에 최소한의 계정 포함” 점검 항목에 대해서 알아봤는데요.
앞서 이야기 했던 거 처럼 컨설턴트가 쉽게 판단 할 수 있는 항목은 아닙니다.
물론 관리자 그룹에 root 또는 아무것도 없다면 양호로 판단 할 수 있으나, 별도의 계정들이 포함되어 있다면 일단 취약으로 판단하여야 합니다.
절대 이건 관리자 계정인거 같으니 양호로 판단하시면 안됩니다.
오탐을 최소화해야하는건 맞지만 미탐을 하지 않는것에 집중하여야 하기에 확실히 양호가 아닌 경우에는 취약으로 판단하여야 합니다.
별도의 문의를 진행하여도 되고 또는 위험평가 과정에서 확인을 받아도 괜찮습니다.