VPN만으로 부족한 이유: 제로트러스트에서의 대체 구조

VPN 다음 단계는 신원과 기기 기준의 접근 통제다

VPN 접속 성공이 곧 안전한 접근은 아니다 VPN은 아직도 많이 쓰인다. 하지만 VPN이 잘하는 일은 “접속 통로 보호”이지, 그 통로를 지난 사용자가 정말 안전한지 끝까지 가려내는 일은 아니다. 계정이 탈취됐거나, 보안 패치가 밀린 개인 기기가 접속하더라도 정책이 약하면 같은 터널을 탈 수 있다. 문제는 많은 조직이 “VPN 접속 성공”을 “안전한 접근”으로 착각한다는 점이다. 제로트러스트는 바로 … Read more
IoT 보안 위협과 대응 전략 정리

ChatGPT Image 2025년 11월 10일 오후 05 46 12

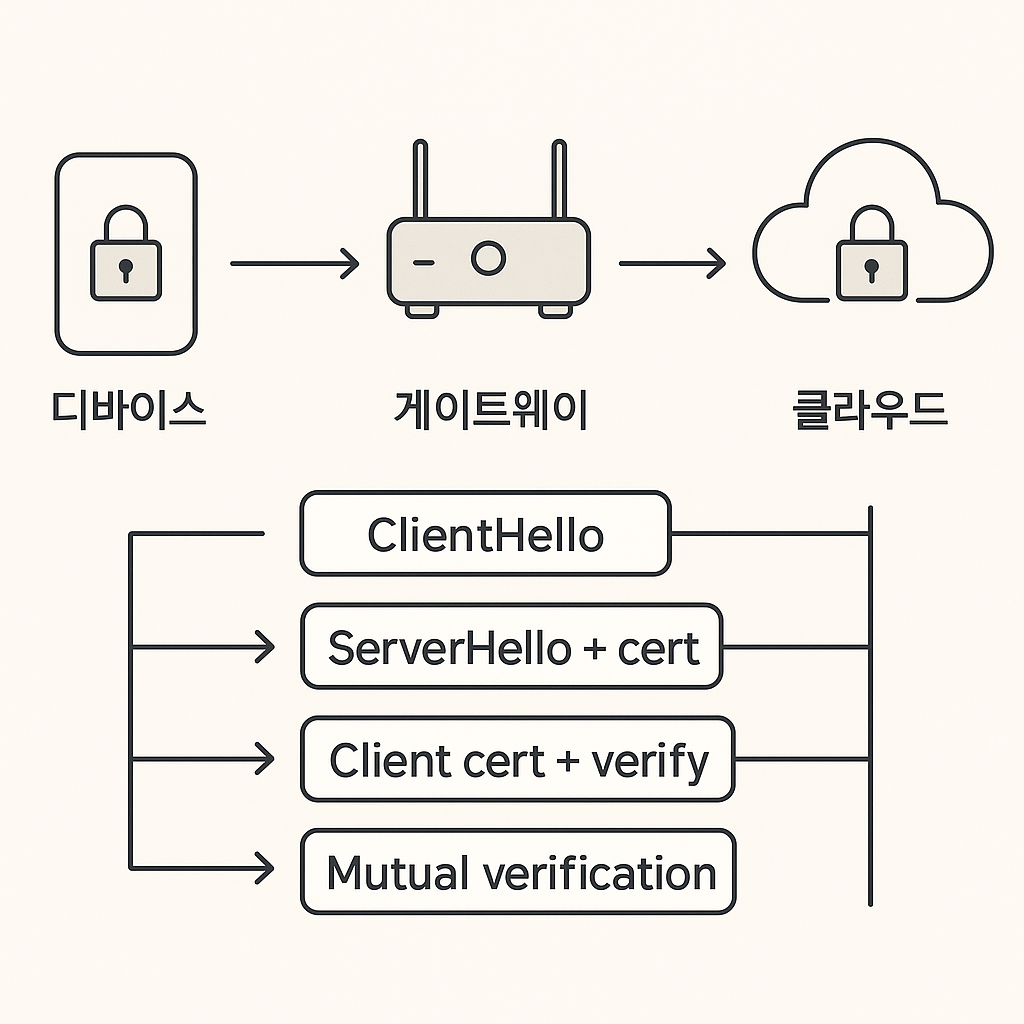
연결 기기가 늘수록 공격 면적(attack surface)이 커집니다. IoT는 소형·저전력·저가형 특성상 업데이트와 인증이 취약하기 쉬워요. – 실행 한 줄 : “업데이트 자동화 + 디바이스 분리 + 강한 인증”을 표준으로 고정하세요. IoT 보안 위협 대응은 펌웨어 업데이트 자동화, 기본 설정 강화, 디바이스 신원 관리와 mTLS, 네트워크 분리(VLAN/세그멘테이션), 로그·알림 체계로 구성된 다층 방어입니다. 가정과 기업 모두 동일한 원칙으로 … Read more

시리즈 6 : 원격 근무 보안 강화 전략

안녕하세요 IT몽상가 입니다. 원격 근무(Remote Work)는 팬데믹을 계기로 전 세계적으로 빠르게 확산되었고, 이제는 기업 운영의 핵심 근무 방식으로 자리 잡았습니다. 하지만 원격 근무는 물리적 경계가 사라지고, 직원들이 다양한 기기와 네트워크에서 접속하는 환경이기 때문에 전통적인 보안 체계만으로는 충분하지 않습니다. 특히 클라우드 기반 협업 도구, 개인 기기(BYOD), 공용 네트워크 사용이 늘어나면서 공격 표면이 크게 확장되었고, 기업은 기존 … Read more